



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В последние месяцы в сфере киберпреступности появился новый вредоносный код, похищающий информацию, известный как REMUS, привлекший внимание исследователей безопасности и аналитиков вредоносного ПО. В ряде технических анализов, опубликованных в последние месяцы, основное внимание уделялось возможностям, инфраструктуре и сходству этого вредоносного ПО с Lumma Stealer, включая механизмы нацеливания на браузеры, функциональность кражи учетных данных и многое другое.
Однако гораздо меньше внимания уделяется подпольной деятельности, стоящей за самим вредоносным ПО.
Анализ Flare 128 сообщений, связанных с подпольной операцией REMUS, проведенный исследователями в период с 12 февраля по 8 мая 2026 года, дает редкую возможность заглянуть в то, как группа представляет, разрабатывает и использует вредоносное ПО в подпольных сообществах. Анализируя рекламу, журналы обновлений , анонсы новых функций, обсуждения операций и общение с клиентами, исследование помогает составить карту развития операции с течением времени и определить приоритеты, определявшие ее создание.
Полученные результаты показывают не только быструю эволюцию возможностей вредоносных программ, но и растущее внимание к коммерциализации, масштабируемости операций, краже сессий и атакам на менеджеры паролей. В более широком смысле, эта деятельность позволяет понять, как современные операции по предоставлению вредоносного ПО как услуги (MaaS) все больше напоминают структурированные программные предприятия с непрерывными циклами разработки, операционными усовершенствованиями и функциями, разработанными для повышения удобства использования, устойчивости и долгосрочной монетизации.

Подземная деятельность демонстрирует крайне сжатый, но агрессивный цикл развития, в рамках которого оператор неоднократно публиковал обновления функций, оперативные усовершенствования и новые возможности сбора отходов всего за несколько месяцев.
Вместо рекламы статической сборки вредоносного ПО, в сообщениях изображается активно поддерживаемая платформа MaaS, развивающаяся практически в режиме реального времени.
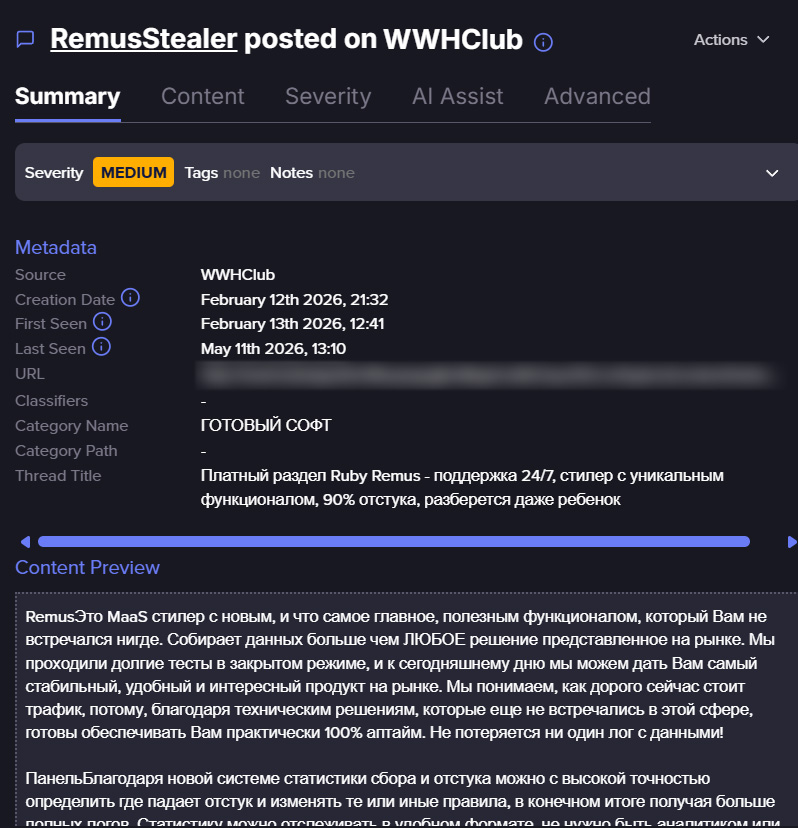
- В феврале 2026 года начался первый коммерческий этап. Первые публикации были сосредоточены на позиционировании REMUS как надежного и простого в использовании средства для кражи данных, рекламируя кражу учетных данных браузера, сбор cookie-файлов, кражу токенов Discord, доставку сообщений в Telegram и базовое управление логами. Тон был в значительной степени рекламным и ориентированным на клиента. В одной из первых публикаций оператор утверждал: « Благодаря хорошему шифрованию и выделенному промежуточному серверу коэффициент обратного вызова составляет около 90% » .
В другом сообщении вредоносная программа рекламировалась как имеющая « круглосуточную поддержку » и функциональность, « достаточно простую, чтобы в ней мог разобраться даже ребенок », подчеркивая сильный акцент на удобство использования и коммерциализацию с самого начала. - Март 2026 года стал самым активным периодом разработки кампании. В этот период оператор внедрил функциональность восстановления токенов, расширил обработку журналов, отслеживание действий сотрудников, страницы статистики, фильтрацию дубликатов журналов и улучшил рабочие процессы доставки в Telegram. Многочисленные публикации были посвящены не самой краже, а оперативной прозрачности и управлению кампанией. Одно обновление добавило никнеймы сотрудников в таблицы журналов и представления статистики, а другое улучшило видимость выполнения загрузчика, чтобы операторы могли лучше понимать причины неудачных заражений. Эти изменения говорят о том, что REMUS развивался в более широкую операционную платформу, а не просто в исполняемый файл вредоносного ПО.
- В апреле 2026 года наблюдался явный сдвиг в сторону обеспечения непрерывности сеансов и аутентификации на стороне браузера. Оператор добавил поддержку прокси SOCKS5, улучшил восстановление токенов, добавил переключатели защиты от виртуальных машин, таргетинг на игровые платформы и сбор данных, связанных с менеджерами паролей. В одном из обновлений прямо говорилось: « Добавлен сбор данных IndexedDB для расширений 1Password и LastPass » .
В другом сообщении упоминались поисковые запросы, связанные с Bitwarden. В постах все чаще акцент делался на аутентифицированных сессиях, процессах восстановления и хранении данных на стороне браузера, а не только на отдельных учетных данных. - К началу мая 2026 года операция, по-видимому, сосредоточилась на усовершенствовании и обеспечении операционной стабильности. В остальных сообщениях в наборе данных упоминались улучшения восстановления, исправления ошибок, оптимизация сбора данных и продолжающаяся корректировка функциональности доставки и управления, что указывало на переход оператора от быстрого расширения функционала к стабилизации платформы.
REMUS и его связь с Lumma
зарегистрируйтесь для бесплатной пробной версии . Если вы еще не являетесь клиентом,
В публичных сообщениях основное внимание уделялось REMUS как технически значимому преемнику или варианту Lumma Stealer. Исследователи описали вредоносное ПО как 64-битный информационный шпион, имеющий множество сходств с Lumma, включая проверки на уязвимость виртуальных машин, кражу учетных данных, ориентированную на браузер, и методы обхода шифрования браузера.
Это техническое совпадение важно, но данные из подполья указывают на то, что история простирается далеко за пределы происхождения вредоносного ПО.
Проанализированные сообщения показывают, что злоумышленник агрессивно создавал коммерческий продукт для киберпреступлений на основе вредоносного ПО. В ходе операции неоднократно рекламировались обновления, поддержка клиентов, улучшения производительности и дополнительные возможности сбора данных, что очень напоминает циклы разработки легитимного программного обеспечения.
В одном из своих ранних сообщений оператор утверждал, что вредоносное ПО может достичь примерно 90% успешной доставки при использовании надлежащего шифрования и промежуточного сервера, — формулировка, явно призванная успокоить потенциальных покупателей относительно надежности работы.
Сдвиг в сторону кражи сессий и растущая ценность файлов cookie
зарегистрируйтесь для бесплатной пробной версии . Если вы еще не являетесь клиентом,
Одна из наиболее очевидных тем кампании REMUS — это растущий акцент на краже сессий, а не только на традиционном сборе учетных данных.
Исторически сложилось так, что многие злоумышленники, занимающиеся кражей информации, в первую очередь сосредотачивались на именах пользователей и паролях.
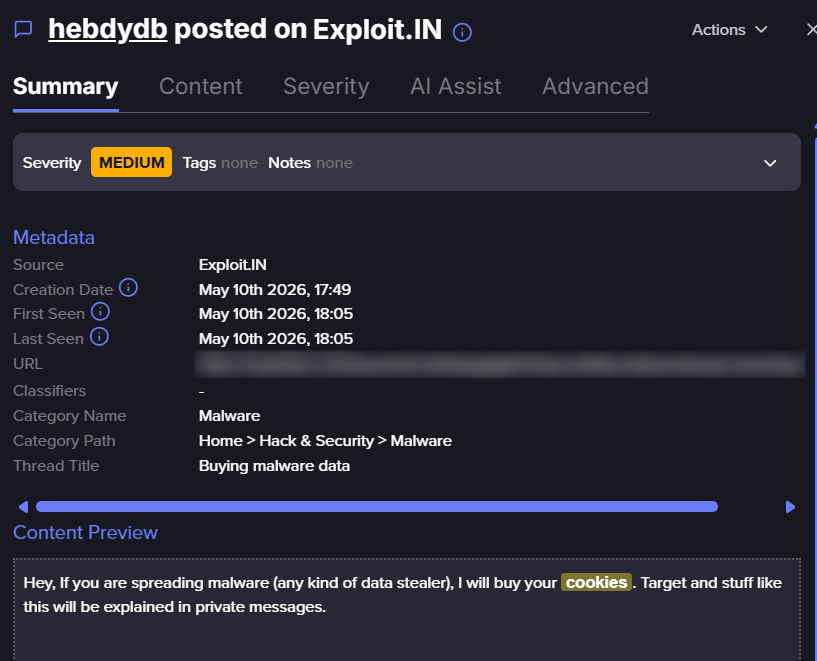
Однако REMUS неоднократно подчеркивал сбор cookie-файлов, обработку токенов, браузерные сессии, восстановление с помощью прокси-сервера и непрерывность аутентифицированного доступа. С самых ранних этапов кампании вредоносное ПО позиционировало браузерные сессии и артефакты аутентификации как ключевой элемент своей ценности.
Это отражает более широкую тенденцию в теневой экономике, где украденные файлы cookie и аутентифицированные сессии все чаще становятся очень ценным товаром. Вместо того чтобы красть учетные данные и пытаться войти позже, злоумышленники все чаще стремятся получить уже аутентифицированные сессии, которые могут обойти запросы многофакторной аутентификации, оповещения о входе в систему, проверку устройства и системы аутентификации на основе рисков.
В многочисленных обновлениях REMUS упоминались улучшения функции «Восстановление», совместимость с прокси-серверами и поддержка нескольких типов прокси-серверов в процессе восстановления токенов, что убедительно свидетельствует о том, что оператор рассматривал сохранение сессии как одно из главных преимуществ.
Несколько обновлений также были сосредоточены на платформах, где активные сессии имеют существенное значение, включая Discord, Steam, Riot Games и среды, связанные с Telegram. В сочетании с функциями сбора и восстановления cookie, кампания все больше выглядела так, будто она направлена не только на кражу учетных данных, но и на сохранение и обеспечение аутентифицированного доступа.
Менеджеры паролей становятся ценными целями для злоумышленников.
Наиболее значительное изменение на поздней стадии кампании касалось сбора данных, связанных с менеджерами паролей. К апрелю 2026 года оператор рекламировал поддержку, связанную с браузерными хранилищами Bitwarden, 1Password, LastPass и IndexedDB. Менеджеры паролей все чаще представляют собой концентрированные хранилища ценных учетных данных и аутентификационных материалов.
Упоминания IndexedDB особенно актуальны, поскольку современные браузерные приложения и расширения часто используют механизмы локального хранилища браузера для сохранения данных приложения и информации о сессии.
Эти сообщения сами по себе не доказывают успешного расшифрования хранилища или прямого взлома менеджера паролей.
Однако они наглядно демонстрируют, что разработка REMUS двигалась в сторону сбора данных на стороне браузера, связанного с экосистемами управления паролями.
Операционная зрелость REMUS
Подпольная деятельность также демонстрирует, как современные экосистемы MaaS все больше напоминают легальные компании, занимающиеся разработкой программного обеспечения.
В проанализированных сообщениях оператор неоднократно публиковал обновления версий, исправления ошибок, расширения функционала, улучшения в устранении неполадок, улучшения статистики и усовершенствования в обеспечении оперативной прозрачности.
В нескольких сообщениях также подразумевалась многооператорная среда посредством упоминаний о рабочих процессах, панелях мониторинга статистики, прозрачности управления, мониторинге загрузчика и категоризации журналов. Эта операционная структура тесно связана с более широкими тенденциями MaaS, где разработчики вредоносного ПО все чаще разделяют разработку, инфраструктуру, доставку и монетизацию на специализированные роли.
Заключительные мысли
Кампания REMUS дает наглядное представление о том, как современные операции по краже информации выходят далеко за рамки простой кражи учетных данных.
Всего за несколько месяцев анализ подпольной деятельности, проведенный аналитиками Flare, показал явный переход от базового распространения вредоносного ПО к развитию структурированной экосистемы MaaS, ориентированной на операционную надежность, сохранение сессий и масштабируемый сбор данных.
Пожалуй, наиболее примечательно то, что кампания подчеркнула растущую важность аутентифицированных сессий и средств аутентификации на стороне браузера в теневой экономике. Повторное акцентирование внимания на восстановлении токенов, восстановлении сессий с помощью прокси-серверов и сборе данных с помощью менеджеров паролей отражает более широкий сдвиг в операциях киберпреступности от простой кражи паролей к поддержанию прямого доступа к уже аутентифицированным средам.
Полученные результаты подтверждают все более важную реальность: программы для кражи информации быстро превращаются в зрелые операционные платформы, поддерживающие сохранение активности, автоматизацию и долгосрочные процессы монетизации. По мере того, как эти экосистемы продолжают профессионализироваться, понимание того, как злоумышленники внедряют и коммерциализируют вредоносное ПО, может стать столь же важным, как и анализ самого вредоносного ПО.

