



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
В настоящее время вредоносная программа WebRAT распространяется через репозитории GitHub, которые, как утверждается, содержат демонстрационные эксплойты для недавно обнаруженных уязвимостей.
Ранее распространявшийся через пиратское программное обеспечение и читы для таких игр, как Roblox, Counter Strike и Rust, WebRAT представляет собой бэкдор с возможностями кражи информации, появившийся в начале года.
Согласно отчету Solar 4RAYS, опубликованному в мае, WebRAT может красть учетные данные для аккаунтов Steam, Discord и Telegram, а также данные криптовалютных кошельков. Он также может шпионить за жертвами через веб-камеры и делать скриншоты.
По меньшей мере с сентября операторы начали распространять вредоносное ПО через тщательно созданные репозитории, которые, как утверждалось, предоставляли эксплойты для нескольких уязвимостей, о которых сообщалось в СМИ. Среди них были:
- CVE-2025-59295 – Уязвимость переполнения буфера в куче в компоненте Windows MSHTML/Internet Explorer, позволяющая выполнять произвольный код с помощью специально сформированных данных, передаваемых по сети.
- CVE-2025-10294 — критическая уязвимость, позволяющая обойти систему аутентификации в плагине OwnID Passwordless Login для WordPress. Из-за некорректной проверки общего секрета злоумышленники без аутентификации могли входить в систему под любыми учетными данными, включая администраторов.
- CVE-2025-59230 – Уязвимость повышения привилегий (EoP) в службе диспетчера подключений удаленного доступа Windows (RasMan). Злоумышленник, прошедший локальную аутентификацию, может использовать некорректный контроль доступа для повышения своих привилегий до уровня SYSTEM в затронутых установках Windows.
Судя по структуре информации, компания «Лаборатория Касперского» считает, что текст был сгенерирован с помощью модели искусственного интеллекта.
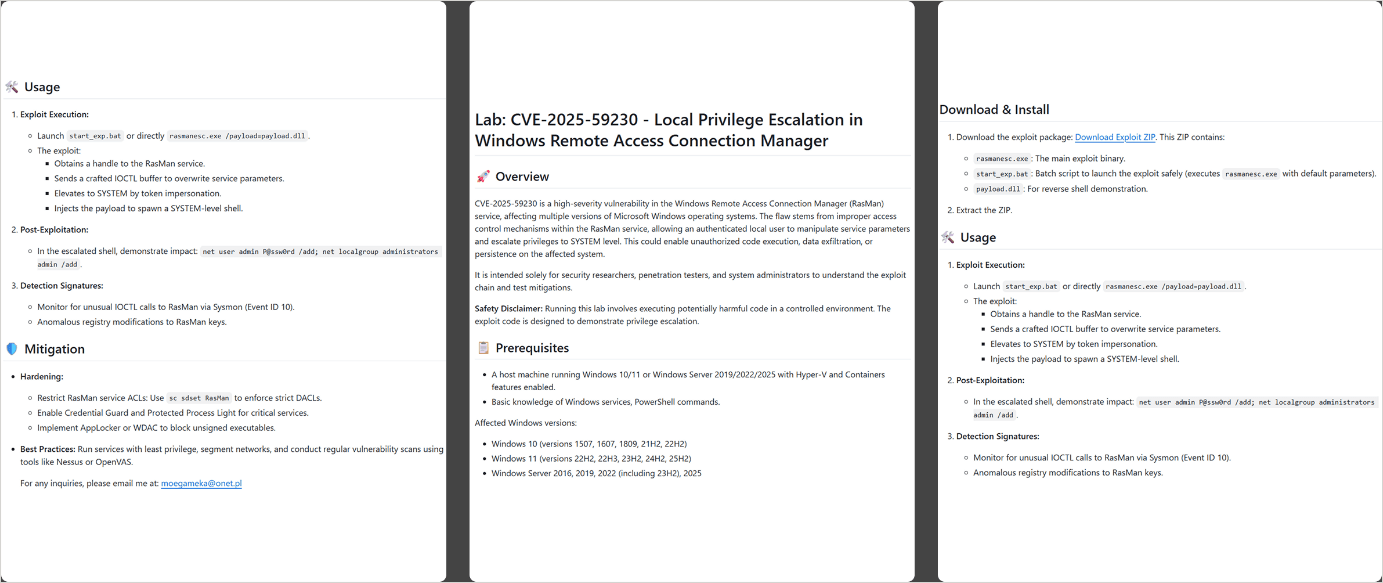
Источник: Касперский
Вредоносная программа использует несколько методов для обеспечения своего постоянного присутствия, включая модификацию реестра Windows, использование планировщика задач и внедрение в случайные системные каталоги.
Исследователи «Лаборатории Касперского» утверждают, что поддельные эксплойты распространяются в виде защищенного паролем ZIP-архива, содержащего пустой файл с именем, содержащим пароль, поврежденный DLL-файл-приманку, выступающий в роли приманки, пакетный файл, используемый в цепочке выполнения, и основной дроппер под названием rasmanesc.exe .
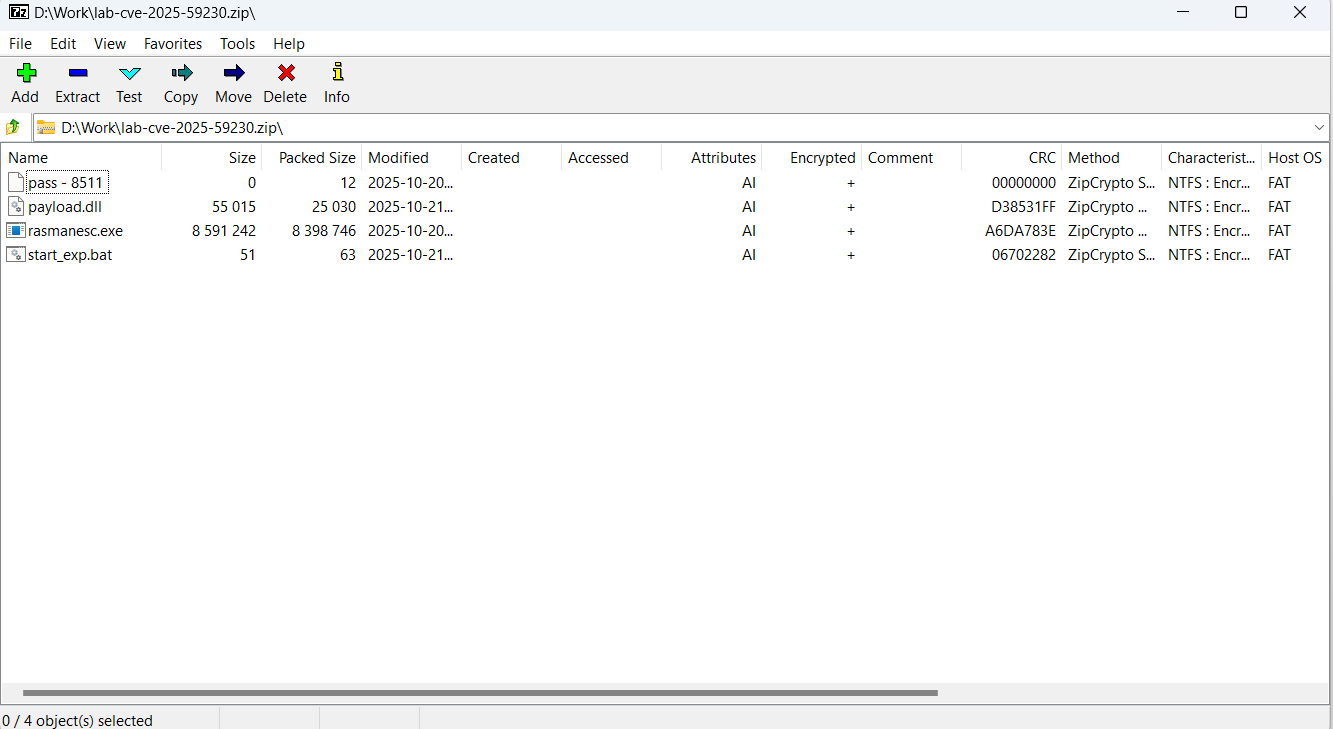
Источник: Касперский
По словам аналитиков, вредоносная программа повышает привилегии, отключает Windows Defender, а затем загружает и запускает WebRAT по жестко закодированному URL-адресу.
Компания «Лаборатория Касперского» отмечает , что вариант WebRAT, использованный в этой кампании, ничем не отличается от ранее задокументированных образцов и обладает теми же возможностями, что и в предыдущих отчетах.
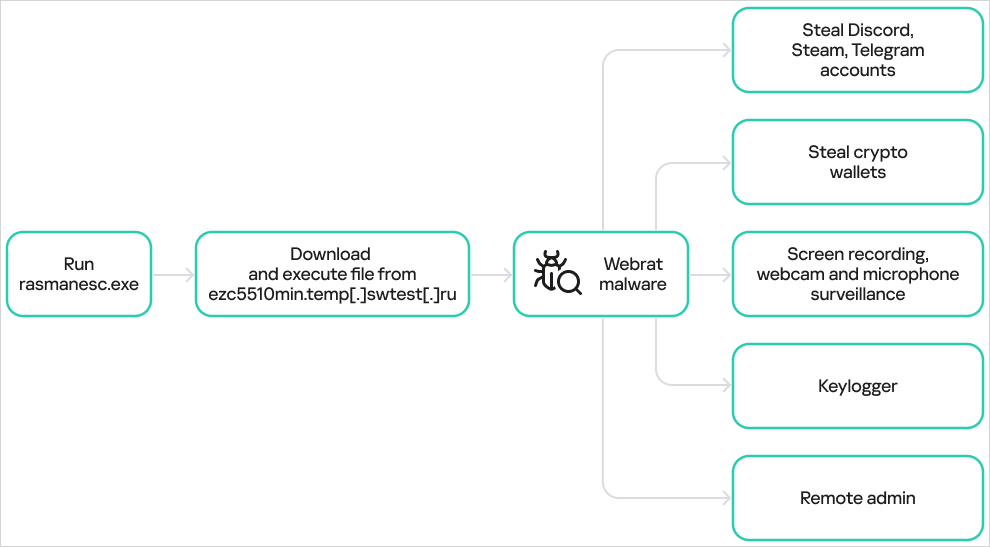
Источник: Касперский
Использование поддельных эксплойтов на GitHub для заманивания ничего не подозревающих пользователей к установке вредоносного ПО — не новая тактика, поскольку она широко документирована в прошлом [ 1 , 2 , 3 , 4 ]. Совсем недавно злоумышленники продвигали поддельный эксплойт «LDAPNightmare» на GitHub для распространения вредоносного ПО, крадущего информацию.
Все вредоносные репозитории GitHub, связанные с кампанией WebRAT, обнаруженной компанией Kaspersky, были удалены. Однако разработчикам и специалистам по информационной безопасности следует быть осторожными с используемыми источниками, поскольку злоумышленники могут размещать новые приманки под разными именами издателей.
Общее правило при тестировании эксплойтов или кода, полученного из потенциально ненадежного источника, заключается в том, чтобы запускать их в контролируемой, изолированной среде.

