



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Поддельный веб-сайт 7-Zip распространяет троянизированный установщик популярной программы для архивирования, который превращает компьютер пользователя в резидентный прокси-сервер.
Домашние прокси-сети используют устройства домашних пользователей для маршрутизации трафика с целью обхода блокировок и выполнения различных вредоносных действий, таких как подбор учетных данных , фишинг и распространение вредоносного ПО.
Новая кампания получила широкую известность после того, как один из пользователей сообщил , что скачал вредоносный установщик с сайта, выдающего себя за проект 7-Zip, следуя инструкциям из видеоурока на YouTube по сборке ПК. BleepingComputer подтверждает, что вредоносный сайт 7zip[.]com по-прежнему активен.
Злоумышленник зарегистрировал домен 7zip[.]com (он всё ещё активен на момент написания статьи), который может легко обмануть пользователей, заставив их думать, что они попали на сайт легитимного инструмента.
Кроме того, злоумышленник скопировал текст и имитировал структуру оригинального веб-сайта 7-Zip, расположенного по адресу 7-zip.org.
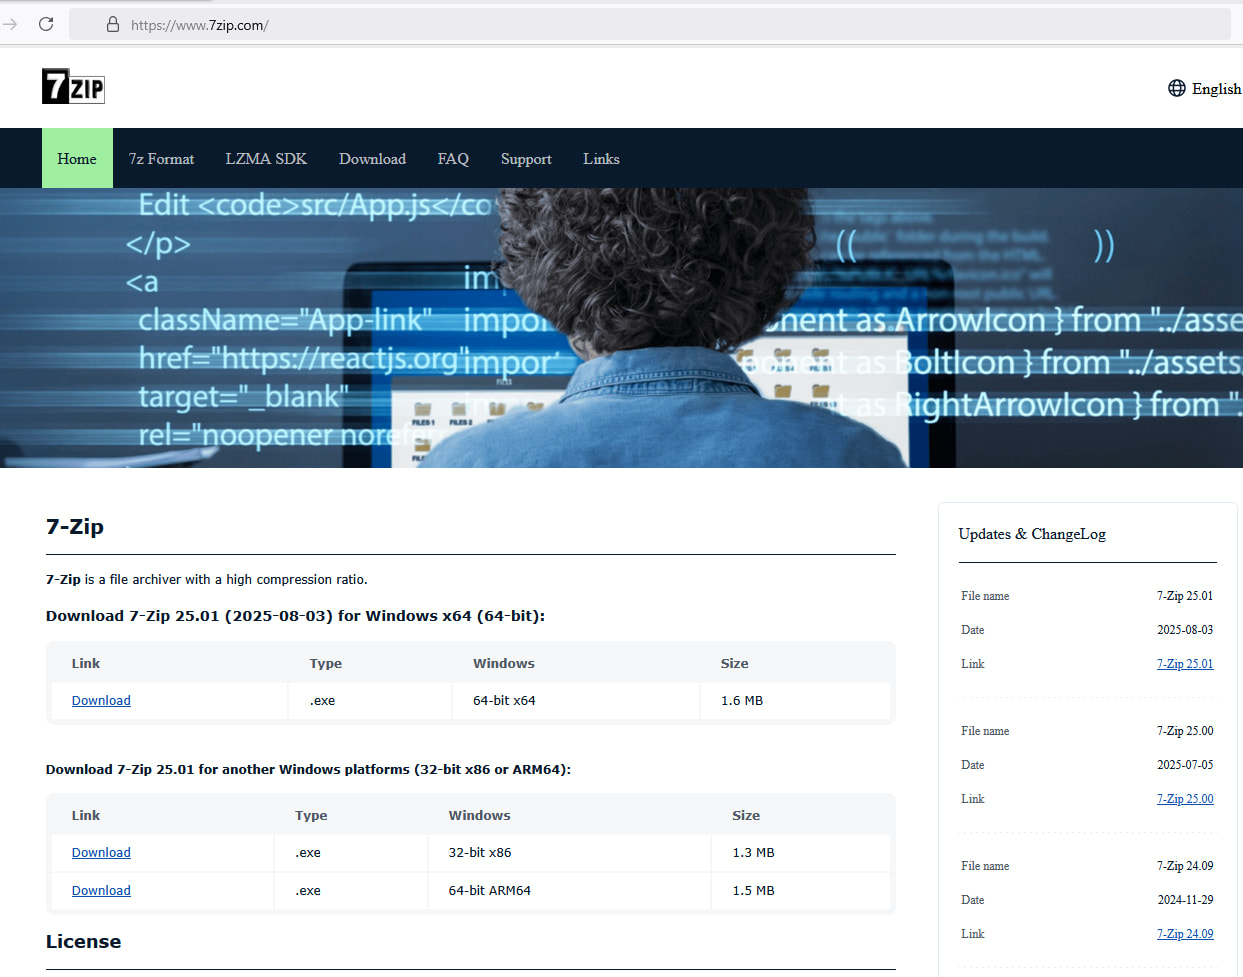
Источник: BleepingComputer
Установочный файл был проанализирован исследователями из компании Malwarebytes, специализирующейся на кибербезопасности, которые обнаружили, что он имеет цифровую подпись, полученную с помощью ныне аннулированного сертификата, первоначально выданного компании Jozeal Network Technology Co., Limited.
Вредоносная копия также содержит программу 7-Zip, обеспечивая, таким образом, стандартные функции инструмента. Однако установщик размещает три вредоносных файла:
- Uphero.exe – диспетчер служб и загрузчик обновлений
- hero.exe – основная прокси-полезная нагрузка
- hero.dll – библиотека поддержки
Кроме того, правила брандмауэра изменяются с помощью команды 'netsh', чтобы разрешить исполняемым файлам устанавливать входящие и исходящие соединения.
В конечном итоге, хост-система профилируется с помощью инструментария управления Windows (WMI) от Microsoft и API Windows для определения характеристик оборудования, памяти, процессора, диска и сети. Собранные данные затем отправляются на сайт 'iplogger[.]org'.
«Хотя первоначальные признаки указывали на возможности, аналогичные бэкдорам, дальнейший анализ показал, что основная функция вредоносной программы — это прокси-программа», — поясняет Malwarebytes о целях вредоносного ПО.
«Заражённый хост зарегистрирован как резидентный прокси-узел, что позволяет третьим сторонам направлять трафик через IP-адрес жертвы».
Согласно анализу, hero.exe получает конфигурацию с постоянно меняющихся доменов управления и контроля (C2) с тематическим оформлением «smshero», а затем открывает исходящие прокси-соединения на нестандартных портах, таких как 1000 и 1002. Управляющие сообщения обфусцируются с помощью легковесного ключа XOR.
Компания Malwarebytes обнаружила, что эта кампания масштабнее, чем мошенническая схема с 7-Zip, и также использует троянизированные установщики для HolaVPN, TikTok, WhatsApp и Wire VPN.
Вредоносная программа использует ротируемую инфраструктуру управления и контроля (C2), построенную на основе доменов hero/smshero, при этом трафик проходит через инфраструктуру Cloudflare и передается по протоколу HTTPs с шифрованием TLS.
Кроме того, он использует DNS-over-HTTPS через резолвер Google, что снижает прозрачность для специалистов по кибербезопасности, отслеживающих стандартный DNS-трафик.
Вредоносная программа также проверяет наличие платформ виртуализации, таких как VMware, VirtualBox, QEMU, Parallels, а также отладчиков, чтобы определить, когда она подвергается анализу.
Расследование Malwarebytes началось после того, как компания обратила внимание на исследования независимых специалистов по безопасности, которые проанализировали вредоносное ПО и раскрыли его истинное предназначение. Исследователь Люк Ача обнаружил цель вредоносной программы Uphero/hero.
Протокол связи на основе операции XOR был подвергнут обратному проектированию и расшифрован пользователем s1dhy , который подтвердил работу прокси-сервера. Инженер по цифровой криминалистике и реагированию на инциденты (DFIR) Эндрю Данис связал поддельный установщик 7-Zip с более масштабной кампанией, в рамках которой поддельные файлы 7-Zip использовались для имитации различных программных брендов.
Malwarebytes перечисляет признаки компрометации (домены, пути к файлам, IP-адреса) и данные, относящиеся к хосту, обнаруженные в ходе анализа.
Пользователям рекомендуется избегать перехода по ссылкам из видеороликов на YouTube или рекламных результатов поиска, а вместо этого добавлять в закладки домены порталов загрузки программного обеспечения, которое они часто используют.

