



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Группа злоумышленников, отслеживаемая как UNC6692, использует методы социальной инженерии для развертывания нового, специально разработанного набора вредоносных программ под названием «Snow», который включает в себя расширение для браузера, туннелер и бэкдор.
Их цель — кража конфиденциальных данных после глубокого взлома сети путем кражи учетных данных и захвата домена.
По данным исследователей из компании Mandiant , злоумышленник использует тактику «бомбардировки электронной почтой», чтобы создать ощущение срочности, а затем связывается с жертвами через Microsoft Teams, выдавая себя за сотрудников службы поддержки ИТ.
В недавнем отчете Microsoft была отмечена растущая популярность этой тактики в сфере киберпреступности, когда пользователей обманом заставляют предоставить злоумышленникам удаленный доступ с помощью Quick Assist или других инструментов удаленного доступа.
В случае с UNC6692 жертве предлагается перейти по ссылке для установки патча, который должен блокировать спам в электронной почте. На самом деле жертвы получают загрузчик, который выполняет скрипты AutoHotkey, загружающие «SnowBelt», вредоносное расширение для Chrome.
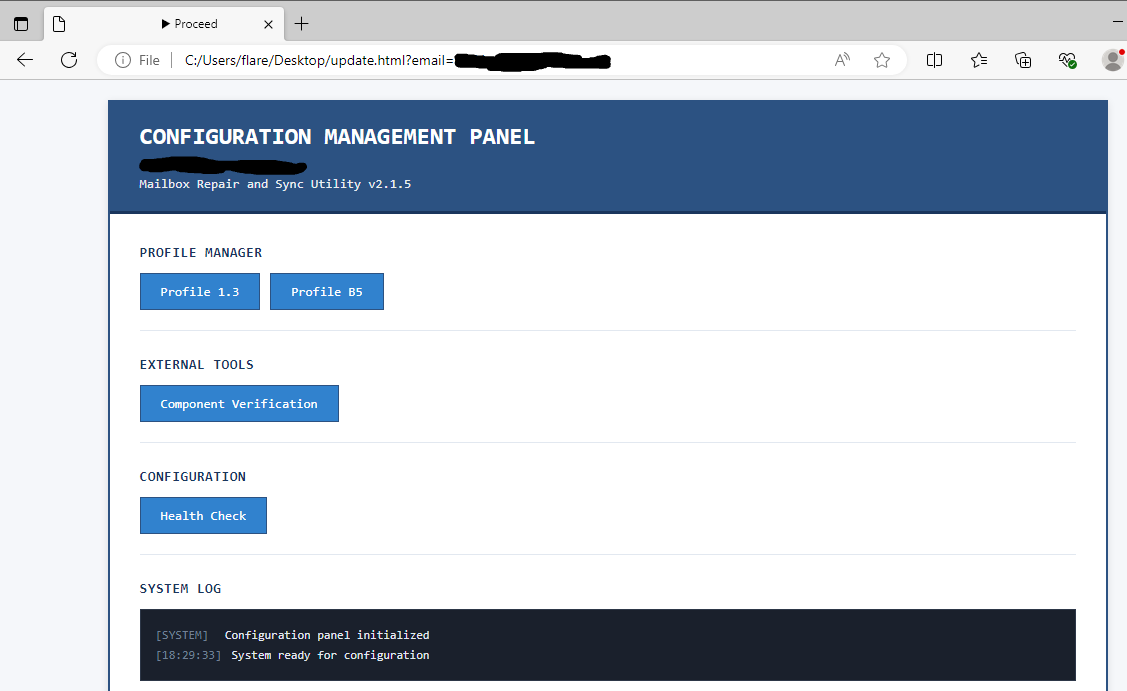
Источник: Google
Расширение запускается в безмониторном экземпляре Microsoft Edge, поэтому жертва ничего не замечает, а для обеспечения постоянного присутствия создаются запланированные задачи и ярлык в папке автозагрузки.
SnowBelt служит механизмом обеспечения постоянного присутствия и механизмом ретрансляции команд, которые оператор отправляет бэкдору на основе Python под названием SnowBasin.
Команды передаются через туннель WebSocket, созданный с помощью инструмента туннелирования SnowGlaze, для маскировки связи между хостом и инфраструктурой управления и контроля (C2).
SnowGlaze также облегчает работу SOCKS-прокси, позволяя маршрутизировать произвольный TCP-трафик через зараженный хост.
SnowBasin запускает локальный HTTP-сервер и выполняет предоставленные злоумышленником команды CMD или PowerShell на зараженной системе, передавая результаты оператору по тому же каналу.
Вредоносная программа поддерживает удалённый доступ к командной оболочке, утечку данных, загрузку файлов, создание скриншотов и базовые операции управления файлами.
Оператор также может отдать команду самозавершения для отключения бэкдора на хосте.
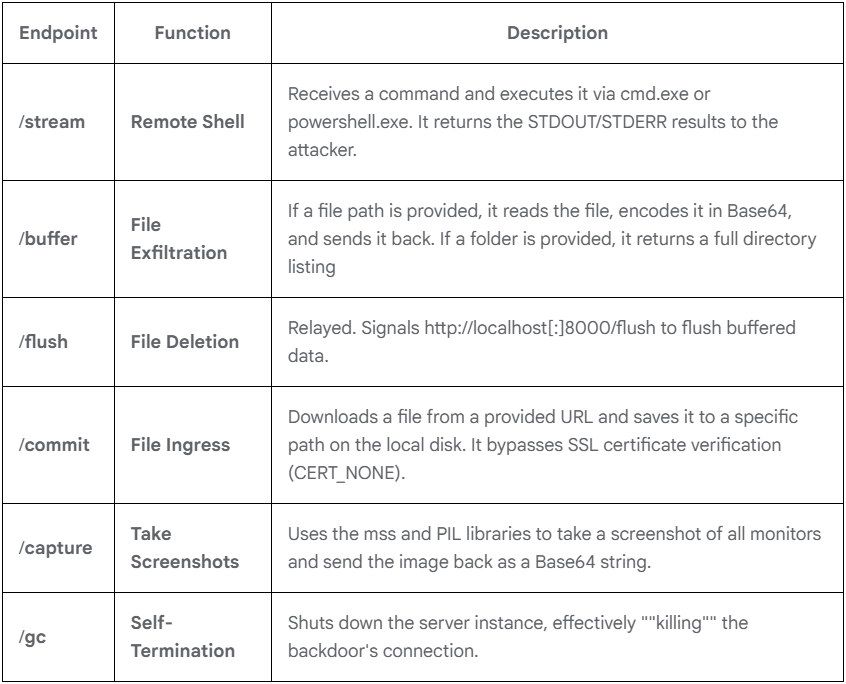
Возможности SnowBasin
Источник: Google
Компания Mandiant обнаружила, что после взлома злоумышленники проводили внутреннюю разведку, сканируя сети на наличие таких сервисов, как SMB и RDP, для выявления дополнительных целей, а затем перемещались по сети.
Злоумышленники сделали дамп памяти LSASS для извлечения учетных данных и использовали методы передачи хеша для аутентификации на дополнительных хостах, в конечном итоге достигнув контроллеров домена.
На заключительном этапе атаки злоумышленник использовал FTK Imager для извлечения базы данных Active Directory, а также разделов реестра SYSTEM, SAM и SECURITY.
Эти файлы были похищены из сети с помощью LimeWire, что предоставило злоумышленникам доступ к конфиденциальным учетным данным в рамках всего домена.
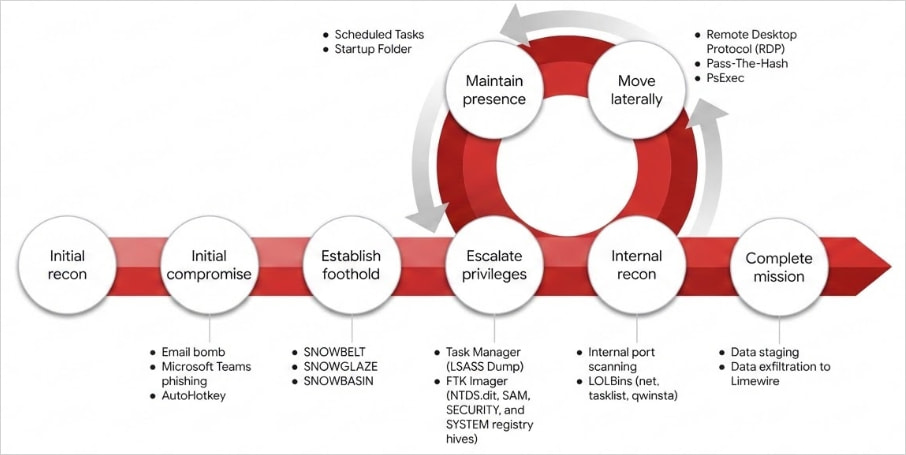
Источник: Google
В отчете представлены подробные индикаторы компрометации (IoC), а также правила YARA, помогающие обнаружить набор инструментов «Snow».

