



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Команда безопасности AWS GuardDuty компании Amazon предупреждает о продолжающейся кампании по майнингу криптовалюты, направленной на Elastic Compute Cloud (EC2) и Elastic Container Service (ECS) с использованием скомпрометированных учетных данных для управления идентификацией и доступом (IAM).
Операция началась 2 ноября и включала в себя механизм, обеспечивающий длительное проведение горных работ и затрудняющий действия служб реагирования на инцидент.
Злоумышленник использовал образ Docker Hub, созданный в конце октября и имевший более 100 000 загрузок.
Сервис Amazon EC2 позволяет пользователям запускать виртуальные машины в AWS, а ECS — запускать контейнеризированные приложения (например, приложения Docker) на облачной платформе.
Размещение криптомайнеров на этих серверах позволяет злоумышленникам получать финансовую выгоду за счет клиентов AWS и Amazon, которым приходится нести бремя исчерпания вычислительных ресурсов.
Компания Amazon заявляет, что злоумышленник не использовал уязвимость, а применил действительные учетные данные в аккаунтах клиентов.
Операции по майнингу криптовалюты
В опубликованном сегодня отчете AWS говорится, что злоумышленник начал майнинг криптовалюты в течение 10 минут после первоначального доступа, проведя разведку квот сервиса EC2 и разрешений IAM.
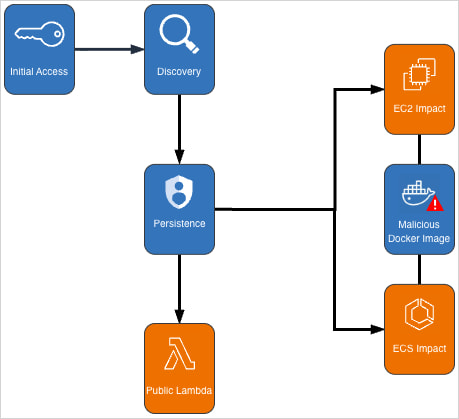
Это стало возможным благодаря регистрации определения задачи, указывающего на образ Docker Hub yenik65958/secret , созданный 29 октября, который включал криптомайнер SBRMiner-MULTI и скрипт запуска, автоматически запускающий его при старте контейнера.
Каждая задача была сконфигурирована с 16 384 процессорными блоками и 32 ГБ памяти, а желаемое количество задач ECS Fargate было установлено на уровне 10.
Источник: Amazon
На сервере Amazon EC2 злоумышленник создал два шаблона запуска со скриптами, которые автоматически инициировали майнинг криптовалюты, а также 14 групп автоматического масштабирования, настроенных на развертывание не менее 20 экземпляров в каждой, с максимальной вместимостью до 999 машин.
Новый метод обеспечения устойчивости
После запуска машин злоумышленник активировал настройку, которая запрещает администраторам удаленно завершать их работу, вынуждая ответственных лиц явно отключать защиту перед выключением машин. Вероятно, это было сделано для задержки реагирования и максимизации прибыли от майнинга криптовалюты.
«Интересным приемом, замеченным в ходе этой кампании, стало использование злоумышленниками атрибута ModifyInstanceAttribute для всех запущенных экземпляров EC2 с целью отключения завершения работы API», — поясняет Amazon .
«Хотя защита от случайного завершения работы экземпляра предотвращает его аварийное завершение, она добавляет дополнительный фактор, который необходимо учитывать при реагировании на инциденты, и может нарушить работу автоматизированных средств устранения неполадок», — заявляет компания.
После выявления мошеннической схемы Amazon уведомила пострадавших клиентов о деятельности по майнингу криптовалюты и необходимости замены скомпрометированных учетных данных IAM.
Кроме того, вредоносный образ Docker Hub был удален с платформы, но Amazon предупреждает, что злоумышленник может развернуть аналогичные образы под другими именами и учетными записями издателей.

