



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Сервис Amazon Simple Email Service (SES) все чаще используется не по назначению для рассылки убедительных фишинговых писем, которые могут обходить стандартные фильтры безопасности и делать неэффективными блокировки на основе репутации.
этот ресурс использовался в злонамеренных целях , нынешний всплеск может быть связан с большим количеством ключей доступа AWS Identity and Access Management, раскрытых в общедоступных ресурсах. Хотя в прошлом
Поскольку Amazon SES является легитимным и заслуживающим доверия ресурсом, фишинговые атаки могут использовать его для рассылки вредоносных электронных писем, которые проходят проверку подлинности.
Исследователи «Лаборатории Касперского» в сегодняшнем отчете отмечают, что они «наблюдают рост фишинговых атак с использованием Amazon SES» для распространения ссылок, перенаправляющих на вредоносный сайт.
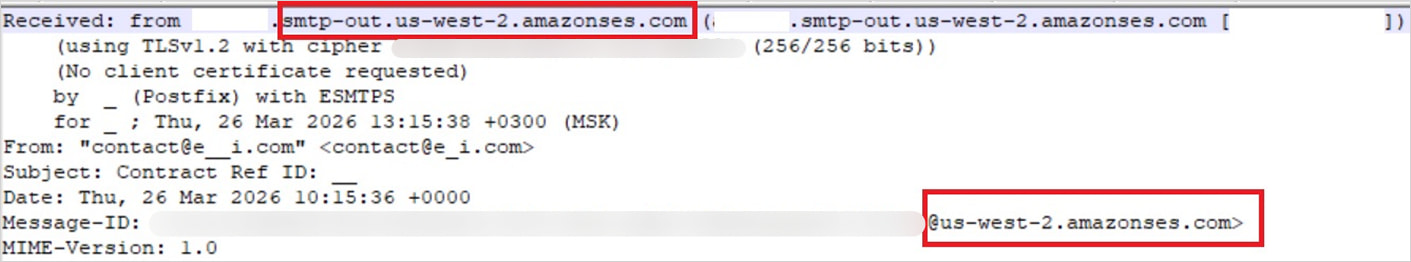
Источник: Касперский
Исследователи считают, что основной причиной таких злоупотреблений является растущая утечка учетных данных AWS из репозиториев GitHub, файлов .ENV, образов Docker, резервных копий и общедоступных хранилищ S3.
Поиск ключей доступа обычно осуществляется автоматизированным способом с помощью ботов, созданных на основе утилиты с открытым исходным кодом TruffleHog, которая предназначена для сканирования на предмет утечки секретной информации.
Сегодня злоумышленники полагаются на автоматизированные атаки, которые упрощают сканирование секретной информации, проверку разрешений и рассылку электронных писем, что позволяет осуществлять беспрецедентные масштабы злоупотреблений.
«После проверки прав доступа к ключу и лимитов на отправку электронных писем злоумышленники получают возможность распространять огромное количество фишинговых сообщений», — поясняет «Лаборатория Касперского» .
На основании полученных данных исследователи утверждают, что качество фишинга высокое, поскольку в нем используются пользовательские HTML-шаблоны, имитирующие реальные сервисы и реалистичные сценарии авторизации.
Среди зафиксированных атак — поддельные уведомления о подписании документов, имитирующие DocuSign и перенаправляющие жертв на фишинговые страницы, размещенные на AWS, а также более сложные атаки с использованием корпоративной электронной почты (BEC).
Злоумышленники фабрикуют целые цепочки электронных писем, чтобы фишинговые сообщения выглядели более убедительно, и рассылают поддельные счета-фактуры, чтобы обманом заставить финансовые отделы произвести платежи.
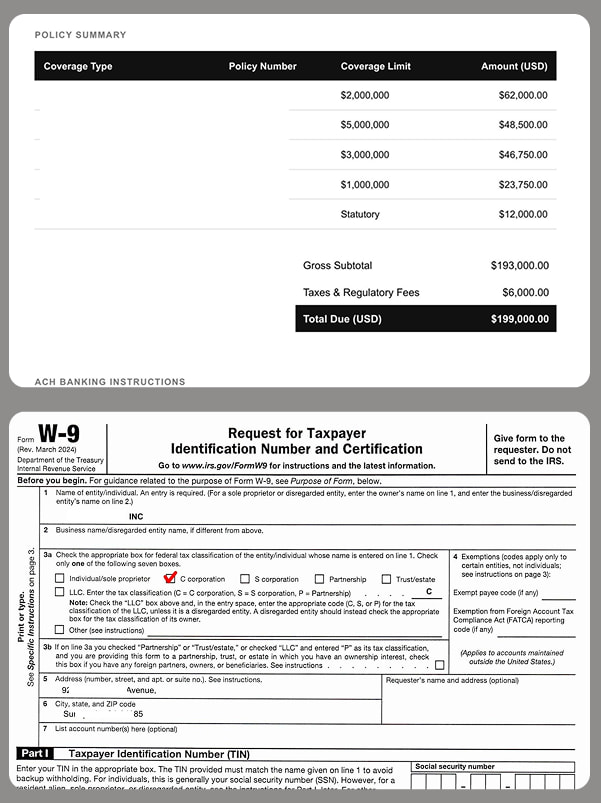
Сфабрикованные документы, подтверждающие эффективность атак BEC.
Источник: Касперский
Благодаря использованию Amazon SES злоумышленникам больше не нужно беспокоиться о проверках аутентификации, таких как протоколы SPF, DKIM и DMARC.
Кроме того, блокировка IP-адресов, с которых рассылаются фишинговые письма, не является приемлемым решением, поскольку это предотвратит прохождение всех писем через Amazon SES.
Злоумышленники не сосредотачиваются исключительно на Amazon SES. Они постоянно пытаются найти способы использовать другие легитимные почтовые системы для рассылки фишинговых сообщений.
Компания Kaspersky рекомендует компаниям ограничивать права доступа к IAM на основе принципа «минимальных привилегий», включать многофакторную аутентификацию, регулярно менять ключи, а также применять ограничения доступа на основе IP-адресов и средства шифрования.
В заявлении для BleepingComputer компания Amazon сослалась на свои рекомендации по безопасности в отношении раскрытых учетных данных и защиты от несанкционированного доступа к учетным записям.
«Если кто-либо подозревает, что ресурсы AWS используются в неправомерных целях, он может сообщить об этом в службу безопасности AWS », — заявил представитель AWS изданию BleepingComputer.

