



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
В Литве арестован гражданин, подозреваемый в причастности к заражению 2,8 миллионов систем вредоносным ПО, крадущим содержимое буфера обмена и замаскированным под инструмент KMSAuto для незаконной активации программного обеспечения Windows и Office.
29-летний мужчина был экстрадирован из Грузии в Южную Корею по аналогичному запросу, координируемому Интерполом.
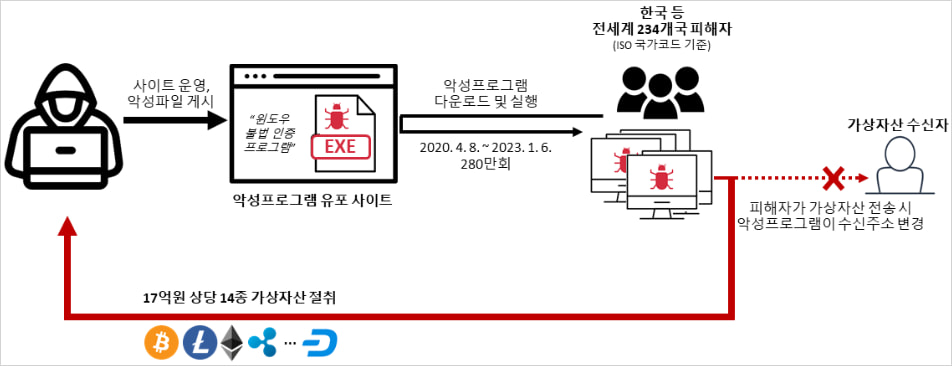
По данным Национального полицейского управления Кореи, подозреваемый использовал KMSAuto, чтобы заманить жертв к загрузке вредоносного исполняемого файла, который сканировал буфер обмена на наличие адресов криптовалюты и заменял их адресами, контролируемыми злоумышленником, — так называемого «вредоносного ПО-клиппера».
По данным Национального полицейского управления Кореи, подозреваемый добавил в инструмент KMSAuto вредоносное ПО, которое проверяло содержимое буфера обмена на наличие адресов криптовалюты и изменяло адрес назначения на адрес, контролируемый злоумышленником. Этот тип угрозы называется вредоносным ПО типа «клиппер».
«С апреля 2020 года по январь 2023 года хакер распространил по всему миру 2,8 миллиона копий вредоносного ПО, замаскированного под незаконную программу активации лицензии Windows (KMSAuto)», — сообщает полиция .
«С помощью этого вредоносного ПО хакер украл виртуальные активы на сумму приблизительно 1,7 миллиарда вон (1,2 миллиона долларов США) в 8400 транзакциях у пользователей 3100 адресов виртуальных активов».
Полиция начала расследование в августе 2020 года после сообщения о криптоджекинге, когда система жертвы была заражена вредоносной программой Clipper, которая подменяла адрес кошелька предполагаемого получателя для осуществления прямых платежей злоумышленнику.
Источник: police.go.kr
В ходе расследования было обнаружено заражение вредоносным ПО через упомянутый инструмент KMSAuto. По данным следователей, программа атаковала как минимум шесть криптовалютных бирж.
После отслеживания украденных сумм и установления личности преступника в декабре 2024 года в Литве был проведен рейд, в ходе которого было изъято 22 предмета, включая ноутбуки и мобильные телефоны.
Экспертиза изъятых предметов выявила улики, которые в конечном итоге привели к аресту хакера в апреле 2025 года, когда он ехал из Литвы в Грузию.
Полиция Южной Кореи напоминает общественности, что использование нелегального программного обеспечения, нарушающего авторские права, опасно, поскольку такие инструменты могут внедрять вредоносное ПО в систему.
Подобные утилиты часто используются для распространения вредоносного ПО . Недавно киберпреступники, выдавая себя за инструмент Microsoft Activation Scripts (MAS), распространяли скрипты PowerShell , которые доставляли вредоносное ПО Cosmali Loader.
Рекомендуется избегать использования неофициальных активаторов программных продуктов и, в более общем смысле, любых исполняемых файлов Windows, не имеющих цифровой подписи и целостность которых невозможно проверить.

