



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Исследователь в области кибербезопасности опубликовал демонстрационные эксплойты (PoC) для двух неустраненных уязвимостей Microsoft Windows под названиями YellowKey и GreenPlasma, которые представляют собой обход BitLocker и уязвимость повышения привилегий.
Известная как «Хаотическое затмение» или «Кошмарное затмение», эта уязвимость, по словам исследователя, работает как бэкдор, поскольку уязвимый компонент присутствует только в среде восстановления Windows (WinRE), которая используется для устранения проблем, связанных с загрузкой Windows.
Последние случаи эксплуатации уязвимостей произошли после того, как исследователь ранее раскрыл уязвимости нулевого дня BlueHammer (CVE-2026-33825) и RedSun (без идентификатора), которые начали использоваться злоумышленниками вскоре после их публичного раскрытия.
Как и в предыдущих случаях, исследователь заявил, что решение о публичном раскрытии уязвимостей YellowKey и GreenPlasma, а также рекомендаций по их использованию, было вызвано недовольством тем, как Microsoft обрабатывает сообщения об ошибках.
Chaotic Eclipse, или Nightmare-Eclipse на GitHub, заявили, что продолжат публиковать эксплойты для недокументированных уязвимостей Windows, даже пообещав «большой сюрприз» в следующем обновлении Patch Tuesday.
Обход BitLocker с помощью YellowKey
Исследователь утверждает, что YellowKey — это обходной путь для BitLocker , который затрагивает Windows 11 и Windows Server 2022/2025. Он включает в себя размещение специально созданных файлов 'FsTx' на USB-накопителе или разделе EFI, перезагрузку в WinRE и запуск командной оболочки путем удержания клавиши CTRL.
Кроме того, обход BitLocker должен работать и без внешнего накопителя, если скопировать файлы в раздел EFI на целевом диске.
Согласно Chaotic/Nightmare Eclipse, созданная оболочка получает неограниченный доступ к тому тому хранилища, защищенному BitLocker.
Независимый исследователь в области информационной безопасности Кевин Бомонт подтвердил подлинность уязвимости YellowKey и согласился с тем, что в BitLocker есть бэкдор. Он рекомендовал использовать PIN-код BitLocker и пароль BIOS в качестве меры защиты.
В сегодняшнем обновлении Chaotic Eclipse заявила, что «истинная первопричина до сих пор неизвестна широкой публике» и что уязвимость может быть использована даже в среде TPM (Trusted Platform Module) и PIN-кода. Однако эксплойт для этой версии еще не выпущен.
«Думаю, даже MSRC потребуется некоторое время, чтобы найти истинную причину проблемы. Я так и не смог понять, почему эта уязвимость так хорошо скрыта», — сказал исследователь .
«Нет, TPM+PIN не помогает, проблема всё равно остаётся уязвимой. Я задавался вопросом: может ли это работать в среде с TPM+PIN? Да, может, я просто не публикую PoC, я думаю, что то, что уже есть, и так достаточно плохо».
Уилл Дорманн, ведущий аналитик по уязвимостям в Tharros Labs, также подтвердил , что эксплойт YellowKey работал с файлами FsTx на USB-накопителе, но не смог воспроизвести ошибку, используя раздел EFI.
В интервью BleepingComputer он объяснил, что «YellowKey использует уязвимости транзакций NTFS в сочетании с образом восстановления Windows. Запрос PIN-кода появляется до входа в режим восстановления Windows».
Дорманн уточнил процесс эксплуатации уязвимости, заявив, что для загрузки режима восстановления Windows "Windows ищет каталоги \System Volume Information\FsTx на подключенных дисках и воспроизводит любые журналы NTFS".
«В результате этого файл X:\Windows\System32\winpeshl.ini удаляется, и при попытке входа в режим восстановления Windows вместо запуска самой среды восстановления Windows появляется окно CMD.EXE. При этом диск остается разблокированным», — Уилл Дорманн.
По умолчанию конфигурации BitLocker, использующие только TPM, автоматически разблокируют зашифрованные диски без участия пользователя. Если система может прозрачно расшифровывать диск для удобства, вполне логично предположить, что злоумышленники в конечном итоге найдут способы злоупотребить этим процессом.
«YellowKey — это пример эксплойта для подобной уязвимости», — сказал Дорманн, пояснив, что, поскольку он использует функцию автоматической разблокировки при загрузке, текущий эксплойт YellowKey не работает в среде TMP+PIN.
Стоит отметить, что тестирование YellowKey на диске, защищенном BitLocker, необходимо проводить на исходном устройстве, где TPM хранит ключи шифрования.
Таким образом, текущий эксплойт YellowKey от Chaotic Eclypse не работает с украденными дисками, но позволяет получить доступ к дискам, защищенным только TPM-модулем BitLocker, без необходимости ввода учетных данных.
Уязвимость GreenPlasma
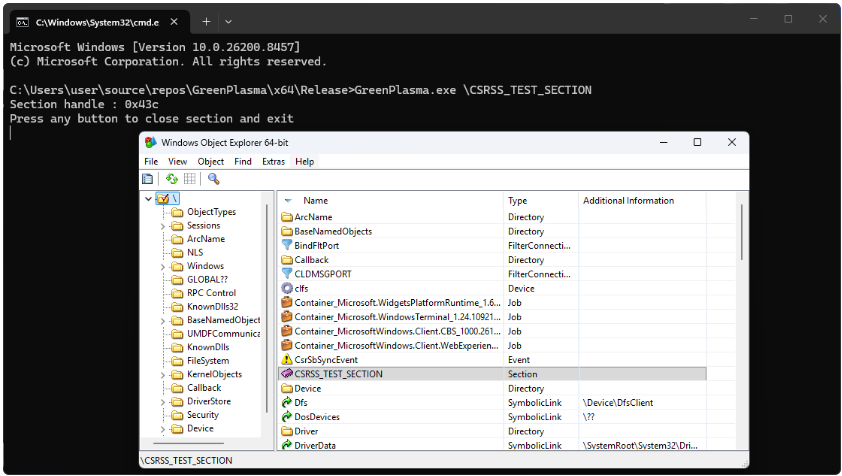
GreenPlasma — это уязвимость безопасности, позволяющая повысить привилегии и получить доступ к командной оболочке с правами SYSTEM. Chaotic Eclipse описывает её как «уязвимость, приводящую к произвольному созданию раздела в Windows CTFMON и повышению привилегий».
Непривилегированный пользователь может создавать произвольные объекты разделов памяти внутри объектов каталогов, доступных для записи пользователем SYSTEM, что потенциально позволяет манипулировать привилегированными службами или драйверами, которые доверяют этим расположениям.
Однако просочившийся в сеть PoC неполный и не содержит компонента, необходимого для получения полной оболочки SYSTEM. Тем не менее, «если вы достаточно умны, вы можете превратить это в полноценное повышение привилегий», — заявляет Chaotic Eclipse.
Недовольный исследователь добавил, что на вновь созданный раздел можно повлиять с целью манипулирования данными и различными службами, включая драйверы режима ядра, чтобы они доверяли определенным путям, к которым обычные пользователи не имеют доступа.
Источник: GitHub
Хотя точные обстоятельства, спровоцировавшие волну утечек эксплойтов в Chaotic Eclipse, остаются неясными, исследователь намекнул на «большой сюрприз» для Microsoft в следующем месяце, в рамках обновления Patch Tuesday.
Кроме того, они заявили, что «Microsoft незаметно устранила уязвимость RedSun» и раскритиковали компанию за скрытность и отсутствие идентификатора для уязвимости, как это было в случае с BlueHammer.
Издание BleepingComputer обратилось в Microsoft за комментарием по поводу последних утечек эксплойтов из Chaotic Eclipse, и представитель компании заявил, что компания намерена расследовать сообщения о проблемах безопасности и «как можно скорее обновить затронутые устройства для защиты клиентов».
«Мы также поддерживаем скоординированное раскрытие информации об уязвимостях — широко распространенную в отрасли практику, которая помогает обеспечить тщательное расследование и устранение проблем до их публичного раскрытия, способствуя как защите клиентов, так и развитию сообщества исследователей в области безопасности», — заявил представитель Microsoft изданию BleepingComputer.

