



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Несколько группировок, занимающихся распространением вирусов-вымогателей, используют платформу «упаковщик как услуга» под названием Shanya, которая позволяет им развертывать полезные нагрузки, отключающие решения по обнаружению и реагированию на конечные точки в системах-жертвах.
Услуги по упаковке предоставляют киберпреступникам специализированные инструменты для упаковки своих полезных данных таким образом, чтобы скрыть вредоносный код и избежать обнаружения большинством известных средств безопасности и антивирусных модулей.
Операция Shanya Packer началась в конце 2024 года и значительно выросла в популярности: по данным телеметрии Sophos Security, образцы вредоносного ПО, использующего ее, были обнаружены в Тунисе, ОАЭ, Коста-Рике, Нигерии и Пакистане.
Среди группировок, подтвердивших использование этого вируса-вымогателя, значатся Medusa, Qilin, Crytox и Akira, причем последняя пользуется сервисом упаковщиков чаще всего.
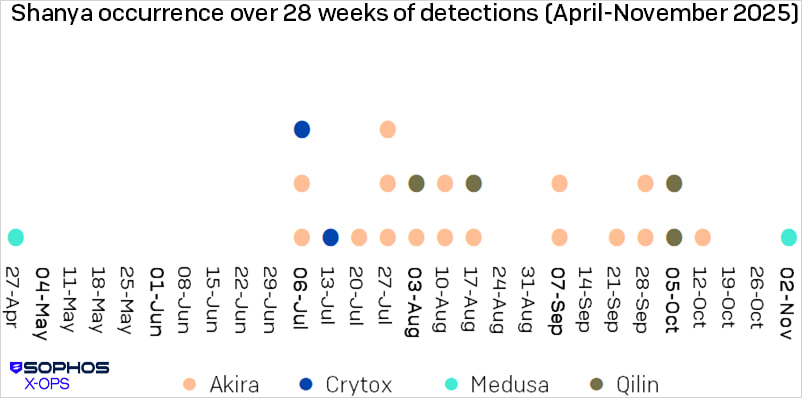
Shanya Packer использовался в атаках с целью вымогательства
Источник: Sophos
Как работает Шаня
Злоумышленники отправляют свои вредоносные данные в Shanya, а сервис возвращает «упакованную» версию с пользовательской оболочкой, использующей шифрование и сжатие.
Сервис продвигает уникальность получаемых полезных нагрузок, подчеркивая «нестандартную загрузку модуля в память, обертку над системным загрузчиком, уникализацию заглушки», при этом «каждый клиент при покупке получает собственную (относительно) уникальную заглушку с уникальным алгоритмом шифрования».
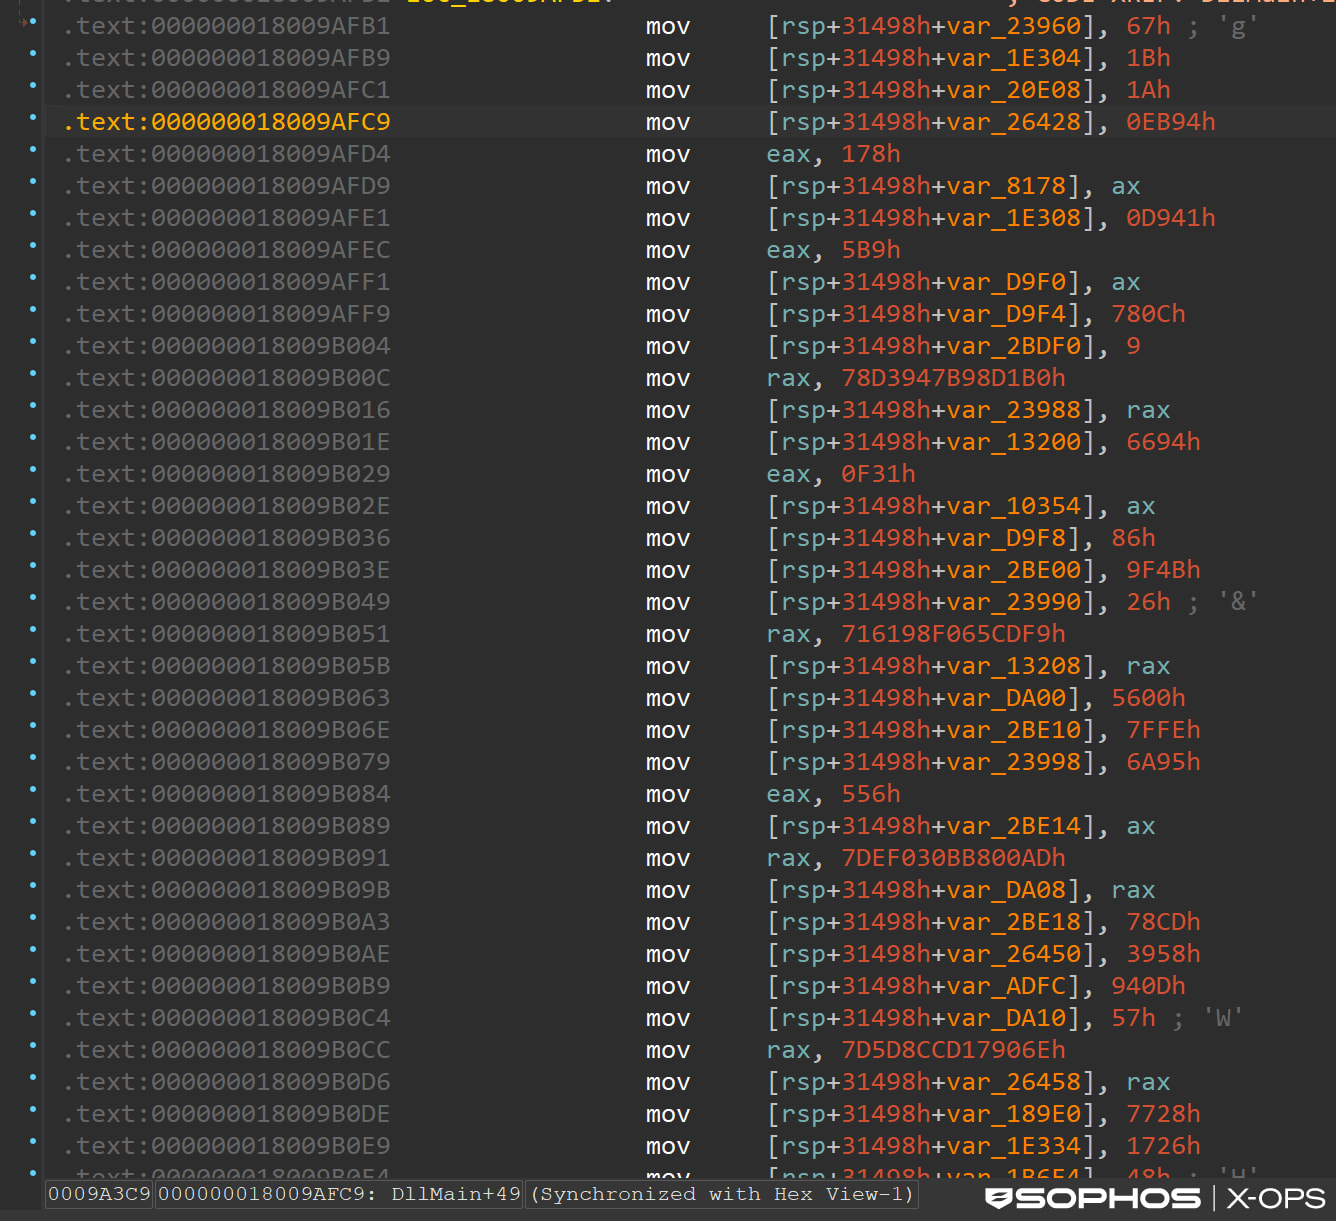
Мусорный код в загрузчике
Источник: Sophos
Полезная нагрузка вставляется в отображенную в памяти копию DLL-файла Windows « shell32.dll ». Этот DLL-файл имеет исполняемые разделы и размер, которые выглядят корректно, и его путь выглядит нормально, но его заголовок и раздел .text были перезаписаны расшифрованной полезной нагрузкой.
Хотя полезная нагрузка зашифрована внутри упакованного файла, она расшифровывается и распаковывается, оставаясь полностью в памяти, а затем вставляется в файл копии « shell32.dll », никогда не касаясь диска.
Sophos Исследователи обнаружили , что Shanya выполняет проверки решений по обнаружению и реагированию на конечные точки (EDR), вызывая функцию « RtlDeleteFunctionTable » в недопустимом контексте.
Это приводит к необработанному исключению или сбою при запуске в отладчике пользовательского режима, нарушая автоматизированный анализ до полного выполнения полезной нагрузки.
Отключение EDR
Группы программ-вымогателей обычно стремятся отключить инструменты EDR, работающие на целевой системе, до этапов кражи и шифрования данных в ходе атаки.
Выполнение обычно происходит посредством загрузки DLL-файла, объединяющего законный исполняемый файл Windows, такой как « consent.exe », с вредоносным DLL-файлом, упакованным Shanya, например msimg32.dll , version.dll , rtworkq.dll или wmsgapi.dll .
Согласно анализу Sophos, EDR killer удаляет два драйвера: законно подписанный ThrottleStop.sys ( rwdrv.sys ) от TechPowerUp, который содержит уязвимость, позволяющую выполнять произвольную запись в память ядра, и неподписанный hlpdrv.sys .
Подписанный драйвер используется для повышения привилегий, тогда как hlpdrv.sys отключает продукты безопасности на основе команд, полученных из пользовательского режима.
Компонент пользовательского режима перечисляет запущенные процессы и установленные службы, а затем сравнивает результаты с записями в обширном жестко запрограммированном списке, отправляя команду «kill» вредоносному драйверу ядра для каждого совпадения.
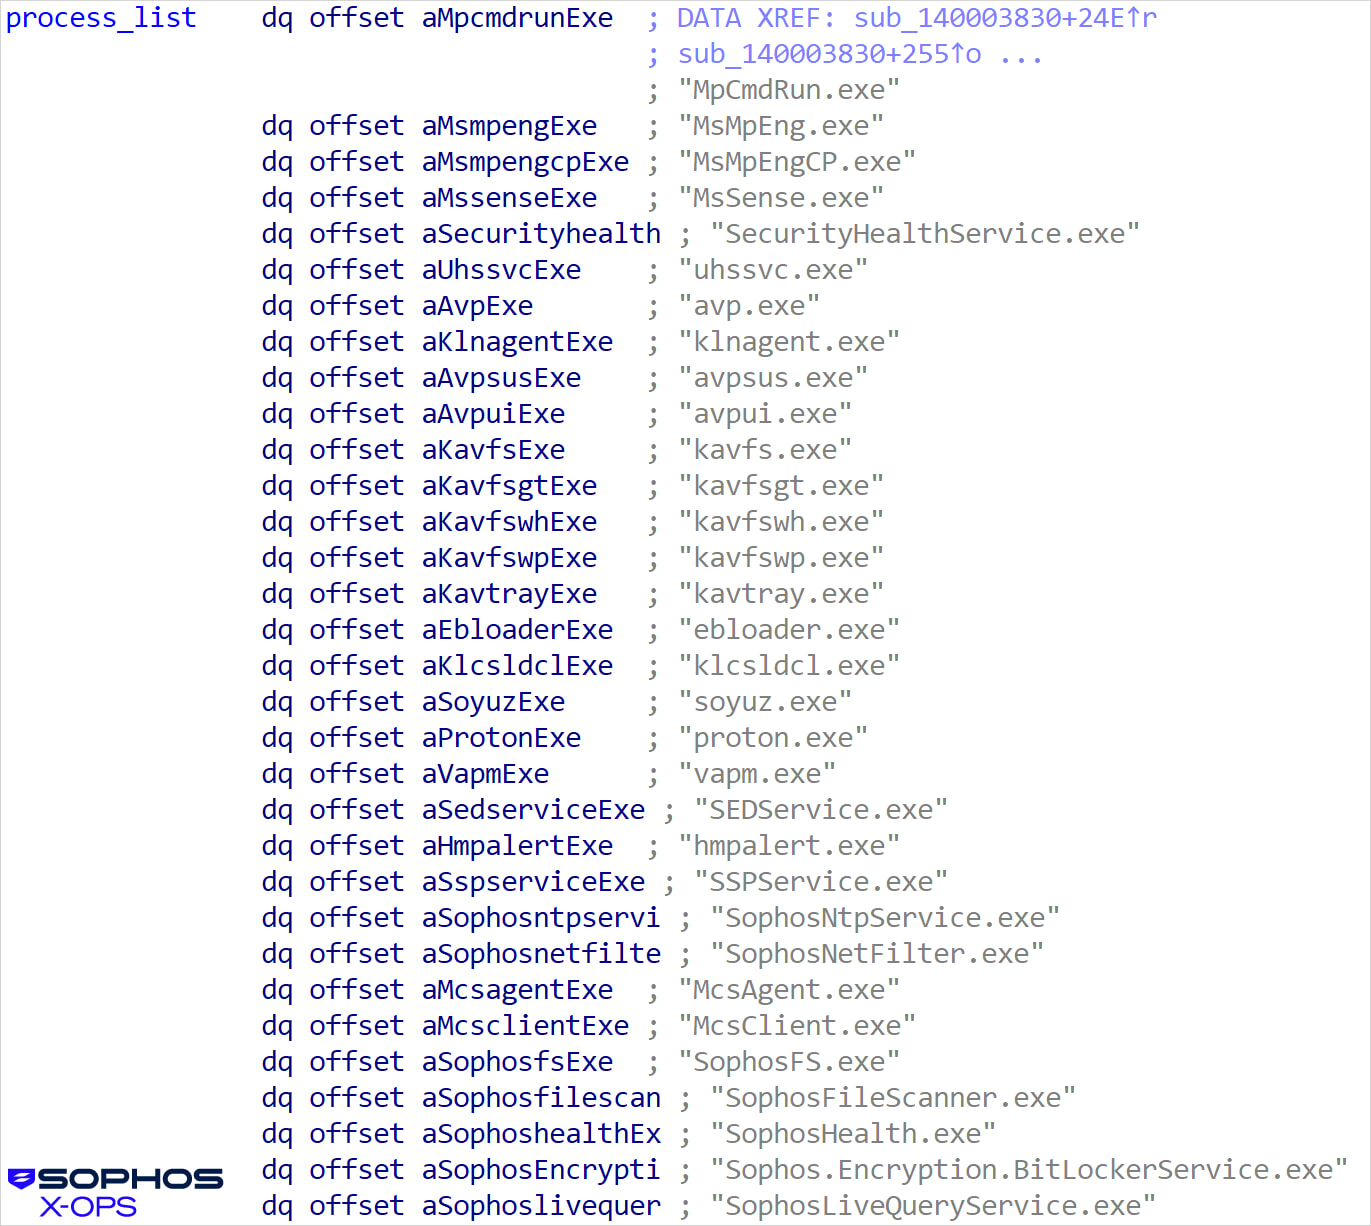
Частичный список целевых услуг
Источник: Sophos
Помимо операторов программ-вымогателей, сосредоточенных на отключении EDR, компания Sophos также наблюдала недавние кампании ClickFix, использующие сервис Shanya для упаковки вредоносного ПО CastleRAT.
Sophos отмечает, что банды вирусов-вымогателей часто прибегают к услугам упаковщиков, чтобы подготовить EDR-убийц для незаметного развертывания.
Исследователи предоставляют подробный технический анализ некоторых полезных грузов, загруженных Шаньей.
В отчете также содержатся индикаторы компрометации (IoC), связанные с кампаниями, проводимыми с использованием технологии Shanya.

