



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Банды вирусов-вымогателей недавно присоединились к продолжающимся атакам, нацеленным на цепочку уязвимостей Microsoft SharePoint, что является частью более масштабной кампании по эксплуатации, которая уже привела к взлому как минимум 148 организаций по всему миру.
Исследователи безопасности из подразделения 42 компании Palo Alto Networks обнаружили вариант вируса-вымогателя 4L4MD4R, основанный на открытом исходном коде Mauri870 , в ходе анализа инцидентов, связанных с этой цепочкой эксплойтов SharePoint (получившей название «ToolShell»).
Вирус-вымогатель был обнаружен 27 июля после обнаружения загрузчика вредоносного ПО, который загружает и запускает вирус-вымогатель с сайта theinnovationfactory[.]it (145.239.97[.]206).
Загрузчик был обнаружен после неудачной попытки эксплуатации, которая выявила вредоносные команды PowerShell, предназначенные для отключения мониторинга безопасности на целевом устройстве.
«Анализ полезной нагрузки 4L4MD4R показал, что она упакована UPX и написана на GoLang. При выполнении образец расшифровывает зашифрованную AES полезную нагрузку в памяти, выделяет память для загрузки расшифрованного PE-файла и создаёт новый поток для его выполнения», — сообщает Unit 42 .
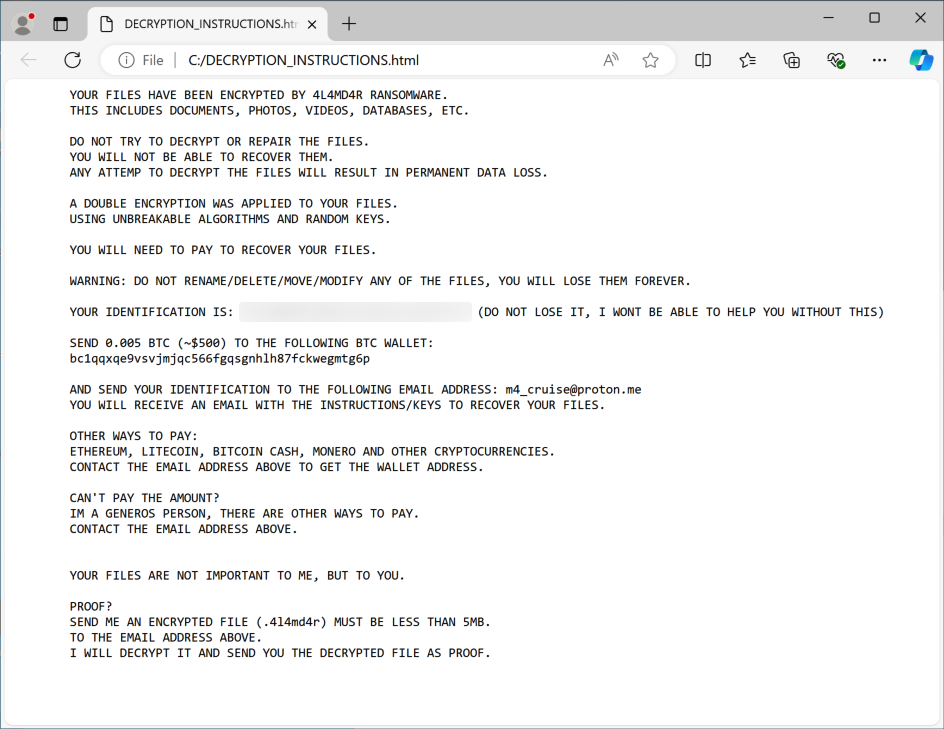
Вирус-вымогатель 4L4MD4R шифрует файлы на зараженной системе и требует оплату в размере 0,005 биткоинов, генерируя записки с требованием выкупа и зашифрованные списки файлов на зараженных системах.
Microsoft и Google также связали атаки ToolShell с китайскими злоумышленниками, а специалисты по безопасности Microsoft назвали три отдельные поддерживаемые государством хакерские группы: Linen Typhoon, Violet Typhoon и Storm-2603.
На сегодняшний день в ходе этой продолжающейся кампании были скомпрометированы многочисленные важные объекты , включая Национальное управление по ядерной безопасности США, Министерство образования, Налоговое управление Флориды, Генеральную ассамблею Род-Айленда и правительственные сети в Европе и на Ближнем Востоке.
«Microsoft обнаружила, что две китайские государственные организации, Linen Typhoon и Violet Typhoon, эксплуатируют эти уязвимости, атакуя серверы SharePoint, подключенные к интернету», — заявила Microsoft. «Кроме того, мы обнаружили, что ещё одна китайская организация, известная как Storm-2603, эксплуатирует эти уязвимости. Расследование других организаций, также использующих эти эксплойты, продолжается».
Голландская компания по кибербезопасности Eye Security первой обнаружила эксплойт ToolShell, направленный против CVE-2025-49706 и CVE-2025-49704, в атаках нулевого дня, изначально идентифицировав 54 скомпрометированные организации, включая государственные учреждения и международные компании. Впоследствии Check Point Research выявила признаки эксплуатации, датируемые 7 июля, направленные против государственных, телекоммуникационных и технологических организаций по всей Северной Америке и Западной Европе.
Корпорация Microsoft устранила две уязвимости в июльских обновлениях 2025 года и присвоила два новых идентификатора CVE (CVE-2025-53770 и CVE-2025-53771) уязвимостям нулевого дня, эксплуатируемым для компрометации полностью исправленных серверов SharePoint.
Технический директор Eye Security Пит Керкхофс также сообщил BleepingComputer, что фактические масштабы атаки значительно превышают первоначальные оценки: данные компании указывают на то, что злоумышленники заразили вредоносным ПО не менее 400 серверов в сетях по меньшей мере 148 организаций, многие из которых были скомпрометированы в течение длительного времени.
Агентство по кибербезопасности и безопасности инфраструктуры (CISA) добавило уязвимость удаленного выполнения кода CVE-2025-53770, являющуюся частью цепочки эксплойтов ToolShell, в свой каталог эксплуатируемых уязвимостей и приказало федеральным агентствам защитить свои системы в течение 24 часов.

