



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новый вариант банковского вредоносного ПО TrickMo для Android, распространяемый в рамках кампаний, нацеленных на пользователей по всей Европе, вводит новые команды и использует открытую сеть (TON) для скрытой связи и управления.
Банкир TrickMo был впервые замечен в сентябре 2019 года и с тех пор находится в активной разработке, постоянно получая обновления.
В октябре 2024 года компания Zimperium проанализировала 40 вариантов вредоносного ПО, распространяемого через 16 дропперов, взаимодействующих с 22 различными системами управления и контроля (C2) и нацеленных на получение конфиденциальных данных пользователей по всему миру.
Последний вариант был обнаружен сервисом ThretFabric, который отслеживает его как 'Trickmo.C'. Исследователи наблюдают за этой версией с января.
В сегодняшнем отчете ThreatFabric говорится, что вредоносное ПО маскируется под TikTok или другие стриминговые приложения и нацелено на банковские и криптовалютные кошельки пользователей во Франции, Италии и Австрии.
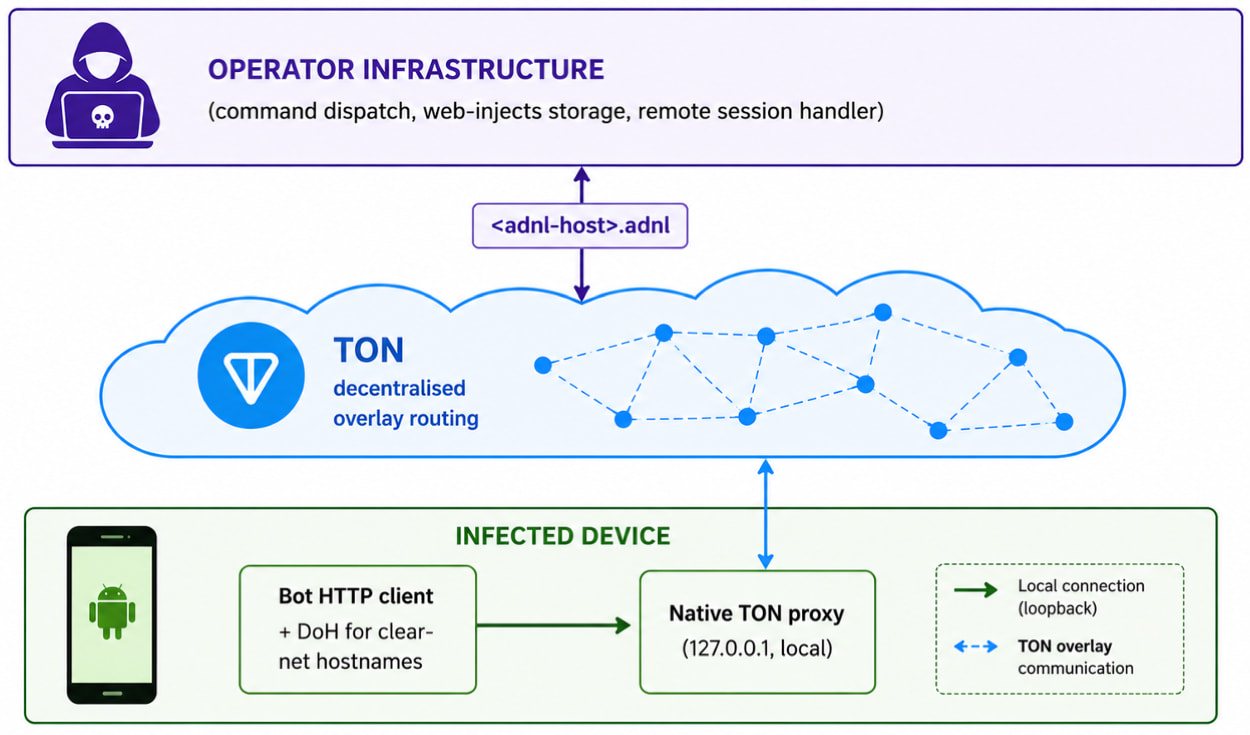
Ключевой новой особенностью текущего варианта является связь с оператором на основе TON, которая использует адреса .ADNL, маршрутизируемые через встроенный локальный TON-прокси, работающий на зараженном устройстве.
TON — это децентрализованная одноранговая сеть, первоначально разработанная на основе экосистемы Telegram, которая позволяет устройствам взаимодействовать с интернетом через зашифрованную наложенную сеть, а не через общедоступные интернет-серверы.
TON использует 256-битный идентификатор вместо обычного домена, что скрывает IP-адрес и коммуникационный порт, тем самым затрудняя идентификацию, блокировку или вывод из строя реальной серверной инфраструктуры.
«Традиционные методы блокировки доменов в значительной степени неэффективны, поскольку конечные точки оператора не используют общедоступную иерархию DNS, а существуют в виде идентификаторов TON .adnl, разрешаемых внутри самой оверлейной сети», — объясняет ThreatFabric .
«Система обнаружения трафика на границе сети видит только трафик TON, который зашифрован и неотличим от исходящего потока любого другого приложения, поддерживающего TON».
Источник: ThretFabric
Возможности TrickMo
TrickMo — это модульное вредоносное ПО с двухэтапной структурой: основной APK-файл, служащий загрузчиком и уровнем постоянного присутствия, и загружаемый во время выполнения APK-модуль, реализующий функциональные возможности вредоносной программы.
Вредоносная программа атакует банковские учетные данные с помощью фишинговых наложений, осуществляет перехват нажатий клавиш, запись экрана и потоковую передачу изображения в реальном времени, перехват SMS-сообщений, подавление уведомлений OTP, модификацию буфера обмена, фильтрацию уведомлений и создание скриншотов.
По данным ThreatFabric, новый вариант добавляет следующие команды и возможности:
- локон
- dnsLookup
- пинг
- телнет
- трассировка маршрута
- SSH-туннелирование
- удаленная переадресация портов
- локальная переадресация портов
- поддержка аутентифицированного прокси SOCKS5
Компания TrickMo также заявляет о наличии обширных разрешений для использования NFC и сообщает о возможностях NFC в телеметрии, однако исследователи не обнаружили никакой активной функциональности NFC.
Пользователям Android рекомендуется загружать программное обеспечение только из Google Play, ограничивать количество установленных приложений на своих телефонах, использовать приложения только от надежных издателей и постоянно держать включенной функцию Play Protect.

