



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новый вариант ботнета Gafgyt, получивший название C0XMO, нацелен на прошивку маршрутизаторов DD-WRT и может переходить на другие типы устройств с различными архитектурами процессоров.
Исследователи обнаружили образцы уязвимостей для архитектур ARM, MIPS, PowerPC, SuperH, x86, x86_64 и других, содержащие эксплойты для видеорегистраторов, маршрутизаторов, платформ управления видео и устройств на базе Android.
Было замечено, что ботнет был нацелен на японскую технологическую компанию, но исследователи обнаружили, что исходный IP-адрес принадлежал устройству, расположенному в Германии.
Исследователи Fortinet обнаружили C0XMO и обратили внимание на его модульную конструкцию, которая позволяет операторам обновлять методы его использования, добавлять/удалять целевые архитектуры и расширять возможности его бокового перемещения независимо от основной полезной нагрузки.
По сути, C0XMO остается вредоносной программой для запуска распределенных DDoS-атак и поддерживает 19 методов, включая UDP/TCP/SYN/ICMP-флуд, «пинг смерти», усиление NTP/Memcached, UDP-флуд для голосовых сообщений Discord и флуд, специфичный для Valve.
По данным исследователей, вредоносная программа ботнета C0XMO распространяется с использованием уязвимости CVE-2021-27137, вызывающей переполнение буфера из-за недостаточного ввода данных пользователем. Ее можно использовать без аутентификации, что приводит к выполнению произвольного кода.
сканер Gafgyt
Для более широкого распространения C0XMO загружает скрипт на Python, который устанавливает дополнительные пакеты, такие как 'requests', 'paramiko' и 'beautifulsoup4', необходимые для сканирования сети и связи, а также для запуска операций по протоколам SSH и telnet.
Затем сканер использует рабочие потоки для случайного сканирования систем, доступных из интернета, по распространенным портам, таким как 22 (SSH), 23 (Telnet), 80/443 (HTTP/HTTPS), 7547, 8080, 8443, 8888 и другим.
Обнаружив цель, вредоносная программа пытается подобрать слабые учетные данные Telnet и SSH методом перебора, определяет архитектуру процессора и развертывает совместимый исполняемый файл C0XMO.
Скрипт содержит почти два десятка функций для выполнения различных задач сканирования, эксплуатации уязвимостей HTTP и ADB, определения архитектуры процессора, входа по SSH/Telenet и проверки IP-адресов. Его основная цель — перемещение по сети.
Получив доступ к устройству, вредоносная программа копирует себя в скрытые места, такие как '/tmp/.sys', '/var/tmp/.sys' и '/dev/shm/.sys', а затем создает задания cron, которые перезапускают ее каждые 15 минут. Кроме того, файлы запуска оболочки изменяются для обеспечения автоматического выполнения.
Кроме того, C0XMO активно сканирует запущенные процессы для выявления клиентов ботнетов конкурентов на хосте, а также инструментов «красной команды», программных средств и сетевых служб, которые могут мешать его работе, и завершает их работу.
Это достигается путем удаления исполняемых файлов и механизмов обеспечения их постоянного хранения, включая задания cron, скрипты инициализации, системные службы и записи профиля оболочки.
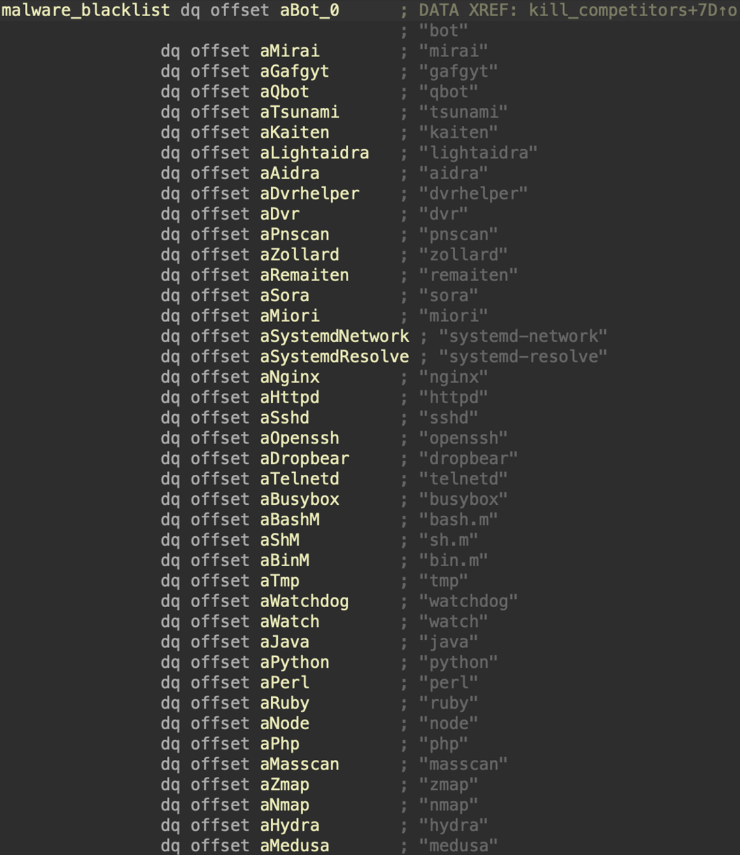
Список процессов, которые проверяет вредоносная программа.
Источник: Fortinet
После этого он устанавливает соединение с жестко заданным адресом управления и контроля (C2) с помощью пользовательского многоэтапного рукопожатия, включающего «магические строки» и общие секреты, а затем ожидает команд.
Поддерживаемые команды включают проверку активности, запуск и остановку сканирования, а также запуск DDoS-атак с использованием одного из 19 поддерживаемых методов.
Общая рекомендация по защите от C0XMO и других ботнет-вредоносных программ заключается в обновлении устройств, использовании уникальных учетных данных администратора и отключении возможностей удаленного доступа, когда они не требуются.
Компания Fortinet описывает C0XMO как обладающий «значительно более совершенной архитектурой и набором функций по сравнению с более ранними ботнетами для Интернета вещей».
Исследователи отмечают, что общая структура вредоносного ПО указывает на «более высокую степень операционной сложности и изощренности, чем у типичного вредоносного ПО Gafgyt».

