



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Специалисты AhnLab Security Emergency response Center (ASEC) предупредили, что серверы MySQL подвергаются атакам ботнета Ddostf, который работает по схеме DDoS-as-a-Service (DDoS-как-услуга). То есть мощности ботнета сдаются в аренду другим киберпреступникам.
Ddostf — ботнет китайского происхождения, впервые обнаруженный ИБ-специалистами около семи лет назад и ориентированный на системы Linux и Windows. В Windows малварь закрепляется, регистрируясь в качестве системной службы при первом запуске, а затем расшифровывает свою C&C-конфигурацию для установления соединения.
Вредонос составляет профиль зараженного хоста и отправляет данные (такие как частота и количество ядер процессора, информация о языке, версии Windows, скорости сети и так далее) на свой управляющий сервер. В ответ сервер может давать клиенту команды для организации DDoS-атак, включая SYN Flood, UDP Flood и HTTP GET/POST Flood, запрашивать прекращение передачи информации о состоянии системы, переключать бота на новый C&C-адрес, давать команды для загрузки и выполнения новый пейлоадов.
Исследователи рассказывают, что теперь создатели Ddostf сканируют интернет в поисках доступных серверов MySQL и пытаются взломать их, брутфорсом подбирая учетные данные администратора.
На успешно скомпрометированных серверах злоумышленники используют UDF для выполнения команд. UDF — это функция MySQL, позволяющая пользователям задавать функции на C или C++ и компилировать их в DLL-файл, расширяющий возможности сервера.
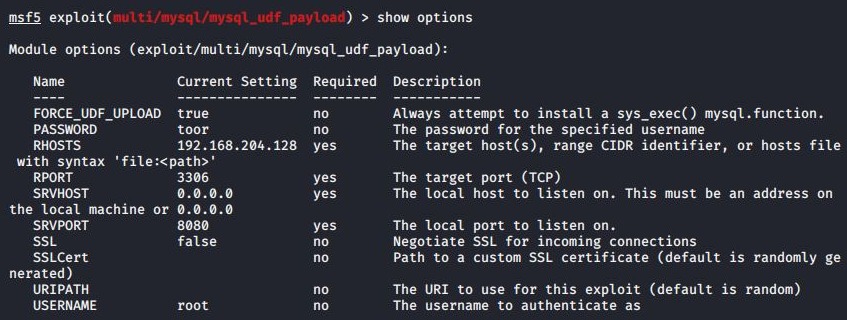 Модуль Metasploit для злоупотребления UDF
В данном случае злоумышленники создают собственные UDF и регистрируют их на сервере в виде DLL-файла (amd.dll) со следующими вредоносными функциями:
Компания ASEC рекомендует администраторам MySQL своевременно устанавливать обновления и выбирать длинные уникальные пароли для защиты учетных записей администраторов от брутфорса и словарных атак.
Ddostf — ботнет китайского происхождения, впервые обнаруженный ИБ-специалистами около семи лет назад и ориентированный на системы Linux и Windows. В Windows малварь закрепляется, регистрируясь в качестве системной службы при первом запуске, а затем расшифровывает свою C&C-конфигурацию для установления соединения.
Вредонос составляет профиль зараженного хоста и отправляет данные (такие как частота и количество ядер процессора, информация о языке, версии Windows, скорости сети и так далее) на свой управляющий сервер. В ответ сервер может давать клиенту команды для организации DDoS-атак, включая SYN Flood, UDP Flood и HTTP GET/POST Flood, запрашивать прекращение передачи информации о состоянии системы, переключать бота на новый C&C-адрес, давать команды для загрузки и выполнения новый пейлоадов.
Исследователи рассказывают, что теперь создатели Ddostf сканируют интернет в поисках доступных серверов MySQL и пытаются взломать их, брутфорсом подбирая учетные данные администратора.
На успешно скомпрометированных серверах злоумышленники используют UDF для выполнения команд. UDF — это функция MySQL, позволяющая пользователям задавать функции на C или C++ и компилировать их в DLL-файл, расширяющий возможности сервера.
 Модуль Metasploit для злоупотребления UDF
В данном случае злоумышленники создают собственные UDF и регистрируют их на сервере в виде DLL-файла (amd.dll) со следующими вредоносными функциями:
- загрузка полезной нагрузки, например DDoS-бота Ddostf, с удаленного сервера;
- выполнение произвольных команд злоумышленников на системном уровне;
- вывод результатов выполнения команд во временный файл и отправка его злоумышленникам.
Компания ASEC рекомендует администраторам MySQL своевременно устанавливать обновления и выбирать длинные уникальные пароли для защиты учетных записей администраторов от брутфорса и словарных атак.

