



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Ботнет Glassworm, нацеленный на разработчиков программного обеспечения и использующий атаки на цепочки поставок, был нейтрализован после того, как исследователи вывели из строя его устойчивую инфраструктуру управления и контроля, основанную на транзакциях блокчейна Solana и сети DHT BitTorrent.
Вчера в ходе скоординированной операции компании CrowdStrike, Google и The Shadowserver Foundation перекрыли операторам ботнета доступ к четырем различным каналам управления и контроля (C2), предназначенным для противодействия традиционным методам дезорганизации.
Кампании Glassworm продолжаются с октября 2025 года и первоначально были нацелены на разработчиков с помощью вредоносных расширений для OpenVSX и Microsoft VS Code, которые похищали криптовалютные кошельки и учетные данные разработчиков.
Последующие волны атак распространились на репозитории GitHub и пакеты npm, при этом одна из кампаний в марте затронула более 400 программных артефактов .
В ходе недавней атаки злоумышленники Glassworm внедрили в OpenVSX десятки неактивных расширений , которые активировали бы вредоносный компонент после обновления.
Одна из причин, по которой угроза Glassworm существует так долго, — это её инфраструктура управления и контроля (C2), которая опирается на нетрадиционные каналы связи, которые трудно перекрыть.
«Сочетание блокчейна, пиринговых сетей и легитимных веб-сервисов в качестве уровней защиты было разработано для обеспечения устойчивости к блокировкам — динамический фронт, защищающий фактические серверы управления и контроля за несколькими уровнями косвенной защиты», — отмечает CrowdStrike .
Исследователи утверждают, что «операторы Glassworm создали свою инфраструктуру с учетом устойчивости», и для вывода ботнета из строя потребовалось одновременно атаковать все четыре канала управления и контроля:
- Блокчейн Solana: адреса C2-серверов кодируются в полях memo транзакций блокчейна, создавая неизменяемый, общедоступный тайник, который невозможно отключить обычными способами.
- Распределенная хэш-таблица BitTorrent (DHT): GlasswormRAT запрашивает у пиринговой сети BitTorrent данные конфигурации, хранящиеся в жестко закодированных открытых ключах, используя глобальную децентрализованную сеть без единой точки отказа.
- Общедоступный календарный сервис: Glassworm использует заголовки событий Google Calendar в качестве точек сбора данных для C2-путей, закодированных в Base64.
- Прямые подключения к серверам: Традиционная инфраструктура управления и контроля (C2), размещенная на коммерческих VPS-провайдерах, служила механизмом доставки конечной полезной нагрузки.
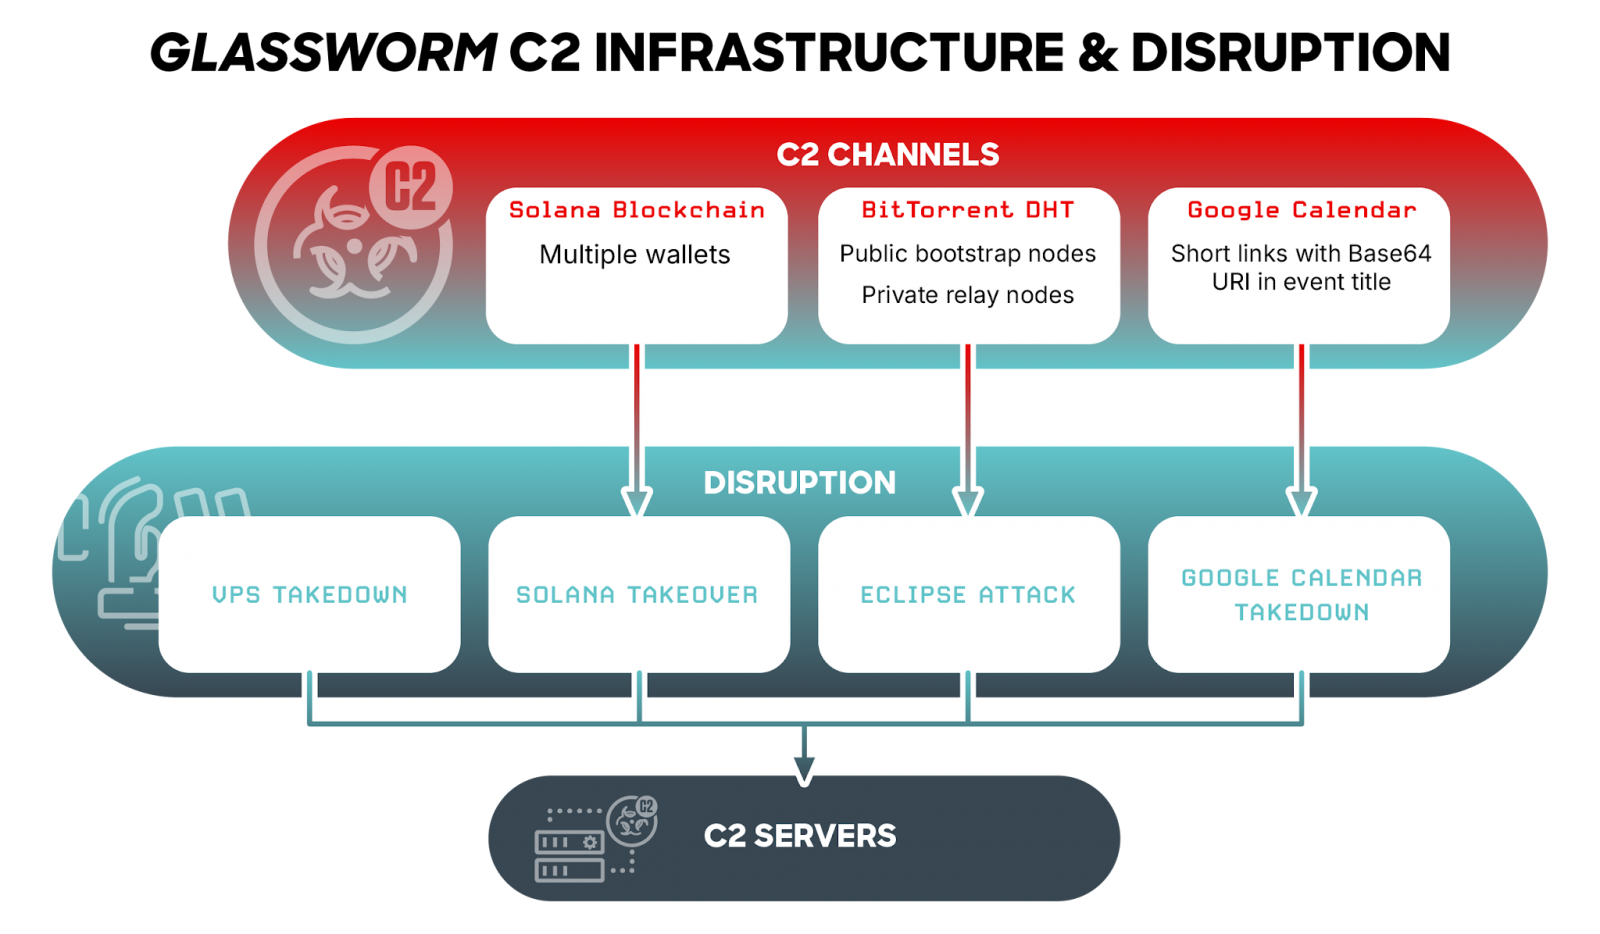
Источник: CrowdStrike
Благодаря такой архитектуре, нарушение работы одного канала связи окажет незначительное влияние на деятельность Glassworm, поскольку коммуникации могут переключиться на другой канал, что позволит злоумышленнику сохранить контроль.
«Необходимо было одновременно и скоординированно нарушить работу всех четырех каналов. В результате зараженные машины больше не могут получать новые инструкции или полезные нагрузки», — сообщает CrowdStrike.
После сбоя все машины, скомпрометированные в результате атаки Glassworm, отправляют сигналы на IP-адрес 164.92.88[.]210, принадлежащий CrowdStrike.
Организациям рекомендуется отслеживать этот сетевой индикатор и незамедлительно принимать меры по его устранению. Кроме того, исследователи опубликовали правила YARA для подтверждения заражения предполагаемых носителей.

