



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Ботнет Kimwolf, вариант вредоносной программы Aisuru для Android, разросся до более чем двух миллионов хостов, большинство из которых заражены с использованием уязвимостей в домашних прокси-сетях для атаки на устройства во внутренних сетях.
Исследователи зафиксировали увеличение активности вредоносного ПО с августа прошлого года. За последний месяц Kimwolf активизировал сканирование прокси-сетей, ища устройства с открытыми службами Android Debug Bridge (ADB).
Чаще всего целью являются ТВ-приставки и потоковые устройства на базе Android, позволяющие осуществлять неаутентифицированный доступ через ADB. Компрометированные устройства в основном используются для распределенных DDoS-атак, перепродажи прокси-серверов и монетизации установок приложений с помощью сторонних SDK, таких как Plainproxies и Byteconnect.
В настоящее время ботнет Aisuru ответственен за крупнейшую из публично обнародованных DDoS-атак, пиковая скорость которой, составила 29,7 терабит в секунду . по данным Cloudflare,
В отчете XLab отмечается , что 4 декабря ботнет Kimwolf для Android захватил более 1,8 миллиона устройств.
Исследователи из компании Synthient, занимающейся анализом угроз и противодействием мошенничеству в сфере кибербезопасности, отслеживают активность Kimwolf. По их словам, количество скомпрометированных устройств выросло почти до двух миллионов, и каждую неделю генерируется около 12 миллионов уникальных IP-адресов.
Большинство зараженных устройств Android находятся во Вьетнаме, Бразилии, Индии и Саудовской Аравии. Во многих случаях системы были скомпрометированы с помощью прокси-SDK еще до покупки, о чем сообщалось ранее .
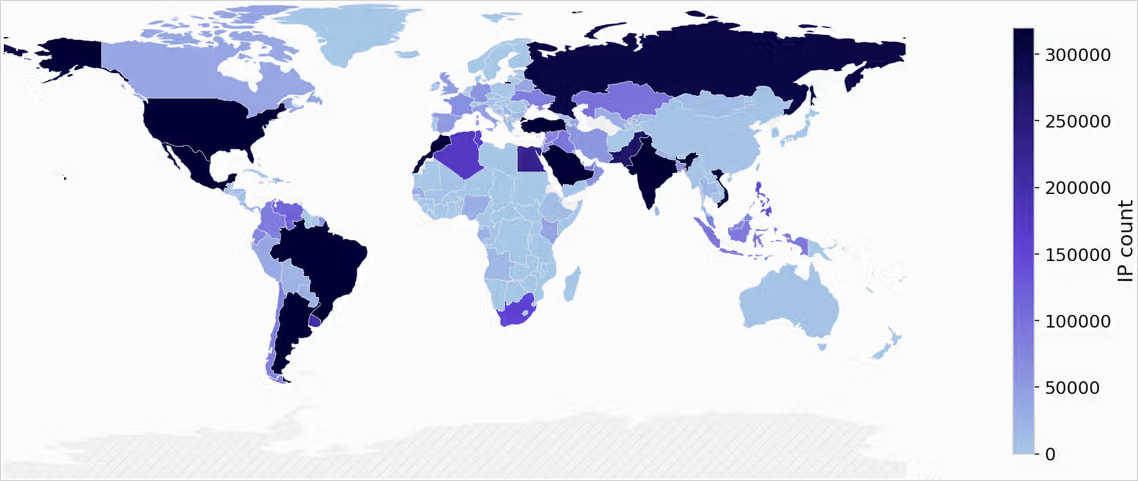
Источник: Synthient
Злоупотребление резидентскими прокси-серверами
По данным Synthient, стремительный рост Kimwolf во многом обусловлен злоупотреблением сетями резидентных прокси-серверов для доступа к уязвимым устройствам Android. В частности, вредоносная программа использует прокси-провайдеров, которые предоставляют доступ к локальным сетевым адресам и портам, что позволяет напрямую взаимодействовать с устройствами, работающими в той же внутренней сети, что и прокси-клиент.
Начиная с 12 ноября 2025 года, Synthient зафиксировал повышенную активность при сканировании неаутентифицированных служб ADB, предоставляемых через прокси-серверы, с целью обнаружения уязвимостей в портах 5555, 5858, 12108 и 3222.
Android Debug Bridge (ADB) — это интерфейс для разработки и отладки, позволяющий устанавливать и удалять приложения, выполнять команды оболочки, передавать файлы и отлаживать устройства Android. При доступе по сети ADB может разрешать несанкционированные удаленные подключения для изменения или получения контроля над устройствами Android.
Когда ботнет становился доступным, его полезные нагрузки доставлялись через netcat или telnet , передавая скрипты оболочки непосредственно на открытое устройство для локального выполнения, которые записывались в /data/local/tmp .
В течение декабря компания Synthient зафиксировала несколько вариантов полезной нагрузки, но методы доставки остались неизменными.
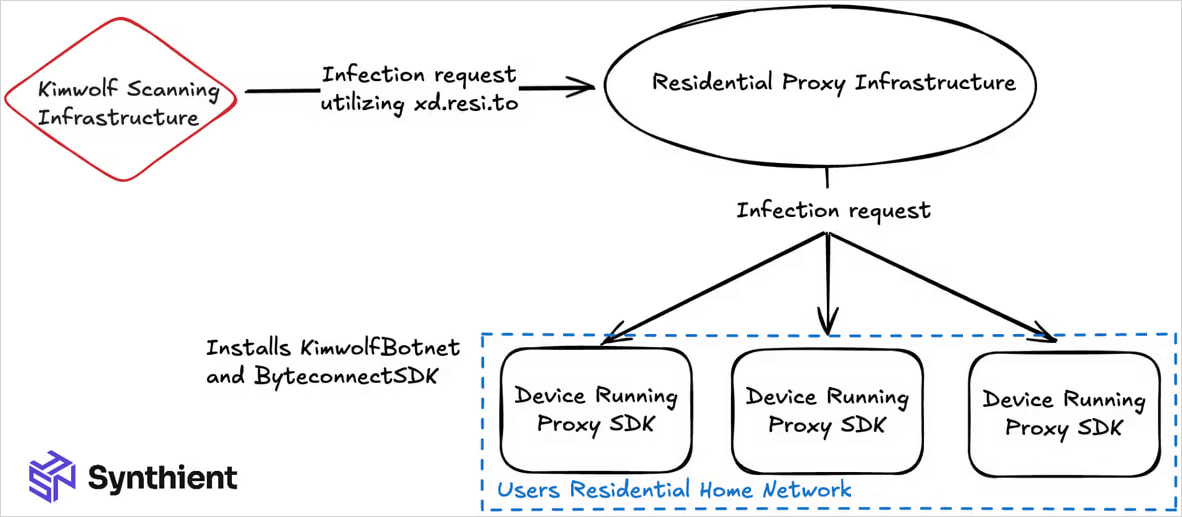
Источник: Synthient
Исследователи обнаружили высокий уровень уязвимости в одной из выборок пользователей, использующих прокси-серверы в жилых домах, что подчеркивает возможность взлома таких устройств в течение нескольких минут после подключения к этим сетям.
«Проанализировав устройства, входящие в пул прокси-серверов IPIDEA, мы обнаружили, что 67% всех устройств Android не авторизованы, что делает их уязвимыми для удаленного выполнения кода», — поясняет компания Synthient .
«В результате сканирования мы обнаружили приблизительно 6 миллионов уязвимых IP-адресов […] Эти устройства часто поставляются с предварительным заражением SDK от прокси-провайдеров», — говорят исследователи.
IPIDEA, один из пострадавших поставщиков прокси-серверов и главная цель Kimwolf, поскольку он обеспечивал доступ ко всем портам, отреагировал на предупреждение Synthient 28 декабря, заблокировав доступ к локальным сетям и широкому спектру портов.
В общей сложности исследователи отправили почти дюжину отчетов об уязвимостях «ведущим поставщикам прокси-серверов», замеченным в активности Kimwolf. Однако исследователи не могут с уверенностью определить всех поставщиков прокси-серверов, ставших целью вредоносного ПО.
Защита от Кимволфа
Компания Synthient опубликовала онлайн-инструмент для сканирования , который помогает пользователям определить, входят ли какие-либо из их сетевых устройств в ботнет Kimwolf.
В случае положительного результата исследователи рекомендуют «очистить или уничтожить» зараженные телевизионные приставки, иначе ботнет будет продолжать существовать.
Общая рекомендация — избегать недорогих универсальных Android TV-приставок и отдавать предпочтение устройствам с сертификатом Google Play Protect от известных производителей, таким как Google Chromecast, NVIDIA Shield TV и Xiaomi Mi TV Box.

