



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Группировка APT36 (она же Transparent Tribe) продолжает распространять вредоносные приложения для Android с помощью социальной инженерии. На этот раз хакеры нацелились на мобильных геймеров, любителей оружия и пользователей TikTok.
APT36 — связанная с Пакистаном хак-группа, в основном известная использованием вредоносных приложений для Android для атак на индийские оборонные и правительственные учреждения. Группировка более двух лет использует CapraRAT в атаках, а прошлом Transparent Tribe также занималась целевым фишингом, а также устраивала watering hole атаки для доставки спайвари на устройства под управлением Windows и Android.
Как теперь рассказывают эксперты, группировка продолжает использовать социальную инженерию, а также «максимизирует совместимость своего шпионского ПО со старыми версиями Android, одновременно с этим расширяя поверхности атак на современные версии ОС».
На этот раз SentinelOne выявила следующие вредоносные APK-файлы:
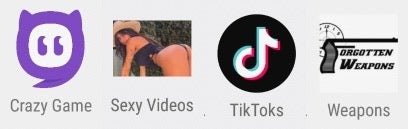
CapraRAT, скрытый в этих приложениях, использует WebView для открытия URL-адреса YouTube или сайта мобильных игр CrazyGames[.]com, а в фоновом режиме, злоупотребляя полученными при установке правами: получает доступ к местоположению, SMS-сообщениям, контактам и журналам вызовов, совершает телефонные звонки, делает скриншоты, записывает аудио и видео.
Так, приложение TikTok открывает YouTube с запросом «Tik Toks», а приложение Weapons запускает канал Forgotten Weapons на YouTube, посвященный различным видам оружия и насчитывающий более 2,7 млн подписчиков.
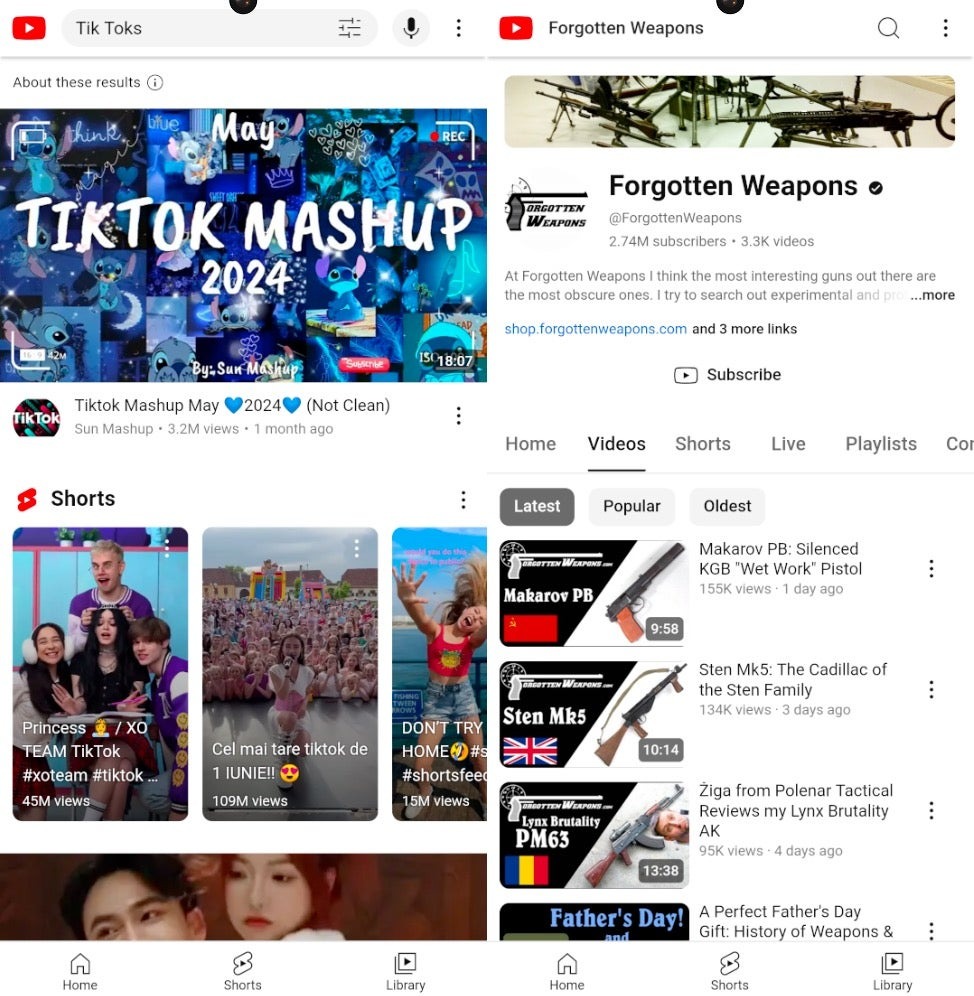
Также заметным изменением стало то, что малварь больше не запрашивает такие разрешения, как READ_INSTALL_SESSIONS, GET_ACCOUNTS, AUTHENTICATE_ACCOUNTS и REQUEST_INSTALL_PACKAGES, то есть злоумышленники скорее намерены использовать ее в качестве инструмента для шпионажа, а не в роли бэкдора.
Эта вредоносная кампания, получившая название CapraTube, была впервые описана в сентябре 2023 года. Хакеры используют приложения для Android (чаще всего имитирующие YouTube) для заражения устройств своих целей трояном CapraRAT, который представляет собой модифицированную версию AndroRAT и способен похищать широкий спектр конфиденциальных данных.«Новые APK продолжают традиционную для группировки тенденцию по внедрению шпионских программ в приложения для просмотра видео. Теперь их целью стали мобильные геймеры, любители оружия и пользователи TikTok», — рассказывают специалисты компании SentinelOne.
APT36 — связанная с Пакистаном хак-группа, в основном известная использованием вредоносных приложений для Android для атак на индийские оборонные и правительственные учреждения. Группировка более двух лет использует CapraRAT в атаках, а прошлом Transparent Tribe также занималась целевым фишингом, а также устраивала watering hole атаки для доставки спайвари на устройства под управлением Windows и Android.
Как теперь рассказывают эксперты, группировка продолжает использовать социальную инженерию, а также «максимизирует совместимость своего шпионского ПО со старыми версиями Android, одновременно с этим расширяя поверхности атак на современные версии ОС».
На этот раз SentinelOne выявила следующие вредоносные APK-файлы:
- Crazy Game (com.maeps.crygms.tktols);
- Sexy Videos (com.nobra.crygms.tktols);
- TikToks (com.maeps.vdosa.tktols);
- Weapons (com.maeps.vdosa.tktols).

CapraRAT, скрытый в этих приложениях, использует WebView для открытия URL-адреса YouTube или сайта мобильных игр CrazyGames[.]com, а в фоновом режиме, злоупотребляя полученными при установке правами: получает доступ к местоположению, SMS-сообщениям, контактам и журналам вызовов, совершает телефонные звонки, делает скриншоты, записывает аудио и видео.
Так, приложение TikTok открывает YouTube с запросом «Tik Toks», а приложение Weapons запускает канал Forgotten Weapons на YouTube, посвященный различным видам оружия и насчитывающий более 2,7 млн подписчиков.

Также заметным изменением стало то, что малварь больше не запрашивает такие разрешения, как READ_INSTALL_SESSIONS, GET_ACCOUNTS, AUTHENTICATE_ACCOUNTS и REQUEST_INSTALL_PACKAGES, то есть злоумышленники скорее намерены использовать ее в качестве инструмента для шпионажа, а не в роли бэкдора.
«Изменения в коде CapraRAT, сделанные между кампанией в сентябре 2023 года и текущей кампанией, минимальны, и это свидетельствует о том, что разработчики сосредоточились на том, чтобы сделать свой инструмент более надежным и стабильным. Их решение перейти на более новые версии ОС Android выглядит логичным и, скорее всего, согласуется с тем, что группа постоянно атакует лиц в правительстве и военных кругах Индии, которые вряд ли будут использовать устройства под управлением старых версий Android, таких как Lollipop, вышедший восемь лет назад», — рассказывают исследователи.

