



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
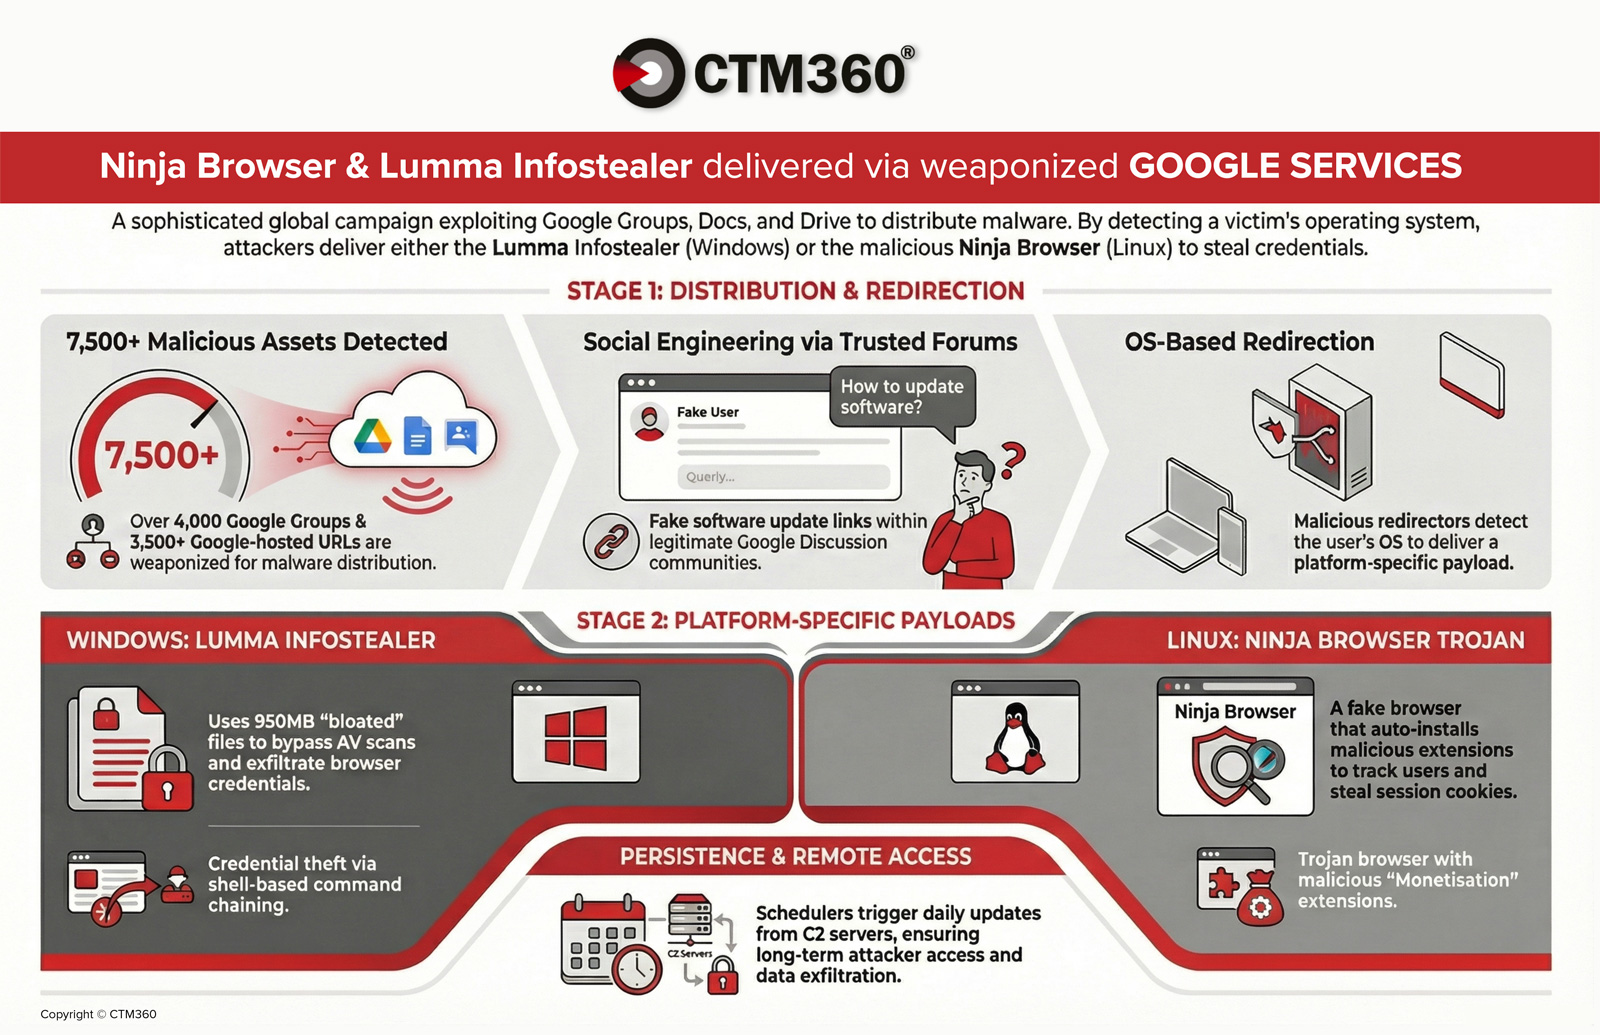
По данным CTM360, в рамках активной кампании по распространению вредоносного ПО, нацеленной на организации по всему миру, используется более 4000 вредоносных групп Google и 3500 URL-адресов, размещенных на серверах Google.
Злоумышленники используют доверенную экосистему Google для распространения вредоносного ПО, крадущего учетные данные, и получения постоянного доступа к скомпрометированным устройствам.
Эта деятельность носит глобальный характер: злоумышленники встраивают названия организаций и ключевые слова, относящиеся к отрасли, в свои публикации, чтобы повысить доверие к сайту и увеличить количество загрузок.
Полный отчет можно прочитать здесь: https://www.ctm360.com/reports/ninja-browser-lumma-infostealer
Как работает кампания
Цепочка атак начинается с социальной инженерии внутри Google Groups. Злоумышленники проникают на отраслевые форумы и публикуют технические обсуждения, которые выглядят правдоподобно, затрагивая такие темы, как проблемы с сетью, ошибки аутентификации или конфигурации программного обеспечения.
В этих цепочках сообщений злоумышленники внедряют ссылки для скачивания, замаскированные под: «Скачать {Название_организации} для Windows 10».
Чтобы избежать обнаружения, они используют сервисы сокращения URL-адресов или переадресаторы, размещенные Google, через Документы и Диск. Переадресатор разработан таким образом, чтобы определять операционную систему жертвы и доставлять разные вредоносные программы в зависимости от того, использует ли цель Windows или Linux.

Инфицирование Windows: похититель информации Lumma
Для пользователей Windows в рамках кампании предоставляется защищенный паролем сжатый архив, размещенный на вредоносной инфраструктуре обмена файлами.
Архив большого размера для избежания обнаружения.
Размер распакованного архива составляет приблизительно 950 МБ, хотя фактический размер вредоносной нагрузки составляет всего около 33 МБ. Исследователи CTM360 обнаружили, что исполняемый файл был дополнен нулевыми байтами — методом, разработанным для превышения пороговых значений сканирования размера файлов антивирусами и нарушения работы механизмов статического анализа.
Реконструкция на основе AutoIt
После запуска вредоносная программа:
- Восстанавливает сегментированные двоичные файлы.
- Запускает скомпилированный с помощью AutoIt исполняемый файл.
- Расшифровывает и выполняет полезную нагрузку, находящуюся в оперативной памяти.
Наблюдаемое поведение включает в себя:
- Эксфильтрация учетных данных браузера.
- Сбор сессионных cookie-файлов.
- Выполнение команд через командную оболочку.
- HTTP POST-запросы к инфраструктуре C2 (например, healgeni[.]live).
- Использование POST-запросов с данными из нескольких частей (multipart/form-data) для маскировки похищенного контента.
Инфицирование Linux: троянизированный «Ninja Browser»
Пользователей Linux перенаправляют на страницу загрузки троянизированного браузера на основе Chromium под названием «Ninja Browser».
Программа позиционирует себя как браузер, ориентированный на конфиденциальность, со встроенными функциями анонимности.
Однако анализ CTM360 показывает, что программа незаметно устанавливает вредоносные расширения без согласия пользователя и использует скрытые механизмы обеспечения постоянного присутствия в системе, что позволяет злоумышленнику в будущем скомпрометировать систему.
Вредоносное поведение расширения
Было обнаружено, что встроенное расширение под названием «NinjaBrowserMonetisation» выполняет следующие функции:
- Отслеживание пользователей с помощью уникальных идентификаторов.
- Внедрение скриптов в веб-сессии
- Загрузить удаленный контент
- Управление вкладками браузера и файлами cookie.
- Хранить данные во внешнем хранилище.
Хотя это и не приводит к немедленной активации всех встроенных доменов, инфраструктура предполагает возможность развертывания полезной нагрузки в будущем.

Источник: CTM360
Механизм молчаливого сохранения
CTM360 также выявил запланированные задачи, настроенные следующим образом:
- Ежедневный опрос серверов, контролируемых злоумышленниками.
- Установка обновлений в фоновом режиме без участия пользователя.
- Проявите долгосрочную настойчивость.
Инфраструктура, по всей видимости, связана с такими областями, как:
- ninja-browser[.]com
- nb-download[.]com
- nbdownload[.]space
Инфраструктура кампании и индикаторы компромисса
CTM360 связал эту деятельность с инфраструктурой, включая:
IP-адреса:
- 152.42.139[.]18
- 89.111.170[.]100
- healgeni[.]live
Риски для организаций
Риски, связанные с «похитителем люммы»:
- Кража учетных данных и токенов сессии
- захват аккаунта
- Финансовое мошенничество
- горизонтальное перемещение в корпоративной среде
Риски, связанные с браузером Ninja Browser:
- Скрытый сбор учетных данных
- Удаленное выполнение команд
- Постоянная защита, подобная бэкдору
- Автоматические вредоносные обновления без согласия пользователя
Оборонительные рекомендации
CTM360 рекомендует организациям:
- Проверьте сокращенные URL-адреса и цепочки перенаправлений Google Docs/Drive.
- Блокируйте индикаторы компрометации на уровне межсетевого экрана и EDR.
- Просвещайте пользователей о недопустимости загрузки программного обеспечения с общедоступных форумов/источников без проверки.
- Отслеживайте создание запланированных задач на конечных устройствах.
- Проверка установки расширений для браузера.
Об исследовании
Результаты исследования были опубликованы в февральском отчете CTM360 по анализу угроз за 2026 год под названием «Ninja Browser и Lumma Infostealer распространяются через используемые в качестве оружия сервисы Google».

