



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
CTM360 обнаружила новую глобальную вредоносную кампанию под названием «ClickTok», которая распространяет шпионское ПО SparkKitty через поддельные магазины TikTok для кражи криптовалютных кошельков и кражи средств.
Уникальный шпионский троян, обнаруженный CTM360, специально разработан для использования в целях взлома пользователей TikTok Shop по всему миру.
Эта тщательно скоординированная мошенническая операция, получившая название «ClickTok», использует гибридную модель мошенничества, сочетающую фишинг и вредоносное ПО для обмана покупателей и участников партнерских программ на растущей платформе электронной коммерции TikTok.
В ходе кампании ClickTok в магазинах TikTok было обнаружено встроенное шпионское ПО SparkKitty — вариант, очень похожий на SparkCat, ранее обнаруженный «Лабораторией Касперского».
После установки он проникает на устройство пользователя, получает доступ к фотогалерее и извлекает скриншоты, которые могут содержать данные для доступа к криптовалютному кошельку. Уникальность ClickTok заключается в одновременном использовании фишинговых и вредоносных тактик, что значительно повышает его эффективность и скрытность.
Мошенничество начинается с имитации коммерческой экосистемы TikTok, включая TikTok Shop, TikTok Wholesale и TikTok Mall. Злоумышленники создают поддельные веб-сайты TikTok, которые максимально точно имитируют официальный интерфейс, создавая у пользователей иллюзию взаимодействия с настоящей платформой.
Жертв обманным путём заставляют войти в систему и попытаться совершить покупку. В процессе оформления заказа им предлагают оплатить покупку через криптовалютные кошельки.
После совершения платежа троянизированное приложение со встроенным шпионским ПО SparkKitty скрытно собирает конфиденциальные данные, включая учетные данные кошелька, считывая снимки экрана и изображения, хранящиеся на устройстве, что в конечном итоге позволяет совершить кражу цифровых средств.
CTM360 обнаружил уникальный шпионский троян, специально разработанный для взлома пользователей TikTok Shop по всему миру.
Эта тщательно скоординированная мошенническая операция, получившая название «ClickTok», использует гибридную модель мошенничества, сочетающую фишинг и вредоносное ПО для обмана покупателей и участников партнерских программ на растущей платформе электронной коммерции TikTok.
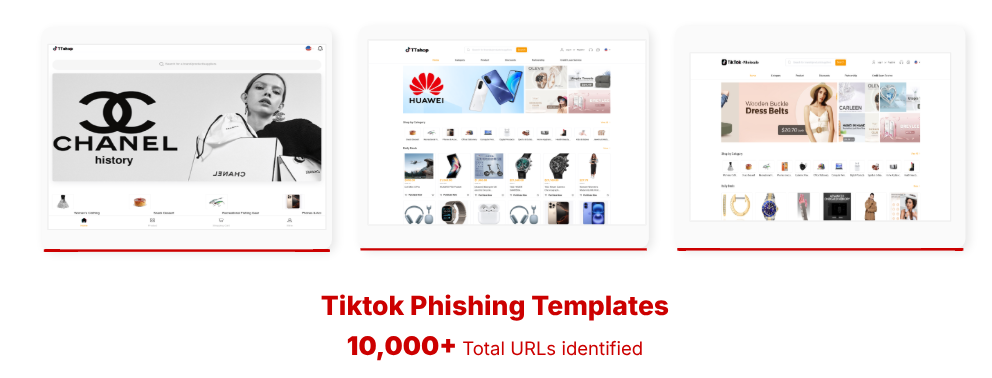
Эти поддельные приложения имеют точно такой же пользовательский интерфейс, как и оригинальные магазины TikTok, обманывая жертв, заставляя их верить, что они взаимодействуют с законным приложением TikTok, в то время как в фоновом режиме незаметно перекачиваются конфиденциальные данные.
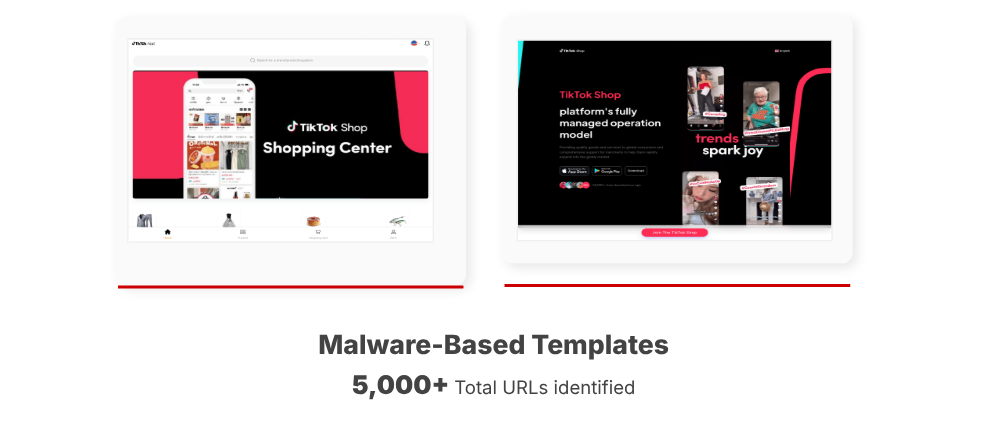
На сегодняшний день CTM360 зафиксировал:
Жертв часто призывают «пополнить» поддельные кошельки TikTok или цифровые валюты, такие как USDT, ETH и другие.
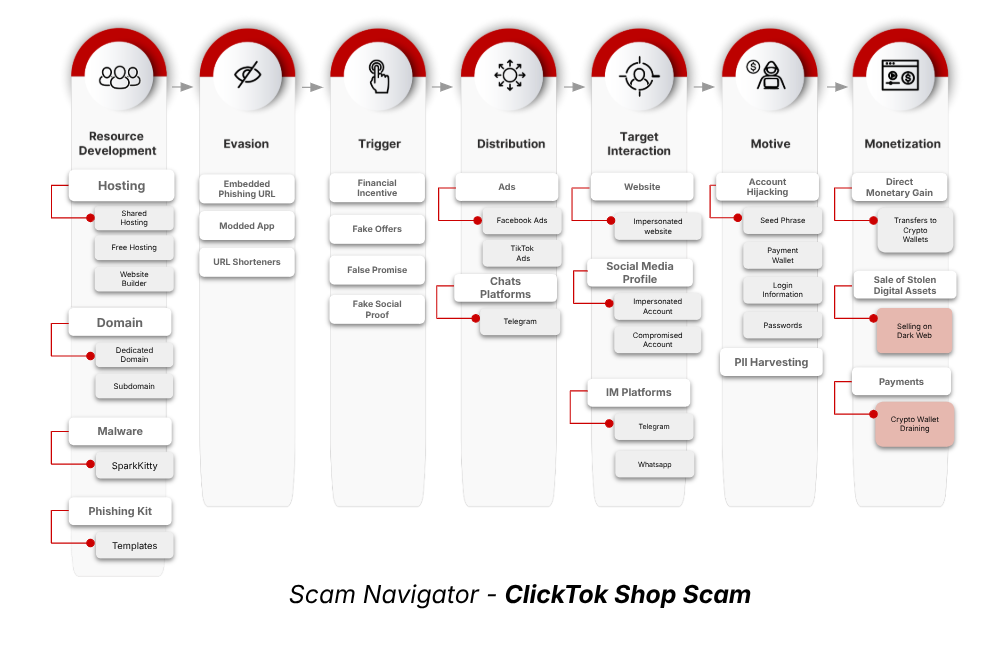
Уникальный шпионский троян, обнаруженный CTM360, специально разработан для использования в целях взлома пользователей TikTok Shop по всему миру.
Эта тщательно скоординированная мошенническая операция, получившая название «ClickTok», использует гибридную модель мошенничества, сочетающую фишинг и вредоносное ПО для обмана покупателей и участников партнерских программ на растущей платформе электронной коммерции TikTok.
В ходе кампании ClickTok в магазинах TikTok было обнаружено встроенное шпионское ПО SparkKitty — вариант, очень похожий на SparkCat, ранее обнаруженный «Лабораторией Касперского».
После установки он проникает на устройство пользователя, получает доступ к фотогалерее и извлекает скриншоты, которые могут содержать данные для доступа к криптовалютному кошельку. Уникальность ClickTok заключается в одновременном использовании фишинговых и вредоносных тактик, что значительно повышает его эффективность и скрытность.
Мошенничество начинается с имитации коммерческой экосистемы TikTok, включая TikTok Shop, TikTok Wholesale и TikTok Mall. Злоумышленники создают поддельные веб-сайты TikTok, которые максимально точно имитируют официальный интерфейс, создавая у пользователей иллюзию взаимодействия с настоящей платформой.
Жертв обманным путём заставляют войти в систему и попытаться совершить покупку. В процессе оформления заказа им предлагают оплатить покупку через криптовалютные кошельки.
После совершения платежа троянизированное приложение со встроенным шпионским ПО SparkKitty скрытно собирает конфиденциальные данные, включая учетные данные кошелька, считывая снимки экрана и изображения, хранящиеся на устройстве, что в конечном итоге позволяет совершить кражу цифровых средств.
Мотив ClickTok: гибридная мошенническая схема
У злоумышленника есть две основные цели:Фишинговые сайты:
Они подстрекают пользователей открывать поддельные URL-адреса магазинов, распространяемые через метарекламу, предлагая пользователям вводить учетные данные для входа, платежные данные или информацию о продавце, и все эти данные собираются скрытно.CTM360 обнаружил уникальный шпионский троян, специально разработанный для взлома пользователей TikTok Shop по всему миру.
Эта тщательно скоординированная мошенническая операция, получившая название «ClickTok», использует гибридную модель мошенничества, сочетающую фишинг и вредоносное ПО для обмана покупателей и участников партнерских программ на растущей платформе электронной коммерции TikTok.
Троянизированные приложения:
На мобильных устройствах сайты призывают пользователей устанавливать модифицированные приложения TikTok, зараженные SparkKitty — вредоносной версией шпионского ПО, способной осуществлять глубокое наблюдение за устройством, считывать данные из буфера обмена и красть учетные данные.Эти поддельные приложения имеют точно такой же пользовательский интерфейс, как и оригинальные магазины TikTok, обманывая жертв, заставляя их верить, что они взаимодействуют с законным приложением TikTok, в то время как в фоновом режиме незаметно перекачиваются конфиденциальные данные.
Поддельная реклама, видео с искусственным интеллектом и похожие домены
Мошенники ClickTok используют поддельные видео и метарекламу, сгенерированные искусственным интеллектом, для охвата более широкой аудитории. Эти объявления перенаправляют пользователей на поддельные домены, созданные киберсквоттингом и тщательно разработанные под настоящие URL-адреса TikTok.На сегодняшний день CTM360 зафиксировал:
-
Более 10 000 поддельных сайтов TikTok, многие из которых используют бесплатные или недорогие домены верхнего уровня, такие как .top, .shop, .icu и другие.
-
Более 5000 уникальных экземпляров вредоносных приложений, распространяющихся через QR-коды, приложения для обмена сообщениями и загрузки внутри приложений.
Мотив и монетизация
Кампания ClickTok использует поддельные страницы входа в магазин TikTok для сбора учётных данных пользователей и распространения вредоносного ПО через троянизированные приложения, позволяющие взламывать аккаунты. В ней реализована альтернативная структура оплаты, которая исключает традиционные транзакции по картам, требуя вместо этого оплаты через криптовалютные кошельки.Жертв часто призывают «пополнить» поддельные кошельки TikTok или цифровые валюты, такие как USDT, ETH и другие.
Рекомендации CTM360
CTM360 призывает пользователей и организации сохранять бдительность и принимать следующие меры предосторожности:-
Избегайте загрузки модифицированного, взломанного или неизвестного программного обеспечения, особенно с торрент-сайтов и Telegram.
-
Всегда проверяйте подлинность домена перед вводом данных для входа или оплаты, а также вручную проверяйте наличие орфографических ошибок или подозрительных расширений домена.
-
Сообщайте о любых подозрительных материалах, рекламе или приложениях, связанных с TikTok, непосредственно в TikTok или органы кибербезопасности вашей страны.
-
Бренды и продавцы должны регулярно отслеживать тенденции злоупотребления брендом и выдачи себя за другое лицо, используя платформы анализа угроз.
-
Мощный антивирус или решение EDR для предотвращения атак шпионского ПО SparkKitty.
-
Если вы используете криптокошелек, выбирайте тот, который защищен буфером обмена.

