



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Пророссийская хактивистская группа CyberVolk запустила сервис вымогательства как услугу (RaaS) под названием VolkLocker, который страдал от серьезных недостатков в реализации, позволяя жертвам потенциально бесплатно расшифровывать файлы.
По данным исследователей SentinelOne, изучивших новое семейство программ-вымогателей, шифровщик использует жестко закодированный главный ключ в исполняемом файле, который также записан в открытом виде в скрытом файле на зараженных машинах.
Это позволяет компаниям, ставшим мишенью атаки, использовать ключ для бесплатной расшифровки файлов, что подрывает потенциал VolkLocker в сфере киберпреступности.
Хактивизм и киберпреступность
CyberVolk — это По имеющимся данным, базирующаяся в Индии пророссийская хактивистская группировка, начавшая свою деятельность в прошлом году и осуществляющая распределенные атаки типа «отказ в обслуживании» и атаки с использованием программ-вымогателей против государственных и правительственных организаций, выступающих против России или поддерживающих Украину.
Хотя деятельность группы в Telegram была приостановлена, в августе 2025 года она вернулась с новой программой RaaS, VolkLocker (CyberVolk 2.x), которая ориентирована как на системы Linux/VMware ESXi, так и на Windows.
Интересной особенностью VolkLocker является использование в его коде функции таймера Golang, которая по истечении времени ожидания или при вводе неверного ключа в HTML-сообщение с требованием выкупа запускает удаление папок пользователя (Документы, Загрузки, Изображения и Рабочий стол).
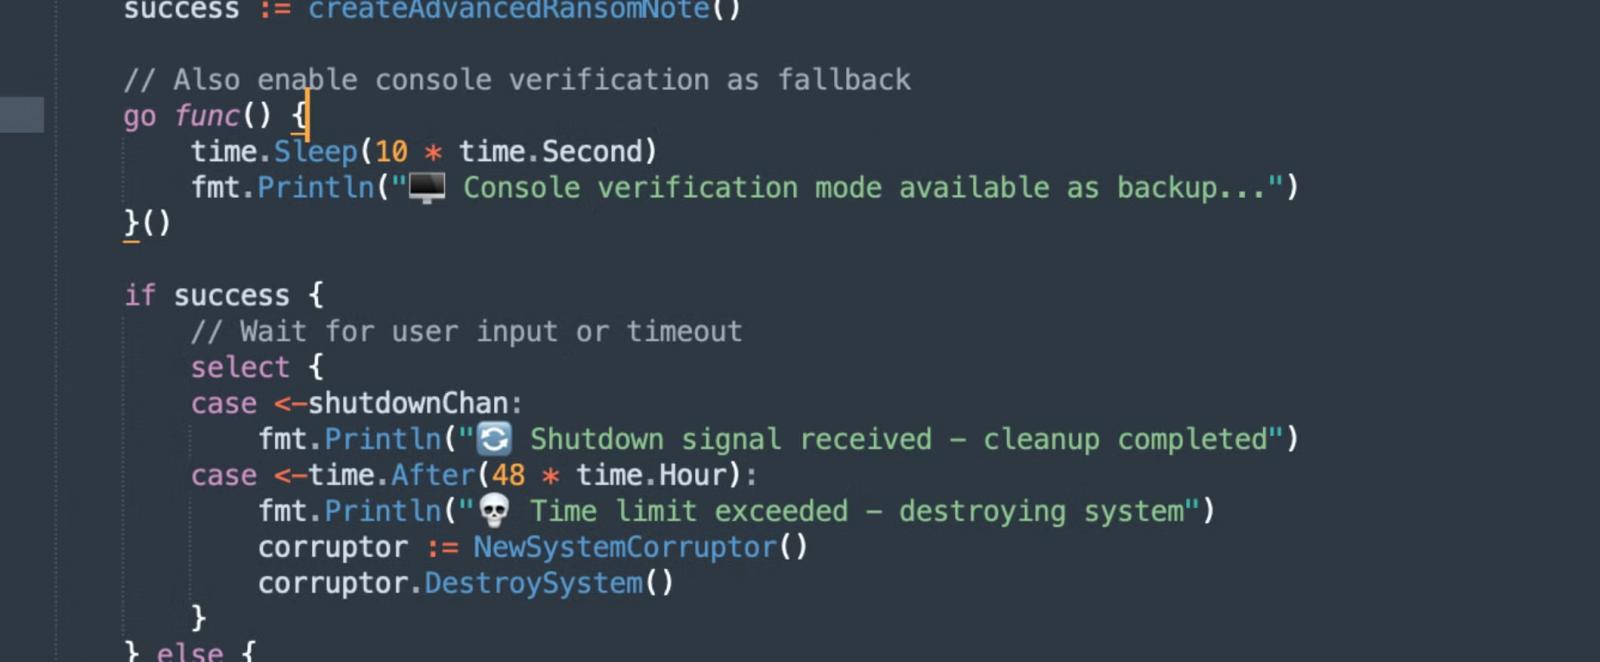
Источник: SentinelOne
Доступ к RaaS стоит от 800 до 1100 долларов за одну архитектуру ОС или от 1600 до 2200 долларов за обе.
Покупатели могут получить доступ к боту-конструктору в Telegram, чтобы настроить шифратор и получить сгенерированную полезную нагрузку.
В ноябре 2025 года та же группа злоумышленников начала рекламировать троян удаленного доступа и кейлоггер, каждый из которых стоил 500 долларов.
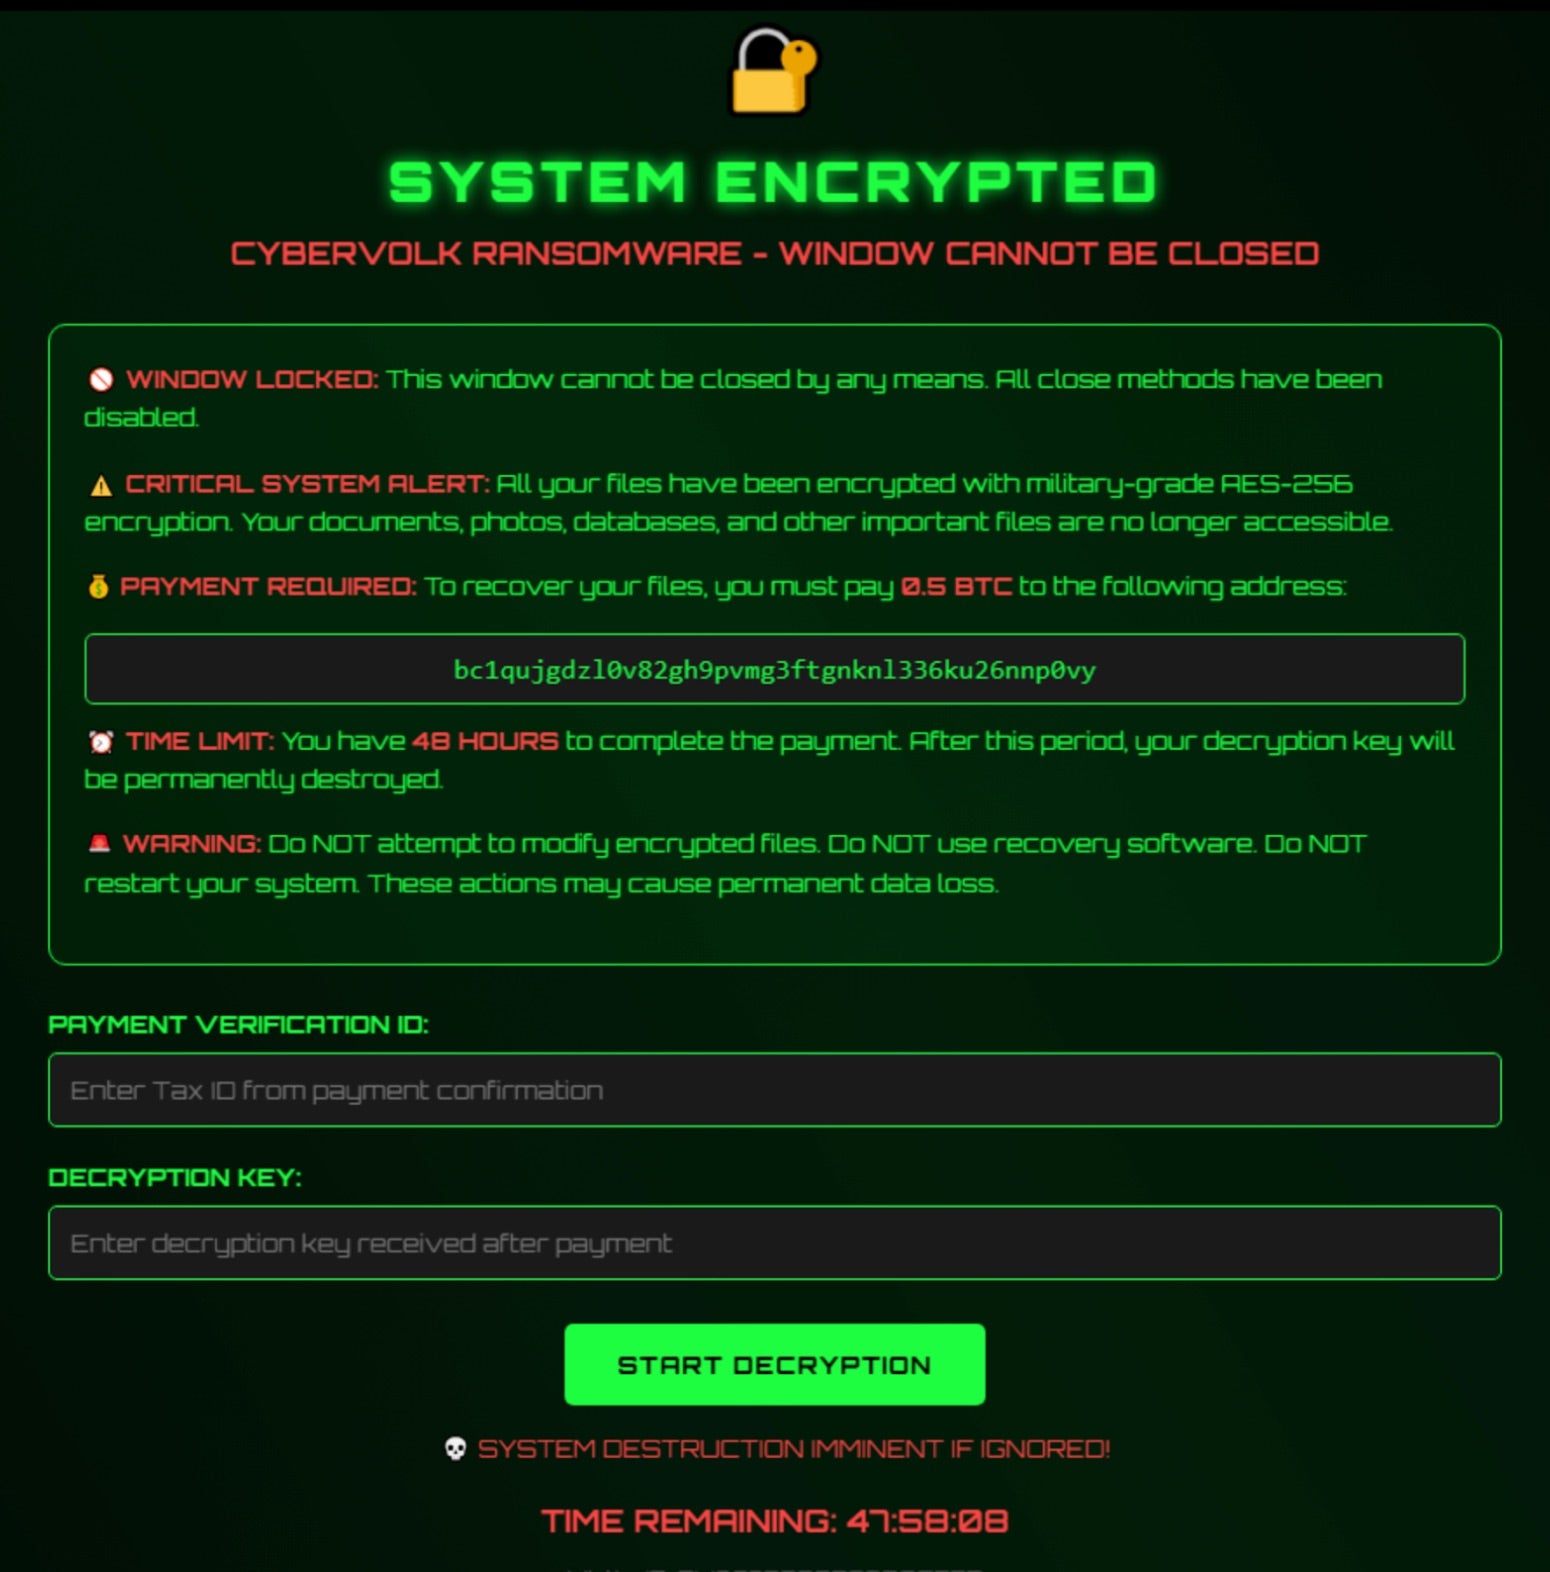
Источник: SentinelOne
Критическая уязвимость криптографии
VolkLocker использует AES-256 в режиме шифрования GCM (Galois/Counter Mode) с 32-битным мастер-ключом, полученным из 64-символьной шестнадцатеричной строки, встроенной в бинарный файл.
В качестве вектора инициализации (IV) для каждого файла используется случайный 12-байтовый nonce, который удаляет исходный файл и добавляет расширение файла .locked или .cvolk к зашифрованной копии.
Проблема в том, что VolkLocker использует один и тот же главный ключ для шифрования всех файлов в системе жертвы, и этот же ключ записывается в текстовый файл (system_backup.key) в папке %TEMP%.
«Поскольку программа-вымогатель никогда не удаляет этот файл резервной копии ключа, жертвы могут попытаться восстановить файл, извлекая необходимые значения из него», — поясняет SentinelOne .
«Вероятно, резервная копия ключа в открытом виде представляет собой тестовый артефакт, случайно попавший в состав производственных сборок».
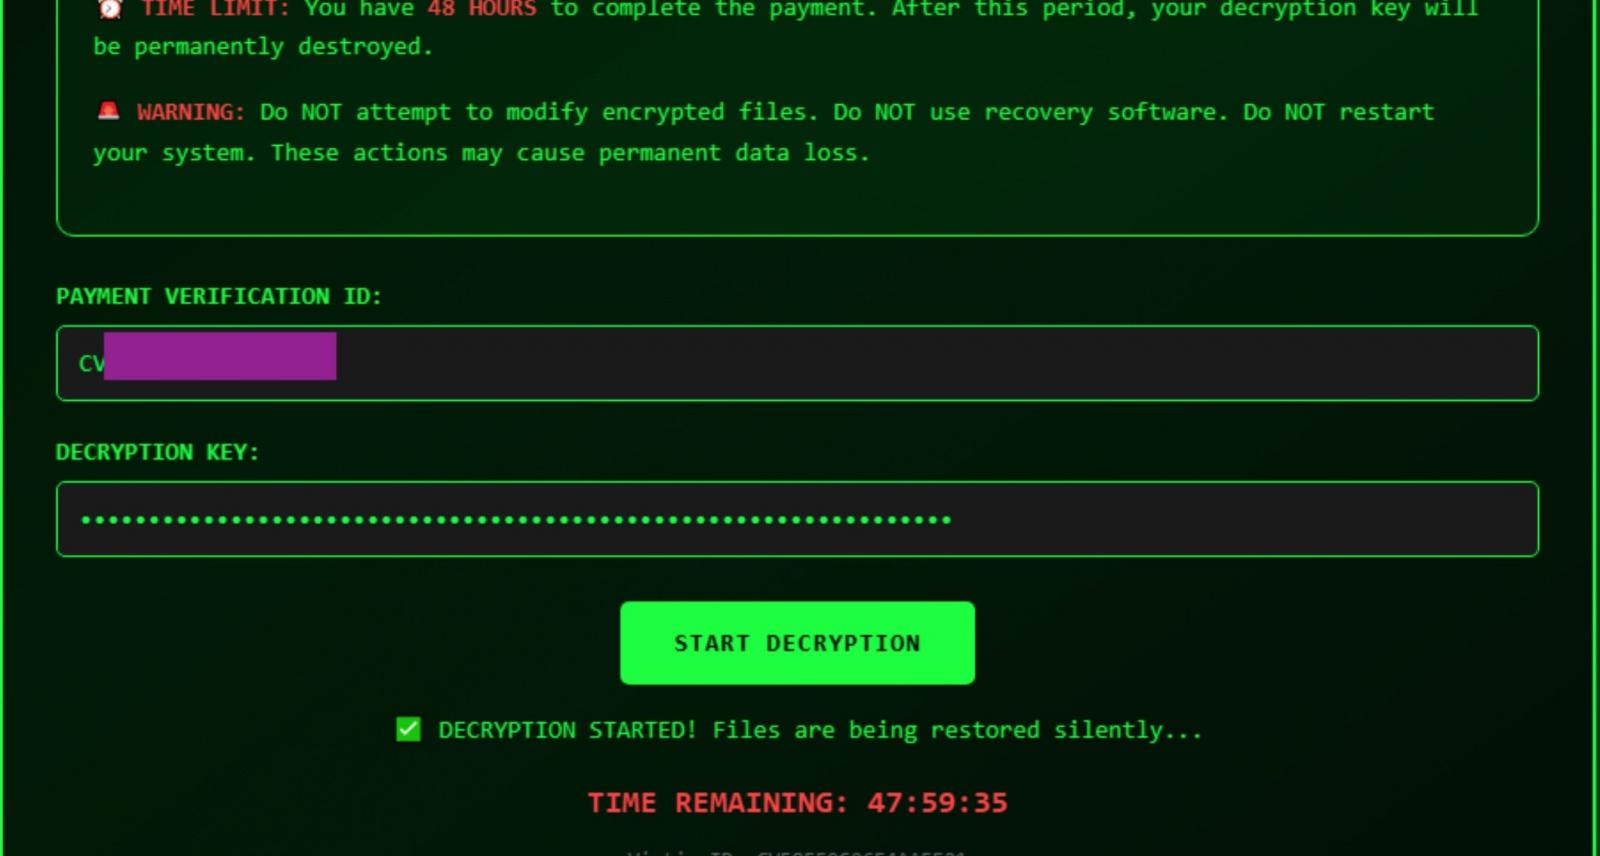
Источник: SentinelOne
Хотя эта уязвимость может помочь уже пострадавшим, раскрытие криптографической уязвимости VolkLocker, вероятно, побудит злоумышленников исправить ошибку и предотвратить ее использование в будущем.
Считается, что лучше не разглашать уязвимости программ-вымогателей, пока злоумышленник активно проводит операцию, а вместо этого сообщать о них в частном порядке правоохранительным органам и компаниям, занимающимся урегулированием споров по поводу программ-вымогателей, которые могут оказать помощь жертвам в частном порядке.
Издание BleepingComputer обратилось к SentinelOne с вопросом о причинах публичного раскрытия уязвимости VolkLocker, и представитель компании прислал следующее объяснение:
«Причина, по которой мы не колебались, заключается в том, что это не основная уязвимость шифрования, а скорее тестовый артефакт, который по ошибке попадает в некоторые производственные сборки из-за некомпетентности операторов и не является надежным механизмом расшифровки за пределами этих случаев. Это более точно отражает экосистему, которую CyberVolk пытается создать с помощью этого предложения RaaS», — заявил представитель SentinelOne.

