



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Рави Лакшманан 15 июля 2026 г. Безопасность Интернета вещей / Сетевая безопасность
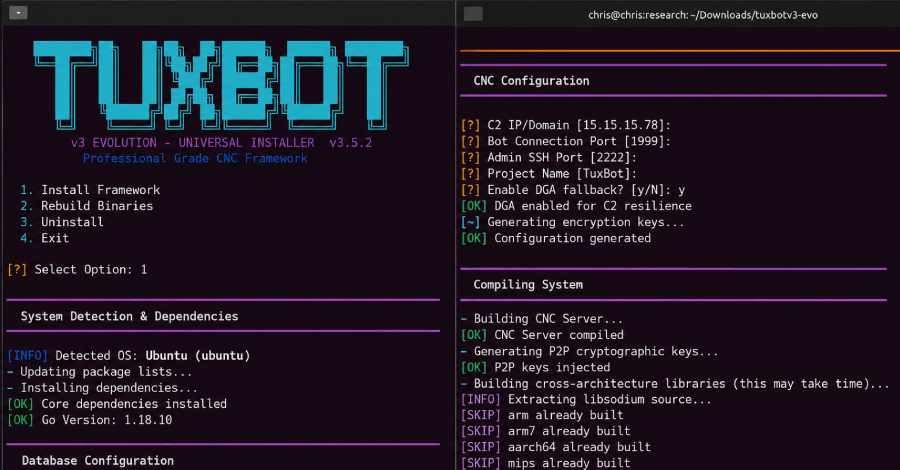
Исследователи в области кибербезопасности раскрыли подробности ранее не сообщавшейся ботнет-платформы для Интернета вещей (IoT) под названием TuxBot v3 Evolution , которая, судя по всему, разрабатывалась с помощью большой языковой модели (LLM), хотя и с не слишком успешными результатами.
«Хотя ИИ выполнил их просьбу сгенерировать код ботнета, он содержал предупреждение о безопасности, которое разработчик не удалил перед выпуском», — заявило подразделение 42 компании Palo Alto Networks . «Несмотря на то, что LLM явно помог в создании ботнета, несколько функций в проанализированных образцах работали некорректно».
Компания, занимающаяся кибербезопасностью, заявила, что ручная проверка кода устранила бы эти ошибки, и что, возможно, в сети существуют более совершенные версии вредоносного ПО.
Фреймворк ботнета состоит из нескольких компонентов: агента бота на языке C, который кросс-компилируется для различных архитектур (например, ARM, MIPS, MIPSEL, MIPS64, x86_64, PowerPC и RISC-V), сервера управления и контроля (C2) на языке Go с панелью для организации DDoS-атак, пользовательской виртуальной машины для эксплойтов, тестовой инфраструктуры на основе Docker и автоматизированной системы сборки.
Бот-агент предназначен для подбора паролей методом перебора к Telnet-доступу на целевых устройствах с использованием набора из 1496 пар учетных данных, а также включает в себя эксплойт-код, нацеленный на более чем 30 семейств IoT-устройств с использованием известных уязвимостей. Он взаимодействует с сервером управления (C2) по зашифрованному TCP-каналу, используя алгоритм генерации доменов SHA512 (DGA), протокол P2P (peer-to-peer) с командами, подписанными Ed25519, протокол Internet Relay Chat (IRC), DNS TXT-запросы и HTTP-опрос в качестве резервного механизма.

После запуска ботнет следует заранее определенной последовательности инициализации для выполнения ряда действий.
В частности, специализированный HTTP-сканер способен обрабатывать до 128 одновременных соединений в любой момент времени, работая с целью обнаружения уязвимых веб-интерфейсов. С другой стороны, поддержание работоспособности обеспечивается с помощью службы systemd, записей cron и процесса keepalive, который гарантирует, что TuxBot останется работоспособным на скомпрометированной машине.
«В нескольких файлах содержится дословная цепочка рассуждений LLM, оставленная в комментариях», — заявили в Unit42. «Эти комментарии представляют собой внутренние рассуждения LLM в процессе работы над задачами портирования. Эти рассуждения полны самопрерываний, решений и ссылок на «пользователя» (то есть разработчика, который инициировал работу LLM)».
Хотя TuxBot v3 Evolution — это ботнет, находящийся в стадии разработки, основные рабочие функции, в сочетании с его опорой на ИИ, указывают на ускоренную интеграцию функций, одновременно позволяя, по-видимому, одному разработчику создать многофункциональный набор инструментов с несколькими каналами управления и контроля, пользовательской виртуальной машиной для эксплойтов и панелью для DDoS-атак на заказ на основе Go.
«Совместное использование инфраструктуры с Kaitori v3.9 и инструментами AISURU позволяет оператору TuxBot войти в экосистему Keksec », — заключило подразделение 42. «Эта группа известна тем, что параллельно запускает несколько вариантов ботнетов для IoT. TuxBot, по-видимому, является еще одним вариантом в этом портфеле. Он стремится выйти за рамки обычного форка Mirai со своим зашифрованным C2, DGA и модульной системой эксплойтов, хотя эта система пока не работает в восстановленной нами версии».
Это разоблачение последовало за появлением двух других ботнетов под названиями RustDuck и AryStinger , которые нацелены на маршрутизаторы, IP-камеры, Android-приставки и плохо защищенные серверы, чтобы интегрировать их в сеть, предназначенную для отключения онлайн-сервисов и проведения разведки.

Исследователи в области кибербезопасности раскрыли подробности ранее не сообщавшейся ботнет-платформы для Интернета вещей (IoT) под названием TuxBot v3 Evolution , которая, судя по всему, разрабатывалась с помощью большой языковой модели (LLM), хотя и с не слишком успешными результатами.
«Хотя ИИ выполнил их просьбу сгенерировать код ботнета, он содержал предупреждение о безопасности, которое разработчик не удалил перед выпуском», — заявило подразделение 42 компании Palo Alto Networks . «Несмотря на то, что LLM явно помог в создании ботнета, несколько функций в проанализированных образцах работали некорректно».
Компания, занимающаяся кибербезопасностью, заявила, что ручная проверка кода устранила бы эти ошибки, и что, возможно, в сети существуют более совершенные версии вредоносного ПО.
Фреймворк ботнета состоит из нескольких компонентов: агента бота на языке C, который кросс-компилируется для различных архитектур (например, ARM, MIPS, MIPSEL, MIPS64, x86_64, PowerPC и RISC-V), сервера управления и контроля (C2) на языке Go с панелью для организации DDoS-атак, пользовательской виртуальной машины для эксплойтов, тестовой инфраструктуры на основе Docker и автоматизированной системы сборки.
Бот-агент предназначен для подбора паролей методом перебора к Telnet-доступу на целевых устройствах с использованием набора из 1496 пар учетных данных, а также включает в себя эксплойт-код, нацеленный на более чем 30 семейств IoT-устройств с использованием известных уязвимостей. Он взаимодействует с сервером управления (C2) по зашифрованному TCP-каналу, используя алгоритм генерации доменов SHA512 (DGA), протокол P2P (peer-to-peer) с командами, подписанными Ed25519, протокол Internet Relay Chat (IRC), DNS TXT-запросы и HTTP-опрос в качестве резервного механизма.
- лочку для операторов по SSH.
- TCP-порт 9999, использующий JSON-интерфейс для программного доступа.

После запуска ботнет следует заранее определенной последовательности инициализации для выполнения ряда действий.
- Загрузка адреса C2 из многоуровневой архитектуры с одним основным каналом и пятью альтернативными механизмами.
- Настройка защиты от отладки и виртуальных машин, проверяющей наличие запущенных инструментов анализа.
- Скрытие имени процесса
- Установка постоянного хранения
- Запуск различных подмодулей для организации DDoS-атак, завершения конкурирующих процессов, установления каналов управления и контроля (C2) через IRC, HTTP, DNS и P2P, запуска сканеров для Telnet, SSH, HTTP и Android Debug Bridge (ADB), запуска SOCKS5-прокси и выполнения заглушки для майнинга криптовалюты.
В частности, специализированный HTTP-сканер способен обрабатывать до 128 одновременных соединений в любой момент времени, работая с целью обнаружения уязвимых веб-интерфейсов. С другой стороны, поддержание работоспособности обеспечивается с помощью службы systemd, записей cron и процесса keepalive, который гарантирует, что TuxBot останется работоспособным на скомпрометированной машине.
«В нескольких файлах содержится дословная цепочка рассуждений LLM, оставленная в комментариях», — заявили в Unit42. «Эти комментарии представляют собой внутренние рассуждения LLM в процессе работы над задачами портирования. Эти рассуждения полны самопрерываний, решений и ссылок на «пользователя» (то есть разработчика, который инициировал работу LLM)».
Хотя TuxBot v3 Evolution — это ботнет, находящийся в стадии разработки, основные рабочие функции, в сочетании с его опорой на ИИ, указывают на ускоренную интеграцию функций, одновременно позволяя, по-видимому, одному разработчику создать многофункциональный набор инструментов с несколькими каналами управления и контроля, пользовательской виртуальной машиной для эксплойтов и панелью для DDoS-атак на заказ на основе Go.
«Совместное использование инфраструктуры с Kaitori v3.9 и инструментами AISURU позволяет оператору TuxBot войти в экосистему Keksec », — заключило подразделение 42. «Эта группа известна тем, что параллельно запускает несколько вариантов ботнетов для IoT. TuxBot, по-видимому, является еще одним вариантом в этом портфеле. Он стремится выйти за рамки обычного форка Mirai со своим зашифрованным C2, DGA и модульной системой эксплойтов, хотя эта система пока не работает в восстановленной нами версии».
Это разоблачение последовало за появлением двух других ботнетов под названиями RustDuck и AryStinger , которые нацелены на маршрутизаторы, IP-камеры, Android-приставки и плохо защищенные серверы, чтобы интегрировать их в сеть, предназначенную для отключения онлайн-сервисов и проведения разведки.

