



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
ФБР предупреждает о платформе фишинга как услуге (PhaaS) Kali365, которая используется для взлома учетных записей Microsoft 365 путем злоупотребления аутентификацией по коду устройства OAuth для кражи токенов сессии и обхода многофакторной аутентификации (MFA).
Согласно информации ФБР , Kali365 впервые появился в апреле 2026 года и распространяется через каналы Telegram для киберпреступников, стремящихся упростить взлом учетных записей Microsoft 365 без кражи паролей или перехвата кодов многофакторной аутентификации.
Платформа использует фишинг с использованием кода устройства — все более распространенный метод, который злоупотребляет легитимным процессом авторизации устройств OAuth 2.0 от Microsoft для получения доступа к учетным записям Microsoft Entra и Microsoft 365.
Этот метод аутентификации был создан для того, чтобы устройства с ограниченными возможностями ввода, такие как смарт-телевизоры, системы для конференц-залов, потоковые устройства, принтеры и устройства IoT, могли проходить аутентификацию через другое устройство с помощью короткого кода на портале входа в систему с использованием кода устройства Microsoft по адресу http://microsoft.com/devicelogin .
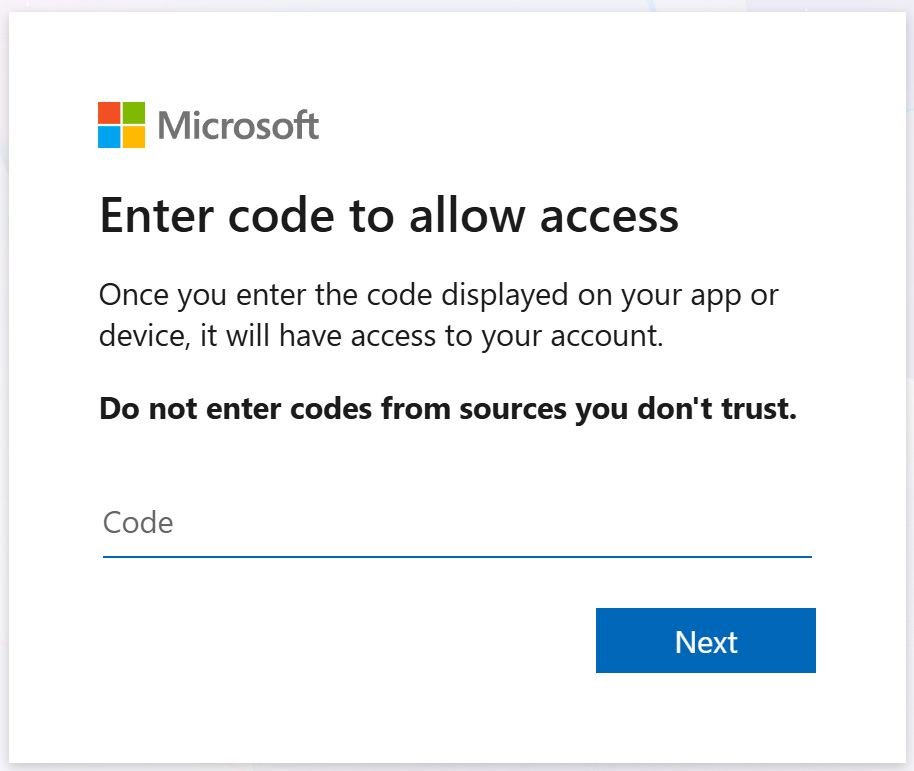
Форма аутентификации по коду устройства
Источник: BleepingComputer
В феврале издание BleepingComputer сообщило , что группы вымогателей, включая киберпреступную группировку ShinyHunters, атаковали учетные записи Microsoft Entra с помощью фишинга с использованием кода устройства и голосового фишинга.
В ходе этих атак злоумышленники самостоятельно инициируют процесс авторизации устройства для генерации кода, а затем обманом заставляют жертв ввести его на странице входа в Microsoft с помощью фишинга и социальной инженерии.
После того как жертва введет код и пройдет многофакторную аутентификацию, Microsoft выдаст токен доступа OAuth, который предоставит злоумышленнику полный доступ к его учетной записи без необходимости прохождения каких-либо проверок многофакторной аутентификации.
Теперь злоумышленники имеют полный доступ ко всем приложениям, к которым пользователь обычно имеет доступ через свою учетную запись единого входа, включая Microsoft 365, Salesforce или любые другие облачные SaaS-платформы, которые затем используются для кражи данных.
ФБР предупреждает, что Kali365 предоставляет даже неопытным злоумышленникам доступ к продвинутым возможностям фишинга, включая фишинговые приманки, генерируемые ИИ, автоматизированные шаблоны кампаний, панели мониторинга отслеживания жертв в режиме реального времени и функцию захвата токенов.
Исследователи в области безопасности из компании Arctic Wolf сообщили об активности Kali365 в апреле после того, как обнаружили широкомасштабную кампанию, направленную против организаций по всему миру.
Исследователи заявили, что эти кампании были в основном нацелены на среды Microsoft 365 с использованием фишинговых писем, которые направляли жертв на портал авторизации устройств Microsoft, где они, сами того не подозревая, разрешали злоумышленникам получать доступ к их учетным записям.
Исследователи заявили, что в результате атак хакеры получили доступ к своим почтовым ящикам, где создали вредоносные правила для входящих сообщений, предназначенные для сокрытия своей активности.
В некоторых случаях злоумышленники также регистрировали новые устройства в средах Microsoft, принадлежащих жертвам, что еще больше расширяло их доступ к взломанной сети.
Компания Arctic Wolf обнаружила, что Kali365 функционирует как бизнес, в котором есть администраторы, управляющие разработкой продукта, реселлеры, продвигающие сервис среди других злоумышленников, и партнеры, осуществляющие фишинговые атаки.
Исследователи утверждают, что платформа предлагает два отдельных режима атаки: первый — фишинг кода устройства, а второй — режим атаки типа «злоумышленник посередине» (AitM), получивший название «Cookie Link».
Cookie Link использует инфраструктуру, контролируемую злоумышленниками, для перехвата аутентифицированных сеансов браузера, сессионных cookie и токенов после входа жертв в систему и решения задач многофакторной аутентификации.
ФБР рекомендует компаниям по возможности ограничивать или полностью блокировать потоки аутентификации по коду устройства с помощью политик условного доступа, проводить аудит использования кода устройства и блокировать политики передачи аутентификации, которые позволяют сеансам аутентификации перемещаться между устройствами.
Агентство также призвало пострадавшие организации сообщать об инцидентах в Центр по рассмотрению жалоб на интернет-преступления и сохранять фишинговые электронные письма, подозрительную информацию для входа в систему и данные о несанкционированной регистрации устройств.
Фишинг с использованием кода устройства получил широкое распространение в 2026 году, и другие злоумышленники и платформы теперь используют его в рамках своих фишинговых кампаний и атак.
В число тех, кто использует эту технологию, входят EvilTokens PhaaS и Tycoon2FA , которые также применяют её для взлома учетных записей Microsoft 365 и Entra.

