



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
ФБР выпустило предупреждение для общественности о том, что связанные с российской разведкой хакеры активно атакуют пользователей зашифрованных мессенджеров, таких как Signal и WhatsApp, в рамках фишинговых кампаний, в результате которых уже были скомпрометированы тысячи учетных записей.
В сообщении ФБР, опубликованном в рамках программы PSA, впервые публично указывается прямая связь этих кампаний с российскими спецслужбами, а не просто описываются действия государственных хакеров.
По данным ФБР, эти кампании направлены на обход защиты сквозного шифрования в коммерческих приложениях для обмена сообщениями (CMA), не путем взлома шифрования, а путем захвата учетных записей.
ФБР заявляет, что методы, используемые в этих атаках, могут применяться к различным CMA, но преимущественно нацелены на пользователей Signal.
В зависимости от полученного доступа, злоумышленники могут читать личные сообщения и списки контактов, выдавать себя за жертв и запускать дополнительные фишинговые кампании, выдавая себя за доверенных лиц.
ФБР заявляет, что атаки затронули «тысячи» учетных записей по всему миру и в первую очередь нацелены на тех, кто имеет доступ к конфиденциальной информации.
«Эта деятельность направлена на лиц, представляющих высокую разведывательную ценность, таких как действующие и бывшие должностные лица правительства США, военнослужащие, политические деятели и журналисты», — говорится в информационном сообщении ФБР .
Заявление ФБР об причастности подобных операций последовало за более ранними сообщениями голландских и французских органов по кибербезопасности, в которых описывались аналогичные случаи взлома учетных записей.
Ранее в этом месяце голландские разведывательные службы предупредили , что поддерживаемые государством злоумышленники атакуют пользователей Signal и WhatsApp в рамках фишинговых кампаний, направленных на получение доступа к защищенным каналам связи.
В предупреждении подчеркивалось, что атаки основывались на обмане пользователей с целью получения от них разрешения на добавление учетной записи к их устройствам или на привязку контролируемых злоумышленниками устройств к этой учетной записи.
Сегодня французский Центр координации киберкризисов (C4) также опубликовал предупреждение о подобных тактиках, направленных против платформ мгновенного обмена сообщениями, заявив, что эта деятельность широко распространена и продолжается во многих странах.
Сигнальные фишинговые атаки
Во всех трех предупреждениях говорится, что фишинговые атаки используют одну и ту же тактику: обход шифрования платформы путем взлома учетных записей или привязки устройств к существующей учетной записи.
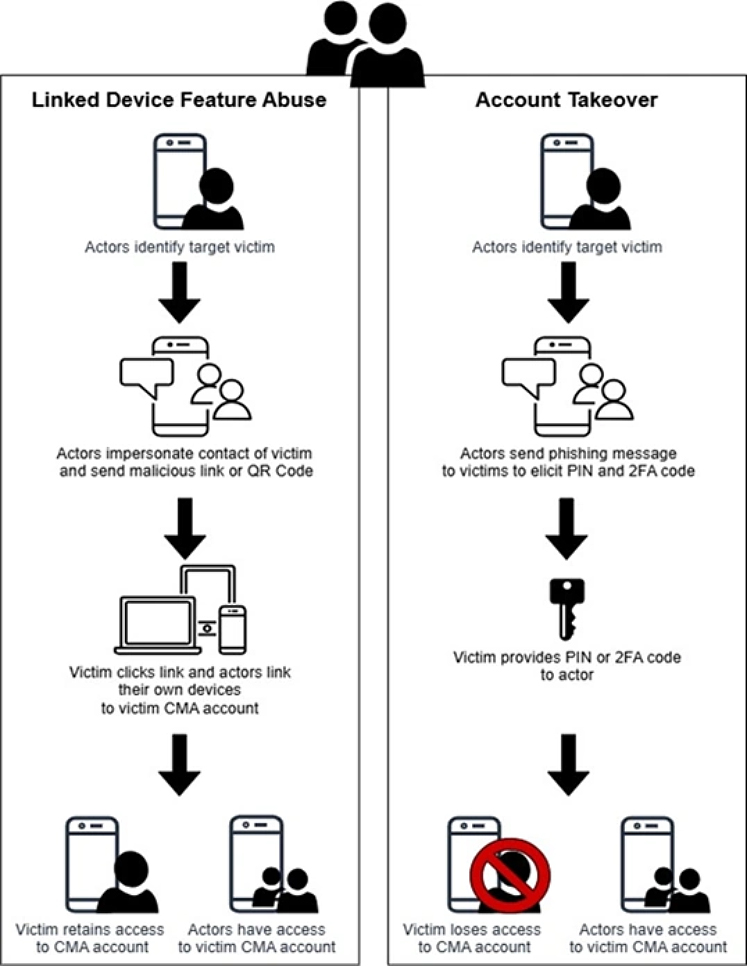
Источник: ФБР
ФБР заявляет, что большинство фишинговых сообщений имитируют учетные записи служб поддержки, в которых жертве предлагается выполнить действие, которое тайно предоставляет злоумышленникам доступ к учетной записи.
Жертв обычно обманом заставляют сообщать коды подтверждения или сканировать вредоносные QR-коды, которые связывают их учетные записи ( Signal и WhatsApp ) с устройствами, контролируемыми злоумышленниками.
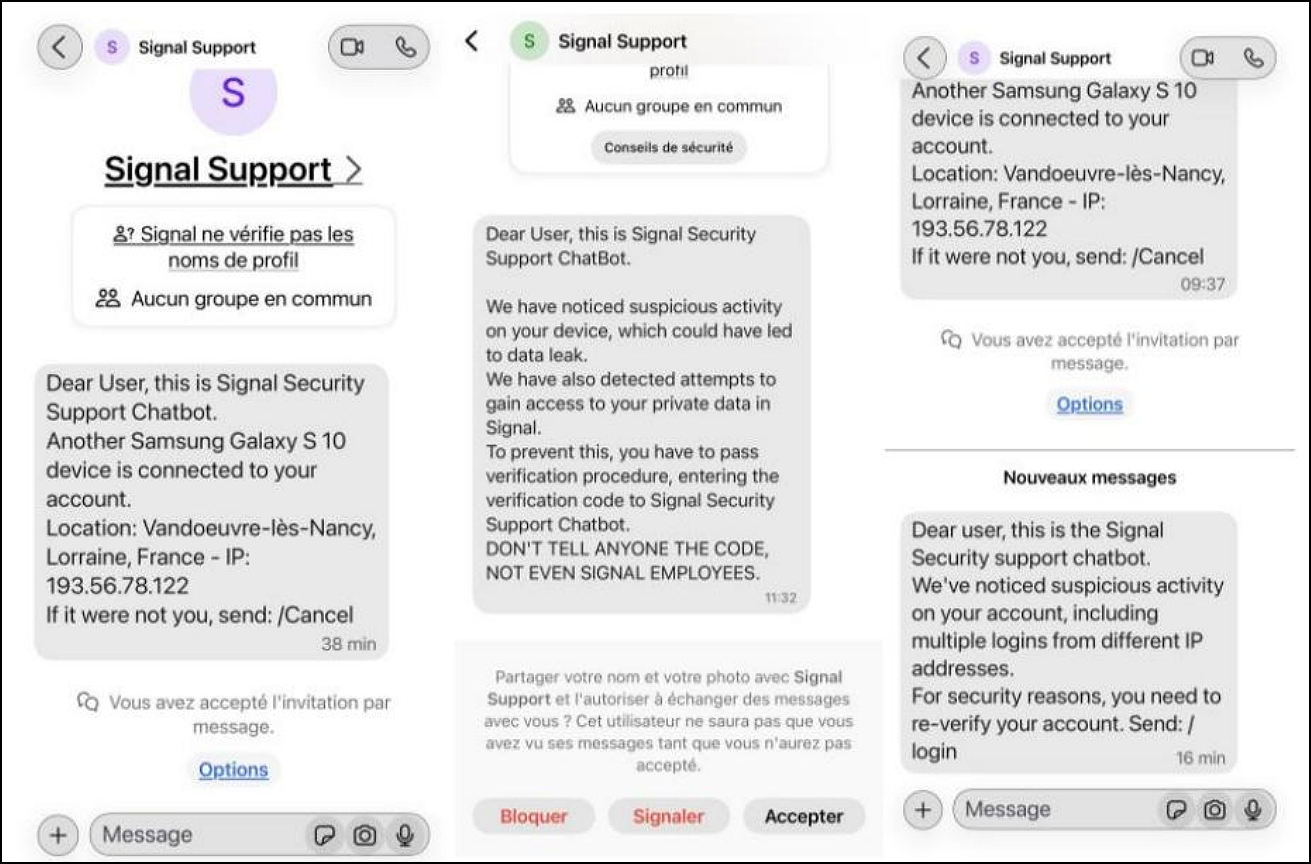
Источник: Французский центр координации киберкризисов (C4)
Получив доступ к учетным записям, злоумышленники могут незаметно отслеживать переписку, присоединяться к групповым чатам и отправлять сообщения от имени скомпрометированного пользователя, что затрудняет обнаружение и позволяет проводить дальнейшие фишинговые кампании.
В заявлении PSA подчеркивается, что шифрование в Signal, WhatsApp и аналогичных платформах не взломано и никакие уязвимости не используются злоумышленниками.
ФБР заявляет, что в результате этой кампании уже был получен несанкционированный доступ к тысячам учетных записей мессенджеров, которые затем были использованы для поиска новых жертв.
Пользователям рекомендуется с подозрением относиться к неожиданным сообщениям, с осторожностью реагировать на просьбы отсканировать QR-коды или привязать устройства к своим учетным записям, а также никогда не сообщать коды подтверждения никому, включая учетные записи, выдающие себя за сотрудников службы поддержки платформы.

