



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Недавно обнаруженная уязвимость FFmpeg, получившая название «PixelSmash», может быть использована для удаленного выполнения кода на серверах Jellyfin при определенных условиях, а также может вызвать отказ в обслуживании в таких приложениях, как Kodi, Emby, Nextcloud, PhotoPrism и OBS Studio.
Уязвимость зарегистрирована как CVE-2026-8461 и представляет собой запись за пределы допустимого диапазона в куче декодера MagicYUV. Она получила высокую оценку серьезности 8,8 и может быть использована через вредоносный видеофайл в формате AVI, MKV или MOV.
Любое приложение, использующее libavcodec, основную библиотеку FFmpeg для декодирования и кодирования видео, считается уязвимым.
Однако эксплуатация уязвимости для удаленного выполнения кода (RCE) возможна, если защита от рандомизации расположения адресного пространства (ASLR) отключена или путем объединения других уязвимостей для обхода защиты.
Первопричина и последствия
Исследователи из компании JFrog, занимающейся разработкой программного обеспечения для обеспечения безопасности цепочки поставок, утверждают, что PixelSmash возникает из-за того, как MagicYUV обрабатывает фрагменты — независимые области видеокадра, которые можно декодировать отдельно от остальной части изображения.
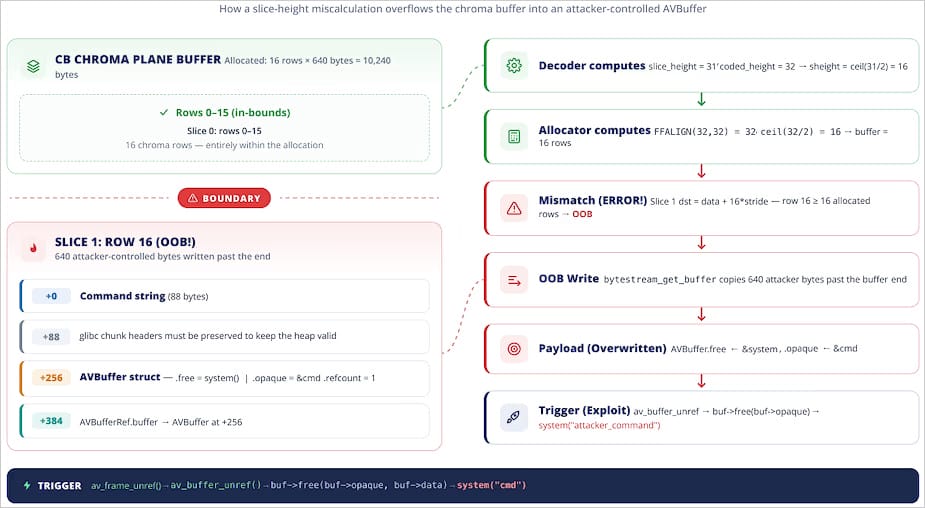
«Уязвимость заключается в переполнении буфера кучи на одну строку в обработке фрагментов декодера MagicYUV, вызванном несоответствием между тем, как распределитель кадров и декодер вычисляют высоты цветовой плоскости», — объясняет JFrog.
Функция PixelSmash может быть запущена, когда пользователь открывает видеофайлы AVI, MKV или MOV, просматривает каталог, содержащий файл (путем генерации миниатюр), или запускает любой автоматизированный процесс загрузки медиафайлов.
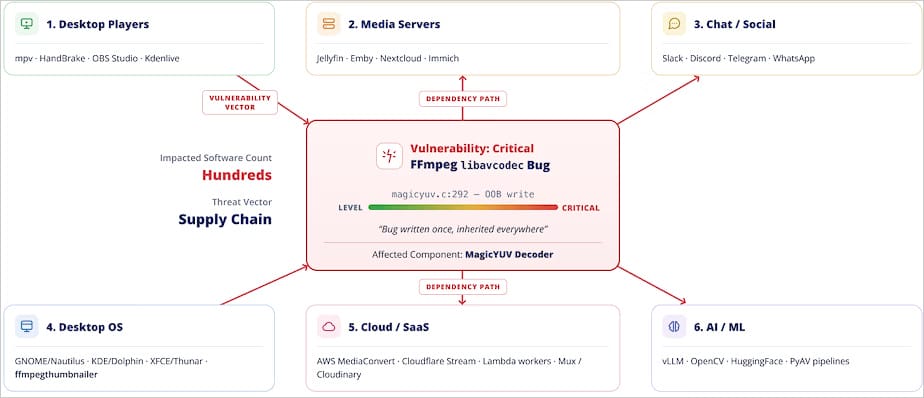
JFrog обнаружил, что многие популярные медиаприложения, такие как Kodi, OBS Studio, PhotoPrism и генераторы миниатюр GNOME/KDE/XFCE, используют FFmpeg с включенным декодером MagicYUV, что делает их уязвимыми для атак PixelSmash.
Slack, Discord, Telegram и WhatsApp также могут быть уязвимы для атак PixelSmash, поскольку они используют FFmpeg для генерации предварительного просмотра видео на стороне сервера, но их тестирование не проводилось.
Ведущий исследователь JFrog Юваль Моравчик продемонстрировал, что PixelSmash можно использовать для удаленного выполнения кода на экземплярах Jellyfin и Nextcloud (с включенным предварительным просмотром видео).
«Чтобы продемонстрировать реальное влияние, мы добились полного удаленного выполнения кода на медиасервере Jellyfin 10.11.9 — втором по популярности самостоятельно размещаемом медиасервере (после Plex) — через его стандартный конвейер сканирования медиатеки», — сообщает JFrog .
«Схема атаки: загрузка специально созданного AVI-файла MagicYUV в медиатеку -> Jellyfin автоматически запускает ffprobe для извлечения метаданных -> происходит запись за пределы допустимого диапазона (OOB) -> AVBuffer.free перехватывается функцией system() -> выполняется произвольная команда от имени пользователя службы Jellyfin».
Однако Моравчик отметил, что для использования уязвимости RCE требуется отключение ASLR (рандомизация расположения адресного пространства), и что CVE-2026-8461 сама по себе не обходит эту защиту памяти.
Теоретически, отдельную ошибку раскрытия информации в декодере FlashSV от FFmpeg можно объединить с PixelSmash для обхода ASLR.
Другой сценарий атаки — через загрузку торрентов, не требующий взаимодействия с пользователем. Исследователи говорят, что злоумышленник может распространять вредоносное видео, нацеленное на пользователей Jellyfin, которые указывают путь загрузки в папку медиатеки приложения.
«Монитор файловой системы Jellyfin в реальном времени обнаруживает новый файл и автоматически запускает сканирование метаданных с помощью ffprobe. Эксплойт срабатывает во время сканирования — AVBuffer.free перехватывается функцией system(), и команда обратной оболочки злоумышленника выполняется от имени пользователя службы Jellyfin».
Даже если удаленное выполнение кода (RCE) предотвращено или невозможно, уязвимость CVE-2026-8461 должна быть достаточной для надежного создания ситуации отказа в обслуживании (DoS) на уязвимых целевых объектах.
Исследователи обнаружили, что Plex, чрезвычайно популярный медиасервер, использует пользовательскую сборку FFmpeg, в которой декодеры отключены, а действует минимальный список разрешенных файлов, что эффективно снижает риск заражения PixelSmash.
Помимо выпуска версии 8.1.2, в которой исправлена ошибка, Jellyfin также обновила свою встроенную версию FFmpeg, а PhotoPrism работает над добавлением списка заблокированных форматов файлов для предотвращения потенциальной эксплуатации уязвимости.
Команда Nextcloud получила сообщение через HackerOne, но отказалась устранять уязвимость, поскольку она существует вне Nextcloud.
JFrog обнаружил уязвимость PixelSmash (CVE-2026-8461) и сообщил о ней команде безопасности FFmpeg 13 мая. Разработчик устранил проблему в версии 8.1.2, выпущенной 17 июня.
Исследователи предупреждают, что PixelSmash имеет огромную поверхность атаки, поскольку декодер MagicYUV присутствует в сотнях проектов, которые «доверяют FFmpeg безопасной обработке ненадежных входных данных», превращая уязвимость в проблему цепочки поставок.

