


- Регистрация
- Мар 23, 2023
- Сообщения
- 57
- Реакции
- 12
Хакеры связались с сотрудниками финансовых и медицинских организаций через Microsoft Teams, чтобы обманом получить от них разрешение на удаленный доступ через Quick Assist и развернуть новое вредоносное ПО под названием A0Backdoor.
Злоумышленник использует методы социальной инженерии, чтобы завоевать доверие сотрудника, сначала заваливая его почтовый ящик спамом, а затем связываясь с ним через Teams, представляясь сотрудником ИТ-отдела компании и предлагая помощь в борьбе с нежелательными сообщениями.
Для получения доступа к целевому компьютеру злоумышленник дает пользователю указание запустить удаленную сессию Quick Assist, которая используется для развертывания набора вредоносных инструментов, включающего цифровые подписанные установщики MSI, размещенные в личной учетной записи облачного хранилища Microsoft.
По данным исследователей из компании BlueVoyant, занимающейся кибербезопасностью, вредоносные MSI-файлы маскируются под компоненты Microsoft Teams и CrossDeviceService, легитимный инструмент Windows, используемый приложением Phone Link.
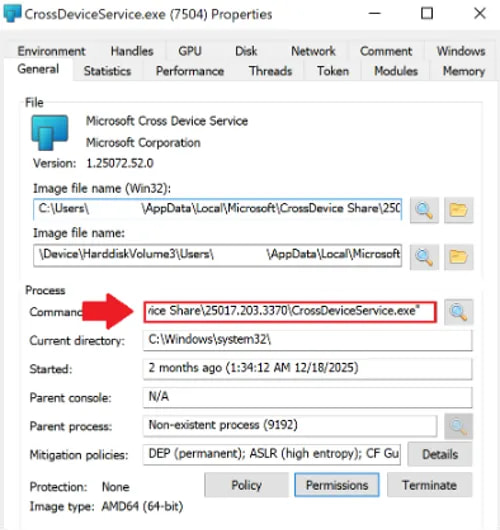
Источник: BlueVoyant
Используя метод загрузки DLL-файлов через сторонние источники с помощью легитимных бинарных файлов Microsoft, злоумышленник развертывает вредоносную библиотеку (hostfxr.dll), содержащую сжатые или зашифрованные данные. После загрузки в память библиотека расшифровывает данные в шелл-код и передает ему выполнение.
Исследователи утверждают, что вредоносная библиотека также использует функцию CreateThread для предотвращения анализа. Компания BlueVoyant поясняет, что чрезмерное создание потоков может привести к сбою отладчика, но не оказывает существенного влияния при нормальном выполнении программы.
Шеллкод выполняет обнаружение изолированной среды, а затем генерирует ключ, производный от SHA-256, который используется для извлечения A0Backdoor, зашифрованного с помощью алгоритма AES.
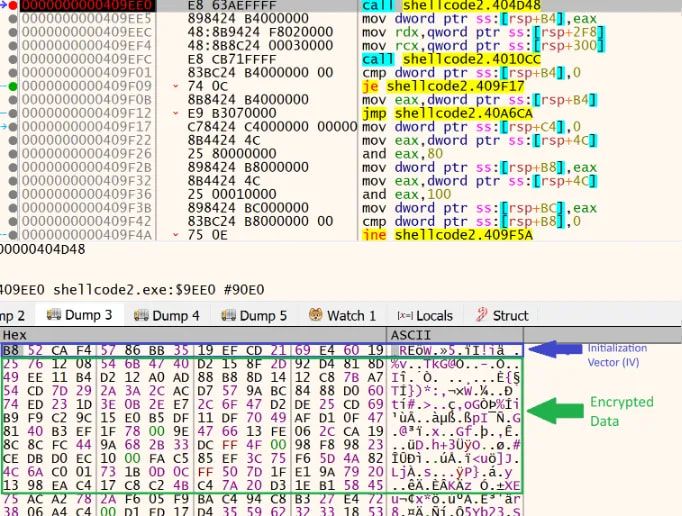
Источник: BlueVoyant
Вредоносная программа перемещается в новую область памяти, расшифровывает свои основные подпрограммы и использует вызовы API Windows (например, DeviceIoControl, GetUserNameExW и GetComputerNameW) для сбора информации о хосте и его идентификации.
Связь с центром управления и контроля (C2) скрыта в DNS-трафике: вредоносная программа отправляет DNS MX-запросы с закодированными метаданными в высокоэнтропийных поддоменах общедоступным рекурсивным резолверам. DNS-серверы отвечают MX-записями, содержащими закодированные данные команд.
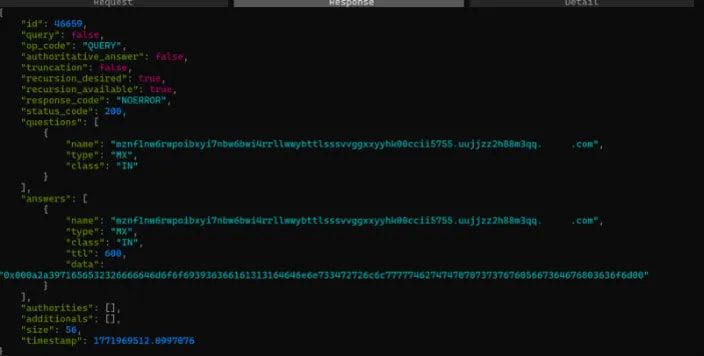
Источник: BlueVoyant
«Вредоносная программа извлекает и декодирует самую левую метку для восстановления данных команд/конфигурации, а затем действует соответствующим образом», — поясняет BlueVoyant .
«Использование записей DNS MX помогает замаскировать трафик и позволяет обойти средства контроля, настроенные на обнаружение DNS-туннелирования на основе TXT-записей, которое может чаще подвергаться мониторингу».
Компания BlueVoyant заявляет, что двумя целевыми группами этой кампании являются финансовое учреждение в Канаде и глобальная организация здравоохранения.
Исследователи с умеренной или высокой степенью уверенности считают, что эта кампания является развитием тактики, методов и процедур, связанных с группировкой вымогателей BlackBasta, которая распалась после утечки внутренних журналов переписки, использовавшихся в ходе операции.
Несмотря на значительное совпадение, BlueVoyant отмечает, что использование подписанных MSI-файлов и вредоносных DLL-библиотек, полезной нагрузки A0Backdoor и использование связи C2 на основе DNS MX являются новыми элементами.

