



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Эксперты нашли новую платформу Greatness, предлагающую фишинг как услугу. Примерно с середины 2022 года платформа используется для атак на бизнес-пользователей облачного сервиса Microsoft 365, и заметно снижает порог входа для фишеров.
Специалисты Cisco Talos рассказывают, что в настоящее время Greatness специализируется только на фишинговых страницах для Microsoft 365, предоставляя своим клиентам вложения и билдер ссылок, что позволяет создавать «очень убедительные страницы-приманки и страницы входа».
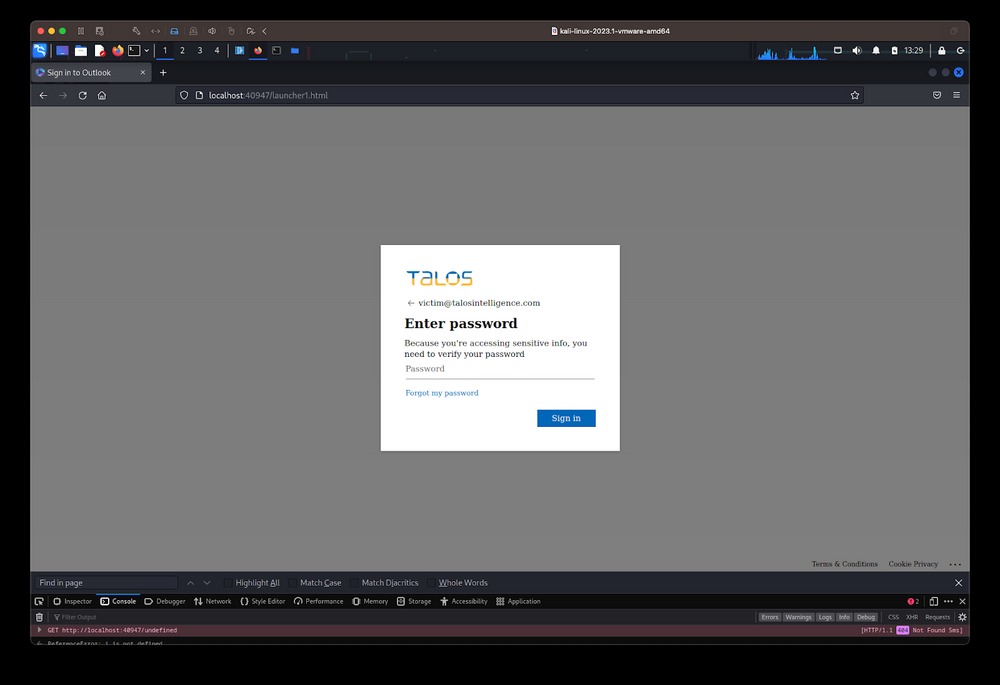 Пример фишинговой страницы
Кампании с применением Greatness в основном нацелены на производственные, медицинские и технологические организации, расположенные в США, Великобритании, Австралии, Южной Африке и Канаде. Сообщается, что всплески таких атак были зафиксированы в декабре 2022 года и марте 2023 года.
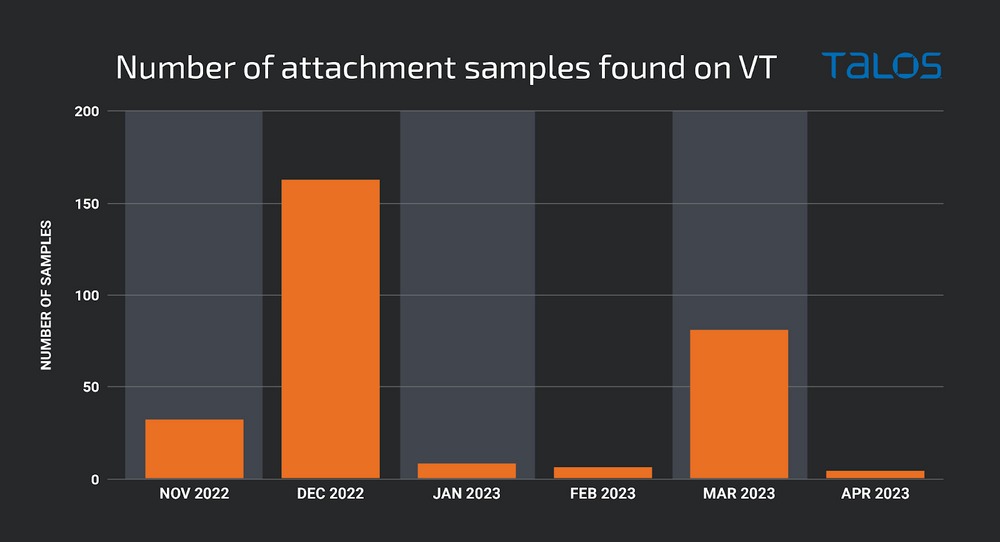 Наблюдаемые атаки
Фишинговые атак начинаются с вредоносных электронных писем, содержащих вложения в формате HTML, которые выполняют обфусцированный код JavaScript после открытия. Это перенаправляет пользователя на целевую страницу с предварительно заполненным адресом электронной почты получателя, где у жертвы запрашивают пароль и код многофакторной аутентификации, как в примере выше.
Все введенные данные и токены впоследствии пересылаются в Telegram-канал злоумышленников, которые получают возможность получить несанкционированный доступ к скомпрометированным учетным записям.
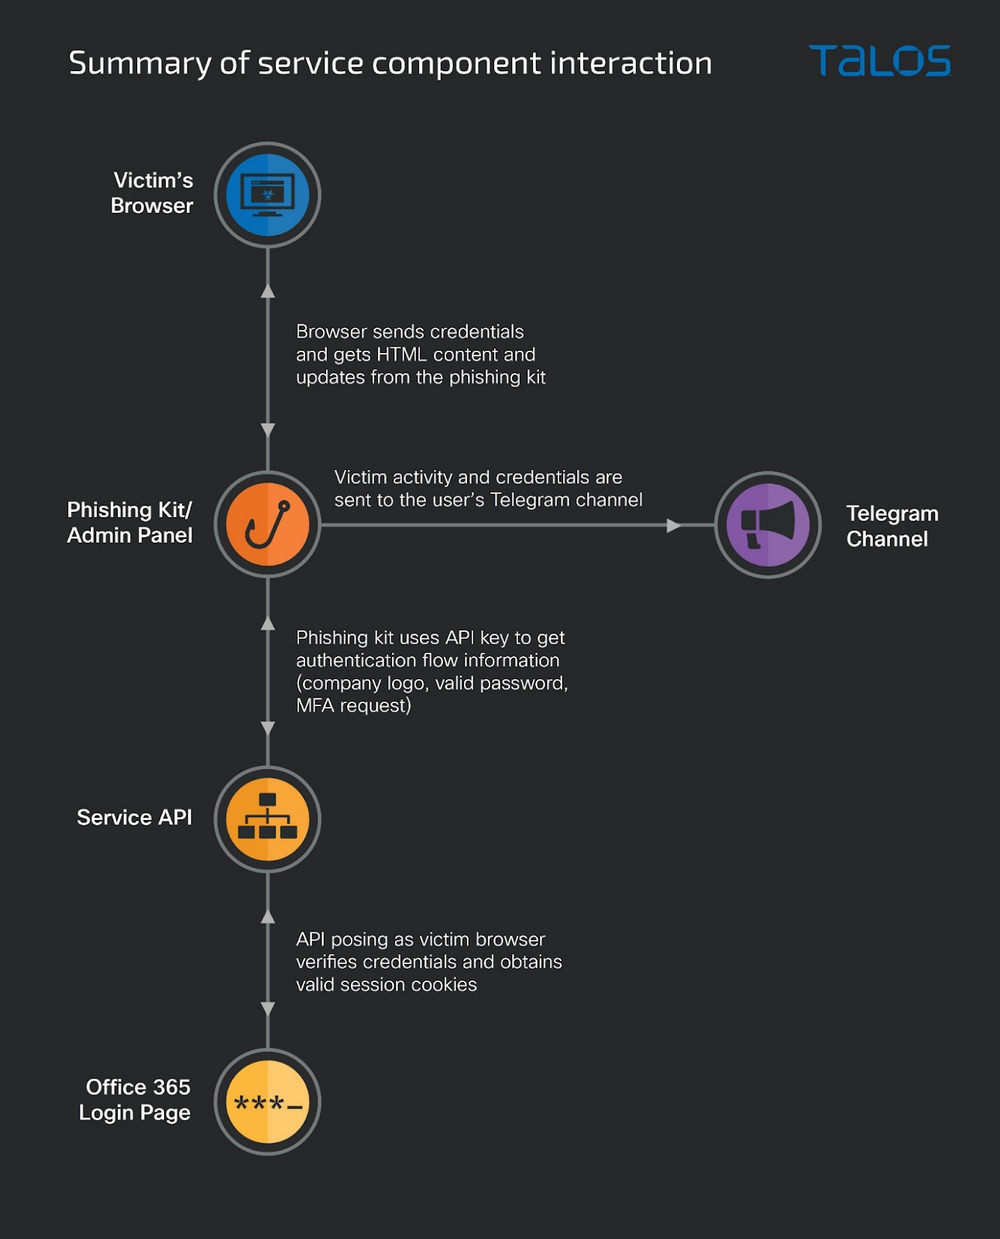 Общая схема атаки
Также фишерам предоставляется панель администрирования, которая позволяет настроить Telegram-бота, отслеживать украденную информацию, а также создавать кастомные вложения или ссылки-ловушки.
Более того, отмечается, что каждый клиент должен иметь действующий API-ключ, чтобы иметь возможность загрузить фишинговую страницу. API-ключ также предотвращает просмотр фишинговой страницы с нежелательных IP-адресов и облегчает скрытсвязь с реальной страницей входа в Microsoft 365.
Источник
Специалисты Cisco Talos рассказывают, что в настоящее время Greatness специализируется только на фишинговых страницах для Microsoft 365, предоставляя своим клиентам вложения и билдер ссылок, что позволяет создавать «очень убедительные страницы-приманки и страницы входа».
«Greatness содержит такие функции, как предварительное заполнение адреса электронной почты жертвы, отображение соответствующего логотипа компании и фонового изображения, извлеченного с реальной страницы входа в Microsoft 365 для целевой организации», — гласит отчет исследователей.
 Пример фишинговой страницы
Кампании с применением Greatness в основном нацелены на производственные, медицинские и технологические организации, расположенные в США, Великобритании, Австралии, Южной Африке и Канаде. Сообщается, что всплески таких атак были зафиксированы в декабре 2022 года и марте 2023 года.
 Наблюдаемые атаки
Фишинговые атак начинаются с вредоносных электронных писем, содержащих вложения в формате HTML, которые выполняют обфусцированный код JavaScript после открытия. Это перенаправляет пользователя на целевую страницу с предварительно заполненным адресом электронной почты получателя, где у жертвы запрашивают пароль и код многофакторной аутентификации, как в примере выше.
Все введенные данные и токены впоследствии пересылаются в Telegram-канал злоумышленников, которые получают возможность получить несанкционированный доступ к скомпрометированным учетным записям.
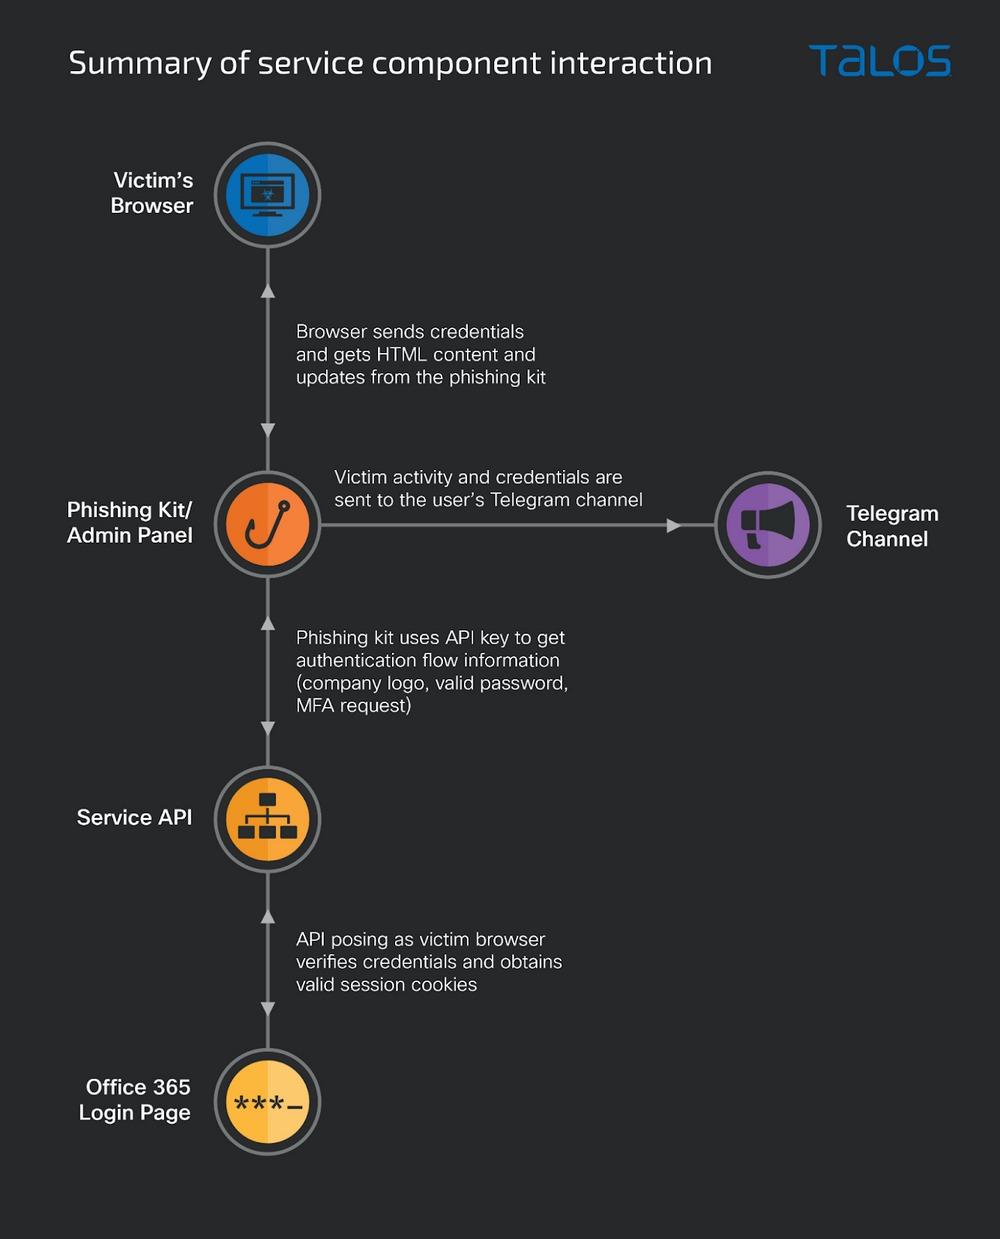 Общая схема атаки
Также фишерам предоставляется панель администрирования, которая позволяет настроить Telegram-бота, отслеживать украденную информацию, а также создавать кастомные вложения или ссылки-ловушки.
Более того, отмечается, что каждый клиент должен иметь действующий API-ключ, чтобы иметь возможность загрузить фишинговую страницу. API-ключ также предотвращает просмотр фишинговой страницы с нежелательных IP-адресов и облегчает скрытсвязь с реальной страницей входа в Microsoft 365.
«Суммарно фишинг-кит и API выполняют атаку типа man-in-the-middle, запрашивая у жертвы информацию, которую API затем передает на законную страницу входа в режиме реального времени. Это позволяет клиентам платформы похищать имена пользователей и пароли, а также аутентифицированные файлы cookie сеансов, если жертва использует многофакторную аутентификацию», — говорят эксперты.
Источник

