



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
DINUM, управление по цифровым вопросам французского правительства, предупредило, что хакеры использовали взломанную учетную запись пользователя для проникновения в Tchap, французскую правительственную платформу зашифрованного обмена сообщениями.
Разработанный компанией DINUM в сотрудничестве с ANSSI (Французским агентством по кибербезопасности) в 2018 году, Tchap — это сервис мгновенного обмена сообщениями и инструмент для совместной работы, основанный на децентрализованном протоколе Matrix и разработанный специально для французского государственного сектора.
приложение достигло более 300 000 ежемесячных пользователей и более 500 000 загрузок в магазине Google Play . После того, как премьер-министр Франсуа Байру в начале августа 2025 года обязал всех государственных служащих использовать Tchap и запретил иностранные приложения для рабочей переписки для всех сотрудников,
В понедельник компания DINUM сообщила, что в воскресенье ANSSI обнаружила взлом платформы Tchap и заявила, что злоумышленник получил доступ к защищенной платформе обмена мгновенными сообщениями, используя скомпрометированную учетную запись пользователя.
Французское управление по цифровым вопросам также уведомило французский орган по защите данных, CNIL, об инциденте в связи с потенциальной утечкой персональных данных, которыми обменивались некоторые пользователи в ходе переписки, к которым злоумышленник мог получить доступ, и предупредило всех пользователей Tchap, напомнив им, что публичные чаты доступны любому пользователю и не зашифрованы.
«На данном этапе учетная запись, с которой исходили вредоносные запросы, была идентифицирована. Она была немедленно заблокирована, чтобы лишить злоумышленника постоянного доступа и позволить провести тщательный анализ данных, к которым он смог получить доступ. Расследование продолжается, включая изучение журналов событий, чтобы определить, к каким беседам злоумышленник смог получить доступ, и характер похищенных данных», — говорится в пресс-релизе DINUM , опубликованном в понедельник.
«Всем пользователям Tchap разослано сообщение с напоминанием о том, что любой пользователь может найти и присоединиться к общедоступному чату, и что его содержимое не зашифровано. В соответствии с условиями предоставления услуг Tchap, в общедоступных чатах не допускается обмен личной, конфиденциальной или секретной информацией: такой обмен должен осуществляться только в приватных чатах».
Хотя DINUM не предоставила никаких дополнительных подробностей об этом взломе, в выходные дни ответственность за инцидент взял на себя злоумышленник, который поделился образцом украденных файлов и заявил, что получил доступ к платформе в результате атаки с использованием методов социальной инженерии.
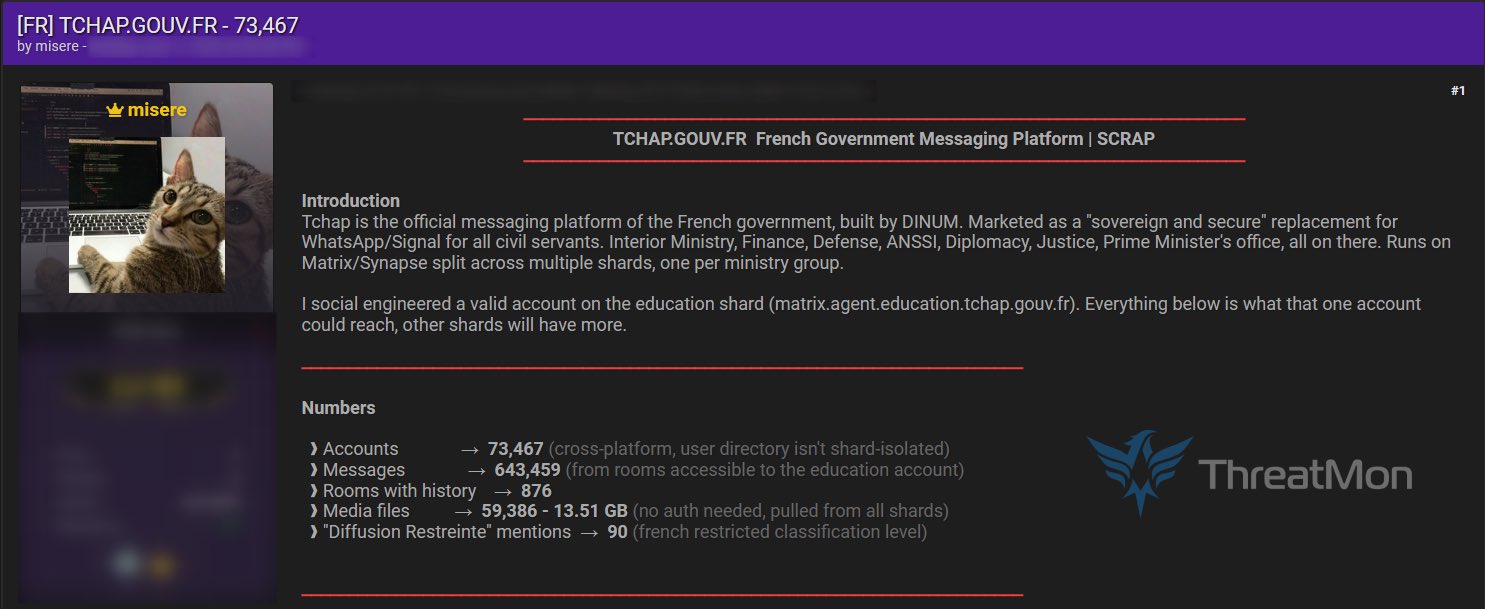
«Я с помощью методов социальной инженерии создал действующий аккаунт на образовательном сервере (matrix.agent.education.tchap.gouv.fr). Все, что указано ниже, — это то, чего мог достичь этот один аккаунт, на других серверах будет больше», — заявили они.
Они утверждают, что украли жестко закодированные учетные данные LDAP, предположительно утекшие через скрипт PowerShell, которым поделился региональный директор французской налоговой службы, а также более 13,5 ГБ документов и медиафайлов, которыми поделились государственные служащие, используя сервис Tchap.
Злоумышленники также предположительно получили доступ к почти 650 000 сообщений и информации из более чем 73 000 учетных записей, включая адреса электронной почты, информацию об организациях, ссылки на встречи, а также метаданные учетных записей и устройств.
«Любой файл, когда-либо опубликованный на Tchap, на любом сервере, можно скачать без токена», — добавили они. «Идентификаторы медиафайлов берутся из сообщений. Как только у вас появится сообщение с URL-адресом медиафайла, вы сможете свободно загрузить файл независимо от того, на каком сервере он размещен».
Издание BleepingComputer обратилось к компании DINUM с вопросами по поводу инцидента, но ответа пока не получило.
В прошлом месяце французские власти задержали 15-летнего подростка по подозрению в продаже данных, украденных в результате кибератаки в апреле на ANTS (Agence nationale des titres sécurisés), национальное агентство по выдаче и управлению официальными удостоверениями личности и регистрационными документами.

