



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
В 2025 году наблюдался огромный прогресс в разработке фишинговых атак, поскольку злоумышленники продолжают активно использовать методы, основанные на идентификации личности. Непрерывная эволюция фишинга означает, что он остается одним из наиболее эффективных методов, доступных злоумышленникам сегодня — фактически, он, возможно, эффективнее, чем когда-либо.
Давайте подробнее рассмотрим ключевые тенденции, определявшие фишинговые атаки в 2025 году, и что эти изменения означают для команд безопасности в 2026 году.
#1: Фишинг становится многоканальным
Мы уже некоторое время говорим о росте фишинга, не связанного с электронной почтой, но 2025 год стал годом, когда фишинг действительно стал многоканальным.
Хотя большая часть данных о фишинге в отрасли по-прежнему поступает от поставщиков решений и инструментов для защиты электронной почты, ситуация начинает меняться. Примерно каждая третья фишинговая атака, обнаруженная Push Security, была совершена вне почтового ящика.
Существует множество примеров фишинговых кампаний, проводимых вне рамок электронной почты, при этом наиболее часто встречающимися каналами, которые мы выявили, являются личные сообщения в LinkedIn и поиск Google. К числу наиболее известных кампаний относятся:
- Целенаправленная кампания против руководителя технологической компании, осуществляемая с помощью взломанных аккаунтов в LinkedIn других сотрудников той же организации, была представлена как инвестиционная возможность.
- Кампания, выдающая себя за южноамериканский инвестиционный фонд и предлагающая возможность присоединиться к нему.
- В рамках нескольких кампаний по распространению вредоносной рекламы пользователи перехватывали поисковые запросы, такие как « Google Ads », « TradingView » и « Onfido ».
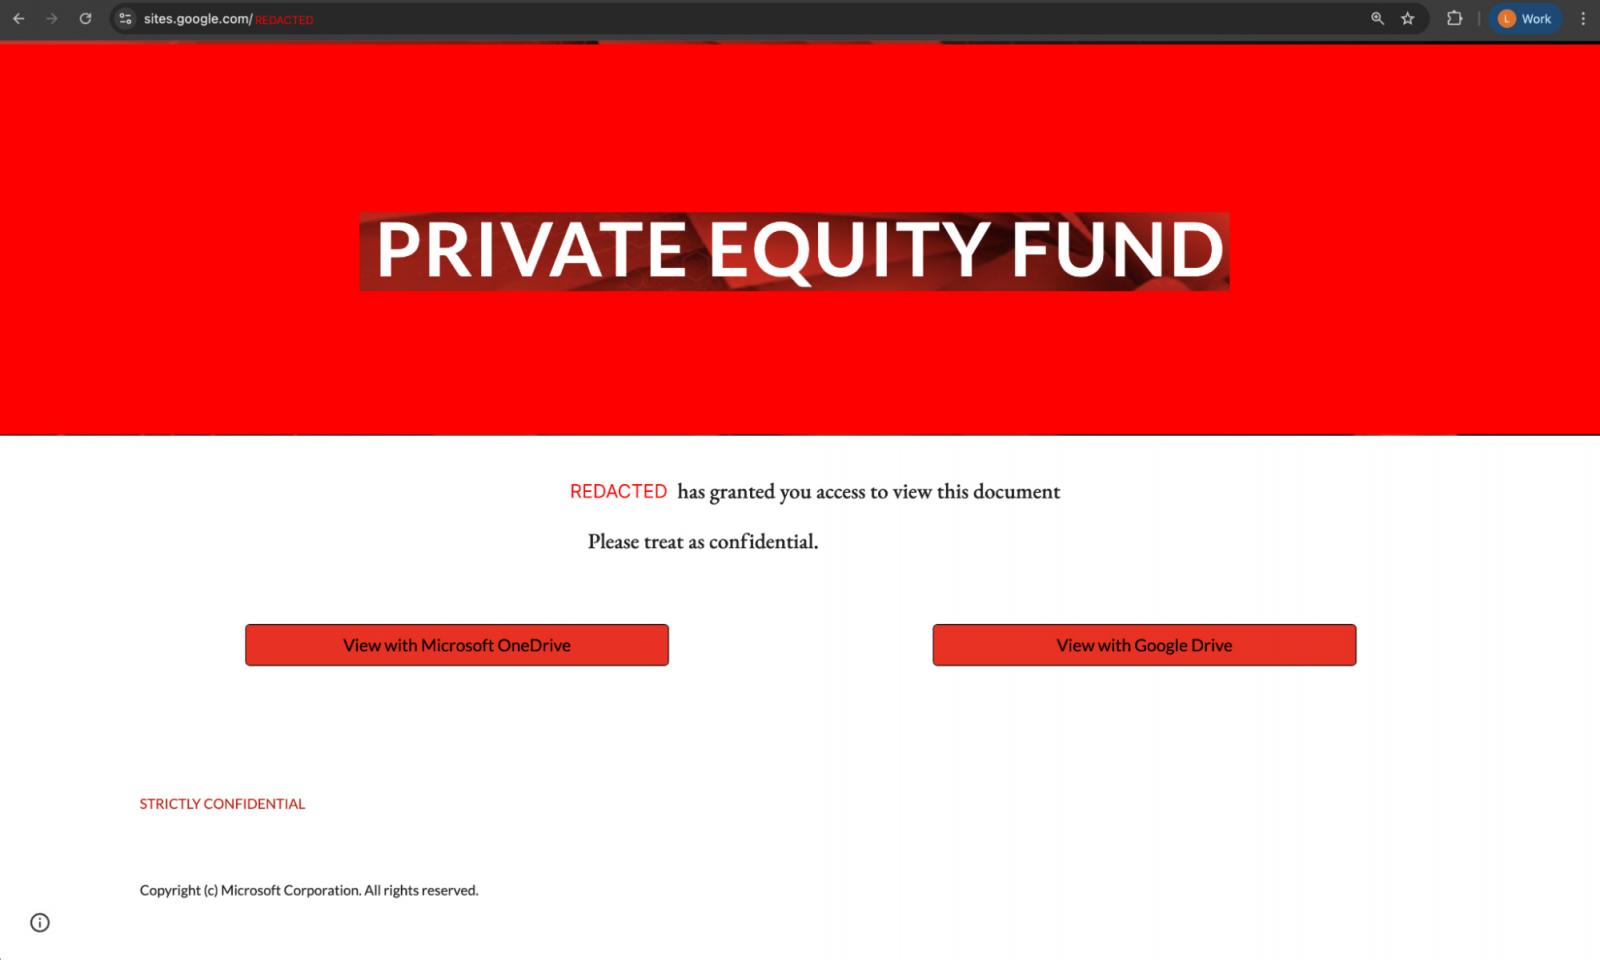
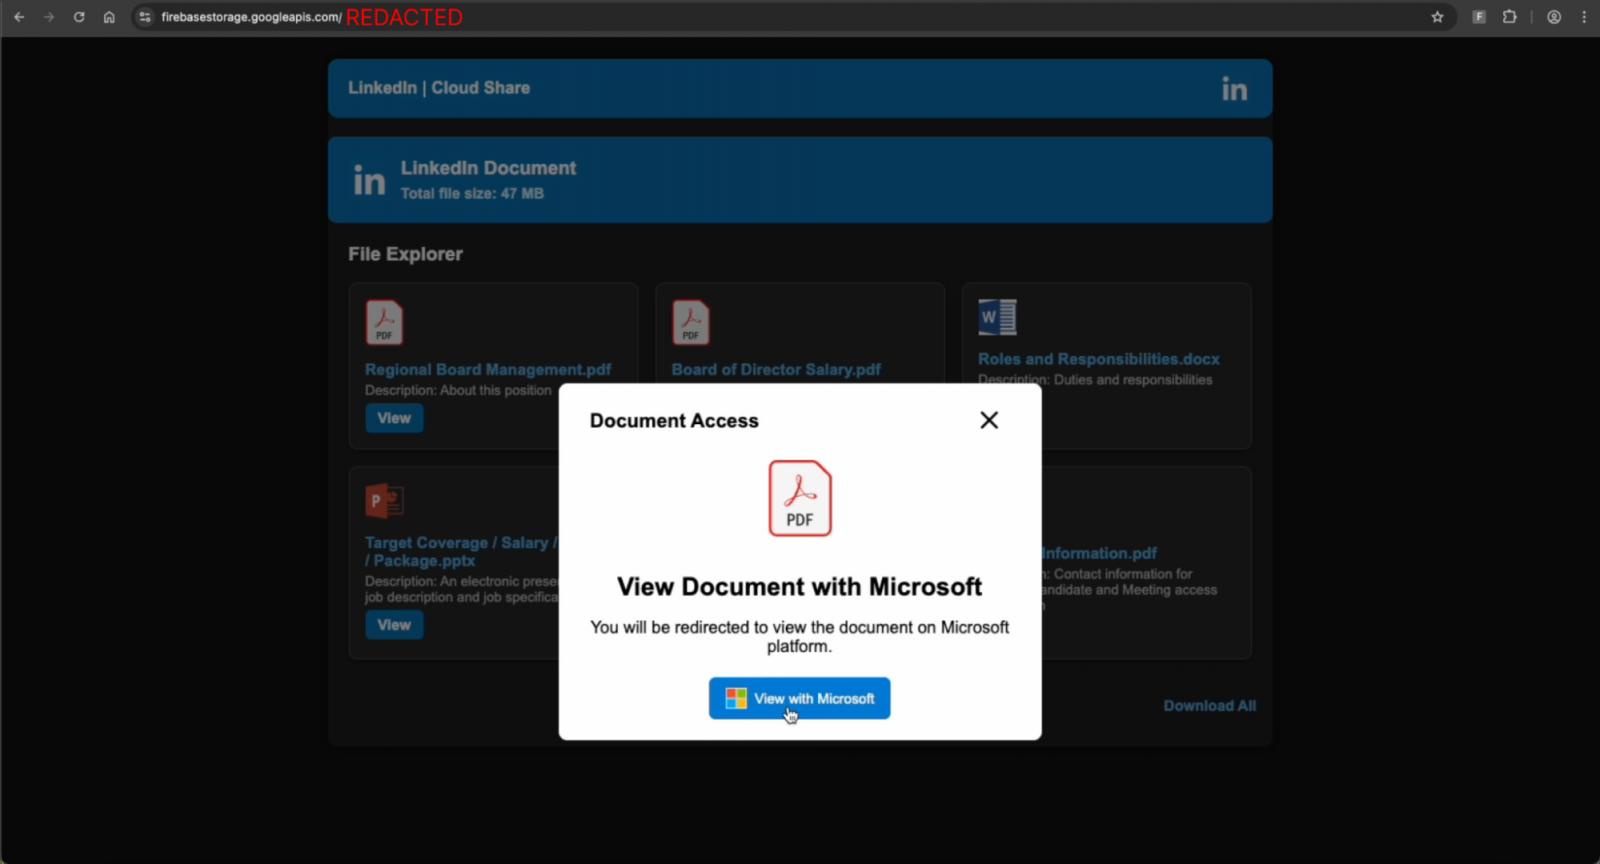
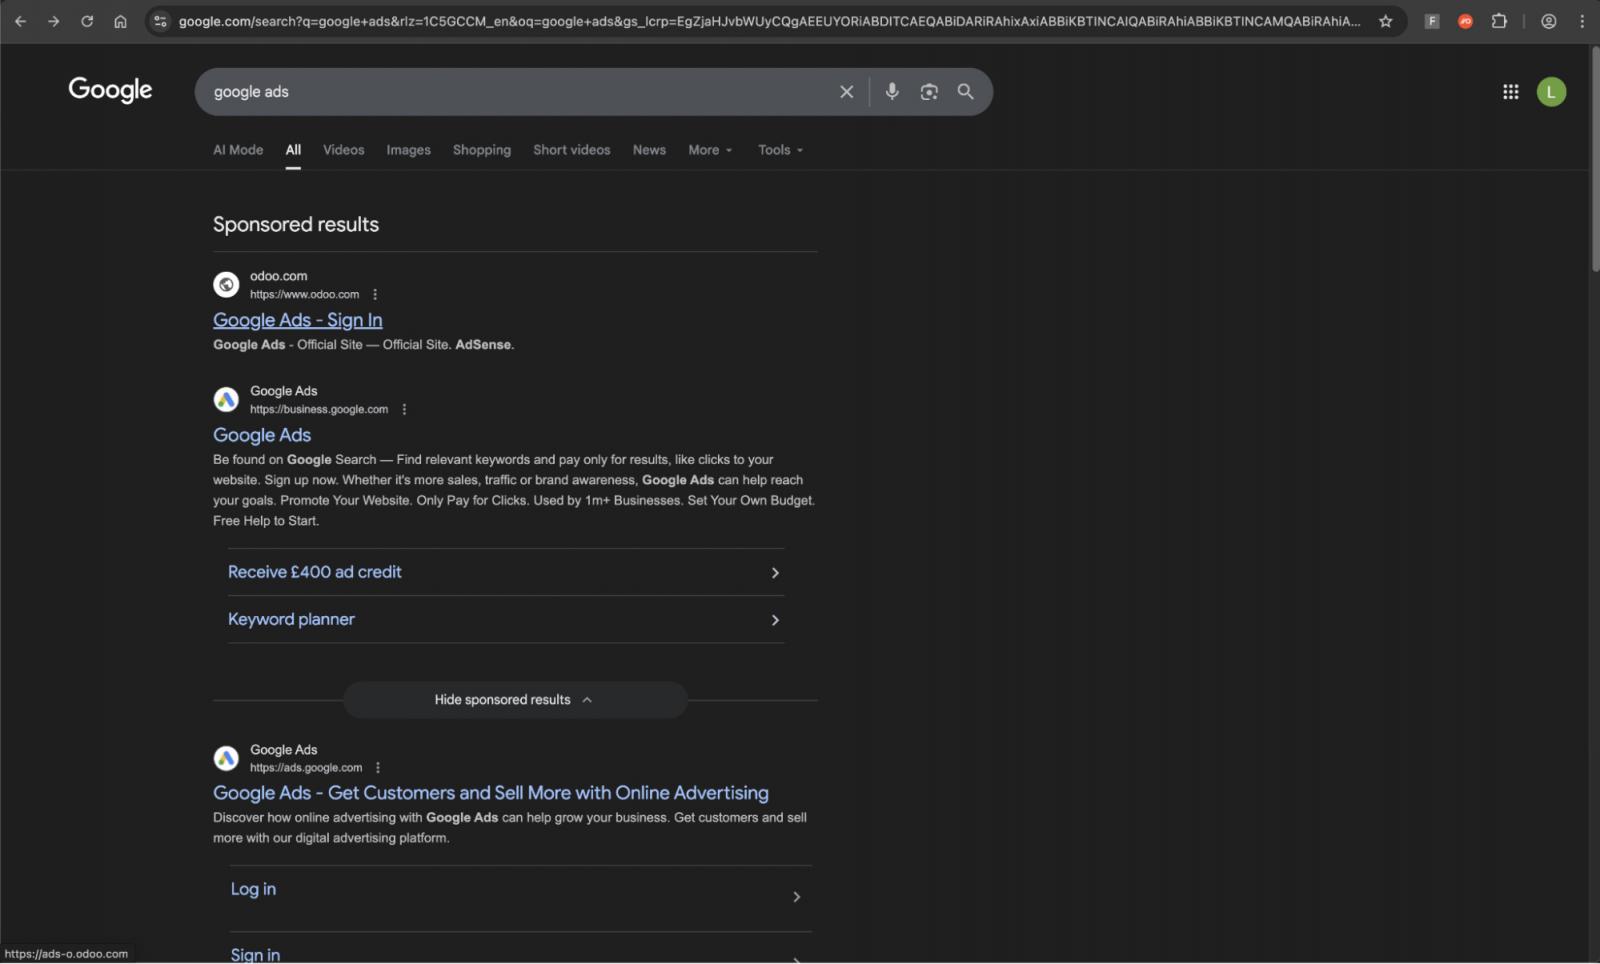
Фишинг через каналы, не связанные с электронной почтой, имеет ряд преимуществ. Поскольку электронная почта является наиболее защищенным вектором фишинга, она полностью обходит эти средства контроля. Нет необходимости создавать репутацию отправителя, искать способы обмануть системы анализа контента или надеяться, что ваше сообщение не попадет в папку со спамом.
В сравнении с этим, направители, не использующие электронную почту, практически не проходят проверку, ваша команда безопасности не имеет доступа к информации, а пользователи с меньшей вероятностью смогут предвидеть возможный фишинг.
Можно утверждать, что руководитель компании с большей вероятностью ответит на личное сообщение в LinkedIn от авторитетного аккаунта, чем на холодное электронное письмо. Приложения для социальных сетей никак не анализируют сообщения на наличие фишинговых ссылок. (А из-за ограничений проверок на основе URL-адресов в современных многоэтапных фишинговых атаках это было бы крайне сложно, даже если бы они попытались).
Поисковые системы также предоставляют огромные возможности для злоумышленников, будь то взлом существующих сайтов с высокой репутацией, запуск вредоносной рекламы или просто создание собственных SEO-оптимизированных веб-сайтов с помощью программирования.
Это эффективный способ организации атак в стиле «водяной норы», позволяющий широко распространить учетные данные и доступ к аккаунтам, которые затем можно перепродать другим преступникам за определенную плату или использовать партнерами по киберпреступной экосистеме в рамках крупных кибернарушений (например, недавние атаки преступного объединения « Scattered Lapsus$ Hunters », которые начинались с получения доступа на основе личных данных).
#2: Преступные наборы PhaaS доминируют
Сегодня подавляющее большинство фишинговых атак используют обратный прокси-сервер. Это означает, что они способны обойти большинство форм многофакторной аутентификации, поскольку сессия создается и похищается в режиме реального времени в рамках атаки. У этого подхода нет недостатков по сравнению с обычным фишингом учетных данных, который был нормой более десяти лет назад.
Эти атаки типа «атакующий посередине» осуществляются с помощью криминальных наборов инструментов Phishing-as-a-Service (PhaaS), таких как Tycoon, NakedPages, Sneaky2FA, Flowerstorm, Salty2FA, а также различных вариаций Evilginx (номинально инструмент для специалистов по тестированию на проникновение, но широко используемый злоумышленниками).
Наборы PhaaS невероятно важны для киберпреступности, поскольку они предоставляют криминальному рынку сложные и постоянно развивающиеся возможности, снижая барьер для входа преступников, проводящих сложные фишинговые кампании.
Это касается не только фишинга: существуют программы-вымогатели как услуга (ransomware-as-a-Service), программы для подбора учетных данных как услуга (Credential Stuffing-as-a-Service) и множество других платных инструментов и сервисов, которые преступники могут использовать за определенную плату.
Эта конкурентная среда подпитывает инновации злоумышленников, в результате чего обход многофакторной аутентификации стал обязательным условием, аутентификация, устойчивая к фишингу, обходится с помощью атак с понижением уровня защиты , а методы обхода обнаружения используются для обхода средств безопасности — от сканеров электронной почты до инструментов веб-сканирования и веб-прокси, анализирующих сетевой трафик.
Это также означает, что когда появляются новые возможности — такие как «браузер в браузере» — они быстро интегрируются в целый ряд фишинговых наборов.
Вот некоторые из наиболее распространенных методов уклонения от обнаружения, которые мы наблюдали в этом году:
- Широкое использование защиты от ботов. Сегодня каждая фишинговая страница содержит либо пользовательскую CAPTCHA, либо турникет Cloudflare (легитимные и поддельные версии), предназначенные для блокировки веб-сканирующих ботов, которые не могут анализировать фишинговые страницы.
- Разветвлённые цепочки перенаправлений между первоначальной ссылкой, отправленной жертве, и фактической вредоносной страницей, содержащей фишинговый контент, предназначены для того, чтобы спрятать фишинговые сайты среди нескольких легитимных страниц.
- Многоэтапная загрузка страниц осуществляется на стороне клиента с помощью JavaScript. Это означает, что страницы загружаются условно , и если условия не выполняются, вредоносный контент не отображается — поэтому страница выглядит чистой. Это также означает, что большая часть вредоносной активности происходит локально, без создания веб-запросов, которые могли бы быть проанализированы инструментами анализа сетевого трафика (например, веб-прокси).
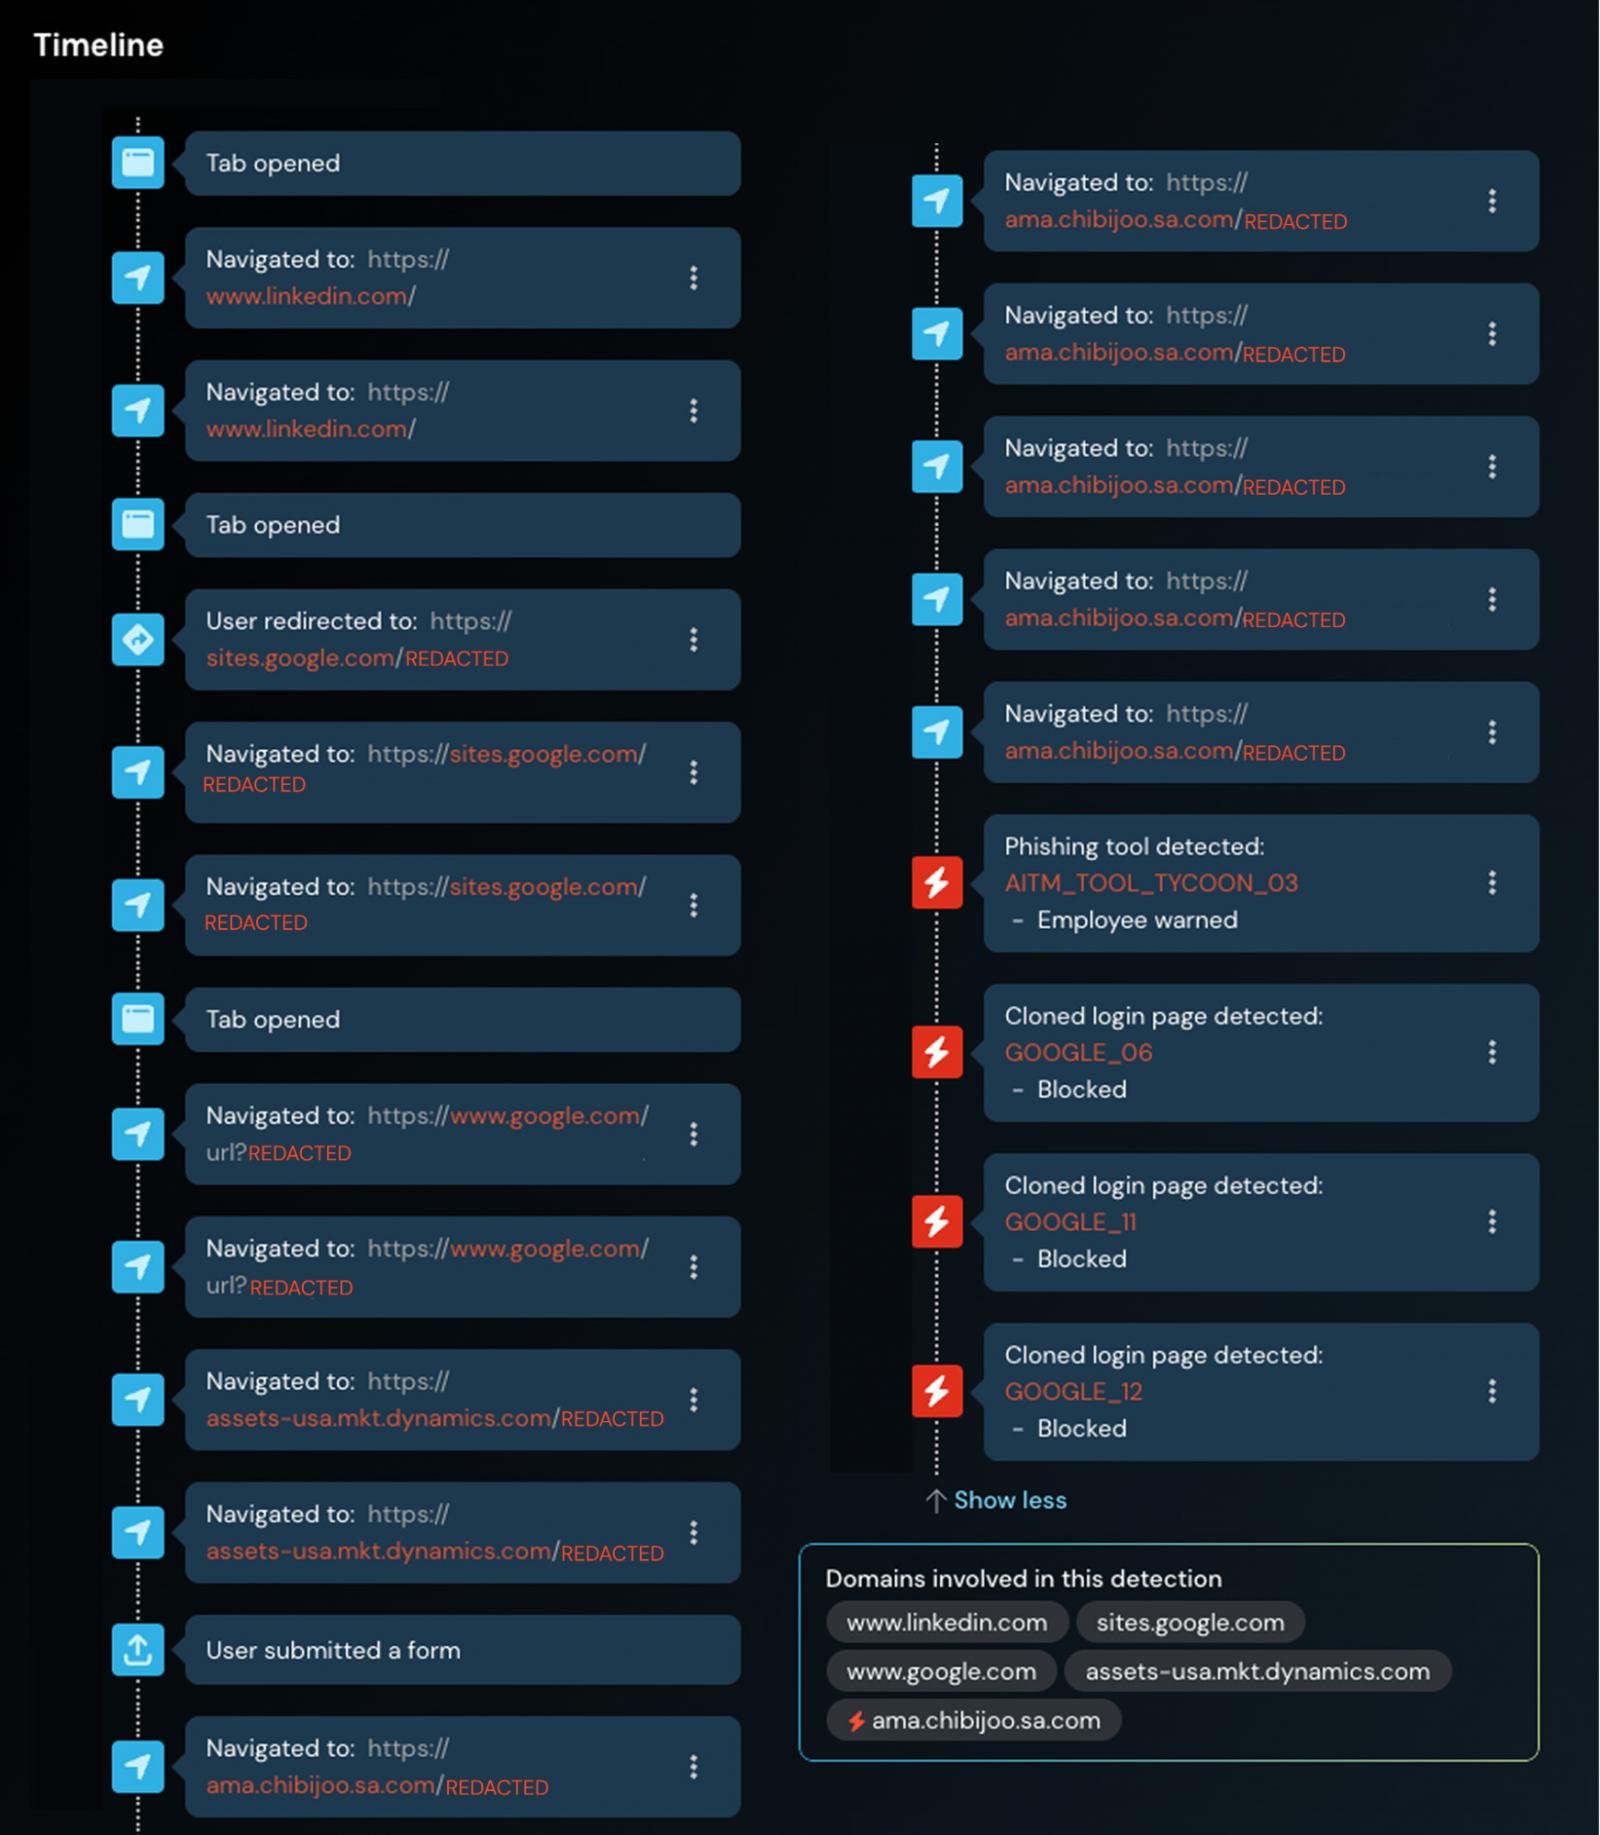
Это способствует созданию среды, в которой фишинг остается незамеченным в течение длительного времени. Даже когда страница помечена как подозрительная, злоумышленникам легко динамически показывать разные фишинговые страницы с той же самой безопасной цепочки URL-адресов, использованной в атаке.
Всё это говорит о том, что старый подход к блокировке вредоносных сайтов становится всё сложнее и всегда оставляет вас на два шага позади злоумышленников.
#3: Злоумышленники находят способы обойти защищенную от фишинга аутентификацию (и другие средства контроля безопасности).
Мы уже упоминали, что снижение уровня многофакторной аутентификации (MFA) находится в центре внимания исследователей безопасности и злоумышленников. Однако методы аутентификации, устойчивые к фишингу (например, пароли), остаются эффективными до тех пор, пока фактор, устойчивый к фишингу, является единственным возможным фактором входа в систему, и для учетной записи не включены резервные методы. (Хотя из-за логистических проблем, связанных с использованием только одного фактора, это довольно редкое явление.)
Аналогичным образом, политики контроля доступа могут применяться к более крупным корпоративным приложениям и облачным платформам для снижения риска несанкционированного доступа (хотя их внедрение и поддержание без ошибок могут быть сложными задачами).
В любом случае, злоумышленники рассматривают все возможные варианты и ищут альтернативные пути проникновения в менее защищенные учетные записи. В основном это включает в себя обход стандартного процесса аутентификации с помощью таких методов, как:
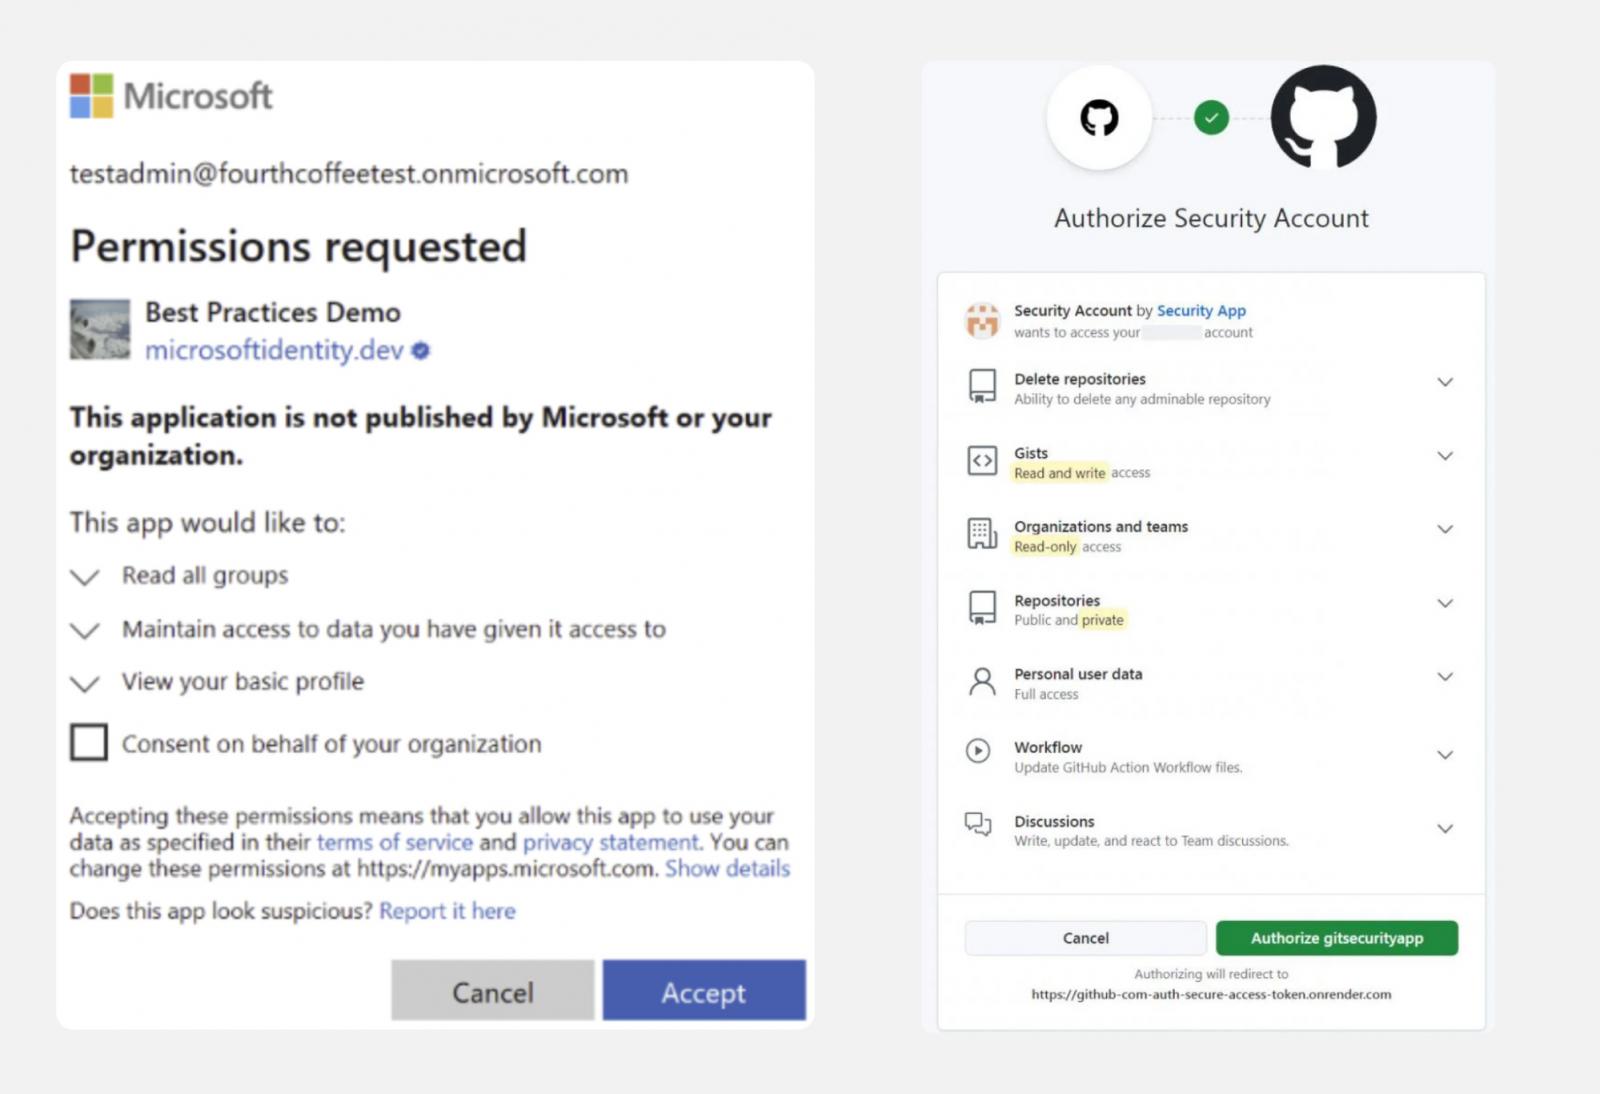
- Фишинг с использованием согласия : обманным путем заставляют жертв подключать вредоносные приложения OAuth к их приложению.
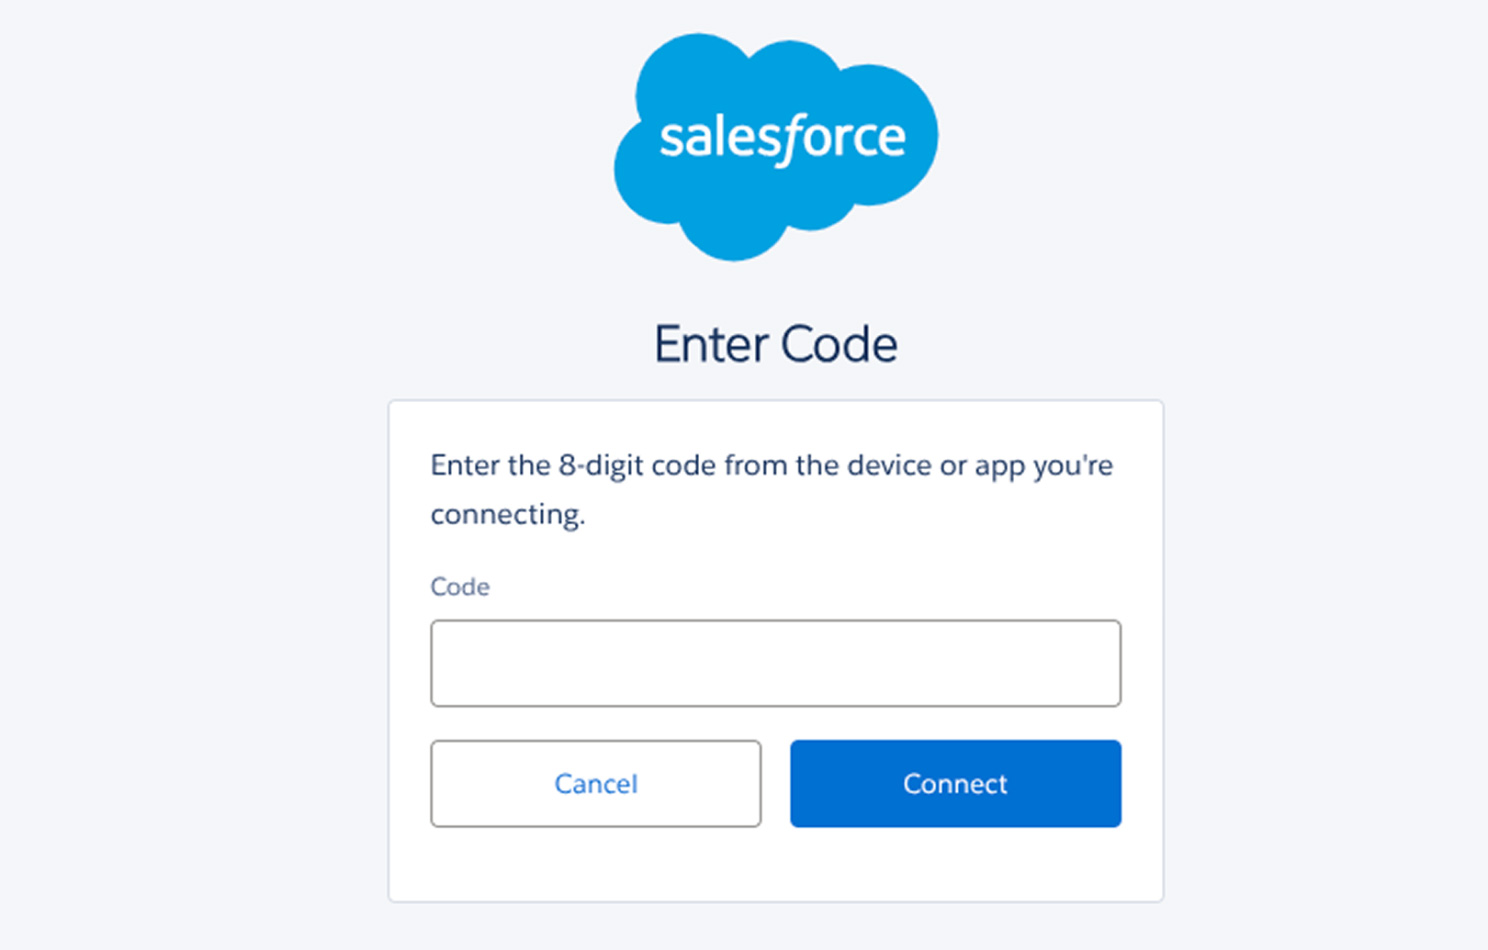
- Фишинг с использованием кода устройства : то же самое, что и фишинг с использованием согласия, но авторизация осуществляется через поток кода устройства, предназначенный для входа в систему с устройств, которые не поддерживают OAuth, путем предоставления поддельного пароля.
- Вредоносные расширения для браузера: обманным путем заставляют жертв установить вредоносное расширение (или перехватывают уже существующее) для кражи учетных данных и файлов cookie из браузера.
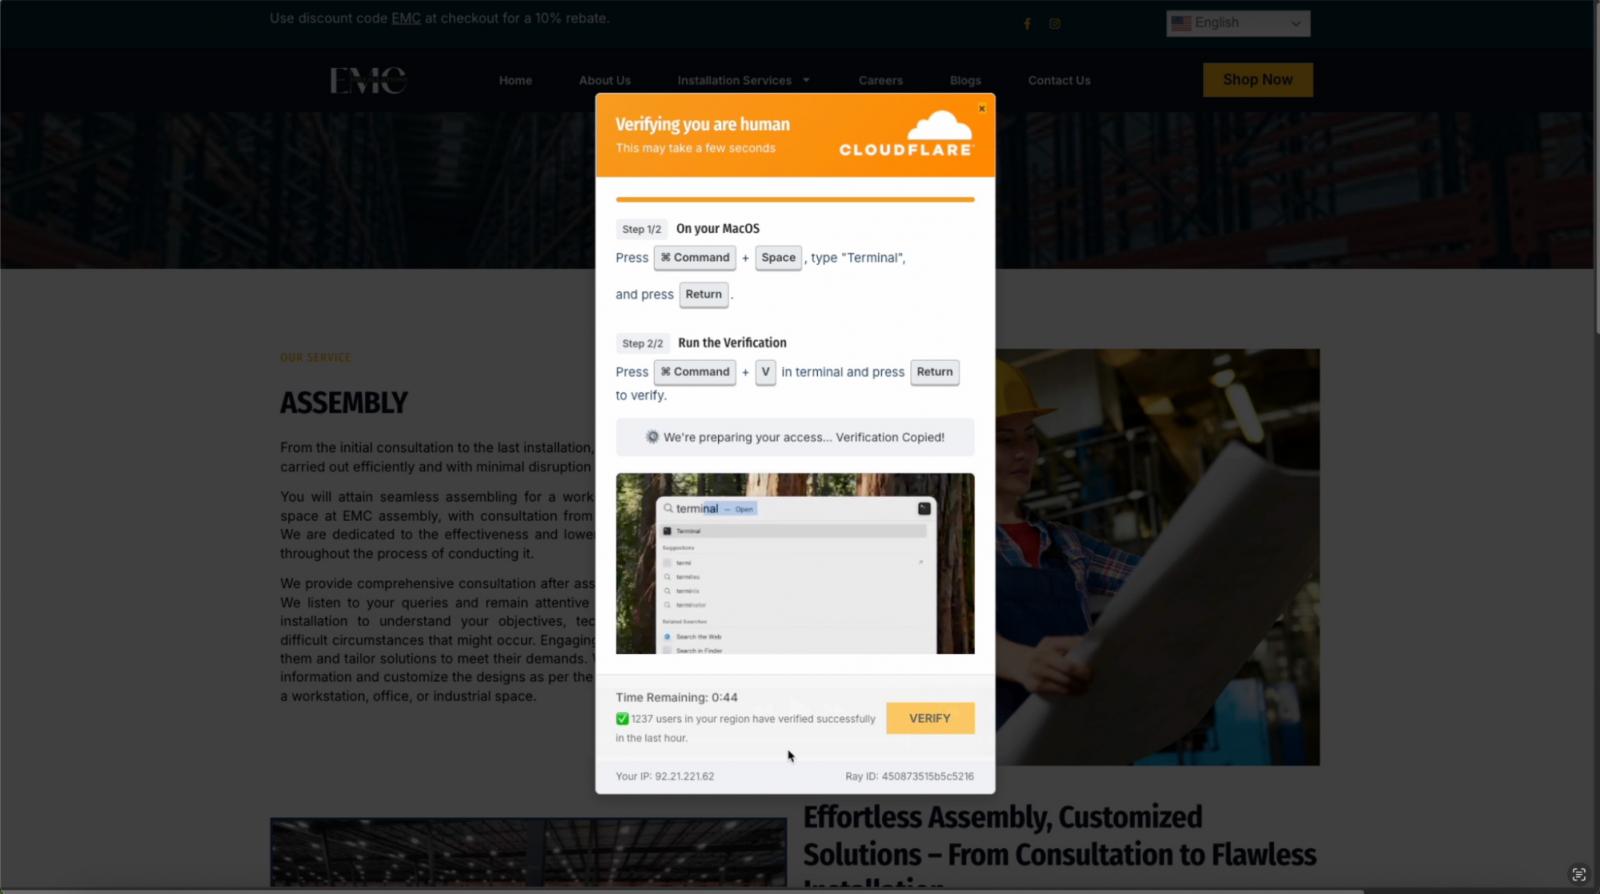
Еще один метод, который злоумышленники используют для кражи учетных данных и сессий, — это ClickFix . ClickFix был самым распространенным вектором первоначального доступа, обнаруженным Microsoft в прошлом году , и использовался в 47% атак.
Хотя это и не традиционная фишинговая атака, злоумышленники используют методы социальной инженерии, чтобы заставить пользователей запускать вредоносный код на своих компьютерах, обычно с помощью инструментов удаленного доступа и вредоносного ПО для кражи информации. Затем эти программы используются для сбора учетных данных и файлов cookie для первоначального доступа к различным приложениям и сервисам.
Исследователи Push Security также обнаружили совершенно новую методику, получившую название ConsentFix — браузерную версию ClickFix, которая позволяет установить OAuth-соединение с целевым приложением, просто скопировав и вставив корректный URL-адрес, содержащий ключ OAuth.
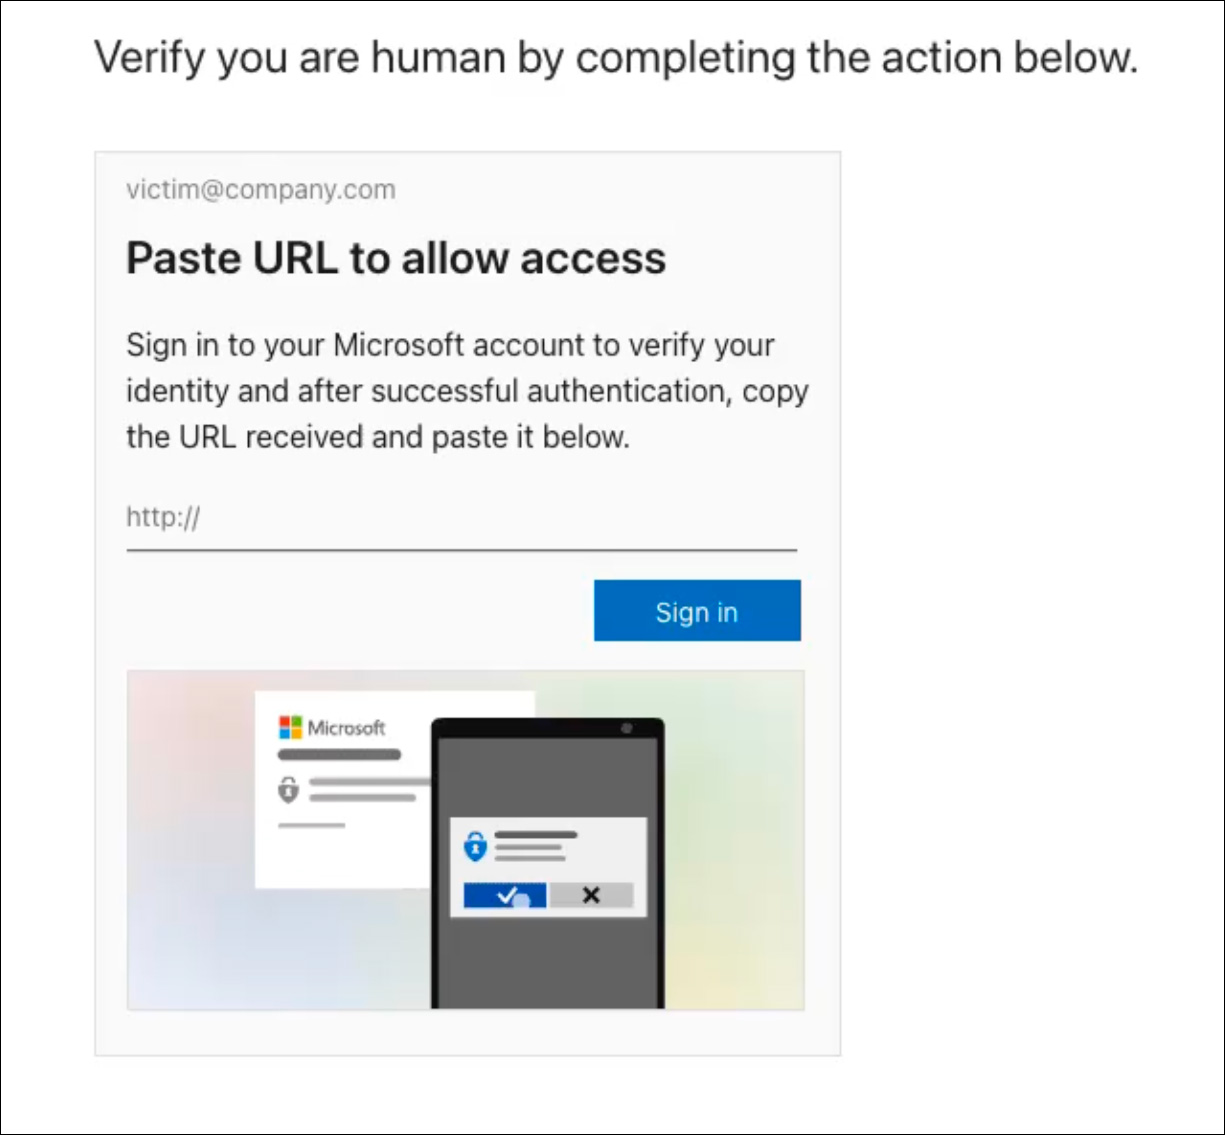
ConsentFix обманным путем заставляет жертву вставить URL-адрес, содержащий конфиденциальную информацию OAuth.
Это еще опаснее, чем ClickFix, поскольку полностью реализовано в браузере — полностью исключая возможность обнаружения угроз на конечных устройствах (и надежные средства защиты, такие как EDR). А в конкретном случае, обнаруженном Push, злоумышленники атаковали Azure CLI — собственное приложение Microsoft, имеющее специальные разрешения и не подлежащее ограничению, как сторонние приложения.
На самом деле, существует множество различных методов, которые злоумышленники могут использовать для захвата учетных записей в ключевых бизнес-приложениях — считать фишинг исключительно связанным с паролями, многофакторной аутентификацией и стандартным процессом аутентификации, устарело.
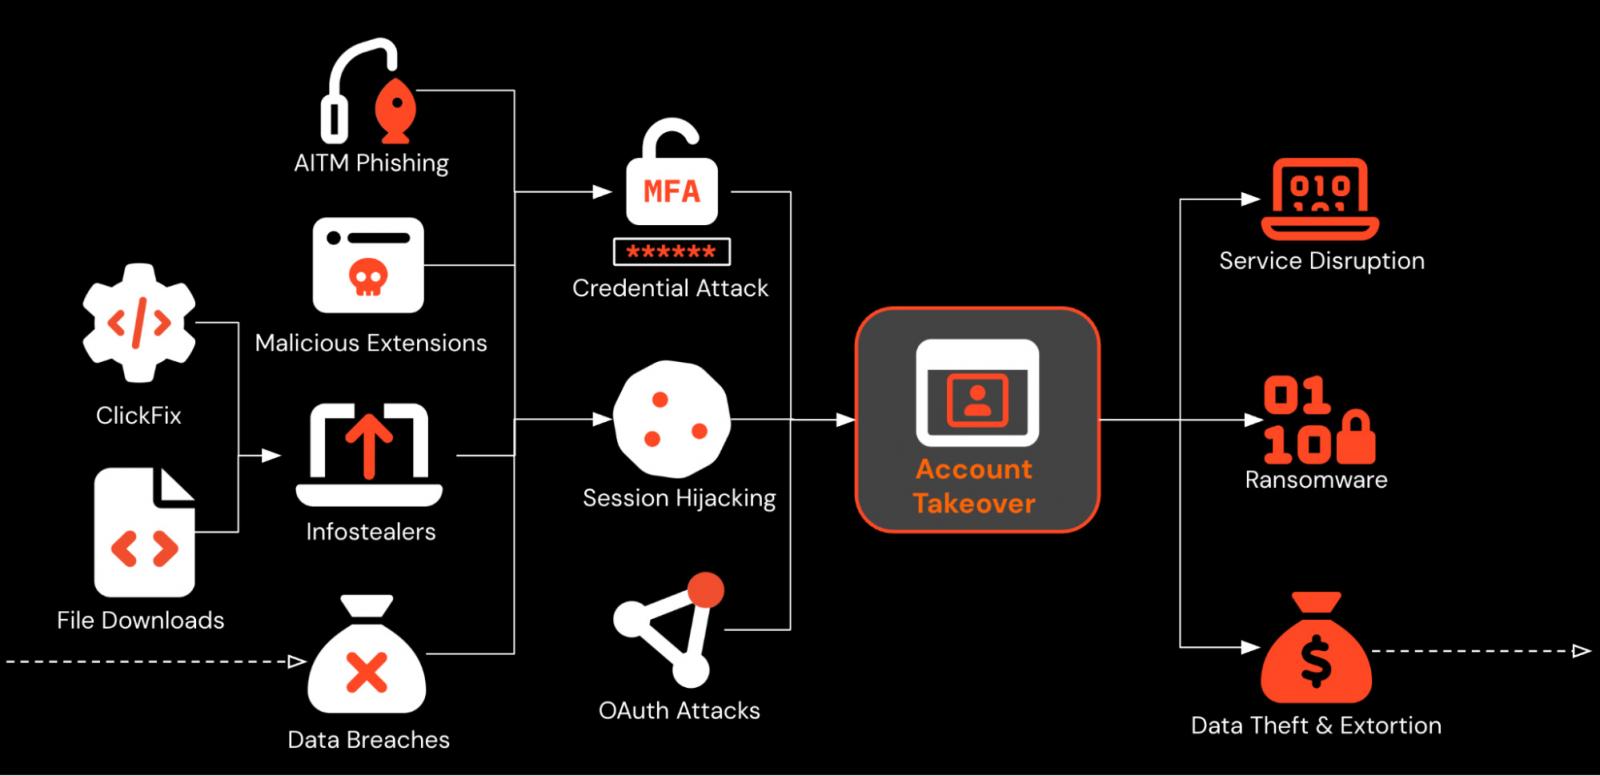
Рекомендации для групп безопасности в 2026 году
Для борьбы с фишингом в 2026 году командам безопасности необходимо изменить свою модель угроз фишинга и признать следующее:
- Недостаточно защищать электронную почту как основную защиту от фишинга.
- Инструменты мониторинга сети и трафика не справляются с современными фишинговыми страницами.
- Даже идеально реализованная аутентификация, устойчивая к фишингу, не делает вас неуязвимым.
Устранение пробела в обнаружении в браузере
Общим для всех этих атак является то, что они происходят в веб-браузере, нацелены на пользователей во время их работы в интернете. Это делает его идеальным местом для обнаружения и реагирования на подобные атаки. Но в настоящее время браузер является слепой зоной для большинства групп специалистов по безопасности.
Браузерная платформа безопасности Push Security обеспечивает комплексные возможности обнаружения и реагирования на основную причину утечек данных. Push блокирует браузерные атаки, такие как фишинг AiTM, подбор учетных данных, вредоносные расширения для браузеров, ClickFix и перехват сессий.
Не нужно ждать, пока все пойдет не так — вы также можете использовать Push-уведомления для заблаговременного обнаружения и устранения уязвимостей в приложениях, используемых вашими сотрудниками, таких как фиктивные входы в систему, пробелы в покрытии SSO, пробелы в многофакторной аутентификации, уязвимые пароли и многое другое, чтобы усилить защиту от атак на ваши учетные данные.

