



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Поддерживаемые государством хакеры используют модель искусственного интеллекта Gemini от Google для поддержки всех этапов атаки, от разведки до действий после взлома.
Злоумышленники из Китая (APT31, Temp.HEX), Ирана (APT42), Северной Кореи (UNC2970) и России использовали Gemini для профилирования целей и сбора информации из открытых источников, создания фишинговых приманок, перевода текста, программирования, тестирования уязвимостей и устранения неполадок.
Киберпреступники также проявляют повышенный интерес к инструментам и сервисам на основе искусственного интеллекта, которые могут помочь в незаконной деятельности, например, в кампаниях социальной инженерии ClickFix.
Вредоносная деятельность, усиленная искусственным интеллектом
В сегодняшнем отчете Google Threat Intelligence Group (GTIG) отмечается, что APT-атаки используют Gemini для поддержки своих кампаний, «от разведки и создания фишинговых приманок до разработки систем управления и контроля (C2) и утечки данных».
Китайские киберпреступники использовали вымышленного эксперта по кибербезопасности, чтобы попросить компанию Gemini автоматизировать анализ уязвимостей и предоставить планы целевого тестирования в рамках сфабрикованного сценария.
«Китайский злоумышленник сфабриковал сценарий, в одном из случаев протестировав инструменты Hexstrike MCP, и направил модель на анализ результатов тестов удаленного выполнения кода (RCE), методов обхода WAF и SQL-инъекций против конкретных целей в США», — сообщает Google.
Другой китайский игрок часто нанимал Gemini для исправления своего кода, проведения исследований и предоставления консультаций по техническим возможностям для осуществления вторжений.
Иранская группировка APT42 использовала платформу LLM от Google для проведения кампаний по социальной инженерии, в качестве инструмента для ускорения создания специализированных вредоносных инструментов (отладка, генерация кода и исследование методов эксплуатации).
Было отмечено дополнительное злоупотребление со стороны злоумышленников, заключающееся во внедрении новых возможностей в существующие семейства вредоносных программ, включая фишинговый набор CoinBait и загрузчик и лаунчер вредоносного ПО HonestCue.
Компания GTIG отмечает, что в этом отношении не произошло каких-либо крупных прорывов, хотя технологический гигант ожидает, что операторы вредоносного ПО продолжат интегрировать возможности ИИ в свои инструментарий.
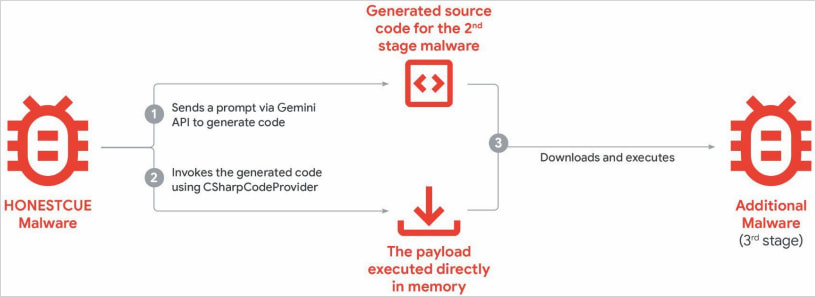
HonestCue — это экспериментальная версия вредоносной программы, появившаяся в конце 2025 года, которая использует API Gemini для генерации кода на C# для вредоносного ПО второго этапа, а затем компилирует и выполняет полезные нагрузки в памяти.
Источник: Google
CoinBait — это фишинговый набор, обернутый в одностраничное приложение (SPA) на React, маскирующийся под криптовалютную биржу для сбора учетных данных. Он содержит артефакты, указывающие на то, что его разработка велась с использованием инструментов генерации кода на основе искусственного интеллекта.
Одним из признаков использования LLM являются сообщения в исходном коде вредоносного ПО, которые имеют префикс "Analytics:", что может помочь специалистам по кибербезопасности отслеживать процессы утечки данных.
На основе образцов вредоносного ПО исследователи GTIG полагают, что вредоносная программа была создана с использованием платформы Lovable AI, поскольку разработчик использовал клиент Lovable Supabase и приложение lovable.app.
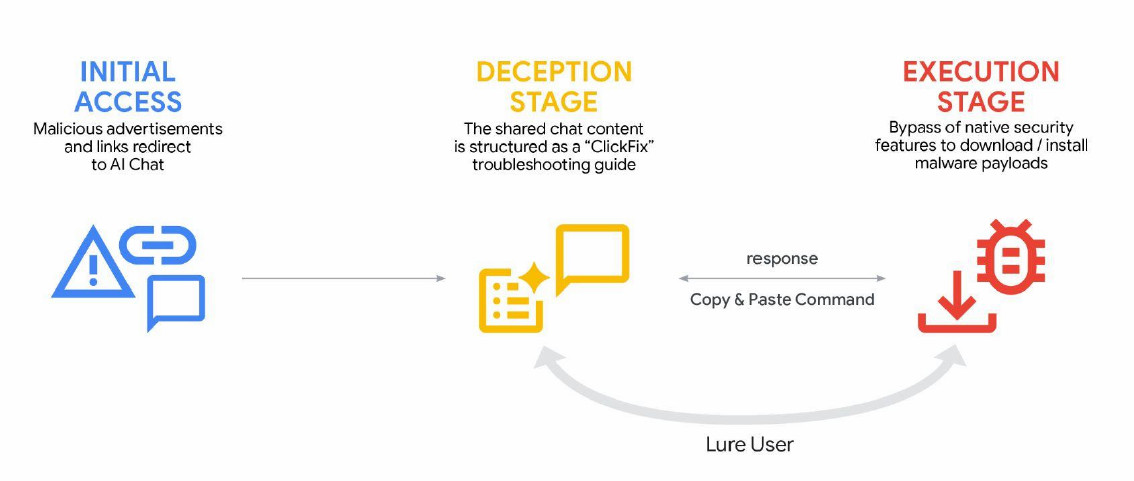
Киберпреступники также использовали сервисы генеративного ИИ в кампаниях ClickFix , распространяя вредоносное ПО AMOS для кражи информации в macOS. Пользователей заманивали к выполнению вредоносных команд через вредоносную рекламу, отображаемую в результатах поиска по запросам, связанным с устранением конкретных проблем.
Источник: Google
В отчете также отмечается, что Gemini столкнулась с попытками извлечения и преобразования моделей ИИ, при этом организации, используя авторизованный доступ к API, методично запрашивали данные из системы и воспроизводили процессы принятия решений для имитации ее функциональности.
Хотя эта проблема не представляет прямой угрозы для пользователей этих моделей или их данных, она представляет собой серьезную коммерческую, конкурентную проблему и проблему защиты интеллектуальной собственности для создателей этих моделей.
По сути, участники процесса берут информацию, полученную от одной модели, и передают её другой, используя метод машинного обучения, называемый «дистилляцией знаний», который применяется для обучения новых моделей на основе более сложных.
«Извлечение модели и последующая обработка знаний позволяют злоумышленнику быстро ускорить разработку моделей ИИ и значительно снизить затраты», — утверждают исследователи GTIG.
Google классифицирует эти атаки как угрозу, поскольку они представляют собой кражу интеллектуальной собственности, масштабируемы и серьезно подрывают бизнес-модель ИИ как услуги, что потенциально может вскоре повлиять на конечных пользователей.
В ходе масштабной атаки подобного рода компания Gemini AI подверглась нападению, в ходе которого ей было отправлено 100 000 запросов, содержащих серию вопросов, направленных на воспроизведение логики работы модели в различных задачах на языках, отличных от английского
Google заблокировал учетные записи и инфраструктуру, связанные с задокументированными случаями злоупотреблений, и внедрил целенаправленные меры защиты в классификаторы Gemini, чтобы затруднить злоупотребления.
Компания заверяет, что «разрабатывает системы искусственного интеллекта с надежными мерами безопасности и строгими механизмами защиты», а также регулярно тестирует модели для повышения их безопасности.

