



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Вредоносная программа Gootloader, обычно используемая для первоначального доступа, теперь использует некорректно сформированный ZIP-архив, предназначенный для обхода обнаружения путем объединения до 1000 архивов.
При этом вредоносная программа, представляющая собой архивированный файл JScript, приводит к сбоям во многих инструментах при попытке ее анализа.
По данным исследователей, вредоносный файл успешно распаковывается с помощью стандартной утилиты Windows, но инструменты, использующие 7-Zip и WinRAR, не справляются с этой задачей.
Для достижения этой цели злоумышленник, стоящий за вредоносным ПО, объединяет от 500 до 1000 ZIP-архивов, а также использует другие уловки, чтобы затруднить их анализ с помощью инструментов обнаружения.
Вредоносный загрузчик Gootloader активен с 2020 года и используется различными киберпреступными группировками, включая программы-вымогатели.
После семимесячного перерыва операция возобновилась в ноябре прошлого года, как сообщили исследователи безопасности из Huntress Labs и DFIR Report .
Хотя в те времена существовали и некорректно сформированные ZIP-архивы, они содержали минимальные изменения, и при попытке извлечения данных возникали несоответствия в именах файлов.
для дальнейшего усиления защиты от анализа на этом этапе операторы Gootloader внедрили гораздо более обширные механизмы обфускации. По данным исследователей из Expel, анализирующих более свежие образцы,
В частности, для избежания обнаружения и анализа в настоящее время используются следующие механизмы:
- Объедините до тысячи ZIP-архивов, используя тот факт, что парсеры читают с конца файла.
- Использование усеченного конца центрального каталога (EOCD), в котором отсутствуют два обязательных байта, приводит к сбою анализа большинством инструментов.
- В полях с номерами дисков происходит случайная инициализация, из-за чего инструменты будут ожидать наличия несуществующих многодисковых архивов.
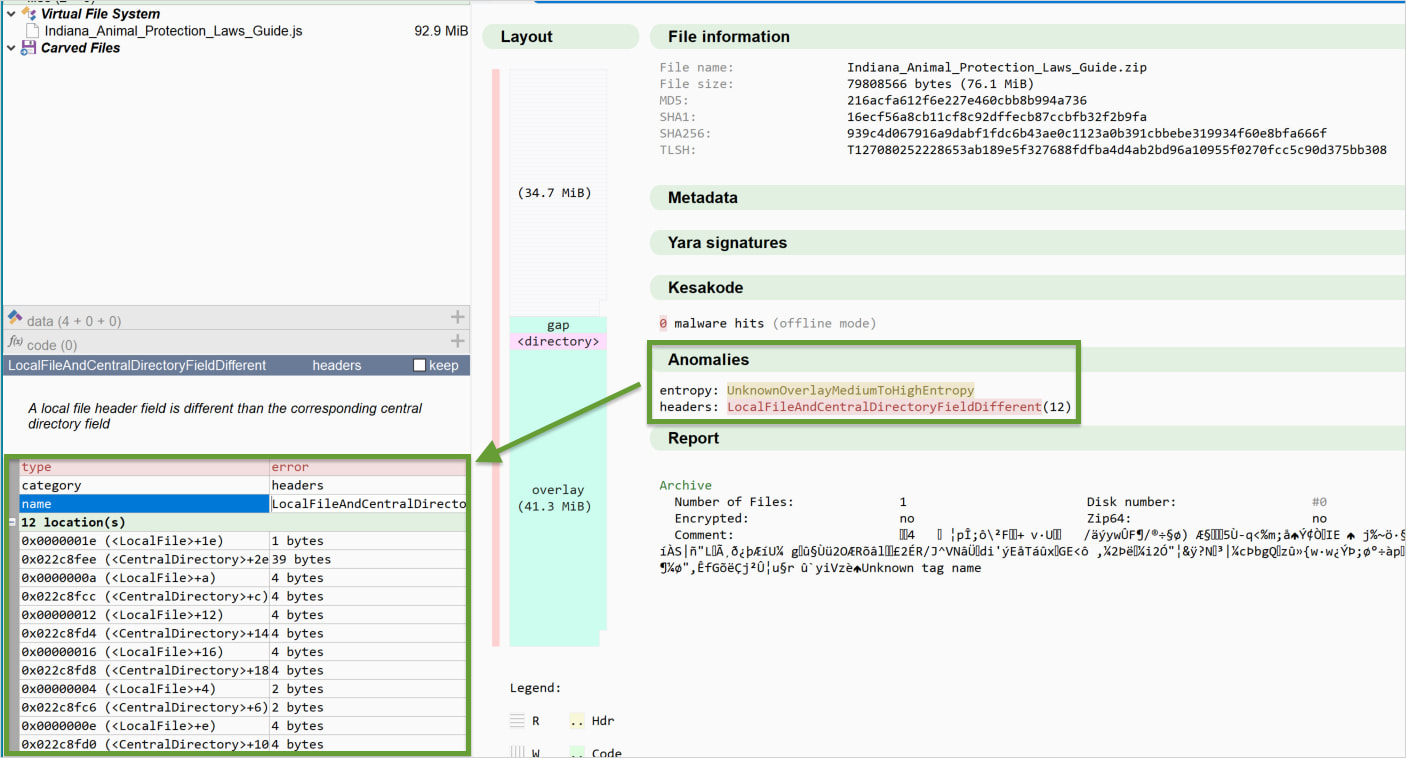
- Добавьте несоответствия метаданных между заголовками локальных файлов и записями центрального каталога.
- Для каждого загружаемого файла создавайте уникальные ZIP-архивы и JScript-файлы, чтобы избежать обнаружения статических объектов.
- ZIP-архив доставляется в виде закодированного с помощью XOR объекта, который декодируется и многократно добавляется на стороне клиента до достижения желаемого размера, избегая обнаружения сетевыми средствами.
Источник: Expel
После запуска на хосте скрипт JScript вредоносной программы активируется через Windows Script Host (WScript) из временного каталога и обеспечивает постоянное присутствие в системе, добавляя в папку автозагрузки файлы ярлыков (.LNK), указывающие на второй файл JScript.
Эта полезная нагрузка выполняется при первом запуске и при каждой загрузке системы, запуская CScript с короткими именами NTFS, после чего PowerShell запускает PowerShell.
В то время как авторы Gootloader добавили множество методов искажения данных, чтобы избежать обнаружения без нарушения функциональности, исследователи Expel использовали структурные аномалии, которые позволяют защитникам выявлять угрозу. Команда также поделилась правилом YARA , которое «может последовательно идентифицировать текущие ZIP-архивы».
Обнаружение основано на выявлении определенной комбинации характеристик заголовка ZIP-архива, сотен повторяющихся заголовков локальных файлов и записей EOCD.
Исследователи рекомендуют специалистам по защите данных изменить приложение по умолчанию для открытия файлов JScript с Windows Script Host на Блокнот, чтобы предотвратить их выполнение.
Чтобы уменьшить поверхность атаки, Expel рекомендует блокировать выполнение загруженного контента с помощью wscript.exe и cscript.exe, если файлы JScript не требуются.

