



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Группа вымогателей ShinyHunters взяла на себя ответственность за взлом голландской телекоммуникационной компании Odido и кражу миллионов пользовательских данных из ее скомпрометированных систем.
Odido — одна из крупнейших телекоммуникационных компаний в Нидерландах, предоставляющая услуги мобильной связи, широкополосного доступа в интернет и телевидения миллионам клиентов по всей стране.
Компания сообщила о взломе 12 февраля, заявив, что злоумышленники загрузили личные данные многих пользователей, получив доступ к системе связи с клиентами 7 февраля. Однако Odido добавила, что в ходе инцидента не были скомпрометированы пароли Mijn Odido, данные о звонках, местоположение, данные, платежные данные или сканы документов, удостоверяющих личность.
По данным телекоммуникационной компании, раскрываемая информация варьируется в зависимости от клиента и может включать в себя комбинацию полного имени, адреса и города проживания, номера мобильного телефона, номера клиента, адреса электронной почты, IBAN (номера банковского счета), даты рождения, а также некоторые идентификационные данные (номер паспорта или водительского удостоверения и срок его действия).
В то время компания также сообщила местным СМИ , что утечка данных затронула 6,2 миллиона клиентов и что злоумышленники связались с ней, чтобы заявить о краже миллионов пользовательских записей.
После обнаружения инцидента компания Odido сообщила о нарушении в Управление по защите данных Нидерландов, заблокировала доступ злоумышленников к своим системам и привлекла внешних экспертов по кибербезопасности для оказания помощи в реагировании на инцидент и его устранении.
Представитель компании Odido не предоставил дополнительной информации об инциденте, когда его спросили, какая группа угроз стоит за нападением и требовали ли они выкуп «в связи с продолжающимся расследованием».
Хотя Одидо пока не подтвердил причастность к атаке, группа вымогателей ShinyHunters добавила компанию в свой список сайтов, занимающихся утечками данных в даркнете, утверждая, что они украли почти 21 миллион записей, содержащих информацию, которая, как уже сообщалось, была раскрыта в результате взлома.
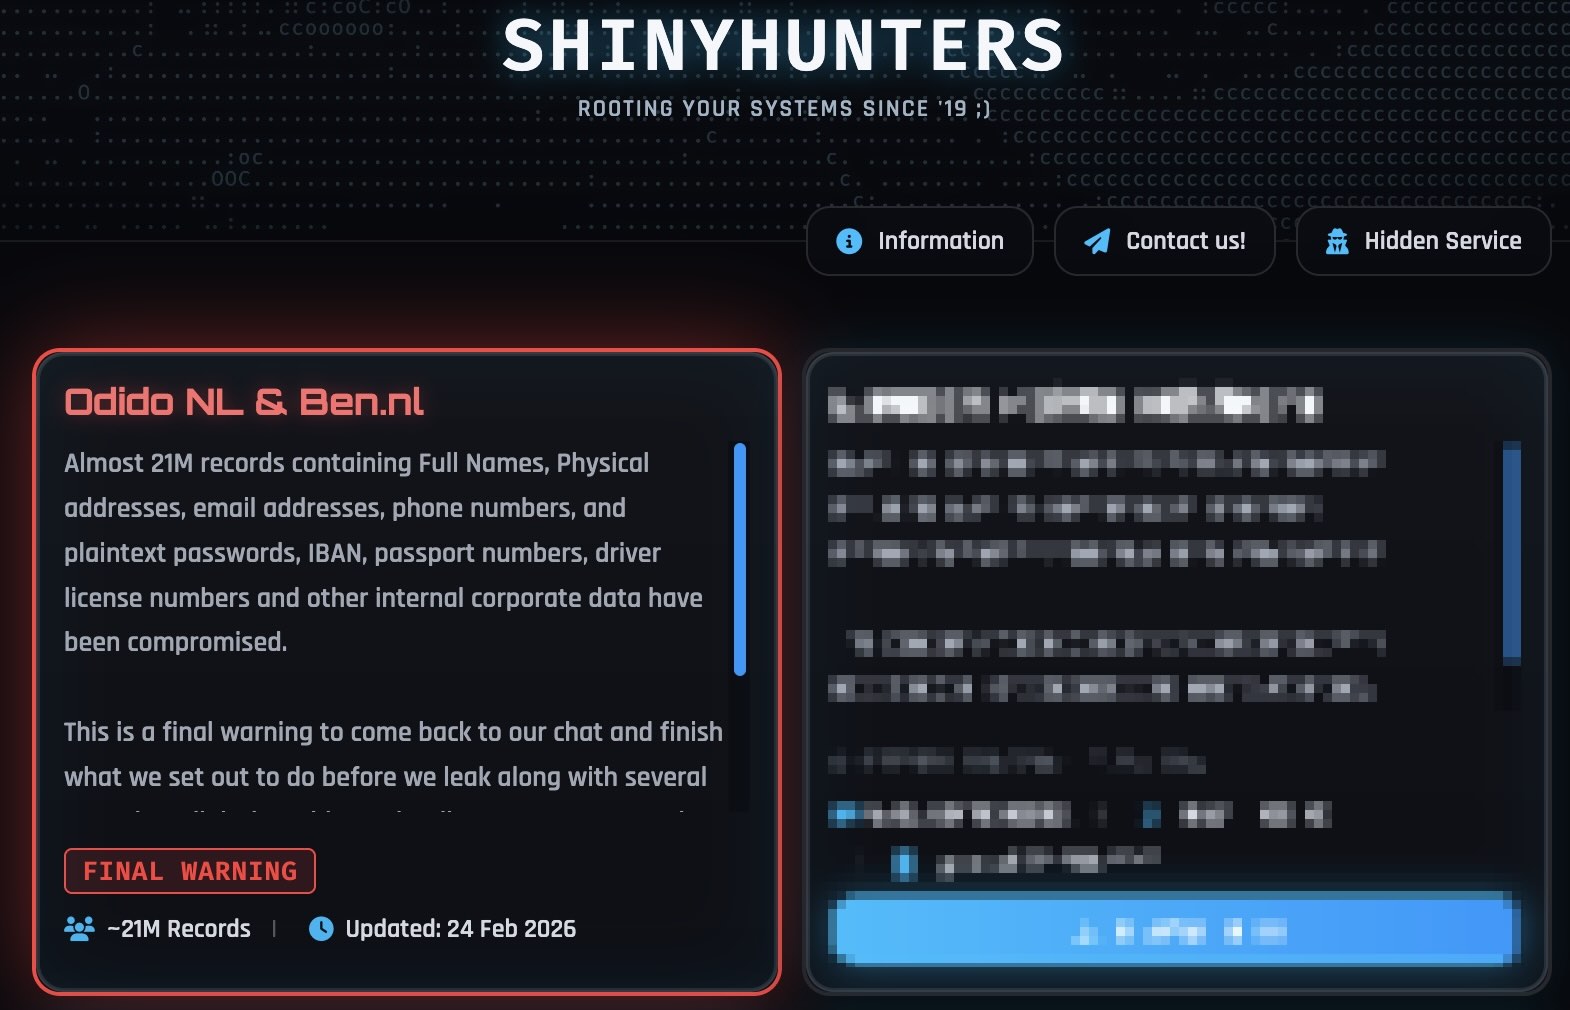
В понедельник ShinyHunters также сообщили BleepingComputer, что украденные данные содержат внутренние корпоративные данные и пароли в открытом виде.
Однако представитель Odido в заявлении для BleepingComputer опроверг их утверждения, повторив, что «никакие пароли, данные о звонках, номера социального страхования или платежные данные не имеют отношения к делу».
«Это последнее предупреждение: вернитесь в наш чат и завершите начатое, прежде чем мы допустим утечку, а вместе с ней и ряд досадных (цифровых) проблем, которые вас ждут», — заявляет группа вымогателей на сайте утечки. «Примите правильное решение, не станьте следующей сенсацией. Вы знаете, где нас найти».
В последние недели компания ShinyHunters взяла на себя ответственность за волну других нарушений безопасности, включая Panera Bread , Betterment , SoundCloud , Canada Goose , PornHub и гиганта онлайн-знакомств Match Group (владеющего платформами знакомств Tinder, Hinge, Meetic, Match.com и OkCupid).
У некоторых из их жертв системы были взломаны в результате фишинговых атак с использованием голосового оповещений (вишинг), направленных на учетные записи единого входа (SSO) в Google, Microsoft и Okta. Злоумышленники звонят сотрудникам, выдавая себя за сотрудников ИТ-поддержки, и обманом заставляют их вводить учетные данные и коды многофакторной аутентификации (MFA) на фишинговых сайтах, имитирующих порталы входа в их компании.
Как впервые сообщило издание BleepingComputer, группа ShinyHunters также недавно прибегла к фишингу кода устройств , злоупотребляя потоком авторизации устройств OAuth 2.0 для получения токенов аутентификации Microsoft Entra.
После кражи учетных данных и кодов авторизации жертв злоумышленники взламывают учетные записи единого входа (SSO) для взлома подключенных корпоративных сервисов, таких как Salesforce, Microsoft 365, Google Workspace, SAP, Slack, Adobe, Atlassian, Zendesk, Dropbox и многих других.

