



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2

Сегодня снова понедельник.
Список угроз на этой неделе выглядит до боли знакомым: злоупотребления интеграциями, поддельные инструменты, зараженные веб-сайты, группы вымогателей, пытающиеся отключить средства безопасности, и мобильные вредоносные программы, запрашивающие слишком много контроля.
Самое раздражающее — это то, насколько мало в этом чего-то нового. Слабые учетные данные, сомнительные загрузки, расширения для браузеров со слишком большим доступом и сайты WordPress используются для проведения новых атак. Ничего умного. Просто небрежно, дешево и эффективно.
Вот краткий обзор событий понедельника. Давайте разберемся с беспорядком этой недели.
 Угроза недели
Кампания FortiBleed выявила более 80 000 целей — Масштабная кампания под кодовым названием FortiBleed систематически атаковала и скомпрометировала межсетевые экраны Fortinet FortiGate и шлюзы SSL VPN по всему миру. По данным SOCRadar, она ведётся как минимум с февраля 2026 года, и более 80 000 устройств имеют рабочие имена пользователей и пароли, проверенные предполагаемыми русскоязычными злоумышленниками с помощью автоматизированных инструментов, работающих круглосуточно. Агентство по кибербезопасности и защите инфраструктуры США (CISA) призвало клиентов Fortinet, использующих устройства FortiGate, принять меры для защиты от продолжающейся вредоносной активности, направленной на тысячи устройств с доступом в Интернет. Компания Fortinet также заявила, что в ходе этой кампании злоумышленники, вероятно, повторно используют учетные данные из предыдущих инцидентов, таких как CVE-2026-24858, CVE-2025-59718 и CVE-2025-59719, а также применяют методы перебора паролей к устройствам со слабыми паролями и без многофакторной аутентификации (MFA). Главные новости
- Salesforce отключила интеграцию приложения Klue после новой кампании вымогательства — Компания Salesforce сообщила об отключении интеграции приложения Klue Battlecards в свою платформу в ответ на инцидент безопасности, затронувший компанию, занимающуюся конкурентной разведкой, 11 июня 2026 года. «Salesforce предприняла эти действия, поскольку наши группы безопасности недавно обнаружили необычную активность, связанную с приложением, которая могла привести к несанкционированному доступу к части данных клиентов через подключение приложения к Salesforce», — заявила компания. «Эта проблема ограничивается подключением приложения Klue и не связана с уязвимостью в платформе Salesforce». Это произошло после того, как группа вымогателей под названием Icarus скомпрометировала и похитила данные клиентов Klue, получив доступ через скомпрометированные устаревшие учетные данные, связанные с сервисом интеграции. Ряд компаний публично признали инцидент, но отметили, что его последствия ограничены.
- Компания Gentlemen, предоставляющая услуги по обнаружению и реагированию на угрозы (RaaS), разрабатывает набор средств для отключения продуктов обнаружения и реагирования на угрозы на конечных устройствах (EDR), которые она распространяет среди своих партнеров для блокировки этих продуктов перед развертыванием шифратора. Центральным элементом системы отключения EDR является GentleKiller — разработанная внутри компании платформа, представленная в восьми различных вариантах, каждый из которых имитирует различные легитимные продукты и использует уязвимые или вредоносные драйверы ядра. GentleKiller нацелен на более чем 400 процессов, принадлежащих 48 продуктам безопасности, включая CrowdStrike, SentinelOne, Microsoft Defender, Sophos, Kaspersky и саму компанию ESET.
- Уязвимость в Splunk активно используется злоумышленниками — Группа реагирования на инциденты безопасности продуктов Splunk (PSIRT) сообщила о «ограниченном использовании» уязвимости CVE-2026-20253, критической уязвимости в Splunk Enterprise, которая может быть использована для выполнения неаутентифицированных операций с файлами и даже удаленного выполнения кода. «В версиях Splunk Enterprise ниже 10.2.4 и 10.0.7 неаутентифицированный пользователь может создавать или усекать произвольные файлы через конечную точку службы PostgreSQL sidecar», — заявили в Splunk. «Уязвимость существует из-за отсутствия средств аутентификации в конечной точке службы PostgreSQL sidecar, что позволяет любому доступному по сети пользователю выполнять операции с файлами без учетных данных». В анализе уязвимости Resecurity отметила, что она «особенно опасна», поскольку может быть использована удаленно без аутентификации или взаимодействия с пользователем. «Соединив несколько уязвимостей в цепочку, злоумышленник может перейти от несанкционированного доступа к произвольным операциям с файлами и, в конечном итоге, к удаленному выполнению кода (RCE)», — говорится в сообщении. «Успешный взлом может привести к утечке конфиденциальных журналов, учетных данных, предупреждений безопасности и оперативных данных, а также предоставить злоумышленникам плацдарм для закрепления в системе, обхода средств защиты и горизонтального перемещения внутри сети».
- Неустранимая уязвимость 'usbliter8' нацелена на чипы Apple A12 и A13 — Исследователи безопасности из Paradigm Shift опубликовали подробности работающей уязвимости под названием usbliter8, которая может быть использована для выполнения произвольного кода внутри SecureROM чипов Apple A12 и A13. Уязвимость классифицируется как аппаратная ошибка в контроллере USB Synopsys DWC2, что означает, что проблему невозможно исправить. Тем не менее, для успешной эксплуатации злоумышленнику необходим физический доступ к уязвимому устройству. Доказательство концепции для usbliter8 уже опубликовано.
- Операция «Эндгейм» вывела из строя серверы SocGholish — Правоохранительные органы Нидерландов совместно с коллегами из Канады, Германии и США вывели из строя вредоносную инфраструктуру, связанную с SocGholish, и очистили от вируса почти 15 000 зараженных сайтов WordPress. Эта операция является частью операции «Эндгейм», продолжающейся международной инициативы правоохранительных органов по борьбе с ботнетами и связанной с ними преступной инфраструктурой. Она была запущена в 2024 году. В рамках этой работы было выведено из строя 106 серверов, связанных с SocGholish, и 14 971 сайт WordPress был очищен от заражения. Владельцам сайтов было рекомендовано обновить свои системы управления контентом (CMS), изменить учетные данные и удалить все подозрительные учетные записи.
- Вредоносная кампания использует фальсификацию популярности для распространения Crypto Clipper — Кампания по краже криптовалюты нацелена на владельцев криптовалютных активов и онлайн-игроков, фальсифицируя собственную популярность, маскируя ботов-снайперов с ловушками и предсказателей крах-игр под фальшивые звезды GitHub, завышенное количество загрузок и видеоуроки на YouTube с озвучкой искусственным интеллектом (ИИ). Активность была отслежена до вредоносной программы Clipper на основе Rust, нацеленной на пользователей Windows и macOS. В качестве приманок используются инструменты «edge», обещающие легкие деньги, боты-снайперы для криптовалюты и «предсказатели», которые якобы предсказывают крах-игры, ориентированные на трейдеров и игроков, стремящихся к быстрой наживе, в то время как фишинговая страница WordPress выступает в качестве центра, направляя жертв к загрузкам.
- Троян Rokarolla для Android сочетает банковское мошенничество с наблюдением за экраном — новый «инвазивный» троян для Android под названием Rokarolla распространяется через вредоносные веб-сайты, маскируясь под популярные приложения, такие как TikTok или Google Chrome. Он предназначен для атаки на 217 различных криптовалютных и банковских приложений, отображая поддельные экраны входа в систему, а также используя 137 команд, которые предоставляют ему полный контроль над скомпрометированным устройством. Он может собирать учетные данные экрана блокировки, похищать конфиденциальные списки контактов и данные SMS, отслеживать экран для сбора данных WhatsApp, делать скриншоты, используя службы специальных возможностей Android, перенаправлять криптовалютные транзакции и использовать кейлоггеры для непрерывной записи пользовательского ввода. Вредоносная программа также активно скрывает свое присутствие на экране запуска и препятствует взаимодействию пользователя, блокируя входящие звонки, развертывая мошеннические экранные наложения, подавляя звук устройства и отключая Google Play Protect. «Процесс заражения начинается с того, что вредоносная программа вводит пользователей в заблуждение, заставляя их установить дополнительную полезную нагрузку, содержащую основное вредоносное ПО», — заявили в Zimperium. «Маскируя под Google Play Protect, вредоносная программа облегчает установку этой полезной нагрузки. Эта стратегия позволяет вредоносному ПО обходить ограничения Android и использовать уязвимости служб специальных возможностей».
 Актуальные уязвимости CVE
Еженедельно появляются новые ошибки, и промежуток между патчем и эксплойтом быстро сокращается. Вот самые распространённые ошибки этой недели: серьёзные, широко распространённые или уже используемые злоумышленниками в реальных условиях.
Проверьте список, установите необходимые обновления и в первую очередь устраните уязвимости, отмеченные как срочные: CVE-2026-20262 (Cisco SD-WAN Manager), CVE-2026-54420 (плагин LiteSpeed cPanel), CVE-2026-48907 (редактор контента Joomla Widget Factory), CVE-2026-4020 (плагин Gravity SMTP WordPress), CVE-2026-47101, CVE-2026-47102, CVE-2026-40217 , CVE-2026-49468 (LiteLLM), CVE-2026-24190 (драйвер дисплея NVIDIA для Windows и Linux), CVE-2026-48558 (SimpleHelp), CVE-2026-39449 (плагин Contact Form to Any API WordPress). CVE-2026-39849 , CVE-2026-44693 (Pi-hole FTL), CVE-2026-49980 , CVE-2026-41179 , CVE-2026-41176 (Rclone), CVE-2026-54157 (@lobehub/lobehub), CVE-2026-48746 (vllm), CVE-2026-48519 (Langflow), CVE-2026-38329 (Bludit CMS), CVE-2026-39949 (Cacti), CVE-2026-8444 (плагин WordPress WP Review Slider Pro), CVE-2026-52697 (плагин WordPress Taskbuilder), CVE-2026-52700 (WCMultiShipping WordPress). плагин), CVE-2026-3326 (тема WordPress XStore), CVE-2026-2418 (плагин WordPress "Вход с помощью Salesforce"), CVE-2026-6379 (плагин WordPress "WP Photo Album Plus") CVE-2026-2446 (плагин PowerPack для LearnDash WordPress), CVE-2025-15445 (тема WordPress «Ресторан-кафетерий»), CVE-2026-8443 (плагин WordPress WP Review Slider Pro), CVE-2026-6933 (плагин WordPress «Premmerce Dev Tools»), CVE-2026-9848 (плагин WordPress WP Ticket Customer Service Software & Support Ticket System), CVE-2026-52707 (тема WordPress Kastell), CVE-2026-52703 (плагин WordPress FastDup), CVE-2026-52706 (плагин WordPress JetEngine), CVE-2026-27429 (тема WordPress Nifty), CVE-2025-69129 (плагин WordPress WordPress Scraper для WordPress), CVE-2026-27400 (плагин BookPro для WordPress), CVE-2026-8713 (плагин Avada Builder для WordPress), от CVE-2026-12437 до CVE-2026-12443 (Google Chrome), CVE-2026-12326, CVE-2026-12327, CVE-2026-12328 (Mozilla Firefox), CVE-2026-8049, CVE-2026-8050 (драйвер ядра SignalRGB), CVE-2026-20266 (Splunk AI Toolkit), CVE-2026-41293, CVE-2026-43512, CVE-2026-42579, CVE-2026-42584, CVE-2026-43515 (Atlassian Confluence Data Center and Server). CVE-2026-20181, CVE-2026-20190 (Cisco Identity Services Engine и ISE Passive Identity Connector), CVE-2026-48933, CVE-2026-48618 (Node.js), CVE-2026-9862 (Fortra Core Privileged Access Manager) и многочисленные уязвимости в API Docker Crawl4AI (без CVE).
 Вокруг кибермира
- В расширениях Chrome SiderAI (Spyder) и MaxAI (MaXSS), представляющих собой агентные боковые панели, обнаружены критические уязвимости, которые позволяют вредоносным веб-сайтам делать скриншоты любых сайтов или выполнять произвольный код, используя права доступа расширений. «Использование этих уязвимостей позволяет злоумышленникам скомпрометировать все сеансы браузера на любом веб-сайте, что приводит к утечке конфиденциальной информации, выполнению произвольных команд и даже захвату учетной записи», — сказал Ребора . «Кроме того, существовал потенциальный риск кражи файлов из операционной системы». Оба расширения имеют значок «Рекомендуемые» и были установлены в общей сложности почти 7 миллионов раз. Учитывая, что проблемы до сих пор не устранены, пользователям рекомендуется удалить их до появления исправлений.
- Израильская компания связана с ботнетом Popa для Android TV Box — Ботнет Popa для Android TV Box, используемый для распространения трафика через резидентные прокси-серверы в целях мошенничества с рекламой и сбора данных с веб-сайтов, был приписан NetNut , управляемому публично торгуемой израильской компанией Alarum Technologies. Qurium , совместно с Nokia Deepfield Emergency Response Team и Synthient , обнаружили, что Popa представляет собой «семейство программного обеспечения для резидентных прокси-серверов, которое превращает потребительские устройства в узлы ретрансляции интернета» с помощью комплекта разработки программного обеспечения (SDK). Стоит отметить, что Popa впервые был отмечен QiAnXin XLab в марте 2025 года как компонент Android в ботнете Vo1d. «Таким образом, Popa не является традиционным загрузчиком или банковским трояном, конечная цель кода — просто реализовать постоянный коммуникационный слой, способный регистрировать устройство, поддерживать долговременные зашифрованные соединения и открывать туннели по запросу», — говорится в отчете. «Как и многие другие типы вредоносных программ, Popa не подключается напрямую к стационарному серверу управления и контроля. Заражённое устройство сначала подключается к ограниченному набору доменных имён, чтобы позже узнать, где зарегистрироваться и туннелировать трафик». За последние четыре года ботнет затронул миллионы бытовых ТВ-приставок. Компания Alarum, которая также поддерживает RoboVPN, коммерческий VPN-сервис, включающий SDK для резидентных прокси, превращающий компьютер пользователя в выходной узел для трафика третьих лиц. В своём заявлении Компании NetNut и Alarum, с которыми поделились журналисты по кибербезопасности Брайан Кребс, опровергли эти утверждения, назвав их «явно неточными заявлениями и ошибочными выводами, а не проверенными фактами», добавив, что «рассматриваемые SDK предназначены для обеспечения функциональности совместного использования полосы пропускания и не превращают пользовательские устройства в системы, управляемые вредоносным ПО, и не ставят под угрозу устройства, на которых они работают». Это произошло спустя несколько недель после того, как в другом отчете Include Security было обнаружено, что SDK для iOS, который Bright Data встраивает в потребительские приложения, может превращать устройства, включая постоянно включенные смарт-телевизоры, в выходные узлы, которые передают трафик веб-скрейпинга с согласия пользователей.

- Prinz Eugen шифрует недавно измененные файлы — Замечено, что новый вирус-вымогатель на языке Go под названием Prinz Eugen нацелен на шифрование недавно измененных файлов. «Он выполняет рекурсивное шифрование, отдает приоритет недавно измененным файлам, использует алгоритм ChaCha20-Poly1305 с проверками целостности и не оставляет записки с требованием выкупа на диске», — сообщает Malwarebytes Threatdown . Предполагается, что злоумышленники получают первоначальный доступ через скомпрометированные учетные данные RDP. Бинарный файл вируса-вымогателя также предпринимает шаги, препятствующие проведению криминалистического анализа и восстановлению данных. Приписываемый вирусу-вымогателю — злоумышленник под ником ROOTBOY, известный продажей украденных данных на форумах киберпреступников.
- приманки Виджет Okendo Reviews, популярная платформа для отзывов клиентов, используемая более чем 18 000 брендов, был взломан в рамках атак, направленных на распространение вредоносного ПО посредством внедрения вредоносного кода JavaScript. Активность, обнаруженная 14 мая 2026 года, связана с SmartApeSG, которая ранее использовала ClickFix и FakeUpdates для распространения NetSupport Manager. «Внедренный JavaScript использовал обфускацию, проверки среды и поэтапное выполнение», — заявила компания Zscaler . «Внедренный JavaScript от SmartApeSG вел себя как поэтапный загрузчик и не пытался выполнить каждое действие немедленно. Вместо этого JavaScript фокусировался на управлении, восстановлении и извлечении, что снижало видимость скрипта и предоставляло оператору большую гибкость». Конечная цель атак — показывать поддельные запросы ClickFix, которые приводят к развертыванию вредоносного ПО. Ранее SmartApeSG также использовала серверы управления и контроля (C2), размещенные на российских инфраструктурных провайдерах, для связи с хостами, зараженными RAT-программой Remcos, посредством поддельных CAPTCHA-запросов, внедряемых на веб-сайты и предлагающих пользователям выполнять команды, скопированные в буфер обмена. Компания Okendo с тех пор устранила эту проблему и восстановила скрипт виджета до работоспособного состояния.
- Веб- сайты, созданные с помощью ИИ, используются для распространения SmartRAT — Домены, созданные с использованием инструментов для создания веб-сайтов на основе ИИ и содержащие вредоносный контент, используются для распространения вредоносного ПО на основе PowerShell под названием SmartRAT (также известного как Banana RAT ). Веб-страница имитирует бразильский банк и приманку ClickFix , чтобы обманом заставить жертв запустить команду PowerShell, которая загружает вредоносное ПО. «Злоумышленники используют конструкторы веб-сайтов для быстрого и масштабного создания убедительных приманок, возможности которых варьируются от простой кражи учетных данных до кампании ClickFix, распространяющей трояны удаленного доступа (RAT)», — заявила компания Zscaler . «SmartRAT поддерживает зашифрованную связь C2, удаленное управление (экран/клавиатура/мышь), кражу учетных данных (кейлоггеринг и банковские наложения) и постоянное присутствие в сети с помощью запланированных задач и службы Windows».
- ClickFix распространяет GuLoader — Замечено еще одно использование ClickFix комбинации ClickFix и EtherHiding для распространения вредоносного ПО под названием GuLoader , используя в качестве точки входа скомпрометированный сайт WordPress. «Цепочка атак объединяет четыре отдельных компонента: скомпрометированный WordPress, EtherHiding через тестовую сеть BSC, социальную инженерию ClickFix и распространение GULoader по UNC-пути, в единую последовательность вторжения, где каждый традиционный уровень защиты имеет структурную причину оставаться в стороне», — заявила компания Sicuranext.

- UnregStealer нацелен на бразильские банки — Новый специально разработанный троян под названием UnregStealer нацелен на финансовые учреждения Латинской Америки (LATAM). Описанная как кампания по краже учетных данных, управляемая человеком, она была впервые обнаружена IBM X-Force в мае 2026 года. «Большинство банковских троянов в Латинской Америке полагаются на автоматизированные цепочки заражения и скомпилированное вредоносное ПО, UnregStealer отличается», — заявила компания . «Этот троян использует реального оператора, который наблюдает за сессией каждой жертвы в режиме реального времени и вручную запускает атаку. Это делает кампанию практически невидимой для песочниц и систем поведенческого обнаружения, которые никогда не видят активации полезной нагрузки». Цепочки атак начинаются с приманок социальной инженерии, которые маскируются под обязательные обновления SSL-сертификатов, чтобы доставить загрузчик PowerShell, в конечном итоге приводя к развертыванию вредоносного расширения Chrome под названием «Certificado SSL Chrome», ответственного за кражу и утечку данных. В последние месяцы финансовые учреждения Латинской Америки стали мишенью для JavaScript-фреймворка типа «атака через посредника» (AitM), называемого OverlordMX, который также использует оператора-человека, отслеживающего действия жертв в режиме реального времени и вручную запускающего необходимые оверлеи для перехвата учетных данных. Предполагается, что эта кампания является делом рук испаноязычного злоумышленника. «Атака работает в два этапа: слой веб-инъекции, перехватывающий конфиденциальную информацию от жертвы, за которым следует доставка RAT-программы с использованием методов социальной инженерии, предоставляющая оператору полный удаленный контроль над устройством жертвы», — сообщает IBM. сказал .
- Подробное описание вредоносной программы Pushka для Android — вредоносная программа для Android под названием Pushka способна совершать мошеннические действия на устройстве, предоставляя операторам возможности удаленного доступа (RAT) за счет использования служб специальных возможностей. «Pushka может использовать тактику поддельных наложений для фишинга учетных данных жертв на их мобильных устройствах, а также красть и извлекать данные с их устройств», — заявила IBM X-Force . «Возможности RAT Pushka позволяют выполнять действия от имени пользователя, включая ввод учетных данных для входа и нажатие кнопок». Pushka была впервые обнаружена в сентябре 2025 года в различных европейских странах. Она использует поддельные приложения для телевизоров в качестве приманки, чтобы обманом заставить пользователей установить их. Приложение действует как дроппер и использует API PackageInstaller.Session Android для незаметной установки своей основной полезной нагрузки, обходя ограниченные настройки Android 13. «Этот метод заменяет традиционное использование Intent.ACTION_INSTALL_PACKAGE и специально предназначен для имитации легитимного процесса установки, используемого Play Store, что позволяет вредоносному ПО обходить ограничения на уровне операционной системы, введенные в более новых версиях Android», — заявила IBM.
- Экосистема программ-вымогателей консолидируется в первом квартале 2026 года — данные Flare показывают , что экосистема программ-вымогателей «после периода фрагментации вновь консолидируется вокруг меньшего числа более компетентных операторов», во главе с такими брендами, как LockBit, Qilin и The Gentlemen. На долю 10 ведущих групп приходится 71% всех жертв в первом квартале 2026 года, при этом LockBit 5.0 зарегистрировал 163 жертвы.
- Банковские счета в Австралии стали мишенью троянской программы на основе расширения — высокотехнологичное расширение для браузера, предназначенное для банковских операций, нацелено на клиентов австралийских банков. «Это не традиционный вирус, предназначенный для сбоев в работе систем или видимых нарушений», — заявила IBM . «Вместо этого он специально разработан для функционирования в качестве невидимой угрозы, внедряясь в браузер и работая непосредственно в доверенной, аутентифицированной сессии жертвы». Он обладает возможностями для изменения отображаемых балансов, истории транзакций и лимитов переводов; перехвата одноразовых паролей (OTP) до их отправки; кражи активных файлов cookie банковской сессии; отслеживания посещенных страниц и моделей транзакций; и поддержания постоянного соединения WebSocket C2 для команд в реальном времени. Точный способ распространения расширения неясен. «Поскольку атака выполняется в рамках легитимной, аутентифицированной сессии, она наследует контекст доверия пользователя и средства контроля безопасности, эффективно нейтрализуя традиционные средства защиты», — добавила компания.
- Китайские и российские операции по оказанию влияния используют ИИ для обхода систем обнаружения ботов — В новом отчете компания Two Six Technologies заявила, что российские и китайские поддельные аккаунты, вероятно, используют ИИ для повышения качества контента, а не для увеличения его объема и уменьшения количества ботоподобных действий. «ИИ позволяет и мотивирует противников создавать более качественный контент и более человекоподобные аккаунты», — говорится в отчете компании . «Поддельные аккаунты используют ИИ для повышения визуальной привлекательности своего контента. Для охвата более широкой аудитории они, вероятно, также используют его для перевода. Пророссийские и прокитайские аккаунты теперь публикуют контент медленнее, и все больше пророссийских аккаунтов остаются неактивными в течение длительного времени каждый день, имитируя спящего человека».
- Операция «Эсканео» нацелена на федеральные и финансовые организации Мексики — Благодаря обнаруженному серверу злоумышленника («62.171.185[.]97»), который выявил используемые злоумышленниками инструменты, цепочку эксплуатации и тактику обеспечения постоянного доступа, стала известна о масштабной кампании, направленной на правительства и финансовые учреждения Латинской Америки. «Кампания характеризуется использованием собственной распределенной системы разведки (Kimera), тщательно подобранного арсенала эксплойтов, нацеленных на устройства корпоративного периметра (Fortinet, Ivanti, Cisco), портативных наборов инструментов для горизонтального перемещения и многоуровневой инфраструктуры управления и контроля с использованием веб-оболочек Neo-reGeorg, обратных туннелей Chisel и скомпрометированных маршрутизаторов Cisco с постоянными GRE-туннелями», — говорится в сообщении CloudSEK . «Злоумышленник продемонстрировал способность работать в средах Windows и Linux, компрометировать системы баз данных SAP ERP и Oracle для выполнения команд, извлекать криптографические материалы и наборы данных Active Directory, а также поддерживать длительный доступ с помощью множества избыточных механизмов обеспечения постоянного доступа». Активность группы под названием PanchoVilla (она же MexicanMafia) оценивается как умеренно достоверная.
- Устранена уязвимость безопасности GNU Savannah — Фонд свободного программного обеспечения (FSF) заявил, что устранил уязвимость, продемонстрированную Hacktron, а также другие проблемы безопасности. «После тщательного анализа мы не обнаружили оснований полагать, что был получен доступ к конфиденциальным данным проекта или учетным данным, а также что произошла какая-либо компрометация цепочки поставок программного обеспечения Savannah», — говорится в заявлении FSF . «Хотя о первоначальной проблеме безопасности нам сообщили в начале мая, уязвимости были обнаружены в программном обеспечении, опубликованном примерно за два года до этого. Мы будем напрямую связываться с проектами, размещенными на Savannah, чтобы рассказать им о шагах, которые они могут предпринять для проверки и усиления безопасности своих проектов».
- В OpenBSD обнаружена уязвимость, позволяющая обойти аутентификацию, существовавшая 27 лет — Компания Argus сообщила об обнаружении 27-летней уязвимости в стеке PPP OpenBSD, которая могла использоваться для полного обхода протокола аутентификации по паролю (PAP). «Функция sppp_pap_input в OpenBSD использовала контролируемые злоумышленником поля длины в качестве длины сравнения bcmp для проверки учетных данных», — заявила компания . «Отправка полей имени и пароля нулевой длины приводила к безусловному возврату bcmp значения 0, полностью обходя аутентификацию PAP». Уязвимость была обнаружена в июле 1999 года. Исправление было выпущено 14 июня 2026 года.
- Использование функций ИИ в SQL Server 2025 для управления и контроля — SpecterOps выявил возможность использования встроенных функций ИИ в Microsoft SQL Server 2025, таких как sp_invoke_external_rest_endpoint, CREATE EXTERNAL MODEL и AI_GENERATE_EMBEDDINGS, в качестве практического канала для утечки данных и управления и контроля, при условии, что злоумышленник взломал учетную запись с ролью sysadmin в базе данных. Для противодействия этой угрозе необходимо проверять учетные записи пользователей баз данных SQL Server, проводить аудит и оповещения об использовании xp_cmdshell, заданий SQL Agent и сборок CLR, а также настраивать уведомления о любых изменениях в sys.external_models или при включении sp_invoke_external_rest_endpoint.
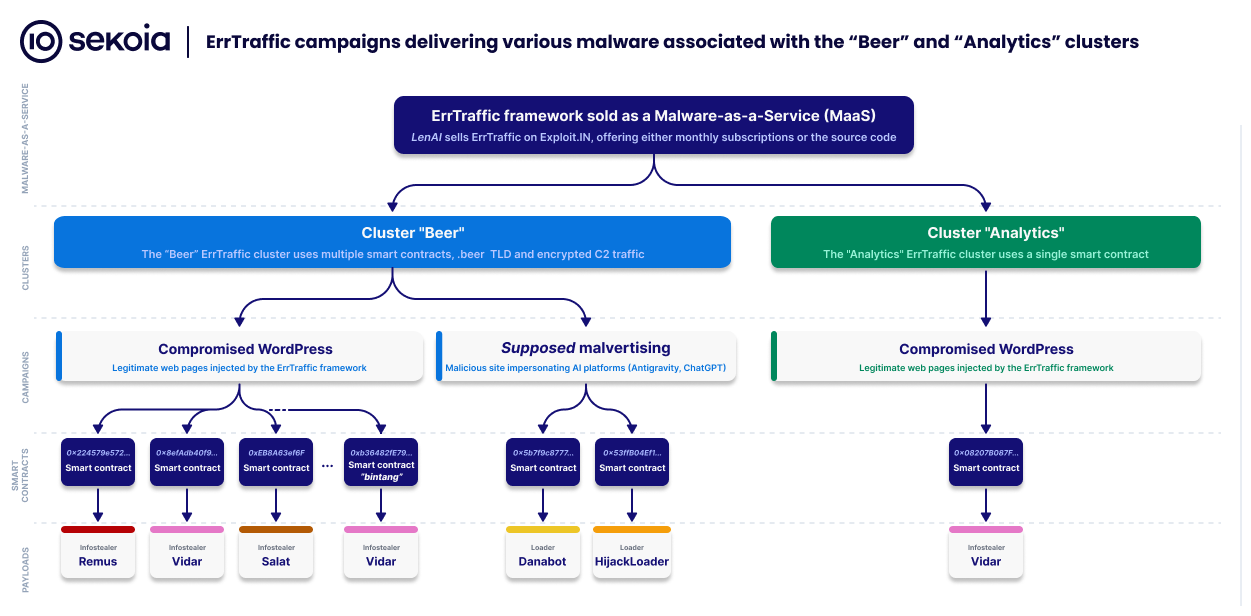
- ErrTraffic TDS раскрыт — Система распределения трафика (TDS) под названием ErrTraffic работает по модели «вредоносное ПО как услуга» (MaaS), позволяя злоумышленникам направлять пользователей к приманкам ClickFix. ErrTraffic — это JavaScript-фреймворк, внедряемый во скомпрометированные сайты WordPress. Он использует технику EtherHiding в качестве средства разрешения «мертвых точек», чтобы скрыть свою инфраструктуру управления и контроля (C2) внутри блокчейна. Анализ фреймворка, проведенный Sekoia, выявил два отдельных кластера активности: Analytics и Beer. В то время как Analytics взаимодействует с блокчейном Polygon для получения Vidar Stealer, кластер Beer распространяет несколько семейств вредоносных программ, включая Vidar, Stealc, Remus и Salat. Кроме того, кластер Analytics использовал вредоносные рекламные приманки, имитирующие инструменты ИИ, такие как Google Antigravity и OpenAI ChatGPT, для распространения DanaBot и Hijack Loader. Злоумышленник, использующий псевдоним LenAI, рекламировал и продавал фреймворк ErrTraffic, подписка на который стоила 380 долларов в месяц. Также было обнаружено, что злоумышленники использовали атаки с подбором учетных данных для получения первоначального доступа к учетным записям WordPress и установки PHP-бэкдоров на сайтах, маскируясь под... обязательный к использованию плагин .
- Вредоносные резюме приводят к появлению вредоносного ПО Xctdoor — Компания AhnLab раскрыла подробности новой кампании, использующей вредоносные файлы ярлыков Windows (LNK), замаскированные под резюме, которые при запуске отображают поддельные документы, одновременно внедряя дополнительные скрипты, которые затем используют загрузку DLL-библиотек для развертывания Xctdoor , бэкдора на языке Go, ранее приписываемого северокорейским хакерам. «Эта атака представляет собой метод выполнения файла LNK, замаскированного под обычный документ, с использованием планировщика задач и программы автозагрузки для обеспечения постоянного присутствия, а затем использования обычного исполняемого файла для запуска вредоносного ПО-бэкдора», — заявила AhnLab .
- Обход политик условного доступа Microsoft Entra — NetSPI сообщила, что обнаружила способ обойти политики условного доступа Microsoft Entra, используя уязвимость вложенной аутентификации приложений (Nested App Authentication) для возврата токенов доступа к Microsoft Graph API. «Было возможно использовать определенные потоки вложенной аутентификации приложений (или BroCI) для обхода любой политики условного доступа», — сказал исследователь безопасности Томас Бирн . «Эта уязвимость служила в основном механизмом сохранения активности, поскольку для возврата начального токена обновления перед выполнением уязвимых потоков аутентификации потребовалась бы успешная фишинговая атака». Microsoft уже выпустила исправление для этой проблемы.
- Мексиканский финансовый сектор стал мишенью для GitBait — По меньшей мере дюжина мексиканских банков подверглась атакам со стороны модульной фишинговой инфраструктуры под названием GitBait, которая использует размещенные на GitHub страницы и обфусцированные скрипты, а также централизованную утечку учетных данных через API SheetBest. По данным Group-IB , масштабная кампания продолжается уже три года. Эта деятельность «построена на полностью бессерверной архитектуре, которая использует GitHub Pages для размещения и API SheetBest для утечки учетных данных, что исключает необходимость в какой-либо выделенной бэкэнд-инфраструктуре». Считается, что жертвы получают доступ через распространенные каналы распространения фишинга, такие как SMS, мессенджеры, электронная почта или социальные сети. Во всех случаях жертва получает мошеннический URL-адрес, который ведет на фишинговую страницу, имитирующую доверенное финансовое учреждение. Фишинговые страницы собирают учетные данные пользователей, данные платежных карт, идентификаторы клиентов и пароли с помощью многоэтапного процесса, имитирующего легитимные банковские процедуры аутентификации. В некоторых случаях полученные данные передаются боту в Telegram, что свидетельствует об отклонении от механизма, основанного на SheetBest. Было выявлено более 100 доменов, связанных с этой кампанией.
- Атака с помощью массовых рассылок электронных писем приводит к появлению прокси-сервера на базе Deno и RAT-программы — Масштабная кампания по рассылке спама используется в качестве предлога для атаки на сотрудников с помощью поддельных звонков в Microsoft Teams от злоумышленника, выдающего себя за сотрудника внутренней ИТ-поддержки. Затем жертв убеждают загрузить и запустить вредоносный архив с поддельного портала самообслуживания. Архив содержит модульный троян удаленного доступа на базе Deno и структуру TCP-прокси, охватывающую четыре различных файла JavaScript. «Файлы JavaScript реализуют агент удаленного доступа и туннелирования на базе Deno», — заявили в InfoGuard Labs . «Основной бэкдор подключается к размещенной на CloudFront конечной точке C2 WebSocket, регистрирует метаданные идентификации жертвы, получает команды и передает трафик через локальные вспомогательные службы». Прокси превращает скомпрометированный хост в точку доступа к внутренней сети, позволяя злоумышленнику направлять трафик через машину жертвы.


Заключение
Урок этой недели: для большинства атак не нужен гениальный ход. Достаточно одного доверенного приложения, одного устаревшего логина, одного навязчивого плагина или одного пользователя, ищущего лёгкий путь.

