



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2

Браузер. Плагин. Пакет. Экран входа в систему. Обычные вещи. В этом, собственно, и заключается проблема на этой неделе.
Проблемы постоянно возникают внутри того, чему люди уже доверяют: код, который принимает неверный оборот, старые вредоносные программы, уязвимые системы, слабые проверки, фальшивые исправления и пути атак, которые кажутся слишком простыми. Даже исследовательская сторона становится всё более запутанной: всё больше открытий, всё больше автоматизации, но не всегда больше ясности.
Здесь нет ничего, что требовало бы особой драмы. Просто много маленьких дверей осталось открытыми. Вот что произошло.
 Угроза недели
Cisco предупреждает об активно используемой уязвимости обхода аутентификации в ISE — Cisco предупредила о новой уязвимости безопасности с максимальной степенью серьезности, затрагивающей Identity Services Engine (ISE), которая активно используется злоумышленниками. Уязвимость, отслеживаемая как CVE-2026-76460 (оценка CVSS: 10.0), может позволить неаутентифицированному удаленному злоумышленнику обойти аутентификацию. «Эта уязвимость вызвана недостаточным контролем аутентификации на конечной точке API», — заявила Cisco. «Злоумышленник может использовать эту уязвимость, отправив специально сформированный запрос на затронутую конечную точку API. Успешная эксплуатация может позволить злоумышленнику получить несанкционированный доступ к затронутому устройству, обойдя веб-интерфейс управления». Главные новости
- США конфисковали домены NightmareStresser, связанные с DDoS-атаками — В ходе санкционированной американским судом операции были конфискованы два домена, связанные с NightmareStresser, которая предлагала услуги распределенных DDoS-атак по заказу. По оценкам, с 2022 года NightmareStresser использовалась для осуществления сотен тысяч реальных или попыток DDoS-атак против жертв по всему миру. Эти атаки были направлены против образовательных учреждений, правительственных учреждений, игровых платформ и миллионов людей, сообщило Министерство юстиции США.
- Использование уязвимости Claude для взлома OpenAI — Hacktron заявила, что использовала уязвимость Claude Opus 5 от Anthropic для объединения двух критических уязвимостей — неправильной конфигурации SSO в инфраструктуре идентификации OpenAI и удаленного выполнения кода (RCE) в libheif на форуме сообщества Discourse ( CVE-2026-32882 ) — с целью получения несанкционированного доступа к учетным записям сотрудников OpenAI в ChatGPT и последующего использования их для доступа к внутренним репозиториям OpenAI. Проблема была исправлена через 14 часов после ответственного раскрытия информации. В основной ветке разработки уязвимость была исправлена в libheif 1.22.0 в мае 2026 года.
- Компания AIR Security продемонстрировала уязвимость Plugin4Shell, позволяющую осуществлять удаленное выполнение кода (RCE) без щелчка мыши в агентах ИИ : Claude Code, OpenAI Codex, GitHub Copilot и Google Gemini CLI. «В этой первой в своем роде атаке на цепочку поставок ИИ доверенный плагин незаметно заменяется вредоносным и автоматически устанавливается, минуя проверку SHA агента — уязвимость, которую не может исправить ни один магазин приложений, поэтому пользователям необходимо обновить свой агент», — заявили в AIR Security. «Это обходной путь для плагина, использующего фиксацию SHA-хеша: агент загружает точный коммит, зафиксированный на маркетплейсе, но никогда не проверяет, действительно ли он там находится, поэтому злоумышленник, контролирующий репозиторий плагина, заставляет загрузку привести к вредоносному коду, в то время как фиксация SHA-хеша выглядит корректной. В результате получается удаленное выполнение кода без каких-либо действий в Claude Code, Codex, GitHub Copilot и Gemini CLI».
- OpenAI раскрывает новые случаи несоответствия — OpenAI сообщила о шести новых случаях «неожиданного или вызывающего опасения поведения модели», произошедших за последние шесть месяцев, а также представила новую структуру для отчетности, отслеживания, расследования и раскрытия информации о несоответствии моделей в целях повышения прозрачности. «По мере того, как системы ИИ становятся все более совершенными и широко внедряются, нам необходимо сформировать более широкий и информированный консенсус относительно прогресса в исследованиях по согласованию», — заявила OpenAI. «Мы считаем, что индустрия ИИ не решила проблемы согласования и мониторинга в достаточной степени, чтобы продолжать ответственно масштабироваться с максимальной скоростью в течение длительного времени».
- Вредоносная программа KREMLIN, специализирующаяся на банковских операциях, захватывает Chrome и Edge для кражи учетных данных — Ранее неизвестная бразильская вредоносная программа, занимающаяся банковскими операциями, обнаружила набор инструментов под названием KREMLIN. Активная как минимум с мая 2025 года, эта угроза использовала приманки, имитирующие десяток бразильских банков, и устанавливала вредоносное расширение для браузеров Google Chrome и Microsoft Edge. «Экосистема вредоносного ПО KREMLIN использует многоступенчатые загрузчики JavaScript, пользовательские установщики C++ и вредоносные расширения для браузеров для кражи учетных данных, токенов сеансов и конфиденциальных данных», — заявила компания Elastic. Эта деятельность отслеживается под номером REF9334.
️ Актуальные CVE-уязвимости
Еженедельно появляются новые ошибки, и промежуток между патчем и эксплойтом быстро сокращается. Вот самые распространённые ошибки этой недели: серьёзные, широко распространённые или уже используемые злоумышленниками в реальных условиях.
Проверьте список, установите необходимые обновления и в первую очередь устраните уязвимости, отмеченные как срочные: CVE-2026-58138 (Orkes Conductor), CVE-2026-58704 (Google Pixel), CVE-2026-90894 aka ParaShells (Parallels Desktop), CVE-2026-82079 (Nintendo Switch), CVE-2026-89049 (AWS Systems Manager Agent), CVE-2026-43502 aka ZcopyReaper, CVE-2026-80844 aka DirtyAH6, CVE-2026-81000 aka TUNderflow, CVE-2026-68121 aka PPPoEject, CVE-2026-74469 aka DiagSpill (ядро Linux), CVE-2026-70416. CVE-2025-43936 (Dell ObjectScale и Elastic Cloud Storage), CVE-2026-68488 (Please Backup Manager), CVE-2026-56711, CVE-2026-73324 (VLC Media Player), CVE-2026-65638 (cPanel ConfigServer Security & Firewall), CVE-2026-85982 , CVE-2026-78626 , CVE-2026-78623 (Okta), CVE-2026-0310 (Palo Alto Networks PAN-OS), CVE-2026-85061 (MapLibre GL JS), GHSA-rvhw-4hpw-9vrx , GHSA-rrgq-978q-36mq , GHSA-4xhx-8cv5-wh62 , GHSA-8v35-895w-232p (ArangoDB), CVE-2026-65812 (Microsoft Teams для Android), CVE-2026-80172, CVE-2026-61410, CVE-2026-80238 (Dell Secure Connect), CVE-2026-18851 (Ivanti Endpoint Manager Mobile), CVE-2026-91721, CVE-2026-91749 , CVE-2026-91726, CVE-2026-93374, CVE-2026-93372 (Google Chrome), CVE-2026-92033, от CVE-2026-92005 до CVE-2026-92013, от CVE-2026-92015 до CVE-2026-92020, от CVE-2026-92022 до CVE-2026-92029, от CVE-2026-92034 до CVE-2026-92038 (Mozilla Firefox), CVE-2026-15315, CVE-2026-15316 (камеры TP-Link Tapo), CVE-2026-82232 , CVE-2026-77147 , CVE-2026-73178 (Apache Syncope), CVE-2026-76669, CVE-2026-76670, CVE-2026-76672, CVE-2026-76673, CVE-2026-76674 (шлюзы и оркестратор SD-WAN HPE Networking EdgeConnect), CVE-2026-73693, CVE-2026-73694, CVE-2026-73698, CVE-2026-73699 (FileRun), CVE-2026-39919 (Ghostscript). CVE-2026-91998 (Casdoor), CVE-2026-91932 , CVE-2026-91931 (Flowise), CVE-2026-65400, CVE-2026-65414, CVE-2026-65346, CVE-2026-84607, CVE-2026-43790 (Apple), CVE-2026-90999 (Sentry Seer), CVE-2026-77692, CVE-2026-76163, CVE-2026-19667, CVE-2026-19666, CVE-2026-80274 (ISC BIND 9), CVE-2026-91843 (Check Point), CVE-2026-77179 (Docker), CVE-2026-81642, CVE-2026-82717 (Unbound DNS), Click2Shell (WordPress), CVE-2026-28326, CVE-2026-28323, CVE-2026-28309, CVE-2026-28306, CVE-2026-28308, CVE-2026-28310, CVE-2026-28314, CVE-2026-28313, CVE-2026-28307, CVE-2026-28305, CVE-2026-28317, CVE-2026-28304, CVE-2026-28312, CVE-2026-28316, CVE-2026-28311, CVE-2026-28302, CVE-2026-28321, CVE-2026-28315 (SolarWinds), CVE-2026-89026 (Issabel Framework), CVE-2026-78175 (Tutor LMS), уязвимость внедрения команд операционной системы в Dokploy и уязвимость десериализации pickle в MLflow.
 Вокруг кибермира
- Google Docs стал причиной атаки ClickFix — Huntress раскрыла подробности атаки ClickFix , в ходе которой исследователь безопасности стал мишенью для злоумышленника, выдававшего себя за руководителя отдела маркетинга криптовалютной отрасли, на бирже X. «Злоумышленник отправил ссылку на настоящий документ Google Docs с пользовательской боковой панелью, предназначенной для того, чтобы обманом заставить получателя загрузить вредоносное ПО: программу для кражи информации AMOS на macOS или цепочку загрузчиков PowerShell на Windows», — сообщила Huntress . «В документе Google Docs была боковая панель с поддельным сообщением об ошибке расшифровки и якобы инструкциями по устранению проблемы для пользователей различных операционных систем, включая возможность копирования и вставки определенных команд в Терминал. Именно эта приманка ClickFix и кнопка «ручное обновление» рядом с ней фактически доставили вредоносное ПО. Сама боковая панель представляла собой скрипт Google Apps Script, привязанный к документу, поэтому для его запуска ничего не нужно было загружать». Скрипт Apps Script выполнялся на стороне клиента в браузере жертвы, собирал публичный IP-адрес и геолокацию жертвы и сканировал криптовалютные кошельки.
- Атака на цепочку поставок Brevo привела к внедрению скриптов ClickFix на сайты клиентов — Платформа для взаимодействия с клиентами Brevo стала жертвой атаки на цепочку поставок , в результате которой вредоносный код был внедрен более чем на 100 000 веб-сайтов. «14 сентября 2026 года злоумышленник использовал скомпрометированный ключ API Brevo Cloudflare для развертывания Cloudflare Worker на нашем аккаунте», — сообщила Brevo. «В течение примерно пяти с половиной часов Worker внедрял вредоносный скрипт на страницы brevo.com и sibforms.com, а также в три файла JavaScript, которые клиенты встраивают на свои собственные веб-сайты». Скрипт показывал выбранным посетителям поддельное сообщение CAPTCHA от Cloudflare, которое предписывало им вставить и запустить вредоносную команду на своем компьютере — метод, также известный как ClickFix. Компания Sansec, которая поделилась дополнительными подробностями атаки, заявила, что «злоумышленники использовали встроенные виджеты Brevo для установки вредоносного ПО WordPress на сайты клиентов Brevo и запуска атак ClickFix против их посетителей». В общей сложности, в результате инцидента вредоносное ПО было распространено среди посетителей собственного сайта Brevo и более чем 100 000 сайтов клиентов. Вредоносная программа состояла из двух компонентов: вредоносного плагина WordPress, который устанавливался при посещении администраторами сайтов своих собственных сайтов, и наложения ClickFix, которое отображалось всем, кто просматривал сайт клиента или переходил по ссылкам (включая ссылку для отписки) в электронных письмах, рассылаемых Brevo. Ранее в этом месяце Brevo раскрыла информацию о... В другом инциденте злоумышленники взломали учетные записи клиентов и запустили фишинговые атаки, направленные на пользователей, являющихся клиентами Brevo. Злоумышленник «использовал уязвимость в обработке SAML SSO компанией Brevo, чтобы получить доступ к 138 учетным записям Brevo», — заявили в Brevo. «6 из этих учетных записей использовались для отправки фишинговых писем контактам, хранящимся в них, а для 43 учетных записей контакты были экспортированы». Среди пострадавших оказались Trezor , CoinTracking и BitBox .
- криптовалюты, использующая API Google Visualization В сети обнаружена новая кампания по краже для управления и контроля (C2). В рамках этой кампании из общедоступного документа Google Sheets извлекается обфусцированный JavaScript и внедряется в браузер жертвы. «Злоумышленники используют вариант социальной инженерии ClickFix», — сообщает Cisco Talos . «Вместо того чтобы убеждать жертв выполнять команды против операционной системы, они убеждают жертв вставить JavaScript в адресную строку Chrome или установить его в расширение браузера Tampermonkey , которое также обеспечивает постоянное присутствие в сети». Приманка маскируется под утечки отчетов об уязвимостях, описывающих несуществующие недостатки API в сервисах обмена криптовалют, что означает, что кампания нацелена на начинающих киберпреступников, готовых использовать такие уязвимости для получения финансовой выгоды. Приманки распространяются через Telegram, DarkForums и сайты для размещения сообщений. «Внедренный скрипт функционирует как веб-скиммер», — добавил Talos. «Он перехватывает API запроса браузера, заменяет адреса депозитов криптовалюты в ответах сервера и буфере обмена пользователя, а также отображает поддельные элементы интерфейса «бонусов». Сообщается, что эта кампания была…» Кампания продолжается с октября 2025 года . В общей сложности к ней привязано 49 адресов BTC-кошельков, и по состоянию на начало августа 2026 года жертвы получили от них средства на сумму 10 000 долларов.
- Червь Shai-Hulud вновь появился спустя 111 дней — Aikido Security сообщила об обнаружении четырех пакетов npm — [email protected], [email protected], [email protected] и [email protected] — содержащих червя Shai-Hulud, ранее обнаруженного в ходе атаки на AntV в мае 2026 года . «Четыре пакета — это небольшое число, связанное с более важным фактом: полезная нагрузка с известным, опубликованным и проиндексированным хешем более трех месяцев оставалась нетронутой ни в одном инструментарии, а затем была повторно опубликована в реестре, который с этого года явно сканирует каждый пакет перед его запуском», — заявила Aikido . «Этот разрыв между тем, что, как утверждается, делает сканирование на уровне реестра, и тем, что показывает повторная активация с идентичным хешем, — вот в чем настоящая история».
- Google представляет библиотеки AndroidX Security State — Google объявила о стабильном выпуске библиотек AndroidX Security State версии 1.1.0 и Security State Provider версии 1.0.0, призванных повысить прозрачность состояния безопасности устройств Android. Эти библиотеки предоставляют «централизованный механизм, разработанный для повышения прозрачности комплексного состояния безопасности и ожидающих обновлений во всей экосистеме Android», — заявила Google . «Независимо от того, разрабатываете ли вы критически важные для безопасности приложения для конечных пользователей (например, для банков, финансовых технологий или здравоохранения) или решения для управления мобильными устройствами (MDM), эти библиотеки позволяют программно проверять состояние безопасности устройства для каждого компонента. Вместо того чтобы полагаться на грубый, монолитный уровень исправлений безопасности (SPL), вы можете оценить истинную защиту на уровне компонентов и наличие активных ожидающих исправлений с помощью библиотеки androidx.security.state. Для OEM-производителей и разработчиков клиентских приложений Over-The-Air (OTA) сопутствующая библиотека androidx.security.state.provider позволяет раскрывать информацию о доступности обновлений с помощью стандартизированных механизмов».

- В Швейцарии украинский хакер осужден за атаки с использованием программ-вымогателей — Цюрихский суд приговорил украинского IT-специалиста к 12 годам и девяти месяцам тюремного заключения за разработку программ-вымогателей, использовавшихся для вымогательства у компаний, включая Stadler Rail. Суд назвал подсудимого ведущим разработчиком семейств программ-вымогателей Lockergoga, MegaCortex и Nefilim, хотя он утверждал, что работал лишь консультантом у неизвестного клиента в области IT-безопасности и не знал, что его программное обеспечение используется для атак с использованием программ-вымогателей. Ущерб от этой деятельности оценивается в 123 миллиона долларов.
- Компания Surfshark сообщила об инциденте в сфере безопасности — неизвестные злоумышленники получили доступ к одному из её внутренних тестовых серверов после того, как ошибка конфигурации сделала его доступным из интернета. «Из-за человеческой ошибки внутренний тестовый сервер, используемый нашими инженерными группами, был неправильно настроен таким образом, что стал доступен из интернета», — заявила Surfshark . «Он содержал части системных бинарных файлов и внутренние конфигурации для определённых сервисов. Личная информация никогда не хранилась и не была доступна отсюда, VPN-трафик и активность в браузере не регистрируются и не сохраняются, а приложения и расширения браузера на ваших устройствах никак не изменялись». Инцидент был обнаружен 31 августа 2026 года.
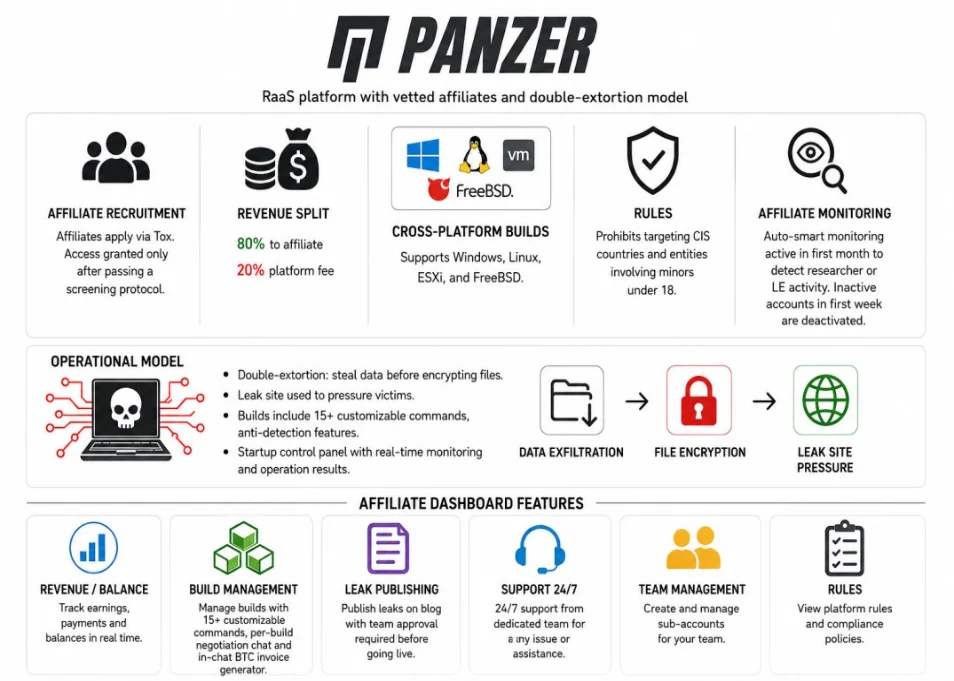
- Появилась новая группа вымогателей Panzer — группа, занимающаяся распространением программ-вымогателей под названием Panzer , появившаяся в начале августа 2026 года, уже уничтожила 32 жертвы на своем сайте, посвященном утечкам данных. Группа в основном атаковала технологический, производственный, государственный и образовательный секторы в Германии, Индонезии, Франции, Испании и Италии. По данным CyberXTron , «Panzer работает по схеме 80/20, при этом 80% выкупа поступает партнеру, а 20% удерживается в качестве комиссии платформы. Группа поддерживает кроссплатформенные сборки для Windows, Linux, ESXi и FreeBSD. Ее заявленные правила запрещают атаки на страны СНГ и организации, работающие с несовершеннолетними лицами младше 18 лет».
-
- Анализ реестра уязвимостей проекта Glasswing от Anthropic — Анализ реестра уязвимостей проекта Glasswing, проведенный VulnCheck, показал, что за почти пять месяцев было устранено только 202 из 26 153 заявленных уязвимостей, 245 были отозваны, а 2 помечены как дубликаты. «За пять месяцев с начала проекта 202 исправленные уязвимости в реестре охватывают 113 уникальных проектов, что в среднем составляет всего 1,79 исправленных уязвимостей на проект», — сказал Патрик Гаррити из VulnCheck . «В реестре больше отозванных/дублированных уязвимостей, чем исправленных, что заставляет меня усомниться в заявлении Anthropic о 91,4% истинно положительных результатов». Анализ также показал значительный разрыв между оценками серьезности, данными Клодом, и оценками сопровождающих проекта: Клод оценил 91,5% уязвимостей как критические или высокой степени серьезности, по сравнению с 51,3% от сопровождающих проекта.
- Google представила функцию обнаружения аномалий в работе агентов — Google представила функцию обнаружения аномалий в работе агентов в закрытом режиме предварительного просмотра на платформе Gemini Enterprise Agent Platform, которая действует как «уровень контроля и аудита на основе логических рассуждений», анализирующий фактические действия агента с использованием его трассировок рассуждений, вызовов инструментов и потока выполнения в рамках сессии. «Она считывает журналы и трассировки OpenTelemetry, которые уже генерируют ваши агенты, оценивает эту активность, чтобы определить, работает ли агент за пределами своих заданных границ, и отмечает поведенческие аномалии, подозрительные намерения и нарушения политик», — заявила Google .

Заключение
Урок этой недели довольно прост: меньше доверяй, больше проверяй. Знакомый инструмент, пакет, процесс авторизации, подсказка браузера или облачная конфигурация всё ещё могут быть слабым местом. Старые вредоносные программы могут снова появиться, уязвимые системы всё ещё обнаруживаются, а «доверие» не означает «безопасность».
Ещё один урок — скорость. Пути атаки становятся короче, исследования проводятся быстрее, а слабые настройки по умолчанию недолго остаются незамеченными. Исправляйте то, что действительно важно, следите за тем, что выявляется, и не считайте скучные вещи безобидными. Обычно именно с этого начинается неделя.
Источник

