



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
В наши дни кибербезопасность находится под пристальным вниманием, особенно в связи с тем, что всё больше атак с использованием искусственного интеллекта, таких как Scattered Spider, могут применять различные методы, позволяющие распространить и ускорить их воздействие, а также замаскировать свои действия. Это означает, что защита современных сетей требует более быстрого, изощрённого и тщательного реагирования.
Искусственный интеллект начинает набирать обороты: группа Google по анализу угроз отслеживает новые и развивающиеся методы атак с использованием ИИ, включая инструменты ИИ, способные обходить средства защиты, генерировать вредоносные скрипты и автоматически избегать обнаружения. Компания Anthropic зафиксировала то, что она называет первым известным случаем использования оркестровки на основе ИИ для объединения различных частей вредоносного ПО с целью проведения сетевой разведки, обнаружения уязвимостей, перемещения по целевой сети и сбора данных.
Такое управление с помощью ИИ может происходить с такой скоростью и в таких масштабах, что легко перегрузит ручные методы обнаружения и устранения угроз. Это новые атаки во всех смыслах этого слова, использующие автоматизацию и интеллект алгоритмов машинного обучения для подрыва цифровой защиты.
Эти атаки — лишь начало того, как ИИ может использоваться для обхода традиционных средств защиты. Хотя история компрометации учетных данных насчитывает десятилетия, новизна заключается в масштабах, которых можно достичь всего несколькими запросами ИИ, и в том, как это позволяет использовать сбор данных с помощью ИИ для получения огромного количества украденных данных.
Это лишь один из способов использования ИИ злоумышленниками. В отчете Cloud Security Alliance от июня 2025 года перечислено более 70 различных способов использования автономных агентов на основе ИИ для атак на корпоративные системы, и показано, как эти агенты значительно расширяют поверхность атаки за пределы традиционных границ доверия и методов обеспечения безопасности.
Действительно, ничто больше не является безопасным, и мы прочно обосновались в эпоху нулевого доверия. С тех пор как этот термин впервые был введен Джоном Киндервагом в 2009 году, когда он работал в Forrester Research, он превратился в почти универсальный набор ситуаций. Разница с современными сетями заключается в том, что аналитики SOC также не могут ничего принимать как должное и должны стать более эффективными в обнаружении и предотвращении атак, независимо от их источника.
Почему NDR важен в борьбе с атаками, основанными на искусственном интеллекте
В поисках более эффективных способов защиты от новых угроз со стороны ИИ организации обращаются к анализу сетевой видимости, чтобы понять, как эти методы могут быть полезны в качестве защитного механизма.
В отличие от устаревших решений, которые сосредоточены на блокировании известных сигнатур трафика или полагаются на ручное расследование, системы обнаружения и реагирования в сети (NDR) непрерывно отслеживают и анализируют сетевые данные, предоставляют информацию в режиме реального времени для обнаружения быстро распространяющихся, обманчивых угроз на основе ИИ и автоматически выявляют аномальные передачи данных и закономерности сетевого трафика. Эти системы дополняют простую видимость сети аналитикой в реальном времени.
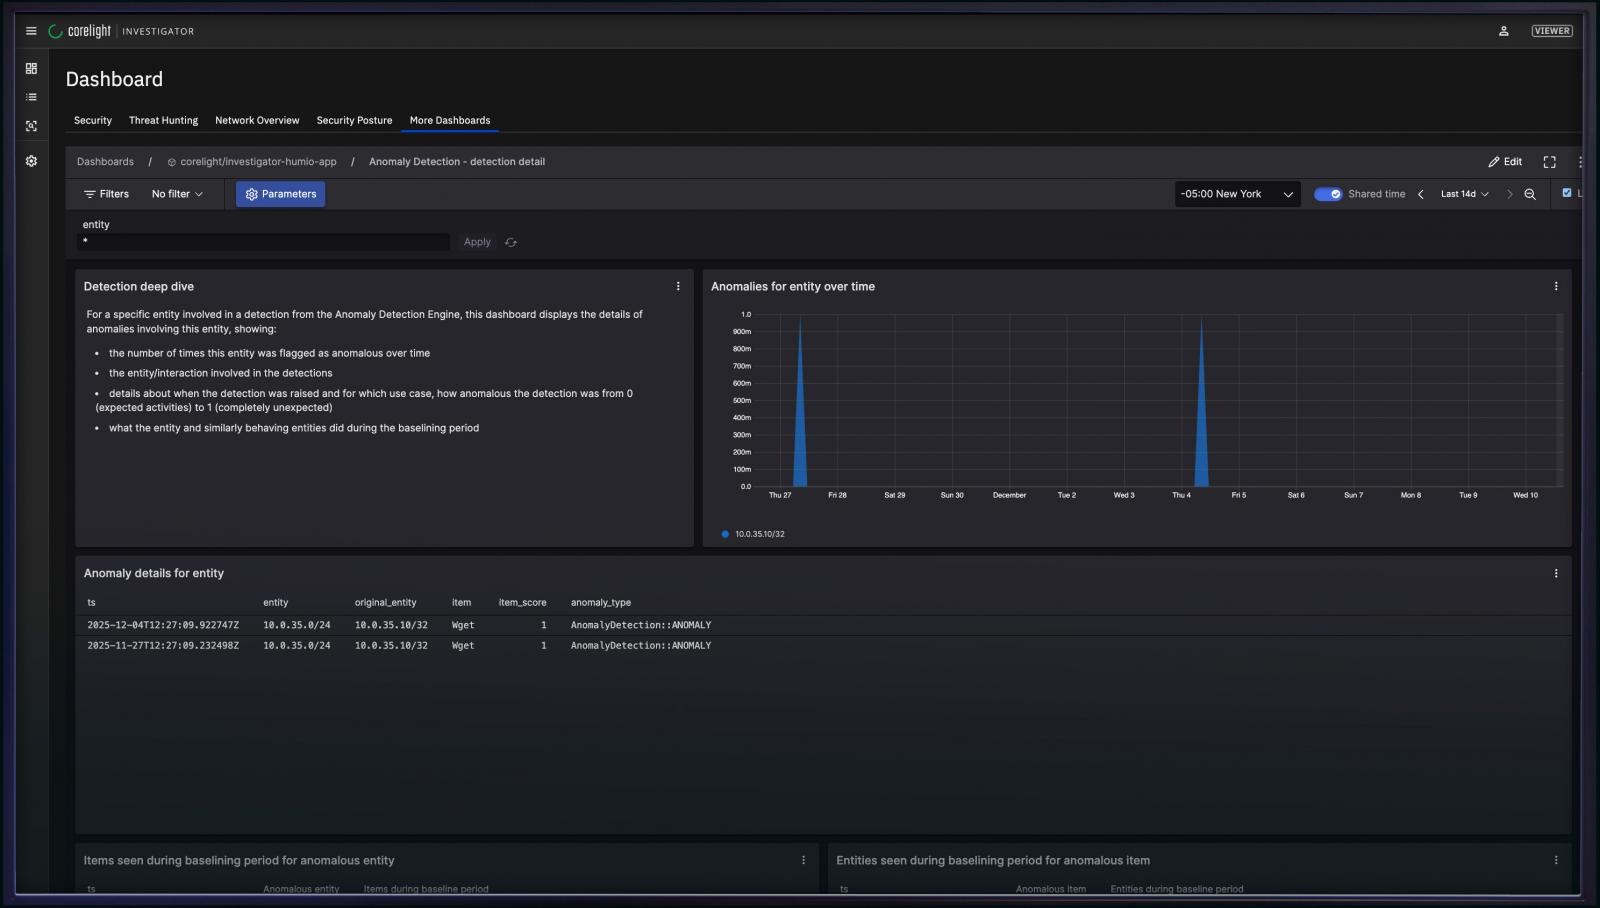
Современные устаревшие системы защиты были разработаны для борьбы с этими известными угрозами в эпоху, когда искусственный интеллект еще не мог создавать тысячи индивидуально настроенных вариантов вредоносного ПО.
Это может быть одной из причин роста числа поисковых запросов по теме «Решения для обнаружения и реагирования на сетевые инциденты», согласно данным Google Trends и Gartner Magic Quadrant™ по обнаружению и реагированию на сетевые инциденты . отчету
Вот как современные системы NDR могут противостоять атакам, осуществляемым с помощью искусственного интеллекта:
— Выявление и противодействие разведывательным кампаниям, осуществляемым с помощью ИИ, и другим быстро развивающимся полиморфным атакам. Общим для этих атак является возможность использования автоматизированных методов для проверки незащищенных точек входа или неустраненных уязвимостей. Это как если бы взломщик мог быстро открыть сотни запертых дверей, чтобы найти ту, которая была случайно оставлена открытой. Решение для обнаружения вторжений (NDR) способно справляться с большими объемами трафика, генерируемыми этими автоматизированными системами, и обрабатывать все эти данные своевременно, что крайне важно для обнаружения злоумышленника, скрывающегося среди обычной активности.
Системы NDR используют мониторинг в реальном времени для проверки всего сетевого трафика. Это позволяет им обнаруживать угрозы и восстанавливать хронологию и компоненты различных типов атак. Например, эти системы часто включают в себя различные методы автоматизации и искусственного интеллекта/машинного обучения для выявления таких вещей, как перемещение угроз по сети или другое аномальное поведение, которое является признаком уклонения злоумышленника от атаки. Решение NDR также должно уметь отделять ложные срабатывания от истинных, предоставляя при этом контекст и сетевые данные для расследования реальных угроз.
— Во-вторых, это позволяет обобщить и проанализировать происходящее в сетях и облачных средах предприятия. Например, можно рассчитать соотношение зашифрованного и незашифрованного трафика и сравнить его с историческим базовым показателем, или заметить, что сетевой маршрутизатор ранее никогда не использовал SSH для подключения к интернету, а теперь использует этот протокол. Или же можно выявить подключения к новым сервисам или IP-адресам. Подобная информация полезна для групп безопасности, предоставляя им более полный контекст во время расследований и помогая понять, как меняется сетевой трафик с течением времени.
— В-третьих, необходимо иметь возможность сохранять эти шаблоны на каком-либо носителе информации для последующего анализа и проверки. Система может распознавать и извлекать отдельные файлы и анализировать их для дальнейших действий, например, для настройки специальных политик, предотвращающих подобное поведение, или для отслеживания прошлых действий по обходу средств защиты. Например, можно зафиксировать некорректную загрузку файла с расширением изображения, таким как .jpg или .png, который на самом деле является исполняемым файлом и может стать основой для атаки.
— Наконец, возможность выносить вердикт о том, является ли то или иное событие безобидным, подозрительным или вредоносным , и делать это с помощью автоматизированных методов, выходящих за рамки распознавания простых сигнатур или поведения вредоносных программ. Это может помочь снизить нагрузку на аналитиков SOC и исключить ложные срабатывания. Используя упомянутый выше пример с эксплойтом SSH-трафика, хотя NDR не может просматривать зашифрованный трафик, он может легко определить, что это новая ситуация, и пометить ее как потенциальное злоупотребление благодаря своим возможностям мониторинга сети. Поскольку злоумышленники совершенствуют свои методы, используя все больше способов скрыть свои действия, становится все важнее быстро оценивать любые потенциально опасные события.
Поскольку противники все чаще используют ИИ для обхода традиционных средств защиты, мониторинг сети помогает центрам оперативного управления безопасностью (SOC) выявлять их действия. Независимо от того, исследуют ли они точки входа, перемещаются по сети или скрываются на виду, центры SOC перехватывают их до того, как будет нанесен реальный ущерб.
Уникальная сила NDR заключается в предоставлении аналитикам полезной информации для устранения проблем, которые традиционные инструменты игнорируют или скрывают в своих журналах. Специалисты по реагированию на инциденты могут быстро расследовать необычный сетевой трафик или подозрительное использование приложений, выявлять скрытое вредоносное ПО или злоумышленников и быстрее разрешать инциденты. Это дает им возможность уменьшить масштабы последствий заражения вредоносным ПО или предотвратить кражу конфиденциальных данных злоумышленниками.
Благодаря широкой видимости окружающей среды и более быстрому реагированию, NDR обеспечивает организациям гибкость, подготавливая их к будущему, в котором злоумышленники будут использовать постоянно развивающиеся тактики, основанные на искусственном интеллекте.

