



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленники злоупотребляют функцией привязки легитимных устройств для взлома учетных записей WhatsApp с помощью кодов сопряжения в рамках кампании под названием GhostPairing.
Этот тип атаки не требует аутентификации, поскольку жертву обманом заставляют связать браузер злоумышленника с устройством WhatsApp.
Таким образом, злоумышленники получают доступ к полной истории переписки и общим медиафайлам и могут использовать эту информацию для выдачи себя за других пользователей или совершения мошенничества.
Компания Gen Digital (ранее известная как Symantec Corporation и NortonLifeLock) заявляет, что кампания впервые была обнаружена в Чехии, но предупреждает, что механизм распространения позволяет ей распространяться на другие регионы, а взломанные аккаунты служат трамплином для достижения новых целей.
Как работает GhostPairing
Атака начинается с короткого сообщения от знакомого контакта, содержащего ссылку, якобы ведущую к онлайн-фотографии жертвы. Чтобы внушить доверие, ссылка отображается в виде предварительного просмотра контента из Facebook.
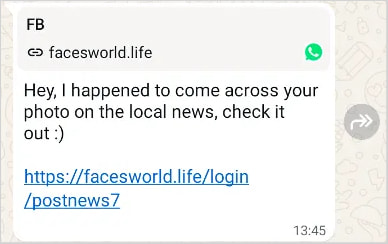
Вредоносное сообщение отправлено адресату.
Источник: Gen Digital
Кроме того, ссылка ведет жертву на поддельную страницу Facebook, размещенную на доменах с опечаткой или похожими названиями, где сообщается, что для доступа к контенту пользователям необходимо пройти верификацию, войдя в систему.
Страница подтверждения вводит в заблуждение и на самом деле запускает процесс сопряжения устройств в WhatsApp. Жертвам предлагается указать свой номер телефона, который злоумышленник использует для запуска легитимного процесса привязки устройства или входа в систему.
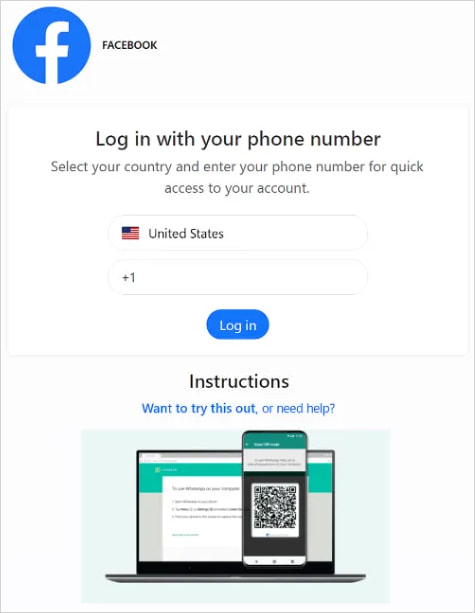
Фейковый сайт в Facebook
Источник: Gen Digital
WhatsApp генерирует код сопряжения, который злоумышленник отображает на поддельной странице. WhatsApp также предлагает жертве ввести этот код, чтобы привязать новое устройство к своей учетной записи.
Хотя в сообщении WhatsApp четко указано, что уведомление предназначено для попытки привязать новое устройство к учетной записи, пользователи, скорее всего, его пропустят.
Как только жертва вводит код сопряжения, злоумышленник получает полный доступ к учетной записи, не обходя никаких средств защиты.
WhatsApp Web предоставляет доступ к новым сообщениям в режиме реального времени и позволяет просматривать или загружать опубликованные медиафайлы. Его можно использовать для отправки сообщений и пересылки их доступным контактам и группам.
«Многие жертвы не знают, что в фоновом режиме было добавлено второе устройство, что делает мошенничество еще более опасным — преступники скрываются в вашем аккаунте, следя за каждой вашей перепиской, даже без вашего ведома», — предупреждает Gen Digital .
Единственный способ обнаружить взлом — перейти в «Настройки» → «Связанные устройства» и проверить наличие неавторизованных устройств, связанных с учетной записью.
Пользователям рекомендуется блокировать и сообщать о подозрительных сообщениях, а также активировать двухфакторную аутентификацию для защиты учетной записи. Если вы спешите принять меры, всегда следует уделить этому время, проанализировать полученное сообщение, оценить его смысл и убедиться, что человек, связавшийся с вами, действительно тот, за кого себя выдает.
Следует отметить, что привязка устройств также возможна путем сканирования QR-кода с помощью мобильного приложения WhatsApp.
Эта функция доступна во многих мессенджерах и использовалась российскими хакерами для получения доступа к интересующим их учетным записям Signal. ранее

