



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1

Современные злоумышленники, занимающиеся кражей информации, значительно расширили сферу применения кражи учетных данных, выйдя далеко за рамки имен пользователей и паролей. За последний год масштабы таких кампаний значительно возросли, и теперь они нацелены практически на пользователей, не делая различий между сотрудниками корпораций и частными лицами, использующими личные устройства.
Эти вредоносные программы обычно собирают учетные данные, а также более обширные данные о сеансах и активности пользователей. Полученные наборы данных агрегируются и продаются брокерами первоначального доступа, а затем повторно используются в атаках, направленных как на личные, так и на корпоративные среды.
Чтобы лучше понять масштабы и последствия этой деятельности, исследователи Specops проанализировали более 90 000 утечек данных, полученных от программ-похитителей информации, содержащих более 800 миллионов строк данных, собранных во время активных заражений.
В наборы данных входили учетные данные, файлы cookie браузера, история просмотров и системные файлы, хранящиеся локально на скомпрометированных машинах.
В результате вырисовывается четкая картина того, как дампы, полученные с помощью программ-похитителей информации, позволяют злоумышленникам связывать технические данные с реальными пользователями, организациями и моделями поведения , что делает единичное заражение ценным еще долго после первоначального взлома
Когда украденные учетные данные становятся персональными данными, позволяющими установить личность.
Наибольший риск заключается в том, насколько легко злоумышленники, использующие утечки информации, связывают множество учетных записей и действий с одним реальным человеком. Эти утечки регулярно раскрывают повторно используемые имена учетных записей в разных службах, имена пользователей Windows, файлы, хранящиеся в пользовательских каталогах, данные активных сессий и подробные записи активности в различных средах.
В совокупности эти сигналы позволяют злоумышленникам перейти от идентификации отдельных скомпрометированных учетных данных к идентификации личности, ее работодателя и, возможно, должности в организации.
Эта конвергенция стирает границу между личной и профессиональной идентичностью, существование которой до сих пор предполагается во многих моделях безопасности. То, что может начаться с компрометации личного устройства, может быстро перерасти в риск корпоративного уровня .
Specops Password Policy помогает организациям разорвать эту связь, постоянно сканируя Active Directory по базе данных, содержащей более 5,4 миллиарда известных скомпрометированных учетных данных, вместо того, чтобы проверять пароли только при создании или сбросе.
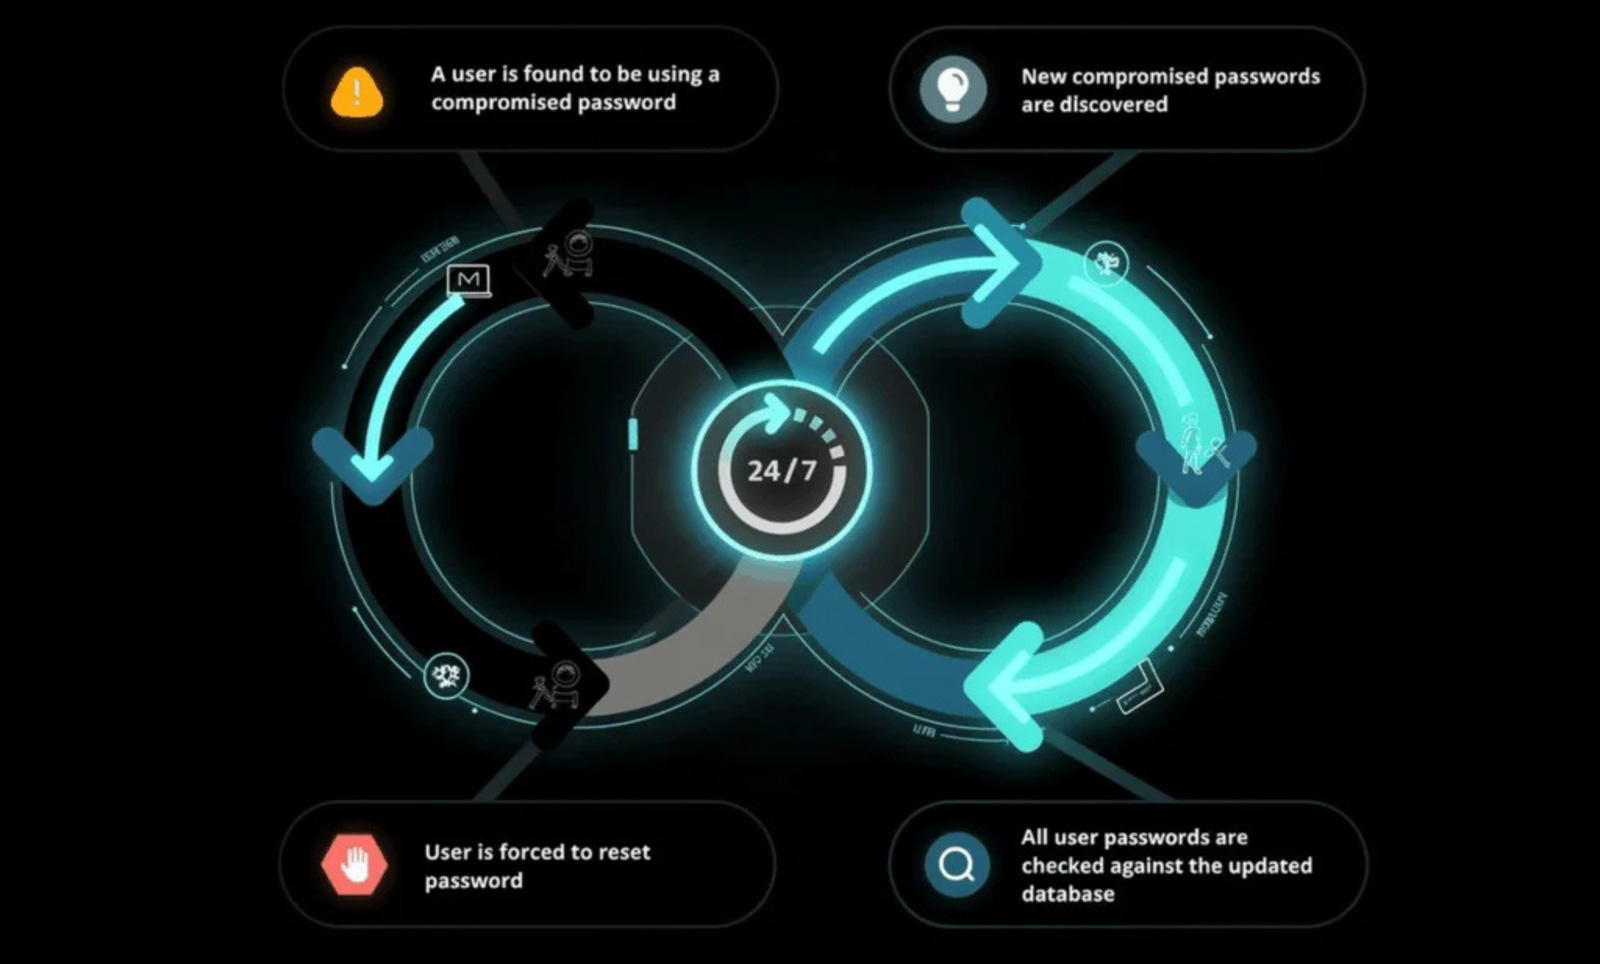
Учетные данные, которые уже были скомпрометированы, блокируются от установки или повторного использования, даже если они технически соответствуют политике, что снижает риск повторного использования скомпрометированных паролей в личных и корпоративных учетных записях.
Откуда похитители информации получают ваши данные и как они их используют в своих целях
Набор данных содержал учетные данные и данные сессий, связанные с широким спектром сервисов , что иллюстрирует, как данные, полученные злоумышленниками, раскрывают как личность, так и доступ.
Профессиональные и корпоративные услуги
В наборе данных часто встречались LinkedIn, GitHub, Microsoft Teams, Outlook и корпоративные домены. Только на LinkedIn приходилось почти 900 000 записей, что обеспечивало прямой доступ от украденных данных к реальным именам, должностям и организационной принадлежности.
Для злоумышленников эта информация позволяет осуществлять целенаправленный фишинг, социальную инженерию и устанавливать приоритеты доступа, что может привести к проникновению в корпоративную среду, особенно там, где используется повторное использование паролей.
Личная идентичность и социальные платформы
YouTube, Facebook и аналогичные социальные сети также широко использовались для поиска вредоносного контента. Эти сервисы часто содержат реальные имена, фотографии и социальные связи, что облегчает проверку личности скомпрометированного пользователя и установление связи с другими учетными записями.
Эта корреляция значительно упрощает целенаправленную эксплуатацию.
Услуги, требующие особого внимания и сопряженные с высоким риском
В набор данных также вошли учетные данные и файлы cookie, связанные с конфиденциальными сервисами, включая правительственные и налоговые домены, такие как IRS и Канадское налоговое агентство, а также платформы с контентом для взрослых. Доступ к этим сервисам сопряжен с рисками, выходящими за рамки традиционного захвата учетных записей.
В предыдущих инцидентах злоумышленники использовали данные с платформ для взрослых в качестве рычага для вымогательства и шантажа. Когда эту деятельность можно связать с реальной личностью человека и его работодателем, потенциальные последствия быстро обостряются.
Осведомлён о безопасности, но всё же уязвим.
В наборе данных встречались такие домены, как Shodan и даже mil.gov, что подтверждает неприятную реальность: техническая осведомленность не равнозначна иммунитету.
Меры безопасности, применяемые в корпоративной среде, не всегда распространяются на персональные системы, однако уязвимости в этих системах все равно могут создавать риски для всего предприятия.
Почему похитители информации остаются такими эффективными
Раскрытие информации с помощью программ-похитителей происходит не из-за одной единственной ошибки, а из-за сочетания распространенных моделей поведения, повторяющихся в больших масштабах . Пользователи устанавливают приложения из нелегальных источников, повторно используют пароли для личных и корпоративных учетных записей и полагаются на хранение учетных данных в браузере для удобства.
Сохраненные в браузере учетные данные и платежные данные представляют особую ценность для злоумышленников.
Когда вредоносная программа похищает информацию, эти хранилища предоставляют злоумышленникам немедленный доступ к ценной информации, что значительно увеличивает последствия одной такой атаки.
Снижение последствий кражи учетных данных
После того как данные, полученные от злоумышленников, собраны и распространены, предотвращение уже не является единственной проблемой. Настоящий вопрос заключается в том, как быстро защитники смогут нейтрализовать их, прежде чем они будут использованы для горизонтального перемещения, захвата учетных записей или развертывания программ-вымогателей.
Поскольку дампы, полученные от программ-похитителей информации, часто распространяются в течение недель или месяцев до обнаружения, эффективные меры противодействия должны исходить из предположения, что некоторые учетные данные уже скомпрометированы.
Повторное использование паролей остается одним из наиболее надежных способов, с помощью которых злоумышленники используют данные для кражи информации. Учетные данные, полученные с личных устройств, регулярно проверяются в корпоративных средах, облачных сервисах и системах удаленного доступа, часто с успехом, даже если эти пароли соответствуют стандартным требованиям к сложности.
Нарушение возможности повторного использования напрямую снижает операционную ценность наборов данных, полученных от злоумышленников, и сокращает период, в течение которого эти данные могут быть использованы в корыстных целях.
В сочетании с более строгими политиками паролей, поддерживающими более длинные кодовые фразы и непрерывное их применение, эти меры контроля превращают безопасность паролей из статической настройки в активную меру по сдерживанию.
Все чаще утечки личных данных начинаются за пределами корпоративной сети, поэтому сокращение повторного использования и негативных последствий кражи учетных данных остается одним из наиболее эффективных способов разорвать цепочки атак, осуществляемых злоумышленниками, занимающимися кражей информации.

