



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В последние годы операции по краже криптовалюты значительно эволюционировали, выйдя далеко за рамки отдельных фишинговых страниц и мошеннических схем с поддельными NFT. То, что когда-то состояло в основном из отдельных лиц, запускающих вредоносные страницы для подключения кошельков, все больше превращается в структурированную подпольную сервисную экономику, построенную на платформах «Drainer-as-a-Service» (DaaS).
В отличие от традиционных вредоносных программ, программы для перекачки криптовалюты обычно используют методы социальной инженерии, а не взлом устройства. Жертв заманивают на поддельные сайты, посвященные криптовалютам, NFT, аирдропам или DeFi, и просят подключить свои кошельки. После одобрения вредоносной транзакции или подписи кошелька злоумышленник может перевести криптовалютные активы непосредственно из кошелька жертвы, часто в течение нескольких секунд.
Анализ, проведенный исследователями Flare на основе примерно 700 сообщений, собранных с подпольных форумов, чатов и каналов, связанных с «Lucifer DaaS», в период с января 2025 года по начало 2026 года, дает редкую возможность заглянуть внутрь современных систем очистки сточных вод.
Результаты исследования показывают, что экосистема становится все более профессиональной и ориентирована на развитие партнерской программы, автоматизацию, масштабируемость в борьбе с фишингом, обход защиты электронных кошельков и операционную устойчивость.
Проанализированные данные свидетельствуют о том, что современные подпольные компании все чаще функционируют аналогично легальным SaaS-бизнесам. Участники проекта Lucifer обсуждали выпуски программного обеспечения, исправления ошибок, партнерские комиссионные, поддержку клиентов, рекомендации по хостингу, автоматизацию развертывания, клонирование веб-сайтов и реферальные системы, что позволяет глубоко изучить эволюцию экосистем DaaS внутри подпольных сообществ.
Что такое сливное устройство и как оно работает?
Криптовалютный денароид — это инструмент, предназначенный для кражи криптовалютных активов непосредственно из кошельков жертв путем злоупотребления правами доступа к кошельку и подтверждением транзакций. Вместо взлома самого кошелька, злоумышленники обычно заманивают жертв на поддельные сайты, посвященные криптовалютам, NFT, аирдропам, DeFi или получению токенов, и обманом заставляют их подключить свои кошельки и подтвердить вредоносные запросы или подписи.
После получения разрешения злоумышленник может автоматически переводить токены, NFT или другие цифровые активы из кошелька жертвы в кошельки, контролируемые злоумышленником, зачастую в течение нескольких секунд и в нескольких блокчейнах.

Услуги по прочистке канализации
В этой модели оператор разрабатывает и поддерживает инфраструктуру для вывода средств, а партнеры привлекают жертв. Задача партнера — генерировать трафик через фишинговые ссылки , поддельные веб-сайты, взломанные аккаунты в социальных сетях, рекламу, спам или личные сообщения. Оператор DaaS обрабатывает взаимодействие с кошельком, логику транзакций, оповещения и поток вывода средств.
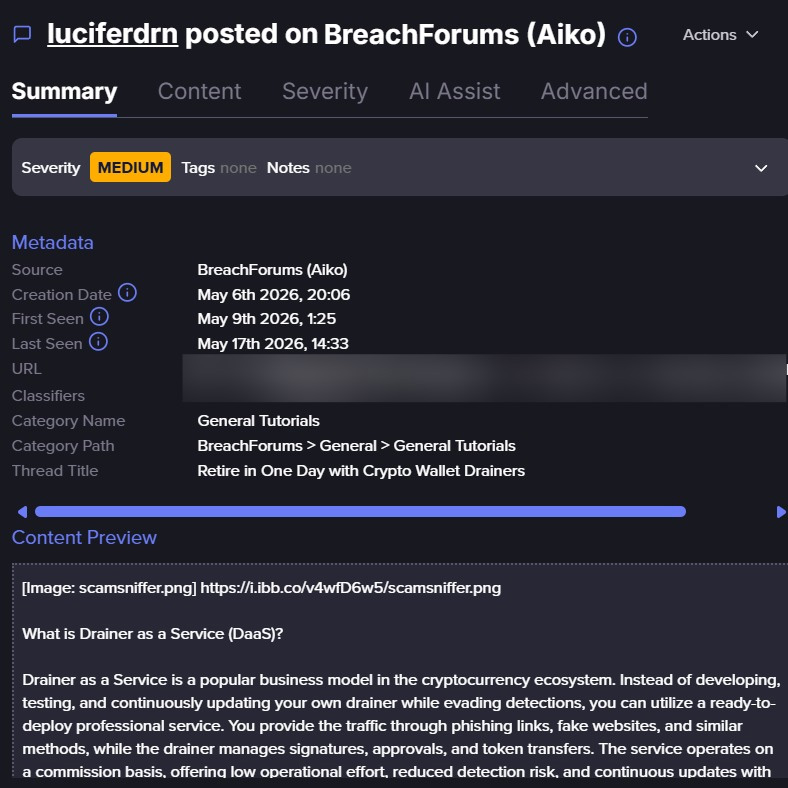
Набор данных Lucifer наглядно демонстрирует эту модель. В одном из рекламных постов злоумышленник объясняет, что партнеры обеспечивают «трафик через фишинговые ссылки, поддельные веб-сайты и аналогичные методы», в то время как сервис управляет «подписями, подтверждениями и переводами токенов». В том же посте сервис описывается как работающий на комиссионной основе, а Lucifer Drainer представляется как «профессиональное решение» с поддержкой ERC20, Permit2, внесетевыми подписями, обходом защиты кошельков, поддержкой мультичейнов и постоянными обновлениями продукта.

Эта формулировка важна. Операторы продают не одноразовый набор вредоносных программ. Они продают участие в платформе.

Их Telegram- канал подтверждает это. Lucifer неоднократно заявляет, что программное обеспечение «не продаётся», и что операторы получают 20% комиссионных с успешных «заходов». В мае 2025 года канал написал, что не продаёт и не сдаёт в аренду программное обеспечение, а делит между собой только «20% с каждого захода».
Это больше похоже на партнерскую модель программ-вымогателей, чем на старые фишинговые наборы. Пока разработчики поддерживают продукт, партнеры привлекают трафик для монетизации операции, а прибыль распределяется между участниками.
Люцифер как пример для изучения
На канале Lucifer показано, как операция по удалению примесей публично превращается в структурированную платформу DaaS.

В марте 2025 года группа анонсировала версию 6.6.6, рекламируя поддержку ERC20, возможность злоупотребления Permit2, внесетевые подписи, уведомления в Telegram, обход защиты кошельков и многоцепочечную функциональность. В том же анонсе вновь подчеркивалось, что программное обеспечение не продается и что операторы получают 20% комиссионных от успешных «запросов».
С тех пор канал все больше напоминал ленту новостей о разработке программного обеспечения, а не типичную операцию по распространению вредоносного ПО. Операторы анонсировали исправления ошибок, обновления совместимости с кошельками, поддержку Telegram в браузерах, улучшения развертывания и новые функции хостинга.
Одним из наиболее заметных нововведений стала функция клонирования веб-сайтов, которая позволяла партнерам клонировать фишинговые страницы и получать ZIP-файлы, предварительно загруженные последним кодом Lucifer.
Со временем процесс значительно сместился в сторону автоматизации. В более поздних обновлениях были внедрены рабочие процессы развертывания «без конфигурации», позволяющие партнерам загружать статические файлы, автоматически генерировать пакеты, готовые к фишингу, и развертывать инфраструктуру с минимальными ручными усилиями. Это значительно снизило технический барьер для партнеров.
зарегистрируйтесь для бесплатной пробной версии . Если вы еще не являетесь клиентом,
Более обширный набор данных также показывает, что Lucifer активно вербует сторонников в подпольных сообществах, где обсуждались и другие бренды фишинговых компаний, такие как Inferno, Angel, Venom, Nova, Ghost, Medusa, Vega и Monkey. Повторяющейся темой во всех сообщениях был «трафик». Операторы неоднократно подчеркивали, что партнерам нужны жертвы и возможности распространения фишинга больше, чем продвинутые технические навыки.
Однако группа также предупредила, что полные новички не приветствуются, предложив операторам отдавать приоритет опытным партнерам, способным генерировать надежный фишинговый трафик с минимальными операционными затратами.
Устойчивость после удаления
Как и другие подпольные службы, Lucifer также демонстрирует признаки операционной устойчивости.
В августе 2025 года их Telegram-боты были заблокированы, поэтому они поручили пользователям своего канала создать новых ботов и предоставить им права администратора. Группа также дала инструкции по устранению проблем с конфигурацией после миграции.
В ноябре 2025 года Люцифер заявил, что домен с документацией, размещенный на Google Firebase, был заблокирован после публикации исследовательских отчетов. В ответ группа перенесла документацию в InterPlanetary File System (IPFS — это децентрализованный протокол обмена файлами между пользователями, используемый для хранения и распространения данных), представив децентрализацию как способ поддержания работы после блокировки.
Это отражает поведение, наблюдаемое в более широкой экосистеме программ для выкачивания денег. В исследовании Check Point, посвященном "Inferno Drainer", описывается, как эта операция продолжала адаптироваться, несмотря на предупреждения кошельков, черные списки и средства защиты от фишинга.
Почему сантехнические устройства стали такими привлекательными для киберпреступников
Аферисты, использующие читы, стали популярны, потому что их методы соответствуют структуре современных криптопреступлений.
Криптовалюты ликвидны, быстро меняются и часто необратимы после перевода. Злоумышленникам не нужно взламывать банковский портал или ждать появления подставного счета. Успешное одобрение кошелька может мгновенно «опустошить» активы.
Они также извлекают выгоду из путаницы среди пользователей. Запросы на ввод данных в кошелек, подтверждения, подписи, разрешения и выделение токенов по-прежнему сложны для понимания многими пользователями. Злоумышленники используют эту сложность, заставляя вредоносные запросы выглядеть как обычные взаимодействия в Web3.
Злоупотребление механизмами авторизации Permit и Permit2 стало особенно привлекательным, поскольку эти механизмы позволяют передавать токены через подписанные разрешения, а не через очевидные прямые переводы. Это делает взаимодействие с пользователем менее тревожным, но при этом предоставляет злоумышленникам путь к получению активов.
За пределами Люцифера
Полученные данные свидетельствуют о том, что Lucifer является частью гораздо более широкой подпольной экосистемы, включающей операции и другие дорогостоящие сервисы, конкурирующие за партнеров, трафик и известность в подпольных сообществах.
Проанализированный набор данных Lucifer предоставляет редкую возможность заглянуть за кулисы современных операций DaaS. Собранные публикации раскрывают экосистему, ориентированную на непрерывное развитие, удержание партнеров, отказоустойчивость инфраструктуры, автоматизацию и масштабируемость операций.
Результаты исследования также показывают, как современные операции по извлечению криптоактивов все больше напоминают легитимные SaaS-компании. Вместо продажи статичного фишингового комплекта операторы DaaS теперь поддерживают активные платформы, разработанные для упрощения развертывания, снижения технических барьеров и максимизации эффективности партнерской программы.
Такие функции, как клонирование веб-сайтов, автоматическое развертывание ZIP-архивов, рабочие процессы «без конфигурации», партнерские комиссионные и каналы поддержки, демонстрируют, как операционная зрелость стала конкурентным преимуществом в экосистеме.
Криптовалютные мошеннические схемы больше не представляют собой изолированные фишинговые страницы, управляемые отдельными злоумышленниками, а все чаще становятся структурированными сервисными платформами, построенными на принципах масштабируемости и воспроизводимости. По мере того, как эти экосистемы продолжают снижать технический барьер для партнеров, операции по краже кошельков могут стать более доступными, автоматизированными и сложными для пресечения в больших масштабах.
Как распознать криптовалютный риелтор, прежде чем он опустошит ваш кошелек
Платформы DaaS разработаны таким образом, чтобы вредоносные действия с кошельками выглядели обыденно. Знание того, на что обращать внимание, — это первая линия защиты. Обращайте внимание на эти предупреждающие знаки, прежде чем подключать свой кошелек к любому криптовалютному сайту:
-
Требуется немедленное подключение кошелька на сайте, посвященном криптовалютам/NFT/аирдропам.
-
Неожиданные запросы на подпись или запрос на «Одобрение» до получения чего-либо.
-
Запросы на неограниченное количество одобрений токенов или разрешений Permit/Permit2.
-
Запросы типа «Заявка об отсутствии газа» или «внесетевая подпись», которые по-прежнему требуют подтверждения кошелька.
-
Искусственная срочность: «получить сейчас», «подтверждение кошелька», «ограниченное количество», «награды истекают».
-
Ссылки, полученные через Telegram, Discord, личные сообщения в X/Twitter или фейковые аккаунты службы поддержки.
-
Недавно созданные или подозрительные криптодомены.
-
Веб-сайты, клонированные с легитимных платформ DeFi, NFT или бирж.
-
Перед появлением запроса на открытие кошелька происходит несколько перенаправлений.
-
Предупреждения кошелька игнорируются или обходятся стороной.
-
Используется основной кошелек с крупными активами для неизвестных сайтов Web3.
-
Повторные запросы на переподключение или повторное подписание транзакций.
-
Аккаунты инфлюенсеров или проектов внезапно начинают размещать неожиданные ссылки на мятные монеты/заявки.
- Вкладки браузера автоматически открывают новые окна подтверждения кошелька.
- Детали транзакции, которые являются расплывчатыми, неполными или труднопонимаемыми.
- Для участия в кампаниях по предоставлению «бесплатных NFT» или «бесплатных токенов» требуется предварительное одобрение.
- Администраторы Discord или Telegram первыми отправляют пользователям личные сообщения.
- Веб-сайты просят пользователей отключить средства защиты кошельков.
- Кошелек опустел сразу после подписания сообщения, вместо того чтобы отправить средства вручную.
- Любая платформа, оказывающая давление на пользователей, требуя от них быстрых действий до проверки подлинности.

