



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Злоумышленники на X используют новости о Россе Ульбрихте, чтобы направить ничего не подозревающих пользователей на канал Telegram, который обманным путем заставляет их запустить код PowerShell, заражающий их вредоносным ПО.
Атака, обнаруженная vx-underground , представляет собой новый вариант тактики « Click-Fix », ставшей очень популярной среди злоумышленников для распространения вредоносного ПО за последний год .
Однако вместо исправления распространенных ошибок этот вариант выдает себя за систему проверки подлинности или кодировку, которую пользователи должны запустить, чтобы присоединиться к каналу.
В прошлом месяце исследователи из Guardio Labs и Infoblox представили новую кампанию , в которой используются страницы проверки CAPTCHA, предлагающие пользователям запускать команды PowerShell, чтобы убедиться, что они не бот.
Создателя Шелкового пути использовали как приманку
Росс Ульбрихт является основателем и основным оператором пресловутого даркнет-рынка Silk Road, который служил центром продажи и покупки незаконных товаров и услуг.В 2015 году этого человека приговорили к пожизненному заключению, что некоторые сочли чрезмерным, учитывая, что он содействовал совершению преступлений, а не совершал их лично.
Президент Трамп ранее выразил такое же мнение, пообещав помиловать Ульбрихта, как только он станет президентом США, и вчера он выполнил это обещание .
Злоумышленники воспользовались этим событием, используя поддельные, но проверенные учетные записи Росса Ульбрихта на X, чтобы перенаправлять людей на вредоносные каналы Telegram, представленные как официальные порталы Ульбрихта.
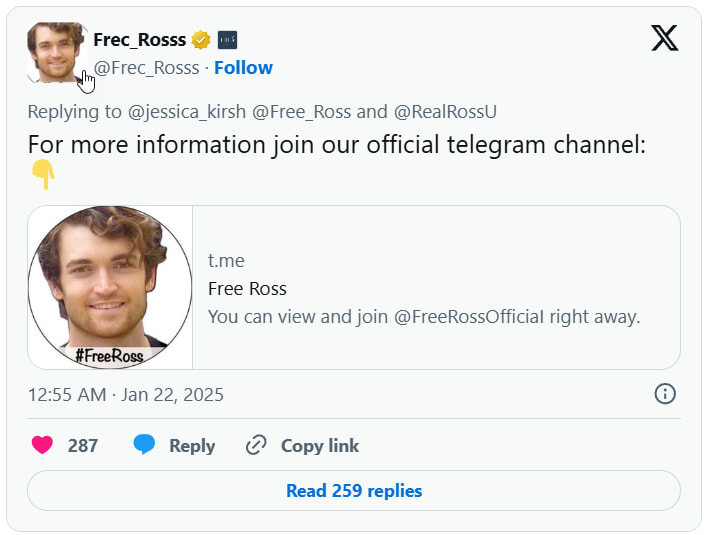
Источник: BleepingComputer
В Telegram пользователи встречают так называемый запрос на проверку личности под названием «Защита», который проводит пользователей через фальшивый процесс проверки.
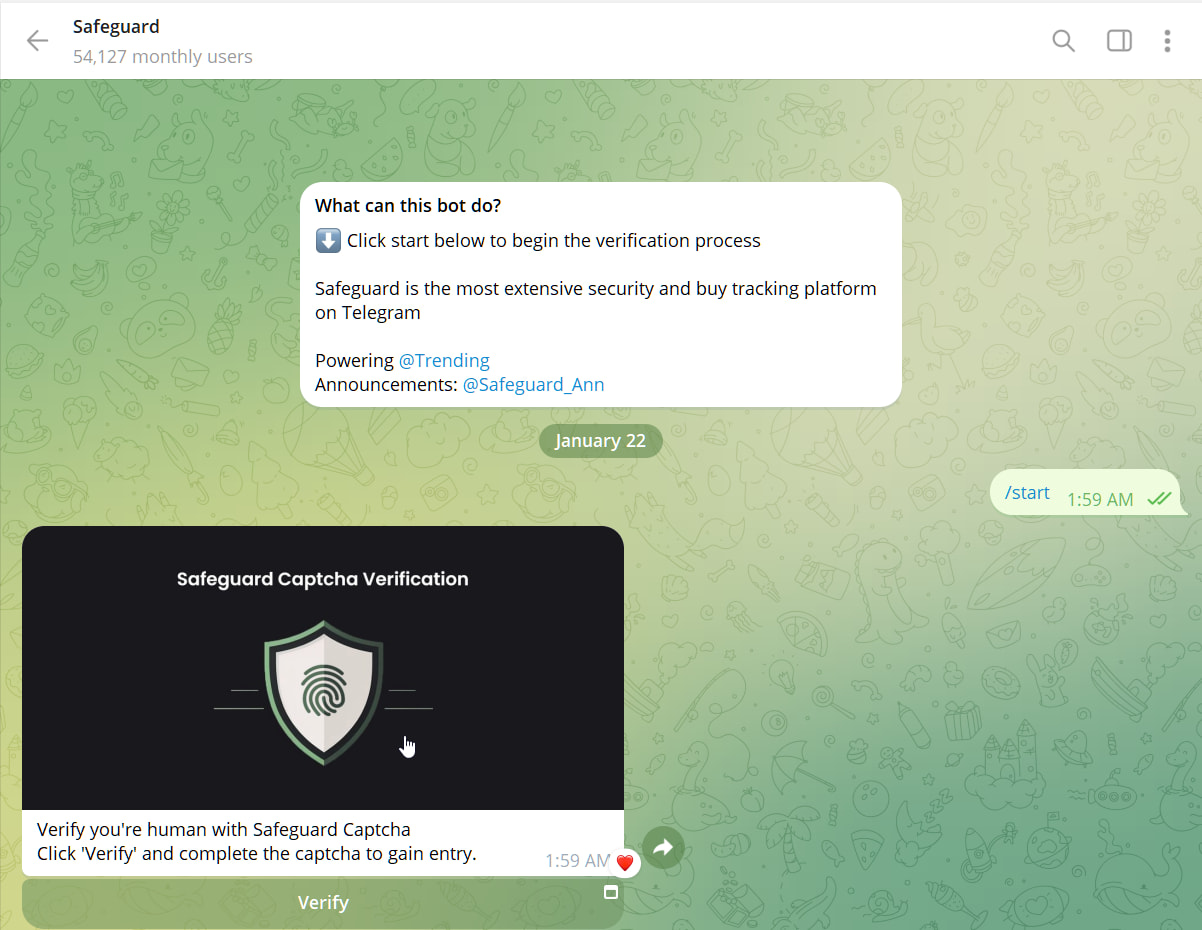
Представляем приманку для проверки личности
Источник: BleepingComputer
В конце пользователям показывают мини-приложение Telegram , которое отображает фальшивое диалоговое окно проверки. Это мини-приложение автоматически копирует команду PowerShell в буфер обмена устройства, а затем предлагает пользователю открыть диалоговое окно «Выполнить» Windows, вставить его и запустить.
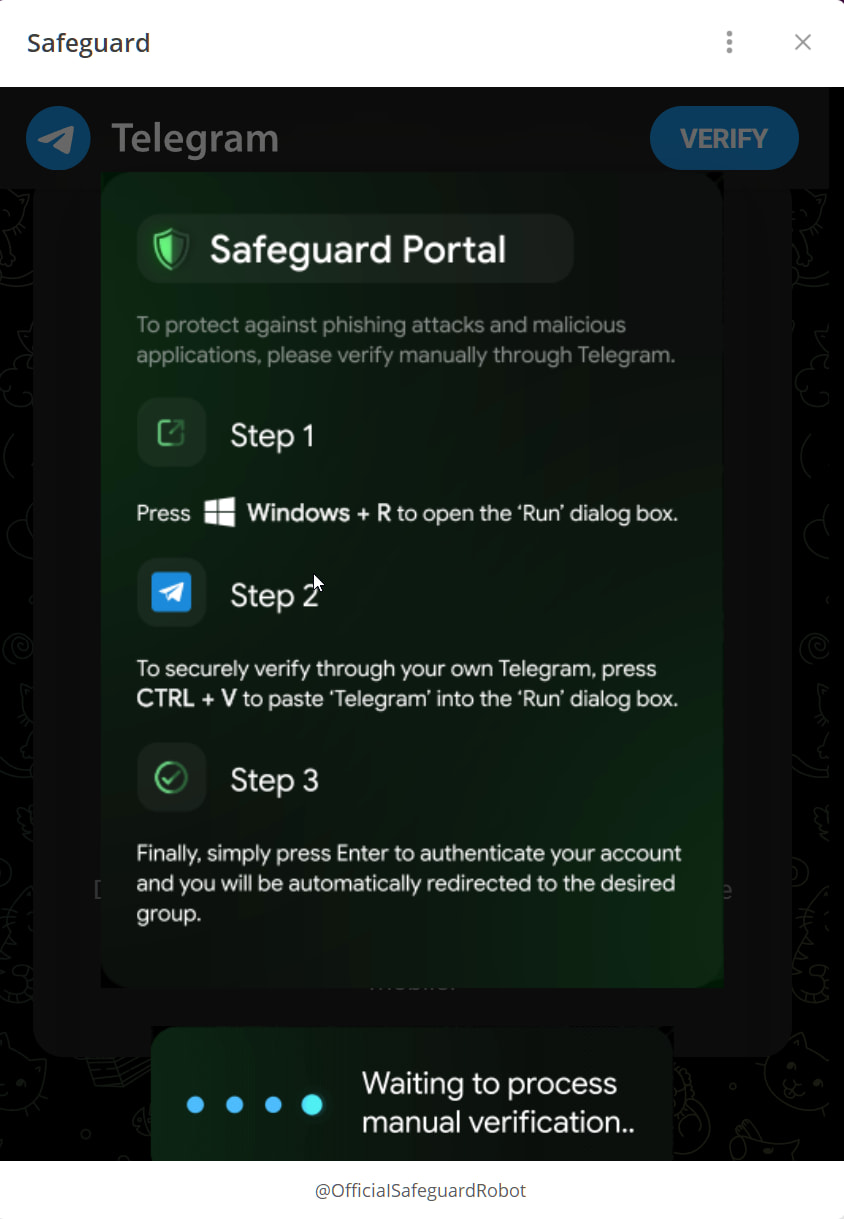
Источник: BleepingComputer
Код, скопированный в буфер обмена, загружает и выполняет сценарий PowerShell, который в конечном итоге загружает ZIP-файл по адресу http://openline[.]cyou.
Этот zip-файл содержит множество файлов, в том числеidentity-helper.exe [ VirusTotal ], который, как указывает комментарий на VirusTotal, может быть загрузчиком Cobalt Strike.
Cobalt Strike — это инструмент тестирования на проникновение, обычно используемый злоумышленниками для получения удаленного доступа к компьютеру и сетям, в которых они находятся. Эти типы инфекций обычно являются предшественниками атак с использованием программ-вымогателей и кражи данных.
Язык, используемый в процессе проверки, тщательно выбирается, чтобы не вызвать подозрений и сохранить ложную предпосылку проверки.
Пользователи никогда не должны выполнять что-либо, что они копируют в Интернете, в диалоговом окне «Выполнить» Windows или терминале PowerShell, если они не знают, что делают.
Если вы не уверены в чем-то, что вы скопировали в буфер обмена, вставьте это в программу чтения текста и проанализируйте его содержимое, при этом любое запутывание считается красным флажком.

