



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Хакер утверждает, что взломал базу данных Condé Nast и опубликовал якобы базу данных WIRED, содержащую более 2,3 миллиона записей о подписчиках, а также предупреждает о планах опубликовать еще до 40 миллионов записей о других ресурсах Condé Nast.
20 декабря злоумышленник, использующий псевдоним "Lovely", опубликовал базу данных на хакерском форуме, предложив доступ примерно за 2,30 доллара в системе кредитов сайта. В своем сообщении Lovely обвинил Condé Nast в игнорировании сообщений об уязвимостях и заявил, что компания не воспринимает безопасность всерьез.
«Condé Nast не заботится о безопасности данных своих пользователей. Нам потребовался целый месяц, чтобы убедить их устранить уязвимости на своих сайтах», — говорится в сообщении на хакерском форуме.
«В ближайшие несколько недель мы опубликуем ещё больше данных их пользователей (более 40 миллионов). Наслаждайтесь!»
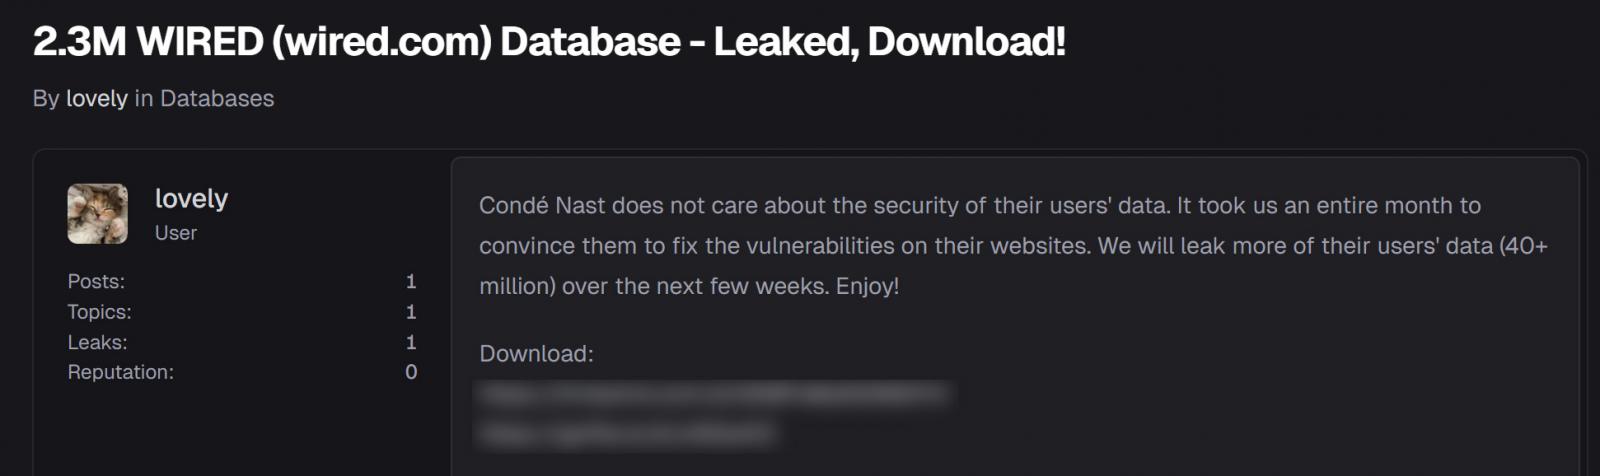
Источник: BleepingComputer
Позже тот же человек слил данные на другие хакерские форумы, где пользователям также приходилось тратить форумные кредиты, чтобы раскрыть пароль к архиву, содержащему эти данные.
Компания Lovely также поделилась рекордными данными по другим изданиям Condé Nast, данные которых, по их утверждению, были украдены, включая, судя по используемым аббревиатурам, The New Yorker, Epicurious, SELF, Vogue, Allure, Vanity Fair, Glamour, Men's Journal, Architectural Digest, Golf Digest, Teen Vogue, Style.com и Condé Nast Traveler.
Хотя Condé Nast пока не подтвердила факт взлома, BleepingComputer проанализировал утекшую базу данных и смог подтвердить, что двадцать записей принадлежат подлинным подписчикам WIRED.
Набор данных содержит 2 366 576 записей и 2 366 574 уникальных адреса электронной почты с временными метками от 26 апреля 1996 года до 9 сентября 2025 года.
Каждая запись содержит уникальный внутренний идентификатор подписчика, адрес электронной почты и необязательные данные, такие как имя и фамилия, номер телефона, физический адрес, пол и дата рождения. Многие из этих полей пусты.
В записях также содержатся отметки времени создания и обновления учетной записи, информация о последней сессии, а также поля, специфичные для WIRED, такие как отображаемое имя пользователя и даты создания и обновления учетной записи WIRED.
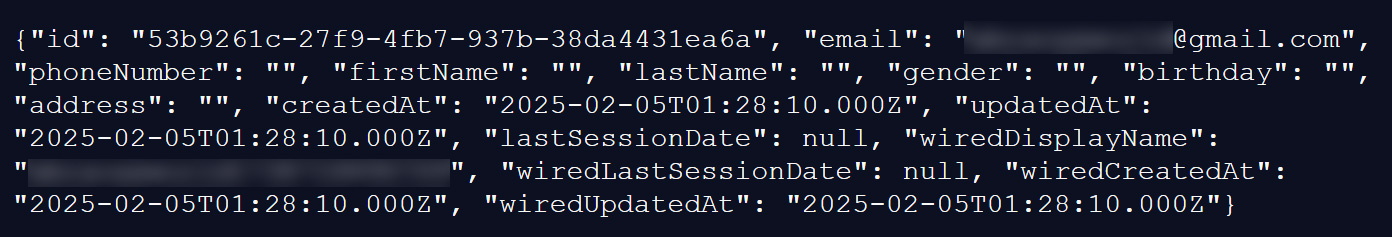
Источник: BleepingComputer
Хотя многие поля в записях пусты, некоторые содержат дополнительные личные данные.
Приблизительно 284 196 записей (12,01%) содержат как имя, так и фамилию, 194 361 запись (8,21%) содержит физический адрес, 67 223 записи (2,84%) содержат дату рождения, и 32 438 записей (1,37%) содержат номер телефона.
Значительно меньшая часть включает более полные профили, содержащие 1529 записей (0,06%), в которых указаны полное имя, дата рождения, номер телефона, адрес и пол.
Алон Гал, соучредитель и технический директор Hudson Rock, также подтвердил подлинность записей, используя журналы вредоносного ПО, содержащие ранее скомпрометированные учетные данные.
«Наши исследователи обнаружили подлинные учетные данные абонентов wired.com в глобальных журналах заражения Infostealers», — говорится в статье на Infostealers.com .
«Сопоставив скомпрометированные учетные данные с записями в утёкшей базе данных, мы однозначно подтвердили подлинность набора данных без какого-либо взаимодействия с организацией-жертвой».
Утекшая база данных была добавлена на сайт Have I Been Pwned , что позволяет пользователям проверить, были ли их адреса электронной почты раскрыты в результате утечки данных.
Выдает себя за исследователя в области безопасности.
Сообщается, что до утечки информации Лавли утверждала, что является исследователем в области безопасности и обратилась к Dissent Doe из DataBreaches.net за помощью в ответственном раскрытии уязвимостей изданию Condé Nast.
Согласно информации DataBreaches.net , в конце ноября этот человек обратился к ним за помощью в установлении контакта со службой безопасности Condé Nast по поводу уязвимостей, которые, предположительно, позволяли злоумышленникам просматривать и изменять информацию об учетных записях пользователей.
Первоначально этот человек заявил, что скачал лишь небольшое количество записей, чтобы предоставить доказательства изданию Condé Nast, включая записи, которые, как подтверждено, принадлежат DataBreaches.net и сотруднику WIRED.
Однако, не получив ответа от Condé Nast, этот человек позже сообщил изданию Dissent Doe, что скачал всю базу данных и угрожает ее опубликовать.
В своем особом мнении Доу пришла к выводу, что ее ввели в заблуждение, и описала инцидент как случай, когда злоумышленник скачал и распространил украденные данные вместо того, чтобы ответственно раскрыть информацию.
«Что касается песни „Lovely“, то они меня обманули. Condé Nast ни в коем случае не должен им платить ни копейки, и никто другой тоже не должен, поскольку их слову явно нельзя доверять», — признал DataBreaches.net.
Издание BleepingComputer обратилось в Condé Nast с вопросами по поводу инцидента, но на данный момент ответа не получило.

