



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
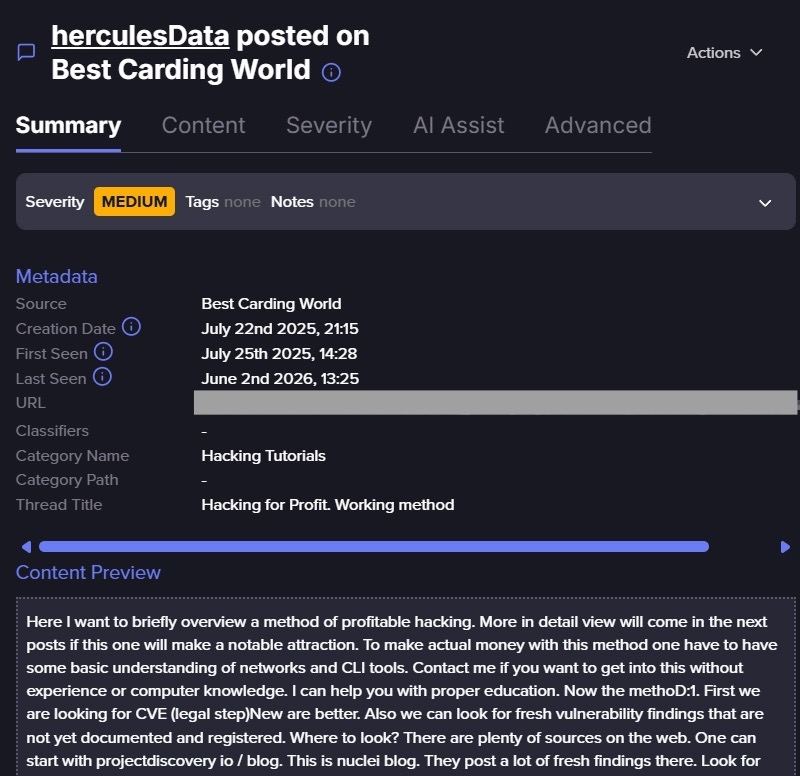
В теме форума под названием « Взлом ради прибыли. Рабочий метод » можно увидеть редкую возможность заглянуть в подпольные сообщества, где информация об использовании уязвимостей и методах взлома передается в форме обучающих материалов.
Пост, написанный актером под псевдонимом «Геркулес», не особенно длинный или технический. «Его ценность заключается в том, что он разбивает сложный процесс на четкие, выполнимые шаги. В нем рассказывается о том, как сканировать, обнаруживать, оценивать, использовать и монетизировать уязвимости в реальных условиях, а также предлагается редкая информация о значимости программ раскрытия информации об уязвимостях».
Исследователи Flare проанализировали исходный пост и ответы на него за несколько месяцев. Активность в ветке обсуждения показывает, что её влияние не ограничивалось только исходным постом. Многие пользователи благодарили «Геркулеса», просили о личной связи, называли себя новичками или говорили, что им нужна помощь в переходе от теоретического обучения к практическому хакингу. Реакция в ветке обсуждения свидетельствует о том, что «Геркулес» сделал больше, чем просто описал метод.
Этот пост стал настолько популярным, что тот же метод был переопубликован и обсужден ещё на четырёх форумах. Он предоставляет начинающим злоумышленникам простую схему для понимания эксплуатации уязвимостей и способов заработка на этом.
зарегистрируйтесь для бесплатной пробной версии . Если вы еще не являетесь клиентом,
Что показывает обучающее видео
В книге «Геркулес» объясняется, как монетизировать обнаруженные уязвимости в реальных условиях. Он начинает с советов по поиску недавно выявленных уязвимостей, особенно таких серьезных, как удаленное выполнение кода, обход аутентификации, захват учетной записи, IDOR и утечка данных. Затем он переходит к выявлению уязвимых систем, проверке их потенциальной уязвимости и принятию решения о том, следует ли сообщать о результатах, продавать их или использовать в своих целях.
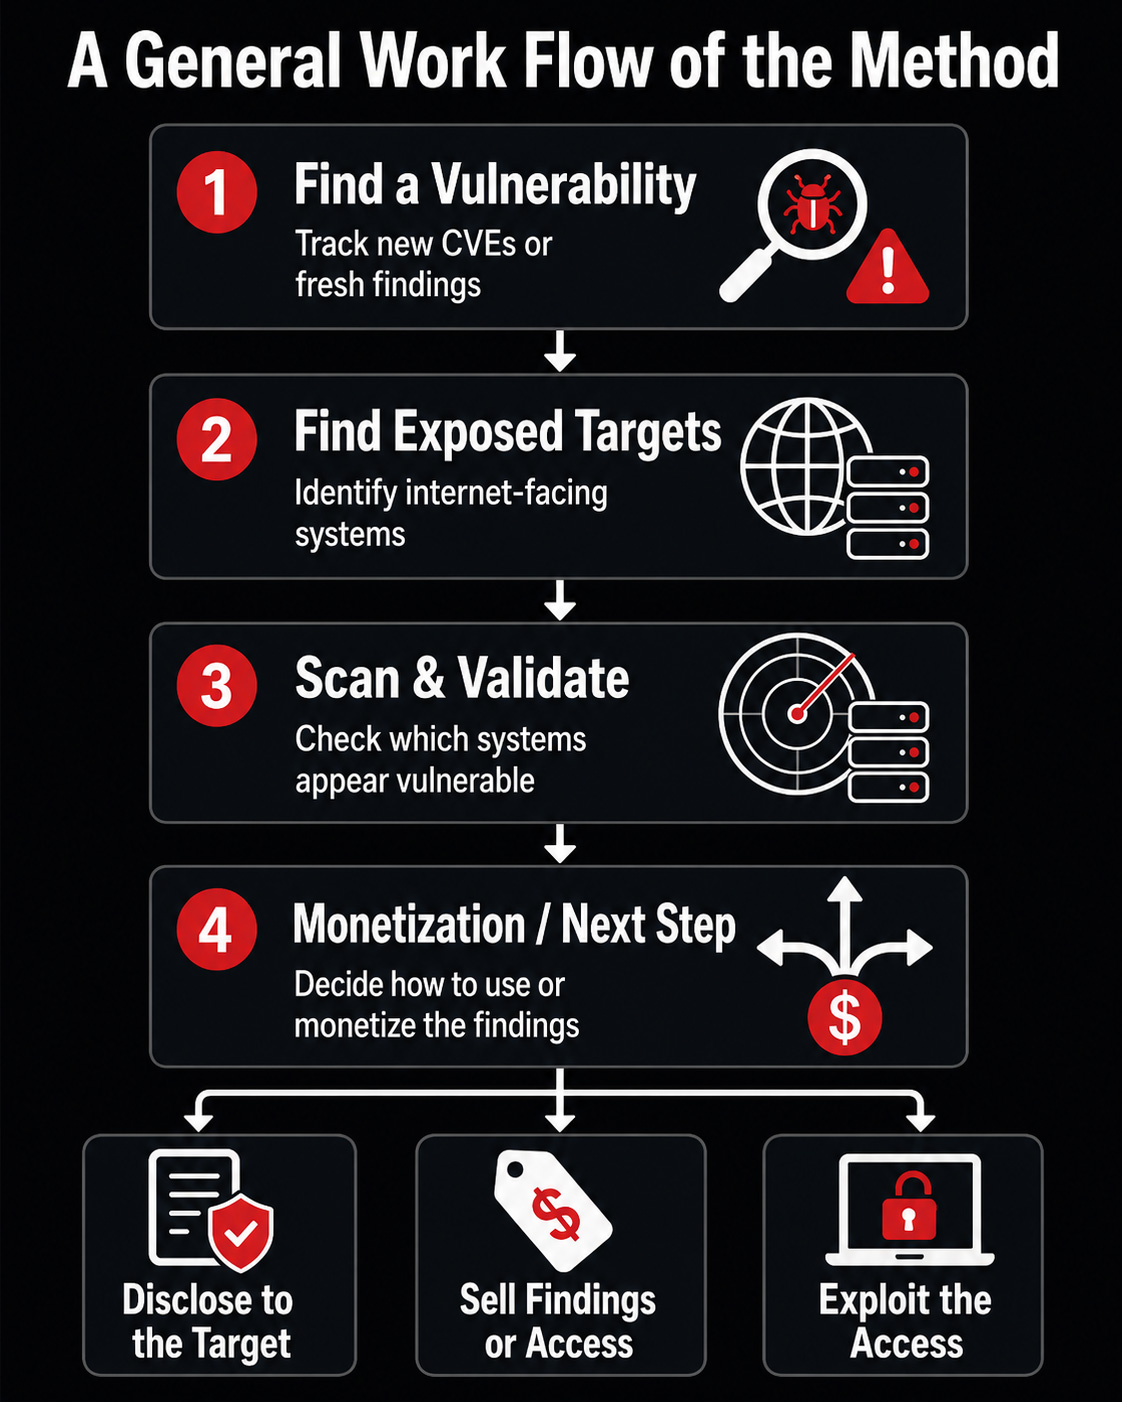
В руководстве для злоумышленников выделяются три аспекта:
- Использование фреймворка Nuclei компанией projectdiscovery.io, пользующейся большой популярностью среди специалистов по наступательной безопасности.
- Понимание трудностей, с которыми сталкиваются специалисты по защите при устранении вновь обнаруженных уязвимостей. Эти темы более подробно обсуждаются в образовательном блоге Якира Кадкоды и Илая Голдмана под названием « 50 оттенков уязвимостей: выявление недостатков в раскрытии уязвимостей в открытом исходном коде »
- Учебное пособие разделено на «легальную» и «нелегальную» части. Это означает, что читатель может остановиться на любом этапе и решить перейти от раскрытия уязвимостей к взлому.
Доступность как главное преимущество
Самая эффективная часть этого руководства — не технический трюк, а тон изложения. «Геркулес» пишет простым языком и представляет процесс как нечто, чему можно научиться на практике. Он утверждает, что многие руководства слишком много внимания уделяют информатике, операционным системам, программированию или параметрам сканера, в то время как новички хотят «взломать», «проникнуть» и «получить доступ».
Он также предполагает, что пользователям не обязательно быть опытными инженерами-программистами, чтобы начать. Общедоступные инструменты, шаблоны от сообщества, автоматизация и даже помощь ИИ представлены как способы снижения барьера, а навыки программирования описываются как полезные, но не обязательные. Основной посыл прост: технический разрыв меньше, чем думают новички.
Это сообщение объясняет большую часть реакции на форуме. Один пользователь сказал, что прошёл множество курсов по хакингу, но всё ещё не может применить полученные знания в реальной жизни. Другой сказал, что даже не умеет программировать, и спросил, не станет ли это проблемой.
Другие просили «Геркулеса» связаться с ними в частном порядке, говорили, что хотят учиться под его руководством, или хвалили пост за ясность и хорошую структуру.
Скриншот из заключительной части метода.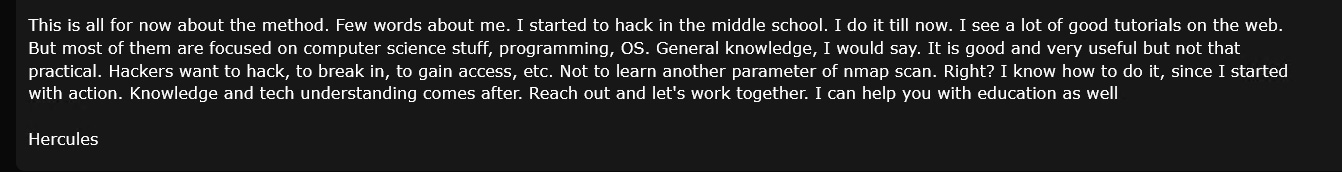
где «Геркулес», используя свой личный опыт хакерства, утверждает, что практические действия ценнее теории, и приглашает читателей обращаться к нему за советом.
Слой монетизации
Самая интригующая часть метода — это логика монетизации. «Геркулес» описывает несколько действий, которые могут предпринять его «ученики» после обнаружения уязвимости:
- Обратитесь к владельцу сервера/веб-сайта или хостинговой компании и попросите плату за информацию об уязвимости. Геркулес даже говорит, что некоторые люди готовы платить за раскрытие уязвимости, и добавляет: «…вы можете забрать свои деньги домой и гордиться собой».
- Предложите информацию о подпольных рынках. В «Геркулесе» даже предполагается, что некий актёр может обратиться к жертве и одновременно продать информацию в другом месте.
- Воспользуйтесь уязвимостью и определите, что находится на сервере.
Удаленное выполнение кода может привести к продаже доступа операторам ботнетов, использованию его для незаконного присвоения ресурсов или краже данных. Уязвимости, связанные с захватом учетных записей, IDOR и утечкой данных, рассматриваются как активы, которые можно быстро продать.
«Геркулес» называет себя скорее хакером, чем мошенником, предпочитая быструю продажу вместо совершения мошеннических действий.
Реакция форума: Спрос на практическое наставничество
Ответы показывают, что пост вызвал отклик, потому что предлагал не просто информацию, а опыт и уверенность. Пользователи неоднократно просили о личной связи, наставничестве и дополнительной помощи. Некоторые были заблокированы ограничениями форума и заявили, что пока не могут отправлять личные сообщения.
Другие назвали этот пост полезной отправной точкой и ждали продолжения. Ниже приведены некоторые ответы из этой ветки обсуждения:

Скриншоты взяты из темы на форуме.
Такой длительный период вовлеченности имеет большое значение. Подробное описание уязвимости может привлечь технически подкованных читателей, но простой, мотивирующий алгоритм действий может привлечь более широкую аудиторию.
Она может оставаться актуальной в течение нескольких месяцев, потому что не зависит от какой-либо конкретной уязвимости. Она учит многоразовому мышлению: отслеживать новые недостатки, находить уязвимые системы, проверять, монетизировать и повторять.
С точки зрения анализа угроз, это делает обсуждение ценным даже без уникальных индикаторов. Оно показывает, как учат думать новичков, каким классам уязвимостей им рекомендуется отдавать приоритет и как опытные участники форума превращают любопытство в активное участие.
Этот пост также служит каналом для ненавязчивого привлечения новых сотрудников, поскольку "Геркулес" неоднократно предлагает пользователям связаться с ним в частном порядке.
Почему это важно для защитников
В этом руководстве рассматриваются три аспекта программы обнаружения уязвимостей.
- Критические и легкодоступные уязвимости являются объектами пристального внимания. Для этого не нужно быть специалистом в подполье. В сети существует множество автоматизированных ботнетов, которые обновляются через несколько минут после обнаружения новых уязвимостей и публикации PoC. Но даже начинающих хакеров сегодня учат тому, что это очень ценные цели.
- Важно также учитывать длинный «хвост» старых уязвимостей. Эти устаревшие серверы, старые сайты на Drupal или WordPress с уязвимостями 2019 года, также будут использоваться начинающими хакерами.
- Ваша платная программа раскрытия уязвимостей имеет значение. Если им за это заплатят, у них, вероятно, будет больше мотивации раскрыть уязвимость. Даже если они продадут её в даркнете, после раскрытия уязвимости вы, вероятно, сможете снизить риски.
За пределами «Геркулеса»
Эта ветка обсуждения важна не потому, что в ней представлена новая техника взлома. Она важна потому, что демонстрирует, как киберпреступность растёт за счёт упрощения. «Геркулес» берёт сложную тему и превращает её в практический бизнес-процесс, понятный новичкам.
Ответы показывают, что такой подход работает: пользователи, которые не были уверены, неопытны или испытывали разочарование в теории, проявили интерес.
Возможности киберпреступников развиваются не только за счет разработки элитных вредоносных программ или эксплуатации уязвимостей нулевого дня. Они также развиваются благодаря доступным обучающим материалам, наставничеству, общедоступным инструментам и сообществам, которые делают незаконную деятельность достижимой.
Последнее редактирование:

