



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Хакеры используют критическую уязвимость в реактивном Python-блокноте Marimo для развертывания нового варианта вредоносного ПО NKAbuse, размещенного на платформе Hugging Face Spaces.
Согласно данным компании Sysdig, специализирующейся на облачной безопасности , атаки с использованием уязвимости удаленного выполнения кода (CVE-2026-39987) начались на прошлой неделе с целью кражи учетных данных, менее чем через 10 часов после публичного обнародования технических подробностей.
Исследователи Sysdig продолжили мониторинг активности, связанной с проблемой безопасности, и выявили дополнительные атаки, в том числе кампанию, начавшуюся 12 апреля, которая использует платформу Hugging Face Spaces для демонстрации приложений искусственного интеллекта.
Hugging Face — это платформа для разработки искусственного интеллекта и машинного обучения, выступающая в качестве центра для ресурсов ИИ, таких как модели, наборы данных, код и инструменты, которыми делится сообщество.
Hugging Face Spaces позволяет пользователям развертывать и совместно использовать интерактивные веб-приложения непосредственно из репозитория Git, как правило, для демонстраций, инструментов или экспериментов в области искусственного интеллекта.
В ходе атак, зафиксированных Sysdig, злоумышленник создал пространство с именем vsccode-modetx (намеренно опечатка в названии VS Code), в котором размещен скрипт-дроппер (install-linux.sh) и бинарный файл вредоносного ПО под названием kagent , также являющийся попыткой имитировать легитимный инструмент агента искусственного интеллекта Kubernetes.
После использования уязвимости RCE в Marimo злоумышленник выполнил команду curl для загрузки скрипта с Hugging Face и его выполнения. Поскольку Hugging Face Spaces является легитимной HTTPS-терминой с безупречной репутацией, вероятность срабатывания оповещений ниже.
Скрипт-загрузчик скачивает исполняемый файл kagent, устанавливает его локально и настраивает сохранение состояния через systemd, cron или macOS LaunchAgent.
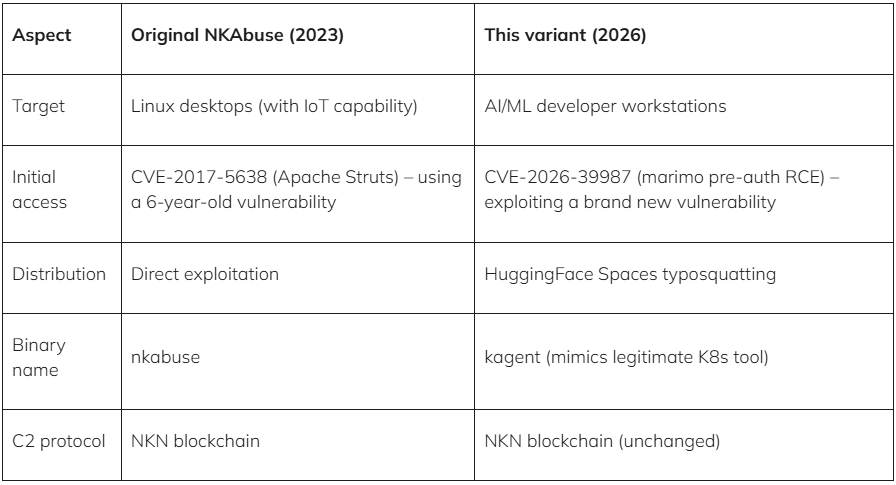
По словам исследователей, вредоносная программа представляет собой ранее не описанный вариант вредоносного ПО NKAbuse, ориентированного на DDoS-атаки. Исследователи «Лаборатории Касперского» сообщили об этом вредоносном ПО в конце 2023 года, отметив его новаторский подход к использованию децентрализованной одноранговой сети NKN (New Kind of Network) для обмена данными.
Компания Sysdig утверждает, что новый вариант функционирует как троянская программа удаленного доступа, способная выполнять команды оболочки в зараженной системе и отправлять результаты обратно оператору.
«В исполняемом файле используются протоколы NKN Client Protocol, WebRTC/ICE/STUN для обхода NAT, управления прокси-серверами и структурированной обработки команд — это соответствует семейству NKAbuse, впервые описанному Kaspersky в декабре 2023 года», — отмечается в отчете Sysdig .
Источник: Sysdig
Компания Sysdig также обнаружила другие известные атаки с использованием уязвимости CVE-2026-39987, в том числе атаку оператора из Германии, который предпринял 15 попыток получения доступа к оболочке через несколько портов.
Затем они перешли к горизонтальному перемещению, извлекая учетные данные базы данных из переменных среды и подключаясь к PostgreSQL, где быстро перечислили схемы, таблицы и данные конфигурации.
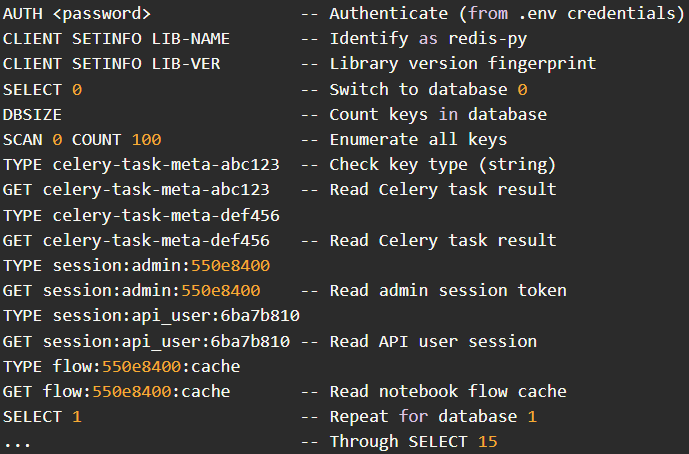
Другой злоумышленник из Гонконга использовал украденные учетные данные из файла .env для атаки на сервер Redis, систематически сканируя все 16 баз данных и извлекая сохраненные данные, включая токены сессий и записи кэша приложения.
Источник: Sysdig
Главный вывод заключается в том, что количество и тактика эксплуатации уязвимости CVE-2026-39987 в реальных условиях возросли, и крайне важно, чтобы пользователи немедленно обновились до версии 0.23.0 или более поздней.
Если обновление невозможно, рекомендуется заблокировать внешний доступ к конечной точке '/terminal/ws' через брандмауэр или заблокировать его полностью.

