



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Злоумышленники злоупотребляют доменом специального назначения ".arpa" и обратным DNS-запросом IPv6 в фишинговых кампаниях, что позволяет им легче обходить проверки репутации домена и шлюзы безопасности электронной почты.
Домен .arpa — это специальный домен верхнего уровня, зарезервированный для интернет-инфраструктуры, а не для обычных веб-сайтов. Он используется для обратного DNS-запроса, который позволяет системам сопоставлять IP-адрес с именем хоста.
Обратный поиск в IPv4 использует домен in-addr.arpa, а в IPv6 — ip6.arpa. При таких запросах DNS обращается к имени хоста, полученному из IP-адреса, записанному в обратном порядке и добавленному к одному из этих доменов.
Например, у сайта www.google.com есть IP-адреса 192.178.50.36 (IPv4) и 2607:f8b0:4008:802::2004 (IPv6). Запрос к IP-адресу Google 192.178.50.36 с помощью инструмента dig приводит к имени хоста in-addr.arpa, а затем и к обычному имени хоста:
; <<>> DiG 9.18.39-0ubuntu0.24.04.2-Ubuntu <<>> -x 192.178.50.36<br>;; global options: +cmd<br>;; Got answer:<br>;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 59754<br>;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1<br><br>;; OPT PSEUDOSECTION:<br>; EDNS: version: 0, flags:; udp: 4096<br>;; QUESTION SECTION:<br>;36.50.178.192.in-addr.arpa. IN PTR<br><br>;; ANSWER SECTION:<br>36.50.178.192.in-addr.arpa. 1386 IN PTR lcmiaa-aa-in-f4.1e100.net.<br><br>;; Query time: 7 msec<br>;; SERVER: 127.0.0.1#53(127.0.0.1) (UDP)<br>;; WHEN: Fri Mar 06 13:57:31 EST 2026<br>;; MSG SIZE rcvd: 94
Запрос к IPv6-адресу Google 2607:f8b0:4008:802::2004 показывает, что сначала он преобразуется в имя хоста IPv6.arpa, а затем в имя хоста, как показано ниже.
; <<>> DiG 9.18.39-0ubuntu0.24.04.2-Ubuntu <<>> -x 2607:f8b0:4008:802::2004<br>;; global options: +cmd<br>;; Got answer:<br>;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 31116<br>;; flags: qr rd ra; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1<br><br>;; OPT PSEUDOSECTION:<br>; EDNS: version: 0, flags:; udp: 4096<br>;; QUESTION SECTION:<br>;4.0.0.2.0.0.0.0.0.0.0.0.0.0.0.0.2.0.8.0.8.0.0.4.0.b.8.f.7.0.6.2.ip6.arpa. IN PTR<br><br>;; ANSWER SECTION:<br>4.0.0.2.0.0.0.0.0.0.0.0.0.0.0.0.2.0.8.0.8.0.0.4.0.b.8.f.7.0.6.2.ip6.arpa. 78544 IN PTR tzmiaa-af-in-x04.1e100.net.<br>4.0.0.2.0.0.0.0.0.0.0.0.0.0.0.0.2.0.8.0.8.0.0.4.0.b.8.f.7.0.6.2.ip6.arpa. 78544 IN PTR mia07s48-in-x04.1e100.net.<br><br>;; Query time: 10 msec<br>;; SERVER: 127.0.0.1#53(127.0.0.1) (UDP)<br>;; WHEN: Fri Mar 06 13:58:43 EST 2026<br>;; MSG SIZE rcvd: 171
Фишинговая кампания, зафиксированная Infoblox , использует обратный DNS-домен ip6.arpa, который обычно сопоставляет IPv6-адреса с именами хостов с помощью записей PTR.
Однако злоумышленники обнаружили, что, зарезервировав собственное адресное пространство IPv6, они могут злоупотреблять зоной обратного DNS для диапазона IP-адресов, настроив дополнительные DNS-записи для фишинговых сайтов.
В стандартной работе DNS для записей PTR используются обратные DNS-домены, которые позволяют системам определять имя хоста, связанное с запрашиваемым IP-адресом.
Однако злоумышленники обнаружили, что, получив контроль над зоной DNS для диапазона IPv6, некоторые платформы управления DNS позволяют им настраивать другие типы записей, которые могут быть использованы для фишинговых атак.
«Мы видели, как злоумышленники используют Hurricane Electric и Cloudflare для создания подобных записей — обе компании имеют хорошую репутацию, которой злоумышленники пользуются, — и мы подтвердили, что некоторые другие DNS-провайдеры также допускают подобные конфигурации», — поясняют в Infoblox.
«Наши тесты не были исчерпывающими, но мы уведомили поставщиков услуг о выявленных уязвимостях. На рисунке 2 показан процесс, который злоумышленник использовал для создания домена, применяемого в фишинговых письмах».
Для создания инфраструктуры злоумышленники сначала получили блок IPv6-адресов через службы туннелирования IPv6.
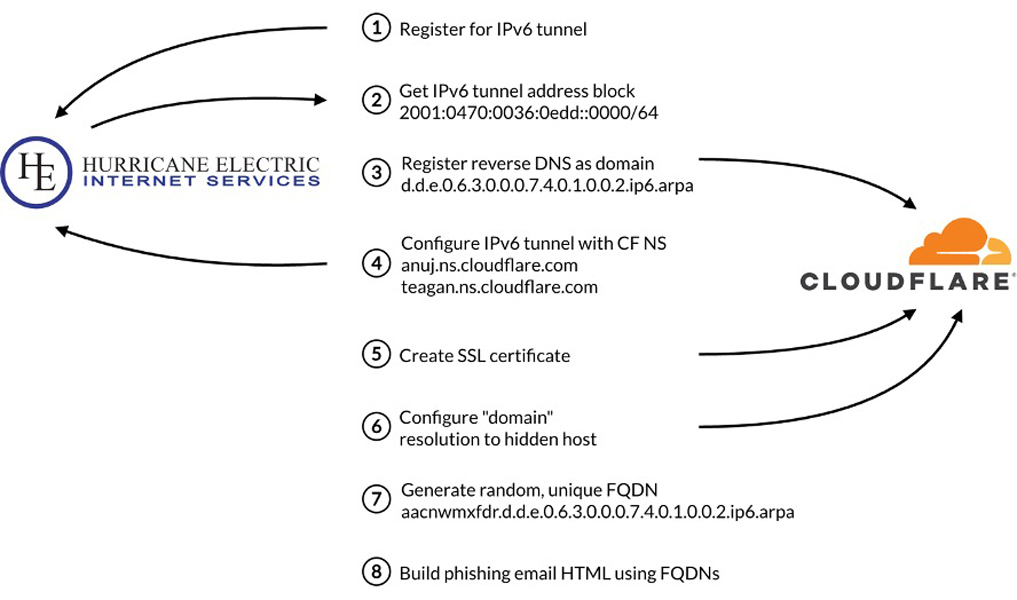 Обзор Infoblox о том, как домен верхнего уровня .arpa используется в фишинговых письмах.
Источник: Infoblox
Получив контроль над адресным пространством, злоумышленники затем генерируют обратные DNS-имена хостов из диапазона IPv6-адресов, используя случайно сгенерированные поддомены, которые трудно обнаружить или заблокировать.
Вместо того чтобы настроить записи PTR, как положено, злоумышленники создают записи A, которые указывают на домены обратного DNS, размещающие фишинговые сайты на соответствующей инфраструктуре.
В фишинговых письмах этой кампании используются приманки, обещающие приз, вознаграждение за участие в опросе или уведомление об учетной записи. Приманки встроены в письма в виде изображений, связанных с обратной записью DNS IPv6, например, "dde0.6.3.0.0.0.7.4.0.1.0.0.2.ip6.arpa", а не с обычным именем хоста, чтобы жертва не увидела странное имя хоста arpa.
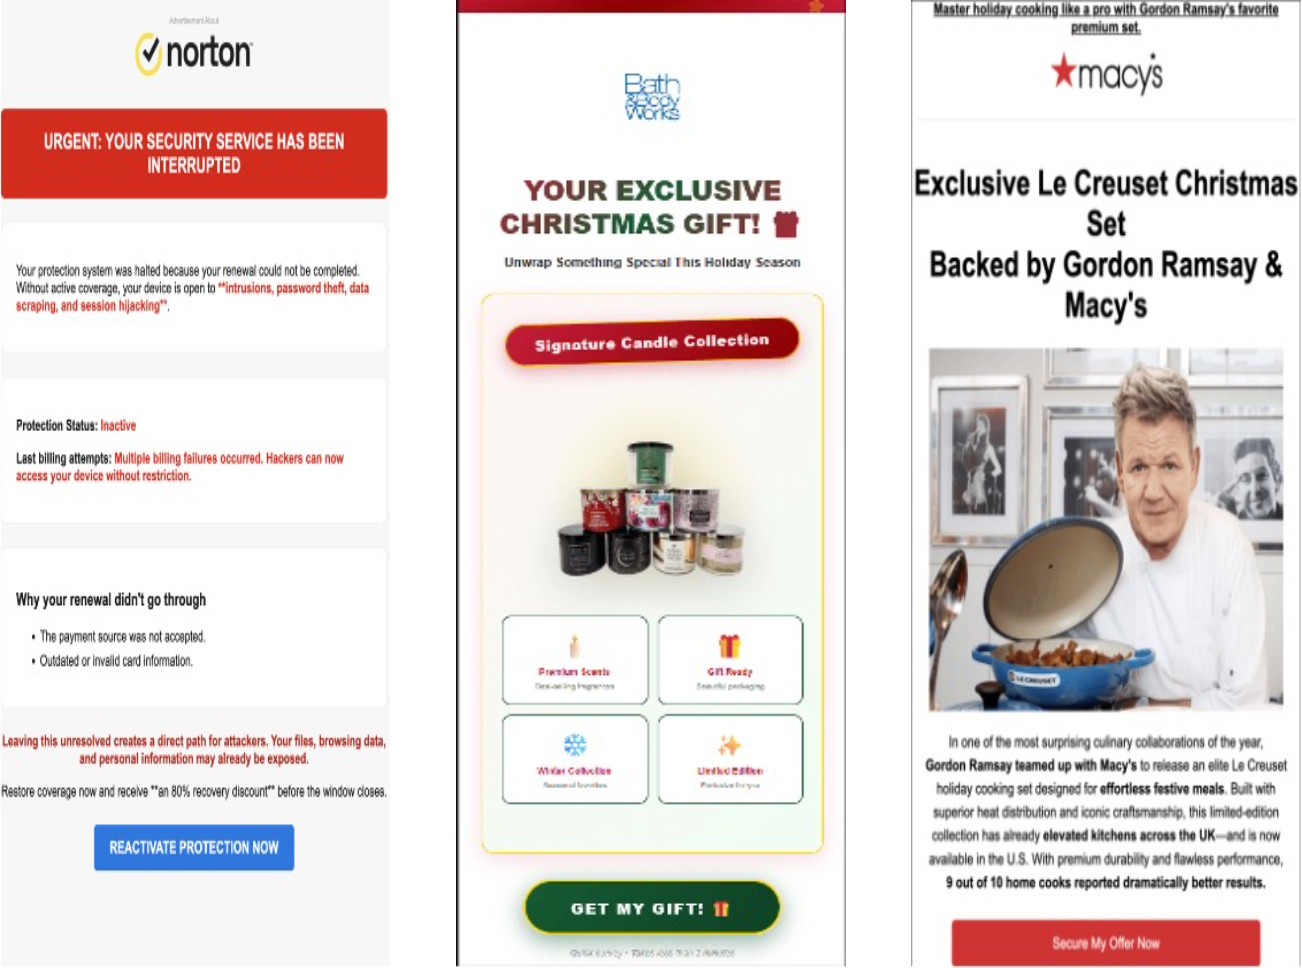 Фишинговые электронные письма-приманки
Источник: Infoblox
Когда жертва нажимает на изображение в фишинговом электронном письме, устройство устанавливает соединение с контролируемыми злоумышленником обратными DNS-серверами через DNS-провайдера.
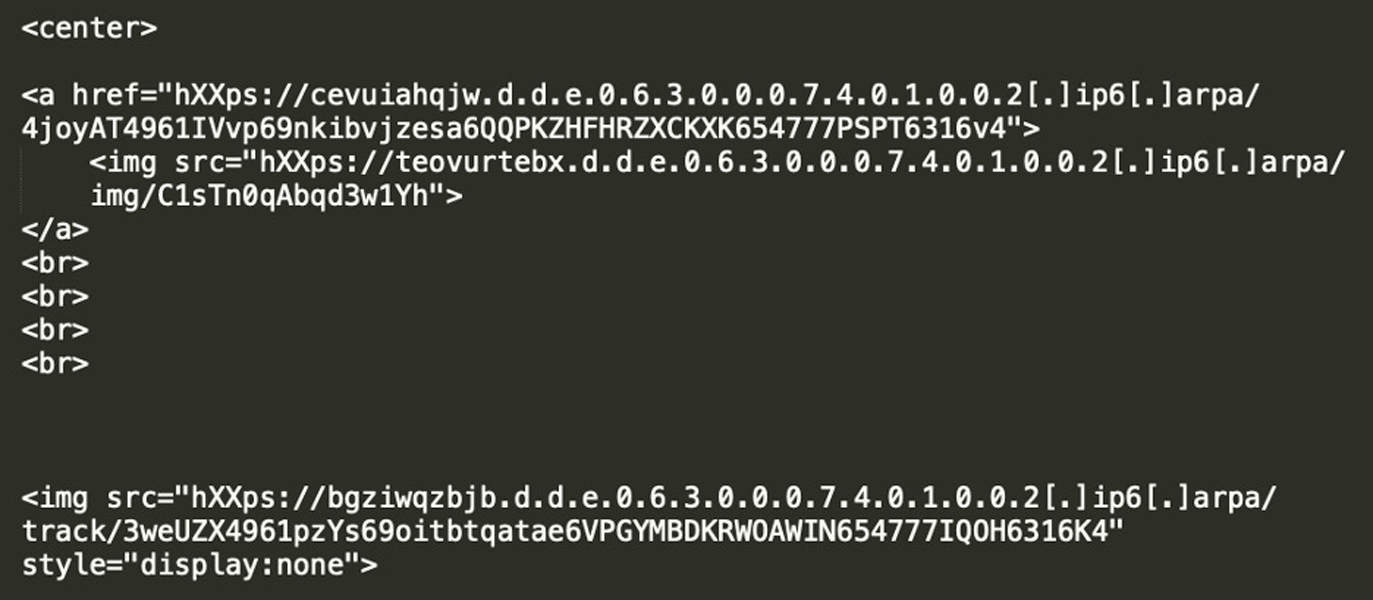 HTML-код, отображающий изображение и ссылку с использованием имен хостов .arpa.
Источник: Infoblox
В некоторых случаях авторитетные серверы имен размещались на серверах Cloudflare, а обратные DNS-домены разрешались в IP-адреса Cloudflare, скрывая местоположение инфраструктуры фишинга на бэкэнде.
По данным Infoblox, фишинговые ссылки действуют недолго, всего несколько дней. После истечения срока действия ссылки перенаправляют пользователей на сайты с ошибками домена или другие легитимные сайты.
Исследователи полагают, что это делается для того, чтобы затруднить анализ и расследование фишинговой кампании для специалистов по информационной безопасности.
Кроме того, поскольку домен '.arpa' зарезервирован для интернет-инфраструктуры, он не содержит данных, обычно встречающихся в зарегистрированных доменах, таких как информация WHOIS, возраст домена или контактная информация. Это затрудняет обнаружение вредоносных доменов почтовыми шлюзами и средствами безопасности.
Исследователи также наблюдали за фишинговой кампанией, в которой использовались и другие методы, такие как перехват «висячих» записей CNAME и теневое использование поддоменов , что позволяло злоумышленникам распространять фишинговый контент через поддомены, связанные с легитимными организациями.
«Мы обнаружили более 100 случаев, когда злоумышленник использовал взломанные CNAME-записи известных правительственных учреждений, университетов, телекоммуникационных компаний, медиа-организаций и розничных продавцов», — пояснили в Infoblox.
Используя функции обратного DNS-запроса, применяемые средствами безопасности, злоумышленники могут создавать фишинговые URL-адреса, которые обходят традиционные методы обнаружения.
Как всегда, лучший способ избежать подобных фишинговых атак — не переходить по неожиданным ссылкам в электронных письмах и вместо этого посещать сайты сервисов напрямую.
Домен .arpa — это специальный домен верхнего уровня, зарезервированный для интернет-инфраструктуры, а не для обычных веб-сайтов. Он используется для обратного DNS-запроса, который позволяет системам сопоставлять IP-адрес с именем хоста.
Обратный поиск в IPv4 использует домен in-addr.arpa, а в IPv6 — ip6.arpa. При таких запросах DNS обращается к имени хоста, полученному из IP-адреса, записанному в обратном порядке и добавленному к одному из этих доменов.
Например, у сайта www.google.com есть IP-адреса 192.178.50.36 (IPv4) и 2607:f8b0:4008:802::2004 (IPv6). Запрос к IP-адресу Google 192.178.50.36 с помощью инструмента dig приводит к имени хоста in-addr.arpa, а затем и к обычному имени хоста:
; <<>> DiG 9.18.39-0ubuntu0.24.04.2-Ubuntu <<>> -x 192.178.50.36<br>;; global options: +cmd<br>;; Got answer:<br>;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 59754<br>;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1<br><br>;; OPT PSEUDOSECTION:<br>; EDNS: version: 0, flags:; udp: 4096<br>;; QUESTION SECTION:<br>;36.50.178.192.in-addr.arpa. IN PTR<br><br>;; ANSWER SECTION:<br>36.50.178.192.in-addr.arpa. 1386 IN PTR lcmiaa-aa-in-f4.1e100.net.<br><br>;; Query time: 7 msec<br>;; SERVER: 127.0.0.1#53(127.0.0.1) (UDP)<br>;; WHEN: Fri Mar 06 13:57:31 EST 2026<br>;; MSG SIZE rcvd: 94
Запрос к IPv6-адресу Google 2607:f8b0:4008:802::2004 показывает, что сначала он преобразуется в имя хоста IPv6.arpa, а затем в имя хоста, как показано ниже.
; <<>> DiG 9.18.39-0ubuntu0.24.04.2-Ubuntu <<>> -x 2607:f8b0:4008:802::2004<br>;; global options: +cmd<br>;; Got answer:<br>;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 31116<br>;; flags: qr rd ra; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1<br><br>;; OPT PSEUDOSECTION:<br>; EDNS: version: 0, flags:; udp: 4096<br>;; QUESTION SECTION:<br>;4.0.0.2.0.0.0.0.0.0.0.0.0.0.0.0.2.0.8.0.8.0.0.4.0.b.8.f.7.0.6.2.ip6.arpa. IN PTR<br><br>;; ANSWER SECTION:<br>4.0.0.2.0.0.0.0.0.0.0.0.0.0.0.0.2.0.8.0.8.0.0.4.0.b.8.f.7.0.6.2.ip6.arpa. 78544 IN PTR tzmiaa-af-in-x04.1e100.net.<br>4.0.0.2.0.0.0.0.0.0.0.0.0.0.0.0.2.0.8.0.8.0.0.4.0.b.8.f.7.0.6.2.ip6.arpa. 78544 IN PTR mia07s48-in-x04.1e100.net.<br><br>;; Query time: 10 msec<br>;; SERVER: 127.0.0.1#53(127.0.0.1) (UDP)<br>;; WHEN: Fri Mar 06 13:58:43 EST 2026<br>;; MSG SIZE rcvd: 171
Злоупотребления при проведении фишинговых кампаний в доменах .arpa
Фишинговая кампания, зафиксированная Infoblox , использует обратный DNS-домен ip6.arpa, который обычно сопоставляет IPv6-адреса с именами хостов с помощью записей PTR.
Однако злоумышленники обнаружили, что, зарезервировав собственное адресное пространство IPv6, они могут злоупотреблять зоной обратного DNS для диапазона IP-адресов, настроив дополнительные DNS-записи для фишинговых сайтов.
В стандартной работе DNS для записей PTR используются обратные DNS-домены, которые позволяют системам определять имя хоста, связанное с запрашиваемым IP-адресом.
Однако злоумышленники обнаружили, что, получив контроль над зоной DNS для диапазона IPv6, некоторые платформы управления DNS позволяют им настраивать другие типы записей, которые могут быть использованы для фишинговых атак.
«Мы видели, как злоумышленники используют Hurricane Electric и Cloudflare для создания подобных записей — обе компании имеют хорошую репутацию, которой злоумышленники пользуются, — и мы подтвердили, что некоторые другие DNS-провайдеры также допускают подобные конфигурации», — поясняют в Infoblox.
«Наши тесты не были исчерпывающими, но мы уведомили поставщиков услуг о выявленных уязвимостях. На рисунке 2 показан процесс, который злоумышленник использовал для создания домена, применяемого в фишинговых письмах».
Для создания инфраструктуры злоумышленники сначала получили блок IPv6-адресов через службы туннелирования IPv6.
Источник: Infoblox
Получив контроль над адресным пространством, злоумышленники затем генерируют обратные DNS-имена хостов из диапазона IPv6-адресов, используя случайно сгенерированные поддомены, которые трудно обнаружить или заблокировать.
Вместо того чтобы настроить записи PTR, как положено, злоумышленники создают записи A, которые указывают на домены обратного DNS, размещающие фишинговые сайты на соответствующей инфраструктуре.
В фишинговых письмах этой кампании используются приманки, обещающие приз, вознаграждение за участие в опросе или уведомление об учетной записи. Приманки встроены в письма в виде изображений, связанных с обратной записью DNS IPv6, например, "dde0.6.3.0.0.0.7.4.0.1.0.0.2.ip6.arpa", а не с обычным именем хоста, чтобы жертва не увидела странное имя хоста arpa.
Источник: Infoblox
Когда жертва нажимает на изображение в фишинговом электронном письме, устройство устанавливает соединение с контролируемыми злоумышленником обратными DNS-серверами через DNS-провайдера.
Источник: Infoblox
В некоторых случаях авторитетные серверы имен размещались на серверах Cloudflare, а обратные DNS-домены разрешались в IP-адреса Cloudflare, скрывая местоположение инфраструктуры фишинга на бэкэнде.
После клика по изображению жертвы перенаправляются через систему распределения трафика (TDS), которая определяет, являются ли они реальной целью, обычно на основе типа устройства, IP-адреса, веб-рефереров и других критериев. Если посетитель проходит проверку, он перенаправляется на фишинговый сайт. В противном случае его перенаправляют на легитимный веб-сайт.По данным Infoblox, фишинговые ссылки действуют недолго, всего несколько дней. После истечения срока действия ссылки перенаправляют пользователей на сайты с ошибками домена или другие легитимные сайты.
Исследователи полагают, что это делается для того, чтобы затруднить анализ и расследование фишинговой кампании для специалистов по информационной безопасности.
Кроме того, поскольку домен '.arpa' зарезервирован для интернет-инфраструктуры, он не содержит данных, обычно встречающихся в зарегистрированных доменах, таких как информация WHOIS, возраст домена или контактная информация. Это затрудняет обнаружение вредоносных доменов почтовыми шлюзами и средствами безопасности.
Исследователи также наблюдали за фишинговой кампанией, в которой использовались и другие методы, такие как перехват «висячих» записей CNAME и теневое использование поддоменов , что позволяло злоумышленникам распространять фишинговый контент через поддомены, связанные с легитимными организациями.
«Мы обнаружили более 100 случаев, когда злоумышленник использовал взломанные CNAME-записи известных правительственных учреждений, университетов, телекоммуникационных компаний, медиа-организаций и розничных продавцов», — пояснили в Infoblox.
Используя функции обратного DNS-запроса, применяемые средствами безопасности, злоумышленники могут создавать фишинговые URL-адреса, которые обходят традиционные методы обнаружения.
Как всегда, лучший способ избежать подобных фишинговых атак — не переходить по неожиданным ссылкам в электронных письмах и вместо этого посещать сайты сервисов напрямую.

