



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Злоумышленники систематически ищут неправильно настроенные прокси-серверы, которые могут обеспечить доступ к коммерческим сервисам, использующим большие языковые модели (LLM).
В ходе продолжающейся кампании, начавшейся в конце декабря, злоумышленники проверили более 73 конечных точек LLM и сгенерировали более 80 000 сессий.
Согласно данным платформы мониторинга угроз GreyNoise, злоумышленники используют малошумные запросы к конечным точкам, пытаясь определить, к какой модели ИИ осуществляется доступ, не вызывая при этом срабатывания оповещения о безопасности.
Операция "серой шляпы"
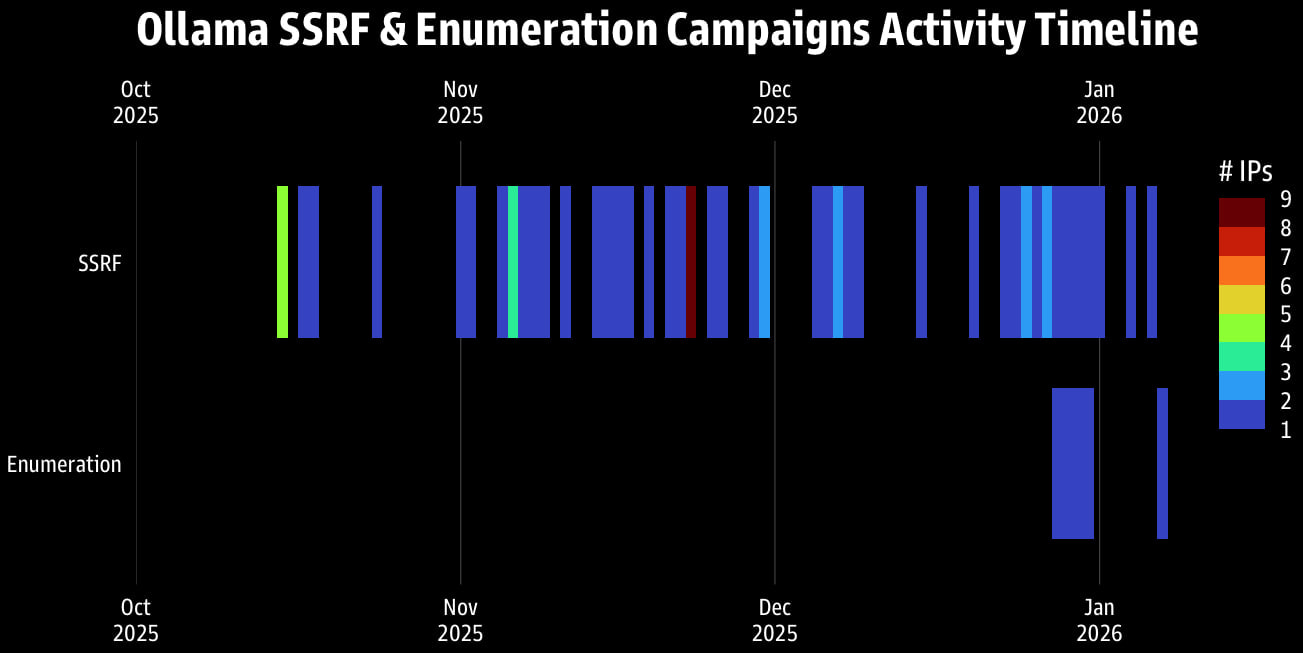
В отчете компании GreyNoise говорится, что за последние четыре месяца ее ловушка Ollama перехватила в общей сложности 91 403 атаки, являющиеся частью двух отдельных кампаний.
Одна из операций началась в октябре и до сих пор активна, с пиком в 1688 сессий за 48 часов в период Рождества. Она использует уязвимости подделки запросов на стороне сервера (SSRF), которые позволяют злоумышленнику заставить сервер подключиться к контролируемой им внешней инфраструктуре.
По словам исследователей, злоумышленник, стоявший за этой операцией, достиг своих целей, используя функцию извлечения моделей Ollama для внедрения вредоносных URL-адресов реестра и интеграций веб-перехватчиков SMS Twilio через параметр MediaURL.
Однако, судя по используемым инструментам, компания GreyNoise указывает на то, что активность, скорее всего, исходит от исследователей безопасности или охотников за уязвимостями, поскольку они использовали инфраструктуру OAST (Out-of-band Application Security Testing) от ProjectDiscovery, которая обычно используется при оценке уязвимостей.
«Обратные вызовы OAST — это стандартные методы исследования уязвимостей. Но масштаб и время проведения акции в Рождество указывают на то, что операции, проводимые непрофессиональными хакерами, раздвигают границы возможного» — GreyNoise
Данные телеметрии показали, что кампания исходила с 62 IP-адресов в 27 странах, которые демонстрируют характеристики, схожие с VPS, а не признаки работы ботнета.
Источник: GreyNoise
Активность субъектов угроз
Компания GreyNoise зафиксировала вторую кампанию, начавшуюся 28 декабря, и обнаружила масштабную операцию по выявлению уязвимых или неправильно настроенных конечных точек LLM.
За 11 дней в результате этой активности было сгенерировано 80 469 сессий, при этом два IP-адреса систематически опрашивали более 73 конечных точек модели, используя как API, совместимые с OpenAI, так и API Google Gemini.
В список целевых моделей вошли модели от всех основных поставщиков, в том числе:
- OpenAI (GPT-4o и варианты)
- Антропический (Клод Сонет, Опус, Хайку)
- Мета (Лама 3.x)
- DeepSeek (DeepSeek-R1)
- Google (Gemini)
- Мистраль
- Alibaba (Qwen)
- xAI (Grok)
Компания GreyNoise заявляет, что инфраструктура сканирования ранее была связана с широкомасштабной деятельностью по эксплуатации уязвимостей, что позволяет предположить, что перечисление является частью организованной разведывательной операции по каталогизации доступных сервисов LLM.
В отчете GreyNoise не утверждается о выявленных случаях эксплуатации после обнаружения уязвимости, краже данных или злоупотреблении моделями, но эта деятельность все же указывает на злонамеренные намерения.
«Восемьдесят тысяч запросов на составление карт представляют собой инвестиции», — предупреждают исследователи, добавляя, что «злоумышленники не составляют карты инфраструктуры в таком масштабе, не имея планов использовать эти карты».
Для защиты от подобной активности рекомендуется ограничить получение данных из Ollama только доверенными реестрами, применить фильтрацию исходящего трафика и заблокировать известные домены обратного вызова OAST на уровне DNS.
Меры против перечисления включают ограничение скорости подозрительных автономных сетей и мониторинг сетевых отпечатков JA4, связанных с автоматизированными инструментами сканирования.

