



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Фишинговая кампания, распространяемая через спонсируемые Google результаты поиска, нацелена на получение учетных данных для ManageWP, платформы GoDaddy для управления парком веб-сайтов WordPress.
Злоумышленник использует тактику "злоумышленник посередине" (AitM), при которой поддельная страница входа в систему выступает в качестве прокси-сервера в реальном времени между жертвой и легитимным сервисом ManageWP.
ManageWP — это централизованная платформа удаленного администрирования для веб-сайтов WordPress, позволяющая пользователям управлять несколькими сайтами из одной панели, вместо того чтобы входить в отдельные панели управления. К числу распространенных пользователей относятся веб-разработчики, веб-агентства, управляющие сайтами клиентов, и крупные предприятия.
Исследователи из Guardio Labs предупреждают, что поддельный результат отображается выше реального для запроса «managewp», заманивая пользователей, которые полагаются на Google для поиска URL-адреса для входа в ManageWP.
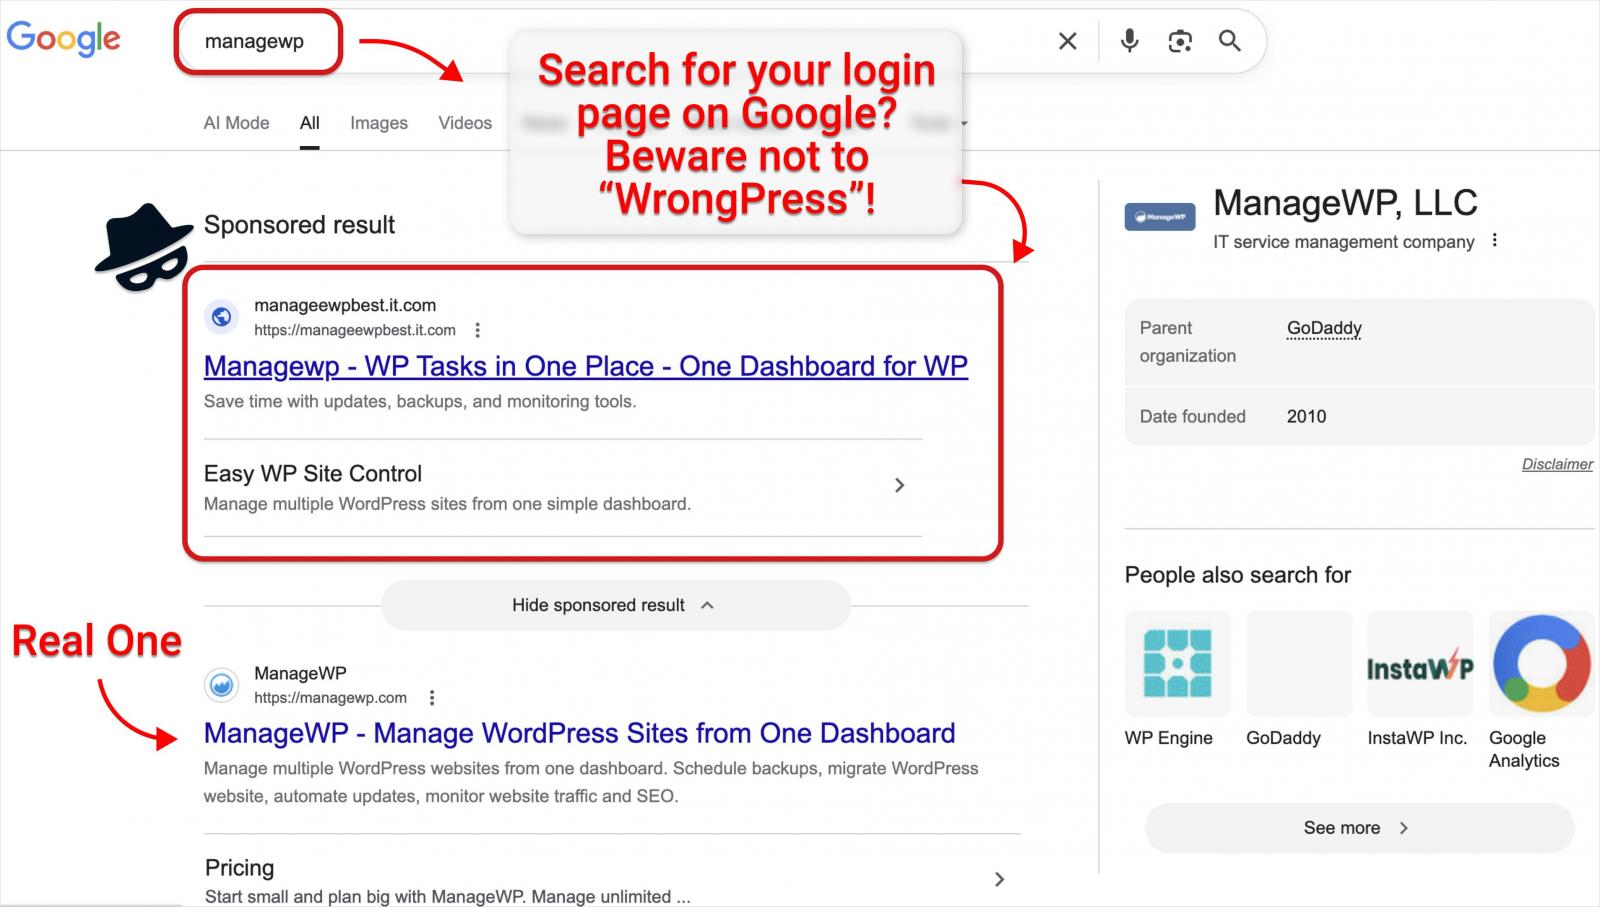
Источник: Guardio Labs
Пользователи, перешедшие по вредоносной ссылке, попадают на страницу входа, которая выглядит идентично настоящей. Однако все введенные учетные данные отправляются в Telegram-канал, контролируемый злоумышленником.
В отличие от более распространенных фишинговых страниц, которые перехватывают пары логин-пароль, в этой кампании используется система AiTM в реальном времени, поскольку злоумышленник использует полученные учетные данные для входа на платформу в режиме реального времени.
Затем жертве отображается поддельное сообщение с просьбой ввести код двухфакторной аутентификации (2FA), который злоумышленник использует для получения доступа к учетной записи ManageWP.
Нати Тал, руководитель исследовательского отдела Guardio Labs, рассказал BleepingComputer, что на каждом аккаунте ManageWP обычно размещаются сотни сайтов.
Согласно статистике WordPress.org, плагин ManageWP, предоставляющий платформе контроль над зарегистрированными сайтами, активен более чем на 1 миллионе веб-сайтов .
Компания Guardio Labs смогла проникнуть в инфраструктуру управления и контроля (C2) злоумышленника и обнаружила выпадающую систему команд, которая обеспечивает интерактивный и управляемый оператором фишинговый процесс.
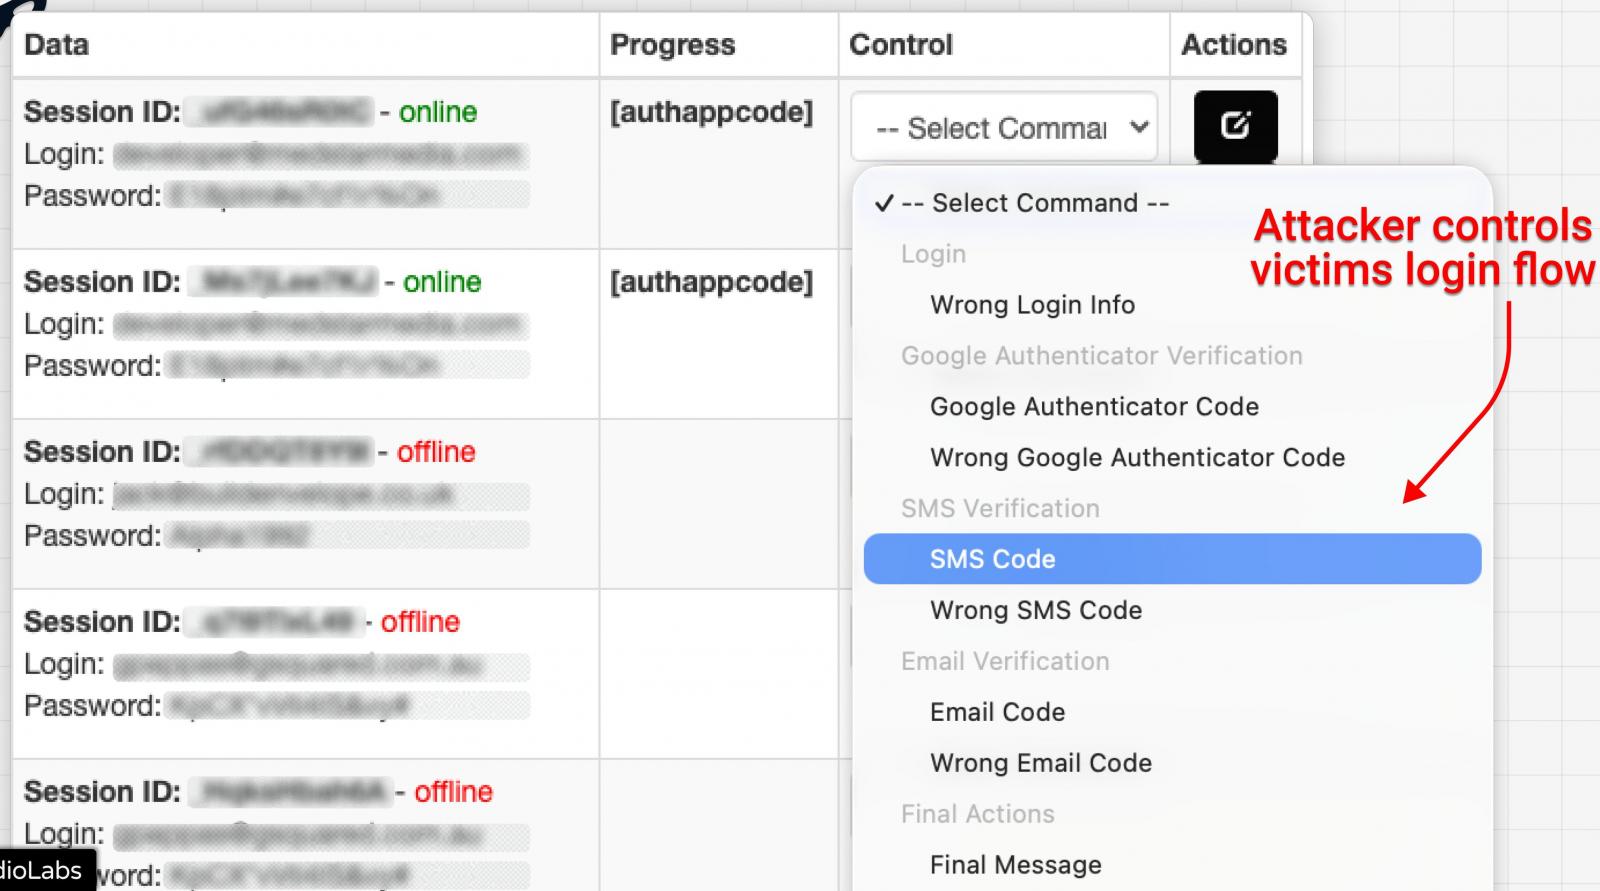
Источник: Guardio Labs
Тал также заявил, что платформа, по всей видимости, не является частью стандартного набора инструментов, а представляет собой частную фишинговую структуру.
Примечательно, что исследователь обнаружил в коде соглашение на русском языке, в котором автор снимает с себя ответственность за противоправную деятельность, включает оговорку об использовании в образовательных/исследовательских целях и запрещает публичную утечку файлов панели или их использование против систем, базирующихся в России.
Компания Guardio Labs получила данные о жертвах от злоумышленников и начала связываться с ними, чтобы предупредить об утечке информации. На момент написания статьи исследователи подтвердили наличие 200 уникальных жертв.

