



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Масштабная кампания, затронувшая почти 100 интернет-магазинов, использующих платформу электронной коммерции Magento, скрывает код для кражи данных кредитных карт в масштабируемом векторном графическом изображении (SVG) размером в один пиксель.
При нажатии на кнопку оформления заказа жертве отображается убедительное всплывающее окно, позволяющее проверить данные карты и платежную информацию.
Кампанию обнаружила компания Sansec, специализирующаяся на безопасности электронной коммерции. Исследователи компании полагают, что злоумышленник, вероятно, получил доступ, используя уязвимость PolyShell, о которой стало известно в середине марта.
PolyShell затрагивает все установленные версии Magento Open Source и Adobe Commerce stable version 2, позволяя выполнять код без аутентификации и захватывать учетные записи.
Компания Sansec предупредила, что более половины всех уязвимых магазинов стали мишенью атак PolyShell, в некоторых случаях с использованием программ для скимминга платежных карт на основе WebRTC для скрытой утечки данных.
В ходе последней кампании исследователи обнаружили, что вредоносное ПО внедряется в HTML-код целевого веб-сайта в виде SVG-элемента размером 1x1 пиксель с обработчиком 'onload'.
«Обработчик onload содержит весь полезный груз скиммера, закодированный в base64 внутри вызова atob() и выполняемый с помощью setTimeout», — поясняет Sansec .
«Этот метод позволяет избежать создания внешних ссылок на скрипты, которые обычно обнаруживаются сканерами безопасности. Весь вредоносный код находится непосредственно в коде и закодирован как единый строковый атрибут».
Когда ничего не подозревающие покупатели нажимают кнопку «Оформить заказ» в взломанных магазинах, вредоносный скрипт перехватывает клик и отображает поддельное всплывающее окно «Безопасная оплата», содержащее поля для ввода данных карты и форму выставления счетов.
Платежные данные, отправленные на этой странице, проверяются в режиме реального времени с использованием алгоритма Луна и передаются злоумышленнику в формате JSON, зашифрованном с помощью XOR и обфусцированном в Base64.
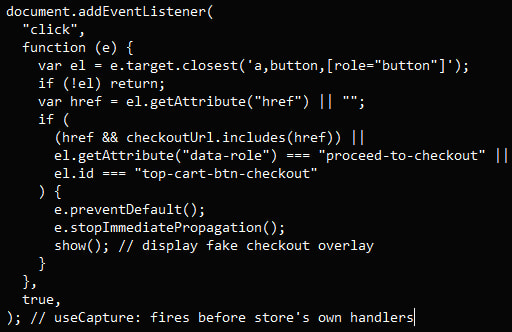
Расшифрованная полезная нагрузка
Источник: Sansec
Компания Sansec выявила шесть доменов, осуществляющих утечку данных, все они размещены на серверах IncogNet LLC (AS40663) в Нидерландах, и каждый из них получает данные от 10-15 подтвержденных жертв.
Для защиты от этой кампании компания Sansec рекомендует следующее:
- Найдите скрытые SVG-теги с атрибутом onload, используя функцию atob(), и удалите их из файлов вашего сайта.
- Проверьте, существует ли ключ _mgx_cv в локальном хранилище браузера, так как это может указывать на кражу платежных данных.
- Отслеживайте и блокируйте запросы к /fb_metrics.php или любым незнакомым доменам, связанным с аналитикой.
- Заблокировать весь трафик на IP-адрес 23.137.249.67 и связанные с ним домены.
Кроме того, компания Adobe не ответила на наши неоднократные запросы о комментарии по этому вопросу.
Владельцам/администраторам веб-сайтов рекомендуется применить все доступные меры по предотвращению проблем и, по возможности, обновить Magento до последней бета-версии.

