



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Северокорейские хакеры используют недавно обнаруженные инструменты для перемещения данных между системами, подключенными к интернету, и системами, не подключенными к сети, распространяют их с помощью съемных накопителей и проводят скрытое наблюдение.
Вредоносная кампания получила название Ruby Jumper и приписывается поддерживаемой государством группе APT37, также известной как ScarCruft, Ricochet Chollima и InkySquid.
Компьютеры, изолированные от внешних сетей, особенно от общедоступного интернета, не подключены к ним. Физическая изоляция достигается на аппаратном уровне путем отключения всех средств связи (Wi-Fi, Bluetooth, Ethernet), в то время как логическая сегрегация обеспечивается различными программно-определяемыми средствами управления, такими как VLAN и межсетевые экраны.
В условиях физической изоляции, характерных для критической инфраструктуры, военной сферы и научно-исследовательских учреждений, передача данных осуществляется через съемные накопители.
Исследователи из компании Zscaler, занимающейся облачной безопасностью, проанализировали вредоносное ПО, использованное в кампании APT37 Ruby Jumper, и выявили набор из пяти вредоносных инструментов: RESTLEAF, SNAKEDROPPER, THUMBSBD, VIRUSTASK и FOOTWINE.
Преодоление воздушного зазора
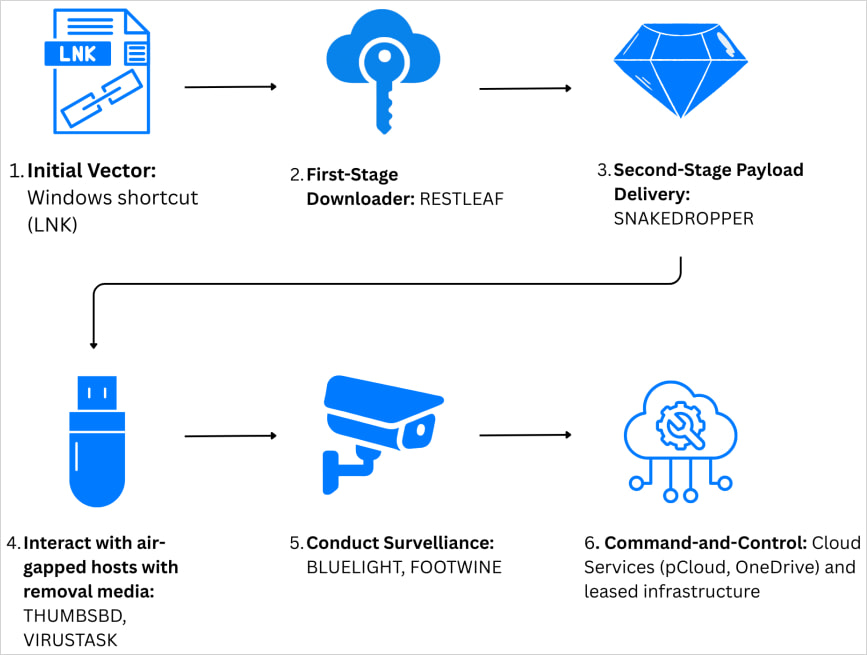
Цепочка заражения начинается с того, что жертва открывает вредоносный файл ярлыка Windows (LNK), который запускает скрипт PowerShell, извлекающий полезную нагрузку, встроенную в файл LNK. Чтобы отвлечь внимание, скрипт также запускает документ-приманку.
Хотя исследователи не указали конкретных жертв, они отмечают, что документ представляет собой перевод на арабский язык статьи из северокорейской газеты о палестино-израильском конфликте.
Скрипт PowerShell загружает первый компонент вредоносного ПО под названием RESTLEAF, имплант, который взаимодействует с инфраструктурой управления и контроля (C2) APT37 с помощью Zoho WorkDrive.
RESTLEAF извлекает зашифрованный шеллкод с сервера управления и контроля для загрузки следующего этапа полезной нагрузки — загрузчика на основе Ruby под названием SNAKEDROPPER.
Атака продолжается установкой среды выполнения Ruby 3.3.0 — в комплекте с интерпретатором, стандартными библиотеками и инфраструктурой гемов — под видом легитимной утилиты, связанной с USB, под названием usbspeed.exe.
"SNAKEDROPPER готов к выполнению путем замены файла по умолчанию RubyGems." operating_system.rb«С помощью вредоносной модифицированной версии, которая автоматически загружается при запуске интерпретатора Ruby», — используя запланированную задачу ( rubyupdatecheck ), которая выполняется каждые пять минут. говорят исследователи,
Бэкдор THUMBSBD загружается в виде файла Ruby с именем ascii.rb , а вредоносная программа VIRUSTASK — в виде файла bundler_index_client.rb .
Задача THUMBSBD — сбор системной информации, подготовка командных файлов и данных для эксфильтрации. Наиболее важная его функция — создание скрытых каталогов на обнаруженных USB-накопителях и копирование на них файлов.
По словам исследователей, вредоносная программа превращает съемные носители информации «в двунаправленный скрытый ретранслятор управления и контроля». Это позволяет злоумышленнику доставлять команды в системы, изолированные от сети, а также извлекать из них данные.
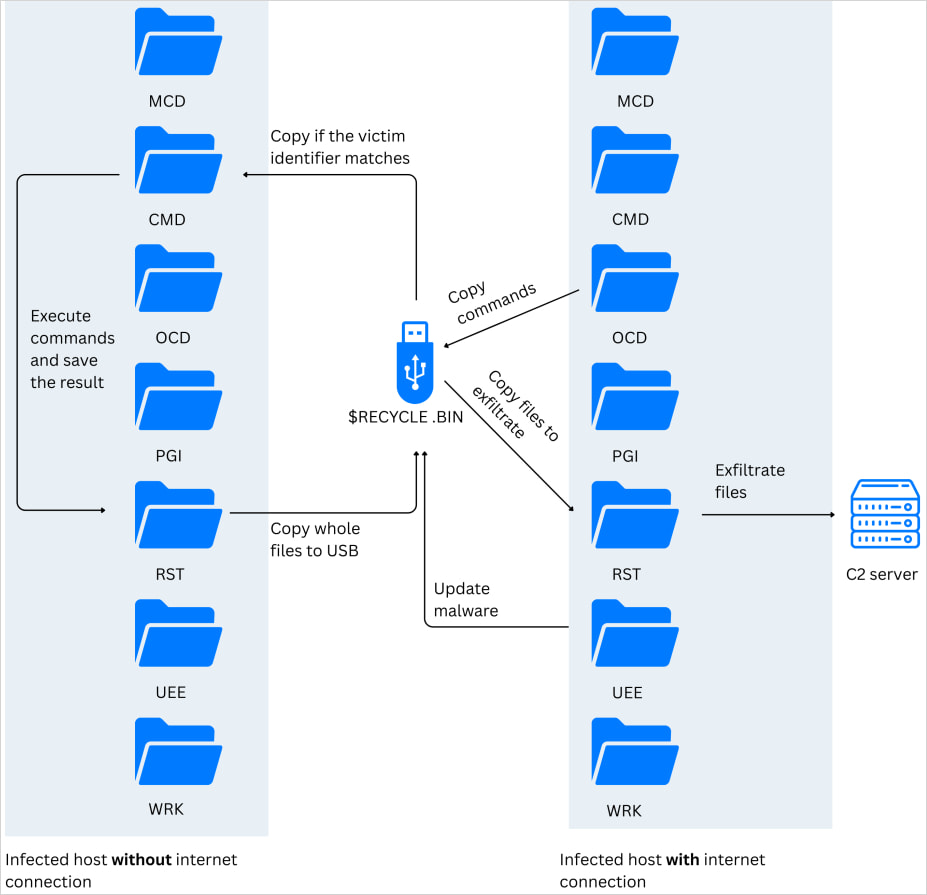
Последовательность выполнения ThumbSBD
Источник: Zscaler
«Используя съемные носители в качестве промежуточного транспортного уровня, вредоносная программа соединяет сегменты сети, которые в противном случае были бы изолированы от внешнего мира», — заявляют исследователи Zscaler .
Задача VIRUSTASK — распространить инфекцию на новые изолированные от сети машины, используя съемные накопители в качестве оружия, скрывая легитимные файлы и заменяя их вредоносными ярлыками, которые при открытии запускают встроенный интерпретатор Ruby.
Модуль запустит процесс заражения только в том случае, если на вставленном съемном носителе имеется не менее 2 ГБ свободного места.
Источник: Zscaler
Компания Zscaler сообщает, что THUMBSBD также распространяет FOOTWINE, шпионский бэкдор для Windows, замаскированный под файл пакета Android (APK), который поддерживает перехват нажатий клавиш, создание скриншотов, запись аудио и видео, манипулирование файлами, доступ к реестру и удаленные команды оболочки.
Еще одним вредоносным ПО, обнаруженным в ходе кампании RubyJumper группы APT37, является BLUELIGHT — полноценный бэкдор, ранее ассоциировавшийся с северокорейской хакерской группировкой.
Компания Zscaler с высокой степенью уверенности приписывает кампанию RubyJumper группе APT37 на основании нескольких индикаторов, включая использование вредоносного ПО BLUELIGHT, первоначальный вектор атаки, основанный на файлах LNK, двухэтапную технику доставки шеллкода и инфраструктуру управления и контроля, типичную для атак этой группировки.
Исследователи также отмечают, что поддельный документ указывает на то, что объектом деятельности RubyJumper являются северокорейские СМИ, что соответствует профилю жертв этой тревожной группы.

