



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Вероятная российская группа киберпреступников, известная как GreyVibe, использует созданные с помощью ИИ приманки и обширный набор собственных вредоносных программ для атак на организации в военном, правительственном, гражданском и коммерческом секторах.
Кибершпионская кампания ведется как минимум с августа 2025 года и, по всей видимости, соответствует интересам российского государства, хотя исследователи не могут с уверенностью классифицировать ее как операцию национального государства.
Компания WithSecure, специализирующаяся на кибербезопасности, обнаружила эту активность в январе этого года и установила, что она направлена против украинских или связанных с Украиной организаций.
Связь с русскоязычным злоумышленником подтверждается языком, используемым в панелях вредоносного ПО, комментариями в коде, а также временем на сервере управления и контроля (C2), настроенным на UTC+3 (московское время).
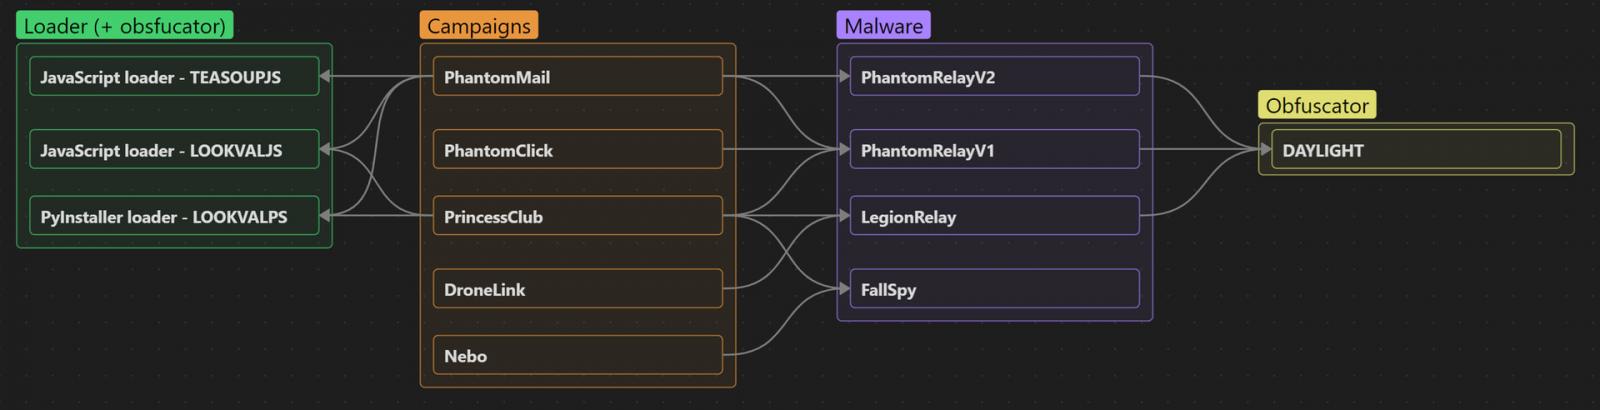
По данным исследователей, компания GreyVibe использовала против своих целей несколько цепочек атак, в том числе:
- PhantomMail: Целевые фишинговые электронные письма, распространяющие вредоносные ZIP/RAR-архивы через ссылки Google Drive и 4sync, с использованием поддельных PDF-файлов или фальшивых ошибок при развертывании вредоносного ПО. Наблюдаемые мошенники выдают себя за украинские правительственные, аварийно-спасательные, телекоммуникационные и энергетические организации.
- PhantomClick: Поддельные страницы CAPTCHA/ClickFix, замаскированные под сайты Zoom и LAPAS, обманом заставляют жертв запускать команды самозаражения через поддельные запросы подтверждения Cloudflare.
- PrincessClub: Поддельные украинские сайты знакомств/для взрослых, распространяющие шпионское ПО FallSpy для Android и вредоносное ПО PhantomRelay/LegionRelay для Windows. Операторы использовали поддельные женские аккаунты в Telegram, а позже добавили возможность записи онлайн-звонков на основе WebRTC, что позволяло перехватывать аудио/видео со стороны жертвы.
- DroneLink: Поддельные сайты украинской военной благотворительной организации, посвященные FPV-дронам и БПЛА, использовали общую инфраструктуру и инструменты с кампаниями PrincessClub.
- Nebo: Поддельные страницы входа в российскую военную систему связи «СПО НЕБО», вероятно, были созданы для того, чтобы обмануть украинских военнослужащих, заставив их поверить, что они получают доступ к российскому военному терминалу.
Источник: WithSecure
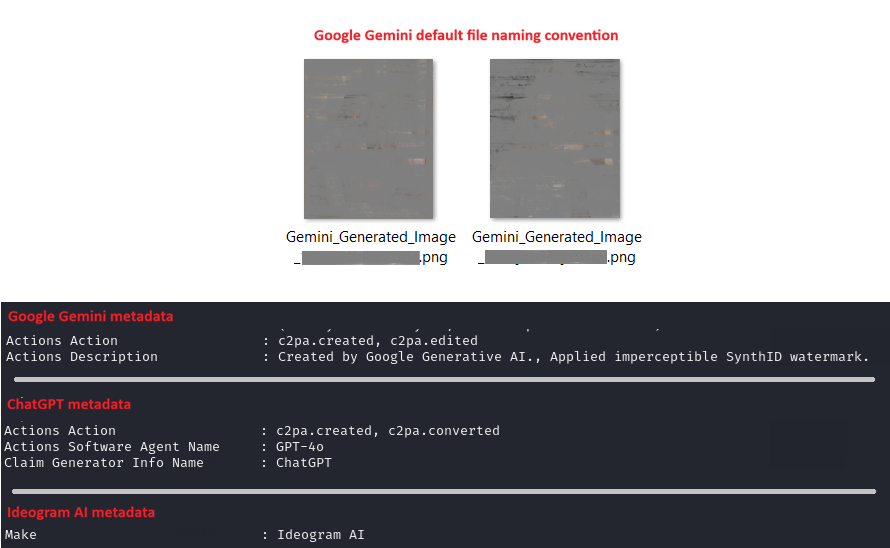
Использование ИИ распространяется и на создание инструментов; исследователи упоминают LOOKVALPS, LOOKVALJS, DAYLIGHT и TEASOUP — все это пользовательские обфускаторы, которые, вероятно, были разработаны при содействии LLM.
троянская программа удаленного доступа на основе PowerShell под названием LegionRelay, вероятно, также была разработана с помощью инструментов искусственного интеллекта По мнению исследователей, .
LegionRelay поддерживает кражу файлов, создание скриншотов, кражу учетных данных браузера, утечку данных из Telegram и WhatsApp, а также настройку доступа по протоколу RDP.
Ещё одним вредоносным ПО, используемым GreyVibe, является PhantomRelay, также представляющий собой RAT-программу для PowerShell. Это вредоносное ПО поддерживает идентификацию системы, динамическую загрузку скриптов, а также выполнение команд PowerShell и Windows.
Источник: WithSecure
Наконец, хакеры использовали шпионскую программу FallSpy для Android в кампаниях PrincessClub и Nebo, которая предназначена исключительно для сбора разведывательной информации.
Вредоносная программа собирает списки контактов, журналы звонков, информацию об устройстве и сети, данные о местоположении, медиафайлы и информацию о SIM-карте.
Компания WithSecure отмечает, что, хотя деятельность GreyVibe соответствует операциям государственного масштаба, злоумышленнику «не хватало уровня изощренности и оперативной дисциплины, обычно присущих зрелым государственным структурам».
Кроме того, вредоносная программа PhantomRelay была замечена в киберпреступности, хотя исследователи смогли отличить её использование от операций, проводимых в интересах государства. Это заставило исследователей предположить, что GreyVibe может включать в себя «действующих или бывших киберпреступников».
В подтверждение этой теории можно привести использование в ранних и тестовых образцах уникального сборщика ISO, связанного с группой бывших членов TrickBot (UAC-0098), которая атаковала Украину в начале российского вторжения.
Кроме того, злоумышленник загрузил образцы для разработки и тестирования на общедоступную платформу сканирования, что нетипично для государственных структур. Также на некоторых компьютерах жертв был развернут майнер криптовалюты.
Исследователи не уверены, «бывшие или нынешние киберпреступники были поглощены группой, поддерживаемой государством, действуют независимо, но выполняют задачи, поставленные государством, или же сформировали гибридную команду, включающую в себя как связанных с государством, так и киберпреступников».
Организации могут настроить защиту от вредоносной активности GreyVibe, используя индикаторы компрометации (IoC), предоставляемые WithSecure.

